






Într-un studiu controlat prezentat la Securitate USENIX 2025Cercetătorii au solicitat unui număr de 16 modele lingvistice mari să genereze 576,000 de exemple de cod. Aproape unul din cinci pachete open-source recomandate de aceste modele nu exista: 205,474 de nume unice de pachete false, inventate din nimic. Ar fi o curiozitate dacă ar fi aleatoriu. Nu este. Patruzeci și trei la sută din numele halucinate au apărut iar și iar pe parcursul unor solicitări repetate. Atacatorii nu trebuie să ghicească ce va inventa un asistent de codare. Pot observa, aștepta și înregistra numele mai întâi.
Aceasta este problema centrală a Securitatea lanțului de aprovizionare cu inteligență artificială într-un experiment: aceeași inteligență artificială care accelerează dezvoltarea de software a devenit un punct de intrare previzibil și exploatabil în aceasta. Întrebarea pentru echipele de securitate nu mai este dacă inteligența artificială atinge lanțul de aprovizionare cu software. Ci dacă poți vedea ce face de ambele părți ale luptei: inteligența artificială care îți scrie codul, inteligența artificială care îți apără... pipelineși inteligența artificială pe care un atacator o îndreaptă spre ambele.
Ce este securitatea lanțului de aprovizionare bazat pe inteligență artificială?
Securitatea lanțului de aprovizionare bazat pe inteligența artificială este practica de protejare a lanțului de aprovizionare cu software împotriva riscurilor introduse sau amplificate de inteligența artificială și de utilizare a inteligenței artificiale pentru a apăra același lanț de aprovizionare. Se află la intersecția a două tendințe pe care majoritatea programelor de securitate le tratează încă separat: codul generat de inteligența artificială care intră în baza de cod și atacurile bazate pe inteligență artificială care vizează dependențele, construirea... pipelines și instrumentele de dezvoltare care le înconjoară.
Securitatea aplicațiilor tradiționale întreabă dacă există o vulnerabilitate cunoscută într-o componentă cunoscută. Securitatea lanțului de aprovizionare cu inteligență artificială pune întrebări mai dificile și mai rapide: Există cu adevărat această dependență pe care un agent de inteligență artificială tocmai a instalat-o sau a fost halucinată? Se comportă acest pachet nou publicat cu rea intenție, chiar dacă nu există încă nicio semnătură pentru el? Ce modele, agenți și conexiuni de inteligență artificială rulează pe parcursul ciclului de viață al dezvoltării software și ce pot atinge?
Răspunsul la aceste întrebări la viteza de livrare a codului este întreaga disciplină.
Cum a devenit IA o suprafață de atac în lanțul de aprovizionare
Atacatorii au încetat să mai experimenteze cu inteligența artificială de ceva vreme. Acum o integrează în operațiuni care vizează direct codul și dependențele sale, nu doar inbox-urile și... login pagini.
Slopsquatting: transformarea în armă a ceea ce inventează inteligența artificială
Tehnica are acum un nume: ghemuit neglijent, inventat în aprilie 2025 de Seth Larson, dezvoltator de securitate rezident la Python Software Foundation. Mecanica este simplă și brutală. Asistenții de codare bazați pe inteligență artificială sugerează în mod obișnuit nume de pachete care nu există. Deoarece aceste halucinații se repetă, un atacator poate înregistra numele inventat ca un pachet real, rău intenționat și poate aștepta ca următorul dezvoltator (sau următorul agent autonom) să îl instaleze.
Precedentul este deja documentat. În 2023, cercetătorul în securitate Barul Lanyado a publicat un pachet provizoriu gol sub un nume pe care modelele îl au frecvent halucinat, huggingface-cliÎn decurs de trei luni, fusese descărcat de peste 30,000 de ori, iar comanda halucinată de instalare a apărut chiar și într-un fișier public README al unei importante companii de tehnologie. Acesta a fost un test benign. Același manual de utilizare cu o sarcină utilă reală este acum un model de afaceri repetabil pentru atacatori.
Agenții de codare autonomă agravează situația prin eliminarea ultimului punct de control uman. Un agent care instalează dependențe fără verificare elimină singurul moment în care un dezvoltator ar fi putut observa că pachetul arăta greșit.
Pachete rău intenționate la scară industrială
Slopsquatting este o tactică în cadrul unei schimbări mult mai ample. În 2025, campanii de pachete rău intenționate de volum mare a devenit modelul operațional de bază pentru atacurile asupra lanțului de aprovizionare, deoarece Xygeni Noi tendințe în atacurile AppSec pentru 2026 documente. Atacatorii au adoptat economia spamului: publică pachete rău intenționate cu miile, acceptă eliminări rapide și se bazează pe probabilitate mai degrabă decât pe persistență. Registrele publice înregistrează acum sute de mii de pachete rău intenționate noi pe an, iar chiar și o scurtă fereastră de expunere contaminează versiunile din aval.
MCP: un nou strat de conexiune, în mare parte nesecurizat
Protocolul Model Context (MCP) permite agenților AI să se conecteze la instrumente și surse de date. De asemenea, creează o nouă suprafață de atac pe care majoritatea scanerelor nu o inspectează niciodată. Un server MCP rău intenționat poate sta invizibil alături de cele legitime, fiind accesibil de orice agent cu acces. OWASP a publicat un top 10 MCP în 2025 pentru a cataloga aceste riscuri, de la injectarea promptă și otrăvirea instrumentelor până la servere neautentificate pe care orice agent din rețea le poate accesa.
Secrete care se scurg prin codul generat de inteligența artificială
Acreditările compromise au crescut cu aproximativ 160% în 2025 față de 2024, potrivit Check Point External Risk Management (fost Cyberint), determinată parțial de phishing-ul îmbunătățit cu inteligență artificială și de programele malware infostealer. În mediile software, aceasta se mapează direct la cheile și token-urile codificate hardcoded în codul generat de inteligență artificială. Un asistent de codare care a ingerat un .și V fișier în contextul său poate reproduce un secret într-o sugestie, iar atacatorii scanează exact acel model.
Nici dimensiunea umană nu a dispărut. Raportul IBM privind costul unei încălcări de date din 2025 a constatat că, printre breșele de securitate care implică inteligența artificială, 37% au folosit phishing generat de inteligența artificială, iar 35% au folosit uzurparea identității prin deepfake, tehnici care vizează din ce în ce mai mult dezvoltatorii prin intermediul recrutorilor falși și al conturilor de mentenanță uzurpate.
Cum protejează inteligența artificială lanțul de aprovizionare
Capacitățile care fac ca IA să fie periculoasă sunt exact ceea ce o face utilă pentru apărători. În lanțul de aprovizionare, acest compromis este cel mai concret în patru locuri.
Detectarea programelor malware înainte de semnătură
Aceasta este capacitatea definitorie. Scanarea tradițională așteaptă o semnătură cunoscută ca fiind greșită înainte de a putea semnala un pachet, ceea ce este structural prea lent pentru atacuri care acumulează mii de descărcări în câteva ore de la publicare. Detectarea bazată pe comportament evaluează în schimb un pachet nou publicat în momentul în care apare: acțiunile sale în timpul instalării, apelurile de rețea, modelele de ofuscare și anomaliile de metadate. Aceasta închide fereastra de care depind campaniile de slopsquatting și typosquatting. Campaniile npm Shai-Hulud și GlassWorm de la sfârșitul anului 2025, pe care detectoarele bazate pe semnături le-au ratat complet, sunt pre...cisAnaliza comportamentală a cazului este construită pentru a surprinde.
Prioritizare în funcție de exploatabilitate, nu de volum
Cea mai practică contribuție a inteligenței artificiale la AppSec-ul modern nu constă în găsirea mai multor probleme; ci în reducerea zgomotului cauzat de ceea ce a fost deja găsit. Analiza accesibilității determină dacă o cale de cod vulnerabilă este într-adevăr executată. Scorul de exploatabilitate cântărește datele atacurilor din lumea reală în raport cu un număr CVSS brut. Împreună, acestea permit echipelor să se concentreze asupra fracțiunii de descoperiri care reprezintă un risc real, exploatabil, în loc să trieze manual mii de alerte cu semnal scăzut.
Detectarea anomaliilor la pipeline nivel
In Studiul Darktrace privind starea securității cibernetice în domeniul inteligenței artificiale în 2026, liderii în domeniul securității au menționat detectarea amenințărilor și identificarea anomaliilor (72%) ca fiind domeniul în care inteligența artificială are cel mai mare impact, devansând răspunsul automat (48%) și gestionarea vulnerabilităților (47%). Aplicat la CI/CD, asta înseamnă semnalizarea unui script de instalare care se comportă diferit de orice altceva văzut până acum în acel pipelinesau o actualizare a dependenței care introduce un apel de rețea neașteptat.
Remediere automată, revizuibilă
Dincolo de identificarea și clasificarea riscurilor, inteligența artificială generează acum soluția: o modificare de cod sigură, specifică framework-ului, trimisă ca... pull request mai degrabă decât un bilet care putrezește într-o restanță. IBM a constatat că organizațiile care utilizează extensiv inteligența artificială și automatizarea în toate operațiunile de securitate au redus ciclul de viață total al încălcărilor de securitate la 204 zile, față de 284 pentru cele care nu au făcut-o (cu aproximativ 80 de zile mai repede), economisind în medie 1.9 milioane de dolari per încălcare. Detectarea unui risc fără a-l închide nu face decât să mute restanțele; asocierea triajului prin inteligență artificială cu remedierile generate de inteligență artificială închide cercul.
Decalajul de guvernanță pe care majoritatea echipelor nu l-au eliminat
Iată partea inconfortabilă. Studiul Darktrace din 2026 a constatat că 77% dintre organizații utilizează acum inteligență artificială generativă în cadrul sistemului lor de securitate, dar doar 37% au o politică formală de utilizare a inteligenței artificiale în siguranță. Această cifră a scăzut de fapt de la 45% în anul precedent. Adoptarea depășește guvernanța, iar atacatorii exploatează această lacună.
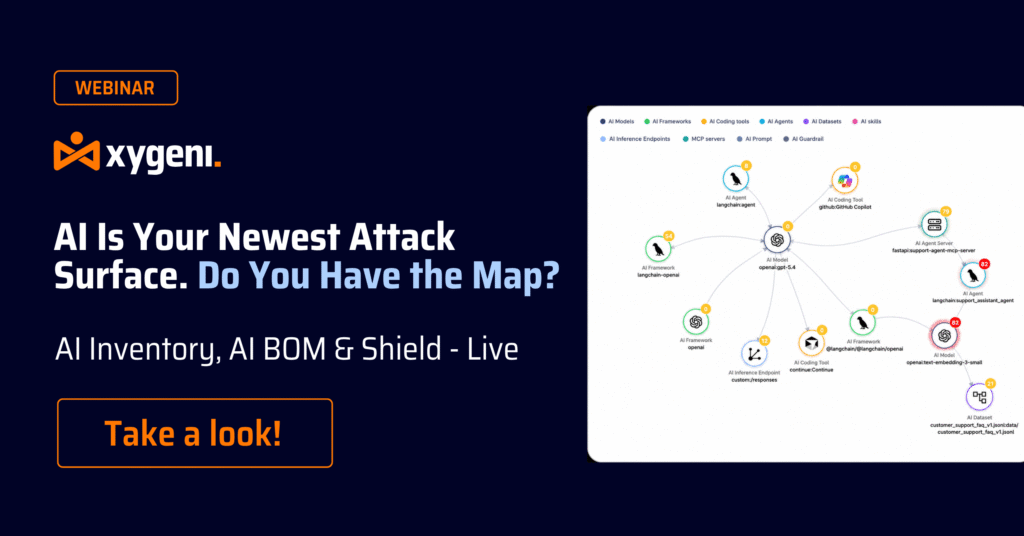
Pentru echipele de software, acest lucru se manifestă concret: asistenții de codare bazați pe inteligență artificială, agenții și conexiunile MCP rulează deja pe tot parcursul SDLC, adesea fără vizibilitate centralizată asupra a ceea ce accesează sau a ceea ce au introdus. Majoritatea organizațiilor își pot numi furnizorii de cloud. Foarte puține pot numi fiecare model, agent și server MCP de inteligență artificială accesibil de pe mașina unui dezvoltator. Acest inventar, o listă de materiale pentru inteligență artificială (AI-BOM), este fundamentul pe care se construiește restul securității lanțului de aprovizionare cu inteligență artificială. Nu poți securiza ceea ce nu ai inventariat.
Ce ar trebui să facă echipele AppSec acum
încălcare medie a datelor a costat 4.44 milioane de dolari în 2025 (IBM), iar lanțul de aprovizionare este din ce în ce mai mult unul dintre punctele de intrare. Răspunsul practic nu este „adoptarea inteligenței artificiale” în abstract. Este o listă scurtă și concretă:
- Inventarierea IA-ului care rulează în sistemul tău SDLC. Modelele, agenții, serverele MCP și instrumentele de codare AI sunt active. Construiți mai întâi AI-BOM.
- Tratați codul generat de inteligența artificială ca și cum ar fi cod scris de om. Codul care se compilează nu este automat sigur, iar dependențele sale merită aceeași analiză ca orice altceva.
- Detectează programele malware după comportament, nu după semnături. Scanarea bazată pe semnătură este structural prea lentă pentru campaniile de colete cu volum mare și durată scurtă de viață.
- Prioritizați în funcție de exploatabilitate, nu de volumul alertelor. Valoarea defensivă a IA constă în separarea riscului real de zgomot, nu în generarea unei cantități mai mari de acesta.
- Automatizați remedierea, nu doar detectarea. Detectarea fără o soluție mută restanțele în altă parte.
Încotro se îndreaptă securitatea lanțului de aprovizionare cu inteligență artificială
Două modele vor defini următorii ani. În primul rând, atacurile devin previzibile la scară largă, mai degrabă decât aleatorii: slopsquatting-ul funcționează precisÎn principal pentru că halucinațiile IA sunt consistente, ceea ce înseamnă că apărarea trebuie să treacă de la semnături unice la recunoașterea tiparelor care se scalează pentru a se potrivi. În al doilea rând, apărarea trece de la „alertarea unei persoane” la „identificarea, evaluarea și răspunsul înainte de a exista un tichet”. Organizațiile care câștigă teren sunt cele care observă comportamentul unui pachet rău intenționat la momentul publicării, fără a aștepta scrierea unui CVE.
IA este cel mai nou risc și cea mai bună apărare, adesea în același sistem
IA acționează în două direcții simultan. Oferă atacatorilor instrumente scalabile și automatizate și le oferă apărătorilor capacitatea de a detecta și de a răspunde la o scară pe care revizuirea manuală nu a putut-o niciodată. Această dualitate este exact motivul pentru care securitatea lanțului de aprovizionare prin IA nu poate fi considerată o idee ulterioară sau interzisă complet.
Aceasta este diferența Xygeni a fost construit pentru a se închide. Avertizare timpurie privind programele malware (MEW) monitorizează continuu registrele publice și private și detectează pachetele rău intenționate în momentul în care sunt publicate, înainte ca vreo semnătură să existe, folosind verdicte bazate pe inteligență artificială validate de o echipă de cercetare umană. Xygeni Shield pune acea inteligență la treabă la nivelul endpoint-ului dezvoltatorului: blochează pachetele rău intenționate în momentul instalării, înainte ca scripturile lor să ruleze, și inventariază instrumentele de inteligență artificială, agenții și serverele MCP de pe fiecare mașină. Împreună, acestea sunt special concepute pentru amenințările descrise în acest articol: slopsquatting, typosquatting, confuzie între dependențe și compromiterea de către mentenator, inclusiv Shai Hulud și instrumente bazate pe semnături pentru clasele de atac GlassWorm ratate. Combinată cu prioritizarea bazată pe accesibilitate, un AI-BOM în întreaga ta SDLCși remediere automată prin solicitări de extragere, cod generat de inteligență artificială și Atacurile bazate pe AI să beneficieze de aceeași atenție, fără a încetini dezvoltatorii.
Începeți gratuit. Planul pentru dezvoltatori de la Xygeni este de 0 €: 10 depozite, 200 de scanări pe lună, până la 5 contribuitori, fără card de credit. Sign up with GitHub, GitLab sau Google și rulați prima scanare în mai puțin de 10 minute; Shield Protecția endpoint va fi disponibilă în curând în planul pentru dezvoltatori.

FAQ
Ce este securitatea lanțului de aprovizionare bazat pe inteligență artificială?
Securitatea lanțului de aprovizionare bazat pe inteligență artificială protejează lanțul de aprovizionare cu software împotriva riscurilor introduse sau amplificate de inteligența artificială, cum ar fi dependențele halucinate, codul generat de inteligența artificială care conține vulnerabilități și conexiunile MCP rău intenționate, utilizând în același timp inteligența artificială pentru a-l apăra prin detectarea programelor malware bazate pe comportament, prioritizarea exploatabilității și remedierea automată.
Cum este utilizată inteligența artificială pentru a apăra lanțul de aprovizionare cu software?
IA permite apărări pe care instrumentele bazate pe semnături nu le pot egala: evaluarea comportamentului unui pachet nou publicat în momentul în care apare, determinarea dacă o cale de cod vulnerabilă este de fapt accesibilă, semnalarea erorilor. pipeline activitate și generarea de corecții specifice cadrului de lucru ca pull requests în loc de bilete restante.
De ce nu pot scanerele tradiționale detecta atacurile lanțului de aprovizionare bazate pe inteligență artificială?
Instrumentele tradiționale se bazează pe semnături cunoscute și CVE-uri publicate, așa că semnalează un pachet doar după ce acesta a fost deja identificat ca fiind rău intenționat. Campaniile de pachete cu volum mare și durată scurtă acumulează descărcări în câteva ore de la publicare (cu mult înainte ca o semnătură să existe), motiv pentru care este necesară detectarea pre-semnătură bazată pe comportament.
Ce este un AI-BOM și de ce este important?
O listă de materiale pentru inteligență artificială (AI-BOM) este un inventar al fiecărui model, agent și conexiune MCP de inteligență artificială care rulează pe parcursul ciclului de viață al dezvoltării software. Este importantă deoarece nu poți securiza ceea ce nu ai inventariat, iar majoritatea organizațiilor nu au vizibilitate centralizată asupra inteligenței artificiale accesibile de pe mașina unui dezvoltator.
