






Știați că o singură linie de cod greșit poate costa... companie milioane de dolariAsigurarea integrității și securității software-ului este crucială. Aici joacă un rol cheie atestarea software-ului și atestarea versiunilor. Aceste practici oferă dovezi verificabile că versiunile software respectă standardele stricte de securitate. standards, promovând încrederea și reducând amenințările pe tot parcursul ciclului de viață al dezvoltării. Fiind un factor revoluționar în DevSecOps, atestarea consolidează securitatea în fiecare etapă a dezvoltării.
Știați că o eroare în codul companiei Knight Capital Group, o firmă de tranzacționare de înaltă frecvență, a dus la o pierdere de 460 de milioane de dolari în doar 45 de minute în 2012? Codul defect a trimis milioane de ordine eronate pentru acțiuni, provocând haos pe piață și pierderi financiare semnificative pentru companie.
Ce este atestarea software în Build Security?
Atestarea software-ului în build security este un proces critic în cadrul DevSecOps care generează dovezi verificabile pentru a confirma că versiunile de software respectă politicile și procedurile de securitate predeterminate. Acest proces este vital pentru protejarea lanțurilor de aprovizionare cu software împotriva amenințărilor cibernetice. Atestarea asigură că echipele respectă strict normele de securitate. standardîn fiecare etapă a ciclului de viață al dezvoltării software (SDLCMulte dintre acestea standardsunt descrise în cadrele cuprinzătoare de securitate cibernetică ale NIST.
Pilonii atestării construcției
Suport pentru piloni definiți build security atestare, care stă la baza integrității, fiabilității și credibilității software-ului în cadrul practicii DevSecOps. Acestea sunt principiile, procesele și componentele importante conținute în build security Executarea și implementarea atestării. Vom lua în considerare fiecare dintre piloni.
Colectarea tuturor dovezilor necesare pe întregul SDLC
Primul pilon implică analizarea și colectarea jurnalelor, configurațiilor și datelor din punctele cheie ale procesului de construcție. Prin colectarea sistematică a acestor dovezi, organizațiile mențin transparența, trasabilitatea și responsabilitatea pe tot parcursul dezvoltării. pipeline.
Stocare sigură
Implică utilizarea unor mecanisme de stocare criptată, cu acces controlat, pentru a asigura integritatea și confidențialitatea datelor de atestare. Aceste mecanisme protejează împotriva compromiterii sau accesului neautorizat. Acest pilon asigură că dovezile rămân imuabile și demne de încredere. O sursă fiabilă de adevăr este stabilită prin verificare.
Motor de atestare
Motorul de atestare evaluează dacă versiunile de software sunt conforme cu standardele de securitate definite. standards. Produce atestări care documentează respectarea acestor cerințe standardÎn centrul acestui proces, Motorul de atestare automatizează atestarea pentru a asigura verificări de securitate prompte, precise și consecvente. Acest lucru garantează integritatea construcției.
Verificare independentă
Al patrulea pilon se bazează pe verificare independentă pentru a susține rolul atestărilor generate. Verificarea imparțială asigură că atestările sunt aliniate cu politicile și procedurile de securitate. Le validează integritatea. Acest pilon garantează că procesul de atestare este obiectiv, responsabil și de încredere. Reduce riscul de prejudecăți sau manipulare în timpul atestării.
Raportare și perspective
Ultimul pilon oferă raportare completă și informații despre procesul de atestare. dashboard sau instrumentul de raportare oferă vizibilitate asupra stării de securitate a versiunilor de software. Acesta arată dacă respectarea standardelor de securitate standards este îndeplinit sau lipsește. Acest lucru ajută la identificarea expunerilor, la urmărirea performanței și la luarea unor decizii informate.cisioni pentru a spori securitatea.
Combinația puternică a acestor piloni formează fundamentul pentru certificarea securității în construcție. Acest lucru ajută organizațiile din domeniul dezvoltării de software să se protejeze împotriva amenințărilor cibernetice emergente. Adoptarea acestor principii în procese și tehnologii promovează o cultură a dezvoltării de software sigure, integrale și de încredere.
Fluxul de lucru pentru atestarea software-ului: Asigurarea integrității și încrederii
Fluxul de lucru pentru atestare urmează un proces clar pentru a verifica autenticitatea fiecărei componente software. Începe cu stabilirea unui contract. Acest contract prezintă cerințele pentru atestare, cum ar fi descrierea imaginii containerului sau includerea unei liste de materiale software (SBOM) pentru atestări cu dovezi înalte. Se asigură că toate procesele de construcție respectă standardele stabilite standards.
Prin integrarea acestui flux de lucru în Integrarea Continuă (CI) pipelineEchipele pot crea atestări fără probleme. Aceste atestări urmăresc progresul software-ului prin dezvoltare, testare și implementare. Echipele aplică măsuri stricte de securitate și verifică riguros acuratețea atestărilor în raport cu contractul.
Procesul de atestare se desfășoară prin mai multe faze distincte, fiecare fiind critică pentru integritatea build security:
- PregătireStabilirea cadrului de atestare și definirea politicilor de securitate.
- Culegere de doveziColectarea datelor în întreaga SDLC pentru a asigura o imagine de ansamblu cuprinzătoare asupra securității.
- Generarea atestărilorEvaluarea dovezilor pentru a produce atestări care confirmă conformitatea cu politicile de securitate.
- VerificareVerificarea independentă a atestărilor pentru a confirma integritatea securității versiunii.
- Raportare și informațiiAnalizarea rezultatelor atestării pentru a oferi informații utile pentru îmbunătățirea build security.
Beneficiile atestării software în Build Security
Utilizarea atestării în build security aduce multe beneficii, importante pentru menținerea dezvoltării de software sigure și fiabile:
- O mai bună securitateSe asigură că construcțiile sunt sigure și respectă regulile de securitate.
- Încredere crescutăConsolidează transparența și responsabilitatea, creând încredere în rândul părților interesate.
- ConformitateAjută la îndeplinirea cerințelor de securitate standardși respectați reglementările.
- Reducerea risculuiDescoperă și remediază riscurile de securitate încă de la începutul procesului de dezvoltare.
- Eficiență:Adaugă securitate la CI/CD pipeline, făcând procesul mai eficient.
Software Formate și modele de atestare
Formatele și modelele de atestare oferă modalități structurate de reprezentare a componentelor sau evenimentelor software. Aceste cadre permit atestatorilor să organizeze metadatele în mod clar, asigurând că atestările pot fi utilizate în diferite medii de dezvoltare software. Această consecvență ajută la menținerea practicilor clare și... standardizat.
Elemente cheie ale formatelor și modelelor de atestare a software-ului
ObiectivFormatele și modelele de atestare verifică încrederea și autenticitatea artefactelor sau evenimentelor software. Acestea includ informații precum crearea, originea, dependențele și atributele de securitate ale software-ului.
StandardizareFormatele și modelele de atestare au ca scop standardsă izeze procesele pentru consecvență și compatibilitate între instrumente, platforme și ecosisteme. Asociațiile industriale, standardorganismele de stabilire sau comunitățile definesc adesea acestea standardAcestea oferă scheme, structuri de date și protocoale comune pentru a asigura o comunicare clară.
Tipuri de formate de atestare software
Provenienţă: SLSA (Nivelurile lanțului de aprovizionare ale asigurării software) Format de proveniență este un format adoptat pe scară largă în lanțurile de aprovizionare open-source. Acesta oferă informații detaliate despre modul în care au fost construite artefactele software, inclusiv mediul, dependențele și comenzile de compilare.
Listă de materiale software (SBOM): SBOM oferă o listă formatată de artefacte software, împreună cu dependențele și relațiile aferente. Face ca structura software-ului să fie transparentă, permițând părților interesate să evalueze obligațiile de securitate, conformitate și licență.
Formate personalizateOrganizațiile pot personaliza formatele de atestare pentru a satisface nevoi specifice de conformitate sau specific industriei standards. Pot adăuga metadate suplimentare, reguli de validare bazate pe politici organizaționale sau mecanisme criptografice, după cum este necesar.
Elemente ale modelului de atestare software:
Modelele de atestare includ mai multe elemente structurate într-un standard Diferite modele sau formulare indică ce trebuie inclus în atestare și cum ar trebui structurată aceasta.
- PlicAsigură autenticitatea și integritatea mesajului de atestare, de obicei prin semnătură digitală criptografică sau certificat.
- DeclarațieConține conținutul sau declarația reală care este atestată, adică detalii despre artefactul software, proveniența sa sau starea de conformitate.
- SemnăturăIndică atestatorul care a creat atestarea, asigurând responsabilitatea și autenticitatea.
- PredicatTrebuie să conțină metadate despre subiectul atestării; acestea includ atributele artefactului, proprietățile artefactului sau starea sa de conformitate.
- PachetO colecție de atestări sau artefacte multiple care sunt legate într-un mod conex, facilitând organizarea și gestionarea datelor de atestare.
Interoperabilitate și adoptare
Prin folosirea standardDatorită formatelor și modelelor de atestare izate, acestea se pot integra cu ușurință în instrumentele, fluxurile de lucru sau cadrele de securitate existente. Acest lucru asigură un proces de adoptare fără probleme. De asemenea, permite procesarea, validarea și verificarea automată a diferitelor medii în timpul dezvoltării și implementării software-ului.
Cele mai bune practici de securitate pentru atestările software
Cele mai bune practici în materie de atestări se referă la liniile directoare, metodele și abordările din cadrul dezvoltării de software și al ecosistemelor lanțului de aprovizionare, care asigură eficacitatea, securitatea și fiabilitatea proceselor de atestare. Printre cele mai bune practici cheie care să ghideze entitățile să aibă un cadru de atestare solid, care să susțină încrederea, transparența și responsabilitatea se numără următoarele:
Reprezentarea atestărilor
Standardtrebuie respectată izarea în ceea ce privește formatele, schemele și protocoalele pentru reprezentarea atestărilor. Utilizați standardele din industrie standardacolo unde este posibil, pentru a garanta consecvența și compatibilitatea cu instrumentele, platformele și ecosistemele cu care va interacționa soluția rezultată.
Autentificare și integritate
Implementați mecanisme puternice, cum ar fi semne criptografice, certificate digitale sau funcții hash, pentru a asigura că identitatea atestării și conținutul acesteia nu vor fi modificate, protejând împotriva oricărei forme de manipulare, falsificare sau alte modificări neautorizate ale datelor atestate.
Controlul accesului și autorizarea
Aplicați reguli de control al accesului și de autorizare pentru a limita cine poate accesa datele de atestare, urmând principiile „nevoii de a cunoaște” sau „privilegiilor minime”. Doar persoanele sau sistemele potrivite ar trebui să aibă permisiunea de a crea, modifica sau vizualiza atestări. Acest lucru previne accesul neautorizat și menține datele în siguranță.
Stocare
Depozitați atestările în containere sau depozite securizate și inviolabile, care sunt criptate, cu acces controlat și au piste de audit pentru a menține confidențialitatea și reziliența datelor. Acestea ar trebui să fie ușor disponibile atunci când sunt necesare în scopuri de verificare sau audit.
Managementul ciclului de viață
Stabiliți procese clare pentru gestionarea ciclului de viață al atestărilor, inclusiv crearea, validarea, expirarea și revocarea. Actualizați periodic atestările pentru a reflecta modificările aduse versiunilor de software, dependențelor sau situațiilor de securitate.
Audit si Monitorizare
Configurați mecanisme de auditare și monitorizare pentru a urmări și audita activitățile de atestare, inclusiv crearea, verificarea și consumul. Acest lucru permite detectarea și răspunsul prompt la incidentele de securitate din cadrul atestărilor.
Ușor de integrat cu terți
Asigurați integrarea ușoară a proceselor de atestare cu instrumente, servicii sau platforme terțe utilizate în cadrul ecosistemului de dezvoltare software și lanț de aprovizionare, inclusiv CI/CD pipelines, depozite de artefacte, scanere de vulnerabilități și motoare de aplicare a politicilor.
Transparență și documentare
Mențineți transparența și documentația în procesele, politicile și procedurile de atestare. Documentați rațiunea, criteriile și metodologiile pentru generarea, verificarea și interpretarea atestărilor pentru a vă asigura că toate părțile implicate înțeleg și sunt responsabile.
Instruire și conștientizare
Oferiți programe de instruire și conștientizare pentru tot personalul implicat în procesul de atestare, cum ar fi dezvoltatori, specialiști în securitate și auditori, asigurându-vă că aceștia își înțeleg rolurile, responsabilitățile și cele mai bune practici pentru atestare.
Îmbunătățirea continuă
Promovați o cultură a îmbunătățirii continue prin feedback, revizuiri și îmbunătățiri iterative în cadrul cadrelor tehnologice și de guvernanță. Evaluați și rafinați periodic practicile de atestare pentru a le adapta la riscurile, reglementările și standards.
Soluția de atestare software de la Xygeni: Ridicăm ștacheta pentru securitatea cibernetică
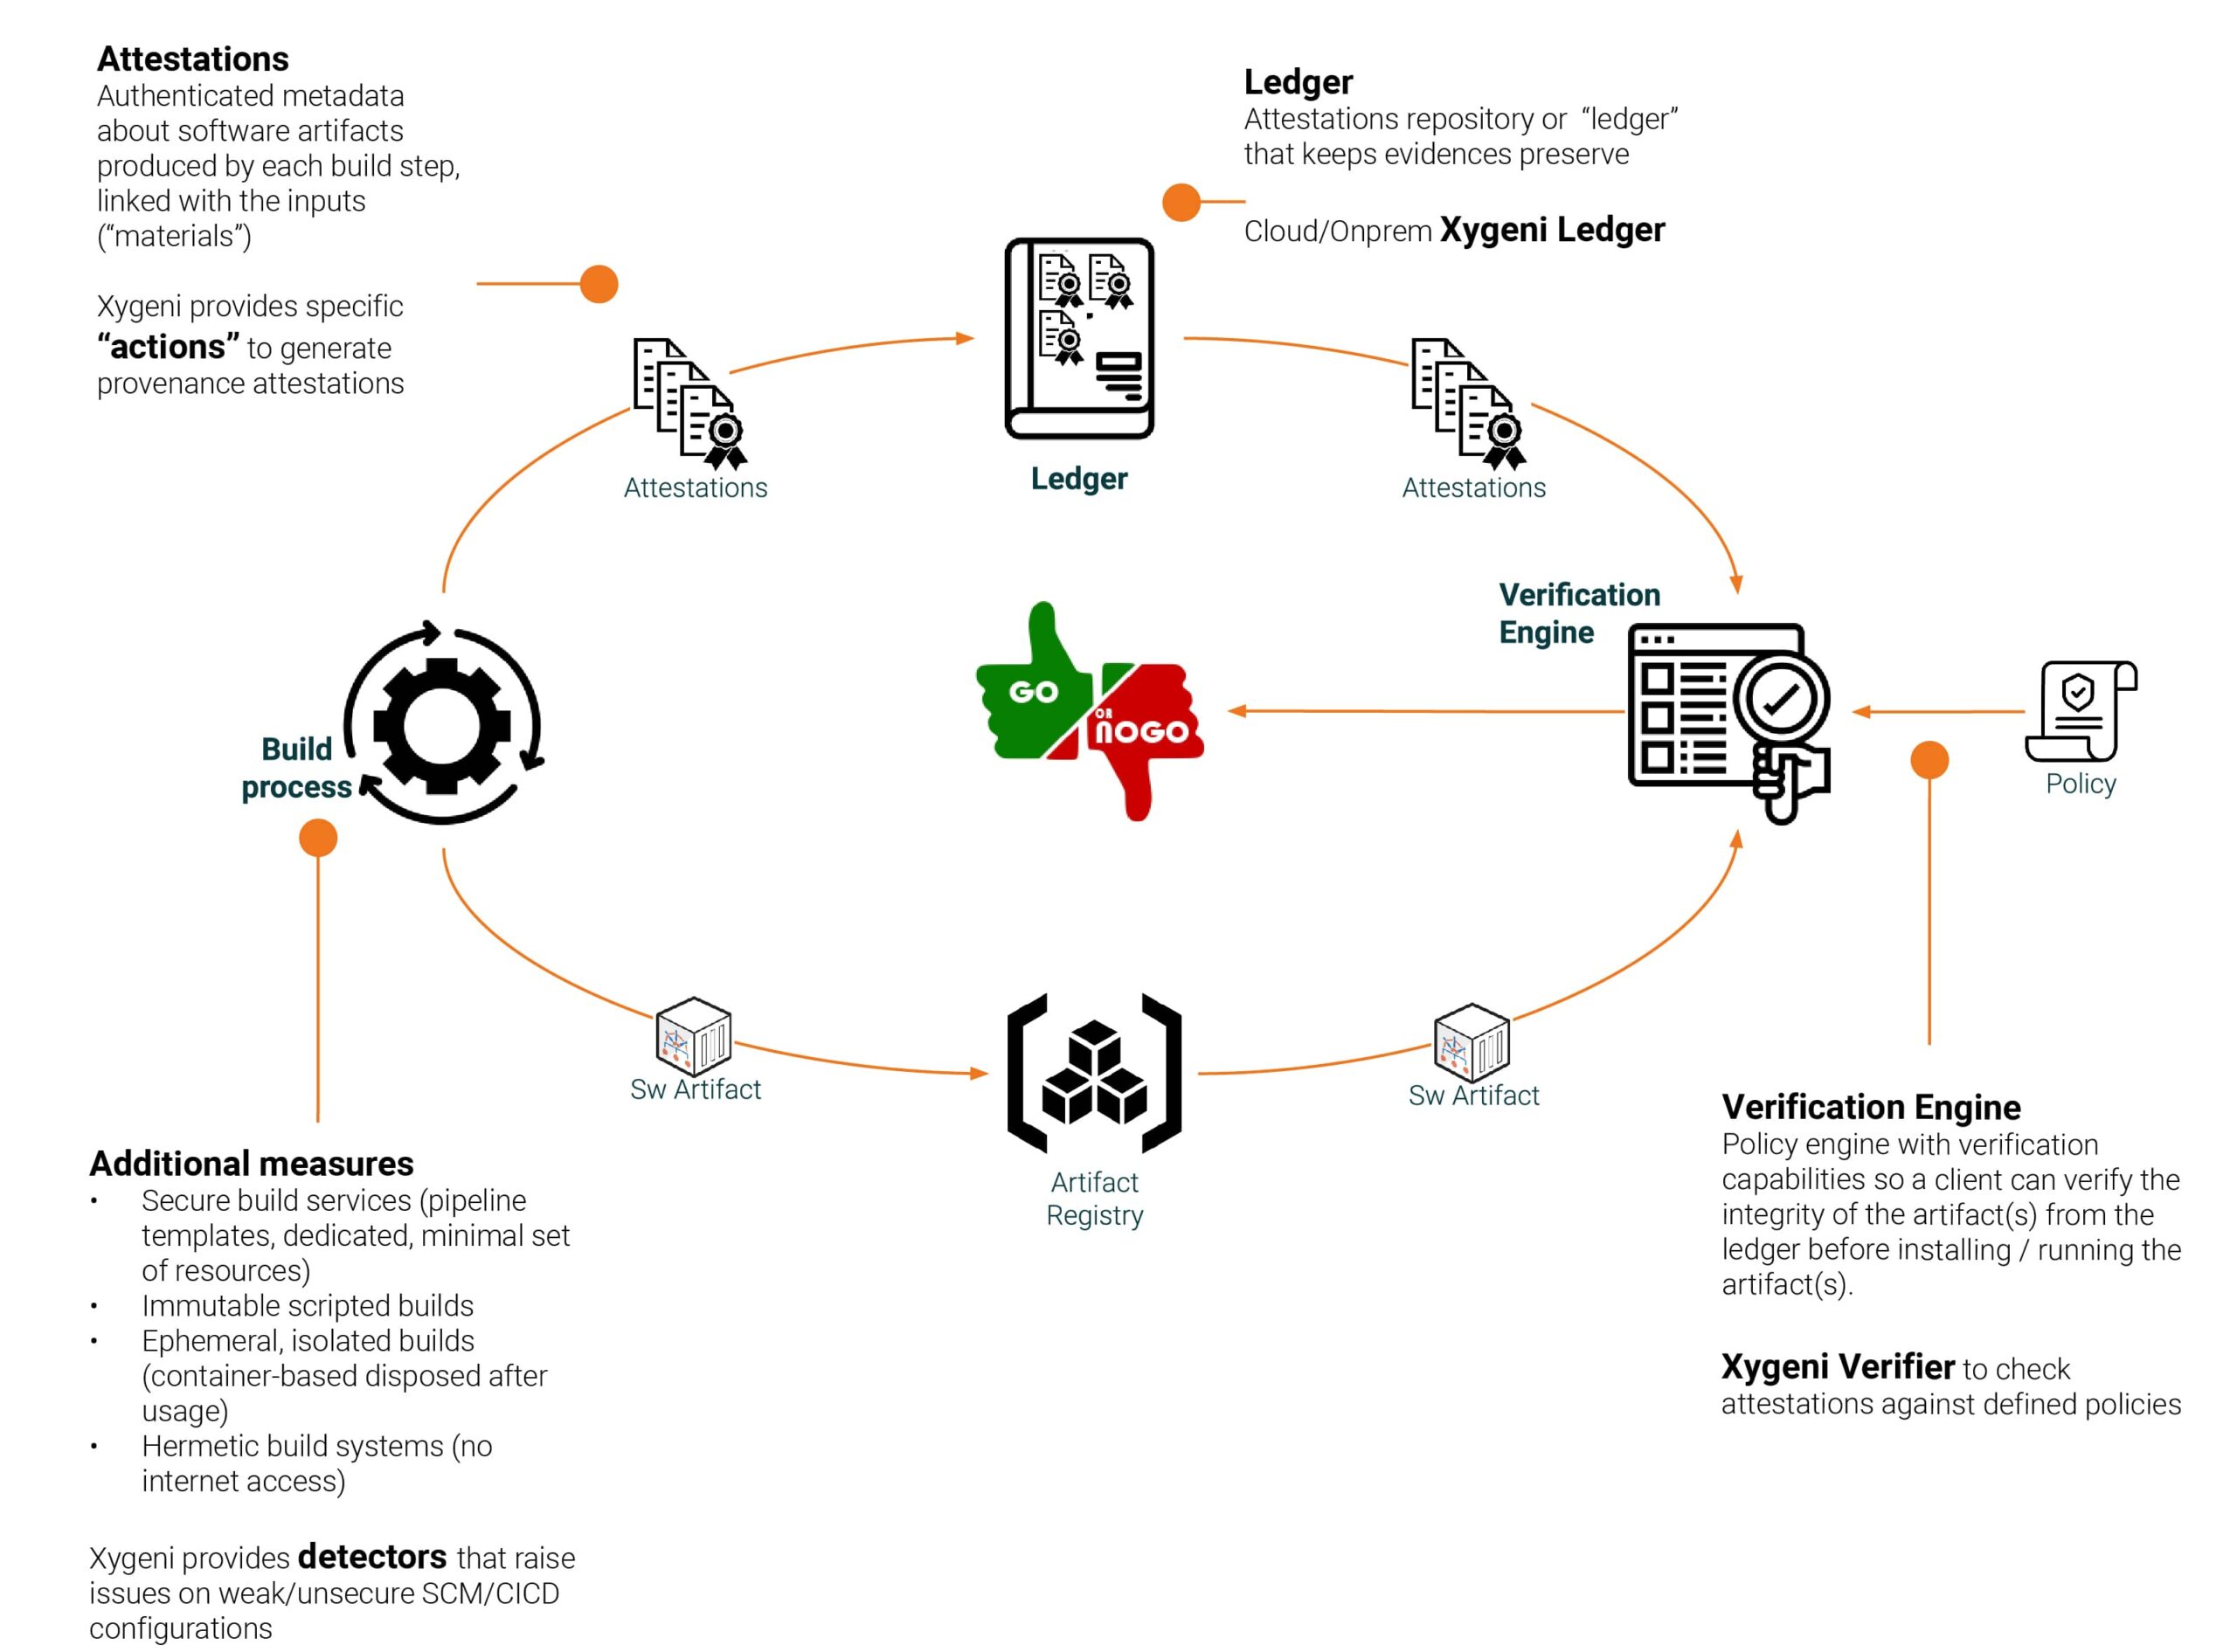
Soluția de atestare software de la Xygeni asigură că fiecare etapă a ciclului de viață al dezvoltării software-ului (SDLC) respectă cele mai înalte standarde de securitate și conformitate standards. Prin adăugarea atestării la CI/CD pipelineXygeni oferă dovada că software-ul dumneavoastră rămâne sigur și intact de la construire până la implementare.
Platforma Xygeni gestionează securitatea build attestations printr-un sistem automat care creează, stochează și verifică atestările. Acest lucru asigură că parcursul software-ului dvs. - de la cod la implementare - este monitorizat, verificat și protejat împotriva modificărilor. Soluția noastră utilizează atestări SLSA (Supply Chain Levels for Software Artefacts) pentru a construi un lanț de încredere, împiedicând modificările neautorizate sau vulnerabilitățile să intre în codul dvs.
Caracteristici cheie ale soluției de atestare Xygeni:
- Automatizare completă: Atestările sunt generate automat în timpul procesului de construire, asigurând că componentele software respectă standardele de securitate. standardfără intervenție manuală.
- Predicat de atestare in-toto: Aceasta standard Formatul pentru atestări oferă o narațiune clară și documentată a procesului de dezvoltare a software-ului, asigurând transparența.
- Motor de verificare: Platforma Xygeni include un motor robust de verificare, care corelează atestările cu politici predefinite pentru a asigura conformitatea și validitatea.
- Stocare sigură: Atestările sunt criptate și stocate în siguranță, protejându-le împotriva modificărilor.
- Proveniență și SBOM IntegrareSoluția Xygeni se integrează cu lista de materiale software (SBOM) pentru a oferi o prezentare detaliată a tuturor componentelor software, asigurând trasabilitatea completă a dependențelor open-source și proprietare.
Prin utilizarea soluției de atestare Xygeni, companiile își pot îmbunătăți în mod activ securitatea, pot fi cu un pas înaintea noilor amenințări și pot respecta regulile în schimbare, precum NIST și SLSA standardsAcest lucru consolidează încrederea în lanțul dvs. de aprovizionare cu software și ajută la îndeplinirea cerințelor stricte de conformitate, creând un proces de dezvoltare sigur și solid.
Pentru organizațiile care doresc să adopte Software Supply Chain Security (SSCS), Instrumentele de atestare Xygeni oferă vizibilitate, control și încredere de neegalat în fiecare etapă a dezvoltării.

