






De ce contează lacunele de vizibilitate în managementul securității aplicațiilor
Fiecare manager de securitate a aplicațiilor se confruntă cu provocări tot mai mari în a se asigura că aplicațiile sunt protejate împotriva amenințărilor moderne. Pe măsură ce organizațiile se extind, numărul de aplicații, API-uri și microservicii continuă să crească. În consecință, echipele de securitate trebuie să facă față unei suprafețe de atac tot mai mari, ceea ce face mai dificilă... detectează vulnerabilități și să aplice eficient controalele de securitate. Fără o definiție clară Application Security Posture Management strategie, echipele se luptă să identifice riscurile de securitate, să prioritizeze amenințările și să mențină un cadru eficient de gestionare a securității aplicațiilor. Drept urmare, lacunele de securitate persistă, crescând riscul de încălcări și de deficiențe de conformitate.
Pentru a ține pasul cu amenințările tot mai mari, Application Security Posture Management (ASPM) oferă vizibilitate continuă, prioritizare automată a riscurilor și remediere în timp real. Cu alte cuvinte, ASPM ajută echipele de securitate să se concentreze pe amenințările reale în loc să urmărească rezultatele fals pozitive. În plus, prin integrarea automatizării în fluxurile de lucru de securitate, ASPM reduce efortul manual și asigură că vulnerabilitățile sunt abordate înainte ca acestea să devină exploatate.
Așa cum se explică în Descoperă valoarea ASPM Platforme: Informații din discuțiile SafeDev, echipele de securitate au nevoie de mai mult decât simple alerte - au nevoie de instrumente care să le ajute să înțeleagă care riscuri sunt cele mai importante și cum să le remedieze rapid. O echipă puternică ASPM Platforma conectează echipele de securitate și de dezvoltare, facilitând aplicarea politicilor de securitate și prevenirea problemelor înainte ca acestea să se transforme în amenințări majore.
Acest ghid explorează cum ASPM îmbunătățește gestionarea securității aplicațiilor, cum funcționează Xygeni ASPM platforma acoperă eficient lacunele de securitate și de ce automatizarea este deosebit de importantă pentru echipele DevOps care doresc să eficientizeze securitatea fără a încetini dezvoltarea.
Glosar de securitate Xygeni
Ce Este ASPM?
OSS se concentrează pe protejarea proiectelor software și a dependențelor acestora de vulnerabilități, cod rău intenționat și alte amenințări. Adoptat pe scară largă în dezvoltare, codul accesibil publicului poate deveni o țintă pentru riscuri precum programele malware. Aceste provocări apar adesea atunci când se utilizează componente învechite sau repozitorii prost întreținute.
Provocările cu care se confruntă un manager de securitate a aplicațiilor
- Extinderea suprafețelor de atac – Creșterea numărului de aplicații, API-uri și dependențe de terți duce la mai multe puncte de intrare pentru atacatori.
- Lipsa prioritizării riscurilor – Fără o prioritizare adecvată, prea multe alerte copleșesc echipele de securitate, ceea ce face dificilă concentrarea asupra vulnerabilităților critice.
- Lacune în conformitate și guvernanță – Respectarea unor cadre de securitate precum ISO 27001, NIST și OWASP este o provocare fără aplicarea politicilor în timp real.
- Remediere manuală și lentă – Repararea manuală a vulnerabilităților durează prea mult, mărind fereastra de expunere.
Pe scurt, organizațiile care nu adoptă Application Security Posture Management (ASPM) riscă întârzieri în răspunsuri, deficiențe de conformitate și acumularea de datorii la garanții.
Cum Xygeni ASPM Elimină lacunele de vizibilitate în managementul securității aplicațiilor
Echipele de securitate se confruntă cu provocări constante din cauza instrumentelor fragmentate, a alertelor excesive și a punctelor slabe din aplicațiile moderne. Fără o abordare centralizată, echipele de securitate se luptă să detecteze vulnerabilitățile, să urmărească riscurile și să aplice eficient politicile de securitate. Drept urmare, configurațiile greșite se strecoară, lacunele de securitate se adâncesc, iar datoria de securitate crește în timp.
Pentru a depăși aceste provocări, organizațiile trebuie să adopte o abordare proactivă. Drept urmare, acestea pot aborda eficient riscurile de securitate înainte ca acestea să escaladeze. Mai mult, Xygeni... Application Security Posture Management (ASPM) soluția nu numai că oferă vizibilitate în timp real, dar îmbunătățește și prioritizarea automată a riscurilor și asigură o remediere fără probleme.
Caracteristici cheie ale Xygeni ASPM pentru Managementul Securității Aplicațiilor
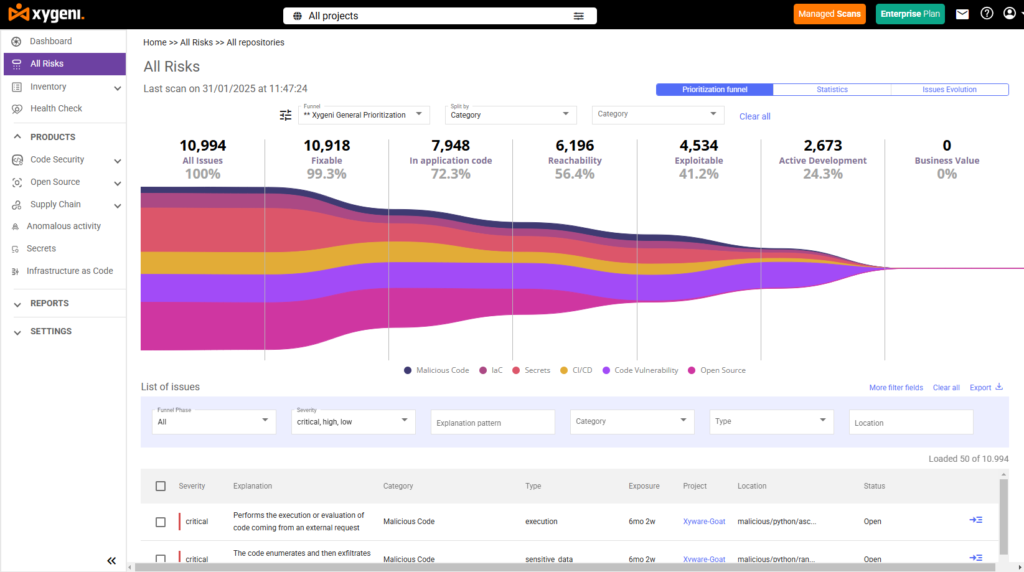
Descoperirea automată a activelor – o postură de securitate mai clară
Echipele de securitate nu pot proteja ceea ce nu pot vedea. Prin urmare, obținerea unei vizibilități complete asupra tuturor aplicațiilor, API-urilor, dependențelor și componentelor infrastructurii este crucială.
- Xygeni mapează continuu resursele software în diferite depozite, CI/CD pipelineși medii cloud.
- Echipele de securitate obțin informații în timp real despre configurațiile greșite, dependențele învechite și riscurile emergente.
- Prin urmare, managerii de securitate pot evalua rapid expunerea la riscuri și pot lua măsuri înainte ca o problemă să se agraveze.
CI/CD Pipeline Security și detectarea modificărilor de cod
Integritatea dezvoltării pipeline este esențială pentru prevenirea atacurilor. Cu toate acestea, fără o monitorizare adecvată, codul rău intenționat sau configurațiile greșite pot pătrunde în producție.
Xygeni întărește CI/CD securitate de către:
- Detectarea modificărilor neautorizate de cod înainte de implementare.
- Identificarea secretelor codificate în cod fix și a cheilor API care ar putea duce la scurgeri de credențiale.
- spotting pipeline configurații greșite care expun aplicațiile la atacuri.
Din acest motiv, echipele de securitate pot lansa software în siguranță fără a adăuga vulnerabilități.
Prioritizare bazată pe riscuri – Concentrare pe vulnerabilitățile potrivite
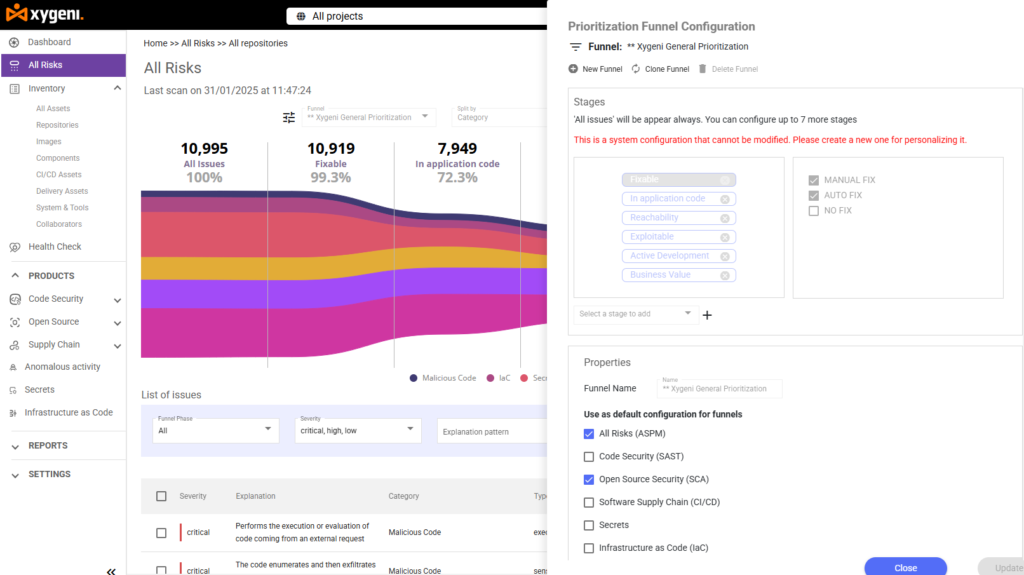
După cum se subliniază în ASPMCreșterea securității cibernetice și a succesului în afaceri, nu orice problemă de securitate necesită acțiune imediată. De exemplu, o vulnerabilitate într-o bibliotecă terță parte poate părea critică, dar dacă funcția afectată nu este niciodată executată, nu prezintă niciun risc real.
Xygeni ASPM asigură că echipele se concentrează asupra amenințărilor reale prin:
- Valorificarea EPSS (Sistemul de Scorare a Predicției Exploit) pentru a determina ce vulnerabilități sunt cel mai probabil exploatate de atacatori.
- Utilizarea Analiza accesibilității pentru a confirma dacă o componentă vulnerabilă este într-adevăr executată în producție.
- Filtrarea fals pozitivelor astfel încât echipele de securitate să nu piardă timpul cu probleme neimportante.
Din acest motiv, echipele pot lucra mai inteligent, remediind mai întâi vulnerabilitățile cu risc ridicat, în loc să fie copleșite de o listă nesfârșită de alerte.
Remediere automată – Securitate care se mișcă la viteza DevOps
Remedierea manuală este lentă și predispusă la erori. Cu toate acestea, fluxurile de lucru automate de securitate ajută echipele să remedieze vulnerabilitățile înainte ca acestea să devină exploatare.
Xygeni permite:
- Aplicarea automată a patch-urilor pentru dependențele vulnerabile.
- Rotația secretelor pentru a elimina acreditările codificate hardcoded înainte ca atacatorii să le exploateze.
- Aplicarea politicilor pentru a asigura că configurațiile de securitate rămân intacte.
Prin urmare, managerii de securitate reduc volumul de muncă manual, îmbunătățind în același timp postura generală de securitate.
Aplicarea conformității – Rămâneți pregătiți pentru audit
Cadre de securitate precum ISO 27001, RGPD și NIST impun organizațiilor să aplice controale stricte de securitate. Cu toate acestea, fără automatizare, urmărirea conformității devine nu numai plictisitoare, ci și predispusă la erori umane.
Xygeni simplifică conformitatea prin:
- Urmărirea încălcărilor politicilor în timp real.
- Generarea de rapoarte de securitate pregătite pentru audit privind vulnerabilitățile, eforturile de remediere și evaluările riscurilor.
- Asigurarea conformității continue prin aplicarea automată a politicilor.
Din acest motiv, echipele de securitate pot îndeplini cerințele de reglementare fără efort, evitând penalități costisitoare și lacune de securitate.
Ce setează Xygeni ASPM separat
Spre deosebire de instrumentele de securitate tradiționale care generează un număr copleșitor de alerte, Xygeni se concentrează pe riscurile care contează cu adevărat.
Prin integrarea cu CI/CD pipelinePrin urmărirea eficientă a activelor în diferite medii și automatizarea remedierii, Xygeni asigură că echipele de securitate pot fi cu un pas înaintea amenințărilor fără a încetini dezvoltarea.
Iată cum iese în evidență Xygeni:
- Prioritizare care funcționează – Spre deosebire de instrumentele vechi care semnalează fiecare vulnerabilitate, Xygeni filtrează riscurile neexploatabile, ajutând echipele să se concentreze asupra a ceea ce contează.
- Integrare DevSecOps perfectă – Securitatea nu ar trebui să perturbe dezvoltarea. Xygeni se integrează fără probleme în GitHub, GitLab, Jenkins, Kubernetes și platformele cloud.
- Timpi de răspuns mai rapizi – Cu aplicarea automată a patch-urilor, rotația secretelor și monitorizarea în timp real, echipele de securitate pot remedia problemele în câteva minute, în loc de zile.
- Aplicarea continuă a securității – Xygeni asigură că politicile de securitate rămân intacte, chiar și atunci când echipele de dezvoltare lansează cod nou.
Din această cauză, Xygeni ASPM soluția este o instrument esențial pentru orice manager de securitate a aplicațiilor care dorește să elimine lacunele de vizibilitate și să impună securitatea fără efort.
Curios cum ASPM se compară cu Orchestrarea și Corelarea Securității Aplicațiilor (ASoC)?
Consultați analiza noastră completă despre ASPM vs ASoC: Ce le diferențiază pentru a înțelege diferențele cheie și care abordare se potrivește cel mai bine strategiei dvs. de securitate.
Cum se implementează ASPM
De punere în aplicare Application Security Posture Management (ASPM) vine cu provocări, cum ar fi integrarea instrumentelor, gestionarea rezultatelor fals pozitive și alinierea securității la viteza de dezvoltare. Așa cum este subliniat în Care sunt provocările implementării ASPM în organizația dumneavoastră?, organizațiile trebuie să abordeze aceste obstacole pentru a adopta cu succes ASPM și să-i maximizeze eficacitatea.
Pentru a asigura o implementare fără probleme, urmați acești pași cheie:
Definiți politicile și obiectivele de securitate
- Aliniați obiectivele de securitate cu obiectivele de afaceri și nevoile de conformitate.
- Definiți limitele de risc pentru a vă concentra asupra celor mai importante amenințări.
Integra ASPM în CI/CD Pipelines
- Automatizați verificările de securitate în fiecare etapă a procesului de construire.
- Aplicați politicile de securitate înainte ca aplicațiile să ajungă în producție.
Prioritizați și remediați vulnerabilitățile în mod eficient
- Folosește EPSS și analiza accesibilității pentru a filtra vulnerabilitățile cu risc scăzut.
- Aplicați remedierea automată pentru a reduce timpii de răspuns.
Monitorizați continuu postura de securitate a aplicațiilor
- Utilizați timpul real dashboards pentru vizibilitate completă asupra securității.
- Configurați alerte automate pentru încălcări ale politicilor de securitate.
Automatizați conformitatea și raportarea
- Mențineți cadrele de securitate pe drumul cel bun cu verificări automate.
- Generați rapoarte detaliate de securitate pentru audituri interne.
Preia controlul asupra securității aplicațiilor tale
Descărcați Xygeni ASPM Broșura produsului pentru a vedea cum automatizarea, prioritizarea riscurilor în timp real și vizibilitatea completă vă pot transforma strategia de securitate!
De ce are nevoie fiecare manager de securitate a aplicațiilor Xygeni ASPM
An Manager de securitate a aplicațiilor nu se pot baza pe fluxuri de lucru manuale, învechite, pentru a securiza aplicațiile moderne. Pe măsură ce API-urile, microserviciile și mediile cloud se extind, organizațiile au nevoie de o abordare automatizată a securității. În caz contrar, vulnerabilitățile vor continua să se strecoare, crescând riscul de încălcări ale securității.
Prin adoptare Application Security Posture Management (ASPM), echipele de securitate pot:
- Obțineți vizibilitate completă asupra securității - monitorizarea aplicațiilor, API-urilor, activelor cloud și dependențelor în timp real.
- Implementați automat politicile de securitate, asigurându-vă că controalele critice rămân intacte în toate mediile.
- Remediați vulnerabilitățile mai rapid folosind automatizarea, reducând datoria de securitate și minimizând riscul.
A strategie de securitate proactivă permite o Manager de securitate a aplicațiilor pentru a preveni amenințările înainte ca acestea să devină critice, în loc să reacționeze prea târziu. Mai mult, informațiile în timp real, prioritizarea riscurilor și automatizarea ajută la eliminarea punctelor moarte, reducând alarmele false și permițând echipelor să se concentreze asupra amenințărilor reale.
Începeți perioada de probă gratuită astăzi și vedeți cum premiatul Xygeni ASPM imputerniceste Manageri de securitate a aplicațiilor pentru a-și consolida strategia de securitate.

