






Autofixarea în AppSec este procesul de detectare și remediere automată a vulnerabilităților direct în fluxul de lucru de dezvoltare, fără intervenție manuală. Pentru echipele moderne de software, acesta pare a fi următorul pas evident. Restanțele continuă să crească, ciclurile de lansare se micșorează și puține organizații își pot permite să canalizeze fiecare... SAST găsire, problemă de dependență, scurgere de informații secrete sau IaC configurație greșită într-o coadă de remediere complet manuală.
Totuși, există o problemă. Echipele vor să remedierea vulnerabilităților mai rapid, dar nu doresc automatizare care introduce discret regresii, rupe dependențele sau creează instabilitate în CI/CDAceastă tensiune este acum una dintre problemele centrale ale securității aplicațiilor. OWASP tratează în mod explicit CI/CD ca domeniu de securitate cu propriile categorii majore de risc, în timp ce Cadrul de dezvoltare software securizat al NIST clarifică faptul că practicile de dezvoltare sigură trebuie integrate în SDLC mai degrabă decât fixat cu șuruburi la capăt.
Acesta este motivul pentru care autofixare nu este doar o caracteristică a produsului. Este un model operațional. Dacă este executat prost, creează zgomot, riscuri și versiuni defecte. Dacă este executat bine, închide decalajul dintre detectare și remediere, reduce timpul de remediere și ajută securitatea să se adapteze la viteza DevOps. În acest ghid, vom analiza ce înseamnă cu adevărat remedierea automată în AppSec, unde eșuează, cum ar trebui să arate o remediere automată sigură și cum să o implementeze într-un mod în care dezvoltatorii să aibă încredere.
Ce este Autofix-ul în AppSec?
La nivel de bază, autofixare înseamnă că software-ul face mai mult decât să identifice o problemă de securitate. Acesta propune, generează sau aplică o remediere. Cu alte cuvinte, instrumentul trece de la „aici este problema” la „aici este soluția”.
Sună simplu, dar în practică acoperă mai multe fluxuri de lucru foarte diferite.
In SAST, corectarea automată înseamnă de obicei generarea de modificări la nivel de cod pentru vulnerabilități precum injecția SQL, scriptarea cross-site, modele de deserializare nesigure, validarea slabă a intrărilor sau logica de autentificare nesigură. În SCA, de obicei înseamnă recomandarea sau aplicarea de actualizări ale dependențelor, fixarea unor versiuni mai sigure sau crearea pull requests care mută pachetele către versiuni actualizate. În Secrete de securitate, corectarea automată poate însemna revocarea și rotirea acreditărilor, nu doar semnalizarea lor. În IaC, poate însemna rescrierea modelelor de configurare nesigure Terraform, Kubernetes sau cloud în valori implicite mai sigure.
Distincția importantă este următoarea: o corecție automată nu este același lucru cu un indiciu. Multe instrumente de securitate pot sugera o remediere generică. Mai puține pot genera o modificare pregătită pentru dezvoltator. Și mai puține pot rula acea remediere prin fluxul de lucru de livrare propriu-zis, o pot valida și o pot prezenta dezvoltatorului ca o modificare revizuibilă în controlul sursei.
Această diferență este importantă deoarece echipele de inginerie moderne nu operează în PDF-uri și tichete. Ele operează în pull requests, politici, cecuri și pipelines.
De ce remedierea tradițională nu este scalabilă
Argumentele pentru remedierea automată pornesc de la o realitate dureroasă: procesele tradiționale de remediere nu se adaptează la livrarea modernă de software.
Majoritatea organizațiilor au deja suficiente funcții de scanare. Nu au suficientă rezoluție. Analiza statică, scanarea dependențelor, detectarea secretelor și verificările infrastructurii generează continuu rezultate. Între timp, echipele de inginerie sunt sub presiune pentru a livra funcționalități, a menține timpii de livrare mici și a evita destabilizarea producției.
Rezultatul este o prăpastie între descoperire și acțiune.
În primul rând, există un volum simplu de alerte. Cu cât un program AppSec devine mai matur, cu atât tinde să producă mai multe constatări. Acest lucru nu îmbunătățește întotdeauna securitatea. În multe medii, pur și simplu creează restanțe. Materialele de produs Xygeni prezintă acest lucru ca o problemă de zgomot și prioritizare, iar această abordare se aliniază cu realitatea mai largă a industriei: prioritizarea, nu doar detectarea, este domeniul în care multe programe se confruntă cu dificultăți.
În al doilea rând, remedierea manuală este lentă prin design. Un dezvoltator trebuie să citească problema, să interpreteze rezultatul scanerului, să reproducă problema dacă este necesar, să proiecteze o soluție, să o implementeze, să execute teste, să deschidă un fișier... pull requestși așteptați revizuirea. Acest lucru ar putea fi acceptabil pentru o problemă critică. Nu este acceptabil pentru sute de descoperiri de severitate medie, actualizări recurente ale dependenței sau scurgeri repetate de informații secrete în mai multe depozite.
În al treilea rând, securitatea și ingineria optimizează adesea pentru rezultate diferite. Securitatea dorește reducerea riscurilor. Ingineria dorește introducerea schimbărilor în siguranță și previzibil. Această diferență este gestionabilă atunci când fluxul de constatări este mic. Devine dăunătoare atunci când echipele sunt inundate de probleme și nu există niciun mecanism pentru a transforma constatările validate în soluții sigure, cu frecare redusă.
Exact aici începe să pară necesară automatizarea. Și totuși, necesitatea în sine nu face automatizarea sigură.
Problema cu corectarea automată naivă
Nu toate remedierile automate sunt bune. De fapt, multe dintre obiecțiile pe care dezvoltatorii le au față de automatizarea securității nu sunt obiecții față de automatizarea în sine. Sunt obiecții față de automatizarea defectuoasă.
Un motor de autofixare naiv are de obicei una dintre cele patru probleme.
Primul este că tratează fiecare problemă ca fiind la fel de remediabilă. Un scaner vede o dependență vulnerabilă și pur și simplu propune următoarea versiune corectată. Un motor de cod vede un model nesigur și îl înlocuiește cu un model predefinit. Acest lucru poate funcționa în unele cazuri simple. Eșuează rapid în sistemele reale, unde baza de cod, arhitectura, timpul de execuție și graficul de dependențe contează.
Al doilea este că ignoră contextul de execuție. O corecție care pare corectă izolat poate fi irelevantă, insuficientă sau riscantă atunci când este aplicată unor căi de cod reale. Acesta este unul dintre motivele pentru care semnalele de exploatabilitate contează atât de mult. EPSS-ul FIRST există deja.cisÎn principal, deoarece severitatea în sine nu este un indicator fiabil al probabilității ca o vulnerabilitate să fie exploatată pe termen scurt. EPSS oferă o estimare zilnică a probabilității activității de exploatare pentru vulnerabilitățile vulnerabile (CVE), ceea ce ajută echipele să își concentreze capacitatea limitată de remediere asupra a ceea ce este mai probabil să fie atacat.
A treia este că autocorecția naivă ignoră riscul schimbării. Acest lucru este periculos în special în SCAO actualizare a dependenței poate elimina un CVE și poate introduce în continuare incompatibilități API, metode eliminate, clase redenumite, contracte modificate sau modificări subtile ale comportamentului la momentul execuției.
Al patrulea este supraautomatizarea. Când un instrument deschide o avalanșă de informații cu valoare scăzută pull requests, multe dintre acestea pică testele sau creează dificultăți la îmbinare, dezvoltatorii învață să le ignore. Aceasta nu este accelerarea remedierii. Aceasta este spam de remediere.
Întrebarea corectă, așadar, nu este dacă echipele ar trebui să automatizeze remedierea. Întrebarea corectă este ce fel de automatizare reduce riscul fără a crește dificultatea operațională.
Schimbările radicale sunt adevărata problemă a încrederii
Când dezvoltatorii spun că nu au încredere în remedierea automată, adesea se referă la un lucru foarte specific: nu au încredere că nu va strica ceva.
Problema de încredere este cel mai vizibilă în remedierea dependențelor.
Un pachet vulnerabil poate avea o versiune actualizată, dar asta nu înseamnă că actualizarea este sigură. Versiunea actualizată poate elimina o metodă utilizată de aplicația dvs. Poate redenumi o API. Poate înăspri un contract de tip. Poate modifica comportamentul într-un mod care trece testele unitare, dar provoacă regresii de producție. În multe echipe, costul real al remedierii nu constă în aplicarea patch-ului. Constă în investigarea razei de explozie.
Să luăm în considerare un exemplu simplu în Java. O bază de cod depinde de o bibliotecă în care o metodă comună există în versiunea 1.x, dar este eliminată în versiunea 2.x.
					// Before upgrade
MyService service = new MyService();
service.foo();
După actualizare, foo() nu mai există. Vulnerabilitatea poate că a dispărut, dar versiunea este defectă.
De aceea, „actualizarea la versiunea fixă” nu este o strategie inginerească. Este un pariu.
OWASP-uri CI/CD Îndrumările sunt relevante aici, deoarece modul modern de livrare pipelinesunt atât mecanisme de accelerare, cât și suprafețe de atac. Controale de securitate care creează schimbări instabile sau necontrolate pipeline comportamentul rezolvă o problemă prin crearea alteia. CI/CD Protecțiile necesită controlul fluxului, validare și aplicarea politicilor, nu doar injectarea rapidă de modificări.
Corecția automată sigură trebuie să respecte această realitate. Trebuie să înțeleagă nu doar dacă o vulnerabilitate este remediabilă, ci și dacă remedierea poate fi introdusă fără a întrerupe ciclul de viață al software-ului pe care este menit să îl protejeze.
Cum ar trebui să arate o reparație automată sigură
Corecția automată sigură nu înseamnă „generare automată de modificări”. Corecția automată sigură este remediere automată controlată.
Asta înseamnă cinci lucruri.
În primul rând, remedierile trebuie să fie contextuale. O sugestie securizată care ignoră codul înconjurător, convențiile cadrului de lucru, fluxul de date sau comportamentul dependenței nu este suficient de bună. Remedierea trebuie să se potrivească aplicației, nu doar clasei de vulnerabilitate.
În al doilea rând, remedierile trebuie să fie conștiente de riscuri. Aici contează analiza riscurilor de remediere. Un sistem bun de remediere automată ar trebui să poată răspunde la o întrebare inginerească de bază înainte de a propune o schimbare: care este probabilitatea ca această remediere să introducă rupând schimbări?
În al treilea rând, remedierile trebuie prioritizate. Cele mai bune programe de remediere automată nu încearcă să repare totul deodată. Ele aliniază remedierea la exploatabilitate, accesibilitate și impact operațional. Acest lucru corespunde modului în care programele AppSec mature evoluează într-un sens mai larg. CISCatalogul de vulnerabilități exploatate cunoscute al lui A există dinaintecispentru a ajuta organizațiile să integreze dovezile exploatării în proiectele de remedierecisioni, nu doar scorarea severității.
În al patrulea rând, remedierea automată trebuie să ruleze în cadrul fluxurilor de lucru reale de livrare. Dacă motorul de remediere nu poate funcționa prin pull requests, verificări, politici și teste, nu este aliniat cu modul în care echipele moderne livrează software.
În al cincilea rând, dezvoltatorii trebuie să dețină controlul. Modificările aprobate de dezvoltatori nu reprezintă o slăbiciune a remedierilor automate. Ele reprezintă mecanismul care face ca automatizarea să fie de încredere în mediile de inginerie de producție.
Cu alte cuvinte, remedierea în siguranță necesită control, nu doar automatizare.
Autofixare naivă vs. Autofixare sigură
Mai jos este diferența practică dintre automatizarea care creează muncă și automatizarea care o elimină.
| Aspect | Corecție automată naivă | Reparații automate sigure |
|---|---|---|
| Strategia de remediere | Aplică remedieri sau actualizări generice imediat ce este detectată o vulnerabilitate | Generează corecții contextuale bazate pe cod, comportamentul dependenței și validarea fluxului de lucru |
| Actualizări de dependențe | Recomandă următoarea versiune actualizată fără o analiză a impactului modificărilor. | Evaluează căile de actualizare și verifică dacă există modificări nesemnificative înainte de a sugera remedierea |
| Prioritizare | Acționează doar pe baza severității | Combină severitatea cu exploatabilitatea, accesibilitatea și impactul operațional |
| Pipeline Siguranţă | Poate deschide PR-uri care eșuează în versiuni sau teste | Validează corecțiile prin CI/CD verificări și porți de revizuire |
| Rolul de dezvoltator | Dezvoltatorii elimină efectele negative ale automatizării | Dezvoltatorii examinează propuneri de remediere sigure și gata de îmbinare |
| Rezultat | Mai mult zgomot, mai multe regresii, încredere mai scăzută | Remediere mai rapidă, mai puține regresii, adopție mai mare |
Dacă vrei să reții o singură concluzie de la acest tabel, iată: Calitatea corectării automate este determinată de calitatea contextului și a controalelor sale.
Cum funcționează corectarea automată într-un DevSecOps modern Pipeline
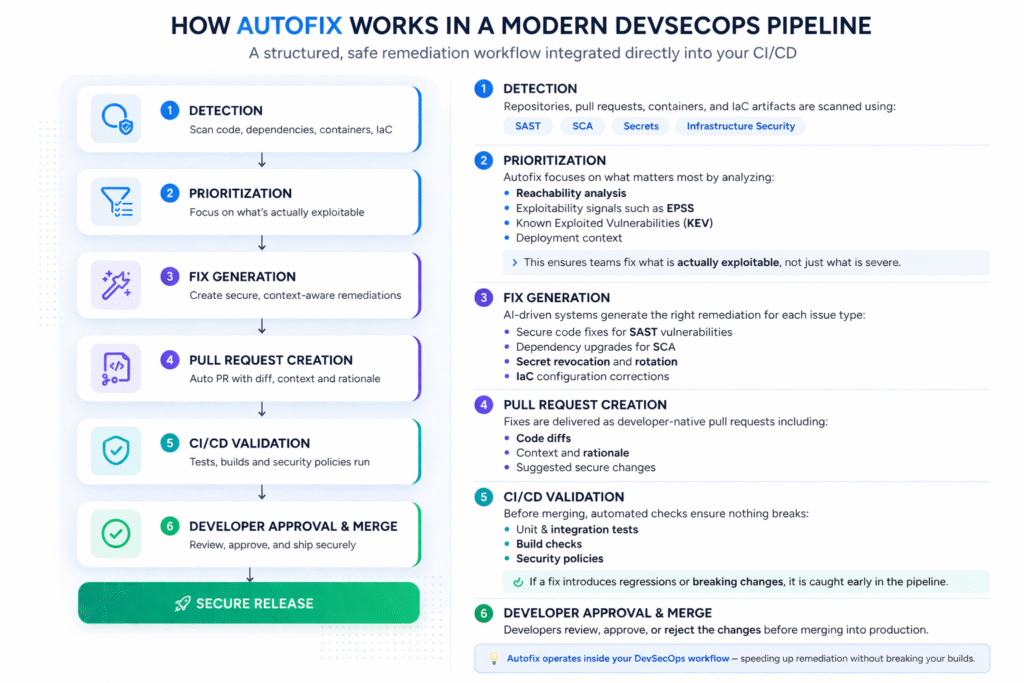
Într-un mediu matur, Remedierea automată nu este o singură acțiune. Este un flux de lucru structurat de remediere integrat în CI/CD.
În loc de remedieri manuale, deconectate, soluțiile moderne pipelineurmează un flux continuu:
Cum funcționează corectarea automată într-un DevSecOps modern Pipeline
Într-un mediu matur, Remedierea automată nu este o singură acțiune. Este un flux de lucru structurat de remediere integrat în CI/CD.
În loc de remedieri manuale, deconectate, soluțiile moderne pipelineurmează un flux continuu:
Flux de lucru pentru corectarea automată pas cu pas
- Detectare
Depozite, pull requests, containere sau IaC artefactele sunt scanate folosind SAST, SCA, Secrete sau verificări ale infrastructurii. - Prioritizare
Nu toate vulnerabilitățile sunt tratate în mod egal. Sistemele de autofixare prioritizează folosind:- Analiza accesibilității
- Semnale de exploatabilitate, cum ar fi EPSS
- Vulnerabilități exploatate cunoscute (KEV)
- Contextul de implementare
- Generarea de corecții
Sistemul generează acțiuni de remediere în funcție de tipul problemei:- Corecții de cod pentru SAST vulnerabilități
- Actualizări de dependențe pentru SCA
- Revocare și rotație secretă
- IaC corecții de configurare
- Pull Request Creare
Corecțiile sunt incluse în fluxuri de lucru native pentru dezvoltatori, de obicei ca pull requests cu:- Diferențe de cod
- Context și justificare
- Modificări sugerate
- Validare în CI/CD
Înainte de îmbinare, corecțiile sunt validate automat prin:- Testele de unitate și de integrare
- Verificări de construire
- Politici de securitate
- Aprobare și îmbinare dezvoltator
Dezvoltatorii revizuiesc, aprobă sau resping modificările înainte de a le integra în producție.
Prin urmare, corectarea automată nu ocolește ciclul de dezvoltare. Operează în interiorul acestuia.
Se integrează perfect cu platforme precum GitHub, GitLab și Azure DevOps, asigurând că Remedierea vulnerabilităților devine parte a fluxului de lucru, nu un proces separat.
Corecție automată pentru diferite clase de vulnerabilitate
Una dintre cele mai frecvente greșeli în conversația despre remedierea automată este tratarea tuturor remedierilor ca și cum s-ar comporta la fel. Nu se întâmplă asta.
Corecție automată pentru SAST
Corecția automată la nivel de cod este locul unde mulți oameni întâlnesc pentru prima dată acest concept. Un scaner găsește o injecție SQL, un sink XSS reflectat sau un model de validare nesigur și propune o înlocuire sigură. Aceasta este adesea cea mai intuitivă formă de corecție automată, deoarece corecția este vizibilă în codul sursă și poate fi revizuită ca orice altă modificare.
Materialele de produs Xygeni poziționează AI AutoFix în acest spațiu ca o remediere contextuală care generează corecții gata de utilizare pentru dezvoltatori și pull requests pentru probleme precum XSS și injecția SQL. Mesajul de bază este important chiar și dincolo de afirmația despre produs: bun SAST Corecția automată trebuie să fie conștientă de cod, nu doar de reguli.
Corecție automată pentru SCA
Corecția automată a dependențelor este, probabil, mai importantă din punct de vedere operațional, deoarece pachetele vulnerabile apar constant, iar întreținerea manuală a dependențelor nu este scalabilă. Dar este și locul unde încrederea este cel mai greu de câștigat, deoarece actualizările dependențelor sunt exact acolo unde... rupând schimbări devină cele mai dureroase.
Un credibil SCA Prin urmare, capacitatea de autocorecție trebuie să facă mai mult decât să găsească o versiune modificată. Trebuie să evalueze siguranța actualizării, raza exploziei și compatibilitatea.
Corecție automată pentru secrete
Remedierea secretelor se referă mai puțin la rescrierea codului și mai mult la izolare. Dacă un secret activ este expus, răspunsul ideal nu este un tichet prin care să se ceară cuiva să îl rotească săptămâna viitoare. Răspunsul ideal este revocarea imediată, înlocuirea și urmărirea clară. De aceea, remedierea automată în securitatea secretelor arată adesea diferit de remedierea automată a codului. Valoarea este viteza și certitudinea.
Corecție automată pentru IaC
Configurațiile greșite ale infrastructurii sunt adesea foarte repetitive. Acest lucru le face candidați puternici pentru automatizare. Dacă echipele pot standardmodele sigure pentru Terraform, Kubernetes, ARM sau CloudFormation, apoi corectarea automată poate impune acele modele mult mai devreme în pipelineAccentul pus de SSDF de către NIST pe integrarea practicilor de securitate în fiecare SDLC Implementarea se potrivește perfect aici: securitatea este cea mai puternică atunci când este integrată în fluxul de lucru, nu amânată pentru etape ulterioare.
Cum să eviți ruperea construcțiilor cu Autofix
Aceasta este promisiunea centrală din spatele subiectului și merită o tratare directă.
Pentru a evita deteriorarea compilărilor cu remedierea automată, echipele trebuie să valideze remedierea în același mod în care validează orice altă modificare legată de producție. Aceasta înseamnă:
- analizați dependențele și impactul codului înainte de a aplica modificarea
- validați remedierea în CI/CD cu teste și politici
- limitarea domeniului automat unde raza exploziei este mare
- necesită revizuirea dezvoltatorului pentru modificări semnificative
- utilizați introducerea în etape pentru upgrade-uri cu impact ridicat
De aceea, analiza riscurilor de remediere este atât de valoroasă. Schimbă întrebarea de la „există o soluție?” la „este aceasta cea mai sigură soluție viabilă?”. Aceasta este o întrebare mult mai potrivită din punct de vedere tehnic.
De asemenea, multe programe de automatizare eșuează. Optimizează pentru randament și ignoră siguranța schimbărilor. Dezvoltatorii observă imediat acest lucru.
Prin contrast, un sistem de remediere automată de încredere respectă aceeași disciplină de gestionare a schimbărilor pe care echipele puternice de inginerie o aplică deja dezvoltării funcționalităților: revizuire, testare, validare, îmbinare.
Cele mai bune practici pentru implementarea corectării automate
Dacă construiți sau dezvoltați un program de remediere automată, obiectivul ar trebui să fie adoptarea, nu noutatea. Echipele vor folosi remedierea automată atunci când economisește constant timp fără a crea efort de curățare.
Începeți cu politica. Decideți mai întâi ce clase de probleme pot fi automatizate în siguranță. SAST Șabloanele cu rescrieri bine înțelese, actualizări de dependențe în intervale de versiuni definite sau fluxuri de lucru cu revocare secretă sunt adesea candidați buni.
Apoi, restrângeți domeniul de aplicare. Nu încercați să automatizați totul într-o singură lansare. Concentrați-vă mai întâi pe problemele care sunt atât comune, cât și cu un grad ridicat de încredere. Aceasta este de obicei o strategie de construire a încrederii mai bună decât implementarea unei remedieri ample, dar zgomotoase.
Integrați remedierea în fluxurile de lucru existente pentru dezvoltatori. Dacă echipele dvs. de inginerie locuiesc în pull requests și protecțiile pentru ramuri, la fel ar trebui să facă și remedierea automată.
Măsurați rezultatele. Indicatorii corecți nu sunt doar „numărul de corecții generate”. Aceștia sunt rata de îmbinare, rata de regresie, timpul economisit, reducerea rezultatelor fals pozitive și timpul necesar remedierii.
În cele din urmă, păstrați un nivel de aprobare umană acolo unde contează. Corecția automată sigură nu elimină judecata dezvoltatorului. O îmbunătățește prin eliminarea muncii repetitive și concentrarea atenției asupra revizuirilor cu valoare mai mare.
De la detectare la remediere: Închiderea buclei
Una dintre cele mai mari slăbiciuni ale instrumentelor AppSec tradiționale este că procesul se termină prea devreme. Apare o eroare. Se creează un tichet. Apoi sistemul așteaptă.
Aceea nu este o buclă închisă. Este o predare.
Un program AppSec modern trebuie să poată trece de la detectare la prioritizare și remediere cu cât mai puțină orchestrare manuală posibil. Aceasta este adevărata promisiune a remedierii automate. Nu doar accelerează remedierea. Schimbă locul în care are loc remedierea, modul în care este introdusă și cine trebuie să facă munca repetitivă.
De aceea, subiectul este important și din punct de vedere comercial, nu doar tehnic. Cumpărătorii nu mai doresc doar calitatea detectării. Ei își doresc o reducere măsurabilă a restanțelor și o trecere mai rapidă de la descoperirea problemelor la rezolvarea acestora.
Cum activează Xygeni remedierea automată sigură
Materialele Xygeni își poziționează capacitatea de autocorecție în jurul a trei teme: context, automatizare și integrare a livrării.
Pe partea de cod, Xygeni AI SAST AutoFix generează remedieri gata de utilizare de către dezvoltatori, înlocuind modelele riscante cu alternative sigure și livrând aceste remedieri prin pull requests în loc de recomandări abstracte. Remediază instantaneu vulnerabilități precum XSS sau SQL Injection și aplică cele mai bune practici de codare securizată direct în fluxul de lucru al dezvoltatorului.
Totuși, corectarea automată în Xygeni merge dincolo de SAST. De asemenea, include Reparații automate Secrete, care detectează acreditările scurse și le revocă automat folosind instrumente predefinite playbooks pe platforme precum AWS, GCP sau GitLab. Acest lucru permite o izolare imediată, eliminând întârzierile în răspunsurile manuale și reducând riscul de abuz al acreditărilor.
Pe partea de dependență, Xygeni SCA Corecție automată permite remedierea automată în masă prin generarea de corecții pentru dependențele vulnerabile și aplicarea lor la scară largă. Echipele pot declanșa aplicarea automată a corecțiilor, pot crea pull requests cu versiuni actualizate și să integreze remedierea direct în CI/CD pipelinefără a perturba livrarea.
În plus, aceste capacități se extind la Infrastructura ca cod (IaC) și pipeline configurații, asigurându-se că configurațiile greșite și modelele riscante de infrastructură sunt, de asemenea, remediate ca parte a aceluiași flux de lucru automatizat.
Acesta este punctul strategic. Corecția automată sigură nu funcționează izolat. Se întinde pe... cod (SAST), dependențe (SCA), secrete și infrastructură (IaC), asigurând o remediere consistentă pe întregul lanț de aprovizionare cu software. Mai mult, funcționează cel mai bine atunci când este combinată cu prioritizarea bazată pe exploatabilitate, analiza grafurilor de dependențe și CI/CD validare, astfel încât remedierile să nu fie doar automatizate, ci și sigure, relevante și pregătite pentru producție.
Răspuns rapid: Cum remediați în siguranță vulnerabilitățile cu Autofix?
Pentru a remedia în siguranță vulnerabilitățile cu remediere automată, echipele au nevoie de remedieri contextuale, prioritizare bazată pe exploatabilitate, analiză a riscurilor de remediere. CI/CD validare și aprobarea dezvoltatorului înainte de îmbinare.
Acesta este răspunsul scurt.
Orice valoare mai mică decât atât poate fi considerată tot automatizare, dar nu este genul de automatizare în care dezvoltatorii vor avea încredere în producție.
FAQ
Ce este remedierea automată în AppSec?
Autofixarea în AppSec reprezintă generarea și livrarea automată a modificărilor de remediere pentru probleme de securitate, cum ar fi defecte de cod, dependențe vulnerabile, secrete expuse sau configurații greșite ale infrastructurii.
Poate corectarea automată să întrerupă construcțiile?
Da. Corecția automată poate întrerupe versiunile atunci când actualizările dependențelor introduc modificări incompatibile, când corecțiile ignoră contextul aplicației sau când modificările sunt aplicate fără validare.
Cum remediezi automat vulnerabilitățile fără a crea regresii?
Folosește corectarea automată în cadrul unui flux de lucru controlat: stabilește priorități în funcție de exploatabilitate și accesibilitate, analizează riscul de remediere, validează modificările CI/CDși păstrați o etapă de aprobare a dezvoltatorului.
Ce diferențiază o autocorecție sigură de o autocorecție naivă?
Corecția automată sigură este conștientă de context, de risc și pipelineCorecția automată naivă propune sau aplică pur și simplu modificări fără a înțelege compatibilitatea, impactul asupra execuției sau fluxul de lucru tehnic.
Este corectarea automată a inteligenței artificiale fiabilă?
Se poate, dar fiabilitatea depinde de validare și guvernanță. Gartner recomandă în mod explicit ca organizațiile care utilizează tehnologii bazate pe inteligență artificială code security Asistenții continuă să utilizeze AST tradițional și revizuirea codului ca controale de echilibrare, deoarece optimizatorii AI pot supracorecta sau pot omite probleme legate de performanță, fiabilitate și calitatea codului.
Final de luat
Corecția automată nu mai este o noutate în AppSec. Devine o cerință practică pentru echipele care trebuie să reducă restanțele fără a crește numărul de angajați sau a încetini livrarea.
Adevărata provocare nu este dacă remedierea trebuie automatizată sau nu. Ci dacă automatizarea respectă modul în care software-ul este construit și livrat efectiv.
Dacă strategia ta de autocorecție ignoră contextul, prioritizarea și validarea, va crea mai multe fricțiuni decât valoare. Dacă este concepută în funcție de fluxurile de lucru ale dezvoltatorilor, riscul de remediere și CI/CD puncte de control, poate îmbunătăți semnificativ atât rezultatele în materie de securitate, cât și viteza de inginerie.
Acesta este standard merită să țintești.

Despre autor
Cofondator și CTO
Fatima Said se specializează în conținut dedicat dezvoltatorilor pentru AppSec, DevSecOps și software supply chain securityEa transformă semnalele complexe de securitate în îndrumări clare și practice, care ajută echipele să prioritizeze mai rapid, să reducă zgomotul și să livreze cod mai sigur.
