






Dezvoltatorii care lucrează cu Azure DevOps Repos cunosc dificultățile: echilibrarea vitezei de livrare cu securitatea este dificilă. Scanările manuale întrerup fluxul de lucru, schimbarea instrumentelor afectează concentrarea, iar așteptarea rapoartelor încetinește totul. De aceea, Xygeni a introdus Managed Scans for Azure DevOps, o modalitate simplă și automatizată de a securiza Azure Repos fără a părăsi mediul. Cu Xygeni Scanarea vulnerabilităților Azure permite echipelor să scaneze, să detecteze și să remedieze riscurile automat, totul din aceeași interfață.
Azure DevOps Repos: Securitate potrivită fluxului de lucru al dezvoltatorilor
Securitatea se simte adesea ca o barieră între cod și livrare. Majoritatea instrumentelor necesită configurare manuală, configurare externă dashboards sau scripturi complexe care încetinesc dezvoltarea. Cu toate acestea, dezvoltatorii nu ar trebui să fie nevoiți să sacrifice viteza pentru protecție.
Scanările gestionate Xygeni rezolvă această problemă prin aducerea scanării de securitate direct în Azure DevOps Repos. Cu alte cuvinte, trebuie doar să conectați Azure Repos și Xygeni gestionează restulCreează automat fluxuri de lucru, scanează vulnerabilități și raportează rezultatele în timp real. Drept urmare, beneficiați de acoperire completă cu efort minim.
Prin urmare, dezvoltatorii își pot concentra atenția acolo unde este cazul, livrând cod securizat mai rapid, fără configurare manuală. În același timp, echipele de securitate obțin vizibilitatea de care au nevoie, fără a adăuga dificultăți procesului.
De ce securitatea încetinește adesea dezvoltarea (și cum să o remediem)
Scanarea de securitate nu ar trebui să vă oblige să renunțați la instrumentele dvs. sau să așteptați rezultatele. Cu toate acestea, în multe cazuri, dezvoltatorii se bazează în continuare pe scripturi sau integrări externe pentru a detecta vulnerabilități. Prin urmare, scanările au loc târziu în proces, rezultatele sunt dispersate, iar echipa petrece mai mult timp gestionând scanerele decât scriind cod.
Cu Scanări gestionate în Azure DevOps, Xygeni schimbă acest lucru. În loc să comute între instrumente, dezvoltatorii își pot conecta acum organizația, pot autoriza accesul și pot scana automat depozitele. În plus, nu este nevoie de configurări suplimentare, comenzi CLI sau... YAML fișiere de întreținut. Prin urmare, securitatea devine parte a fluxului de lucru, mai degrabă decât un obstacol.
Scanări gestionate pentru Azure DevOps Repos: simple, automatizate, integrate
În sfârșit, simplitatea întâlnește automatizarea. Scanările gestionate Xygeni sunt concepute pentru a se integra natural în fluxul de lucru Azure DevOps Repos. De exemplu, de la Xygeni dashboard, Puteți crea o integrare folosind doar numele organizației dvs. și un token de acces.
Odată conectat, Xygeni gestionează automat totul în culise. Creează fluxurile de lucru de scanare, generează token-uri securizate și încarcă rezultatele în fișierul dvs. dashboardPrin urmare, nu este nevoie de configurare manuală sau configurare externă. Pe scurt, aceasta este scanarea vulnerabilităților Azure integrată direct în mediul DevOps existent.
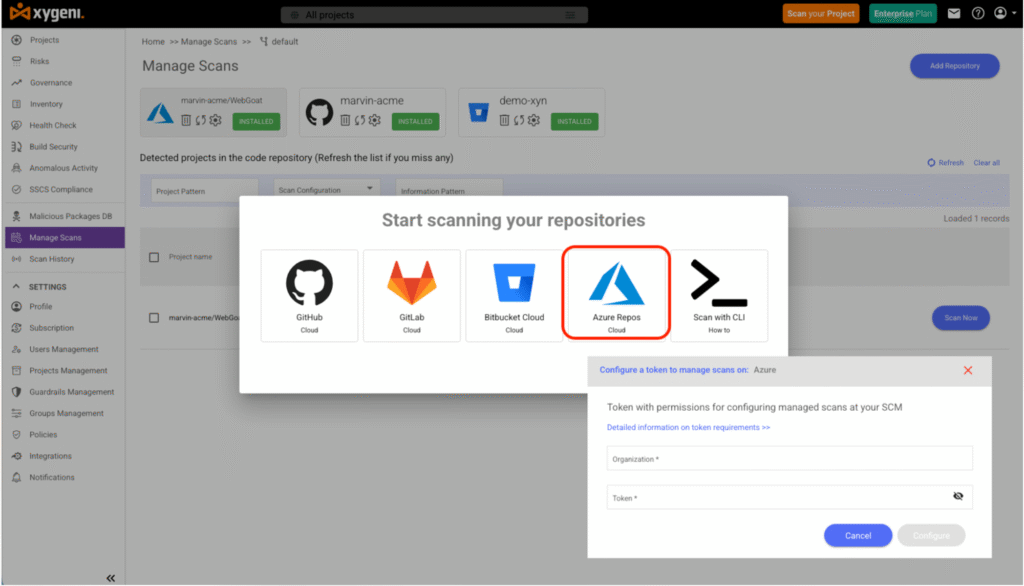
Scanările gestionate Xygeni sunt concepute pentru simplitate. De la Xygeni dashboard, puteți crea o integrare cu Azure DevOps Repos folosind doar numele organizației dvs. și un token de acces. După conectare, Xygeni gestionează automat tot ce se întâmplă în culise:
- Creează fluxurile de lucru de scanare direct în Azure Repos.
- Generează un mediu securizat
XYGENI_TOKENpentru autentificarea scanărilor. - Încarcă automat toate rezultatele pe platforma Xygeni.
Fără scripturi, fără configurare manuală și fără configurare externă. Totul este gestionat în cadrul interfeței WebUI, ceea ce face ca scanarea vulnerabilităților Azure să fie o parte integrată a fluxului DevOps.
Cum pot dezvoltatorii să execute scanări gestionate în Azure Repos
Fiecare echipă lucrează diferit, așa că Xygeni oferă mai multe modalități de a scana Azure Repos, toate automatizate și ușor de controlat din aceeași interfață.
Scanări la cerere
Trebuie să verificați un depozit înainte de a-l îmbina sau lansa? Pur și simplu faceți clic pe Scanează acum.
Xygeni rulează un flux de lucru direct în depozitul dvs., scanează pentru vulnerabilități și încarcă rezultatele în dashboardPerfect pentru analize ad-hoc sau recenzii rapide înainte de actualizări majore.
Scanări programate
Mențineți baza de cod în siguranță în mod continuu cu scanări zilnice programate.
Setați ora o singură dată, iar Xygeni creează automat fluxul de lucru în Azure DevOps Repos. Scanările rulează zilnic, detectează riscuri noi din timp și alertează echipa prin notificări.
Scanări pe cereri de extragere sau îmbinare
Mută securitatea și mai la stânga scanând fiecare pull request.
Când o ramură este îmbinată în ramura implicită, scanarea se execută automat, prevenind îmbinarea codului nesigur. Dezvoltatorii rămân rapizi, iar scanarea vulnerabilităților Azure ține pasul cu fiecare modificare.
De ce contează: Beneficii reale pentru dezvoltatori
| Problemă | Inainte | Cu scanări gestionate de Xygeni |
|---|---|---|
| Configurarea | Scripturi și token-uri manuale | Integrare cu Azure Repos cu un singur clic |
| Viteză | Scanări externe lente | Scanări automate instantanee în Azure DevOps |
| Vizibilitate | Rapoarte împrăștiate pe instrumente | Rezultate centralizate în Xygeni Dashboard |
| remedierea | Corecții manuale | Auto-remediere cu Xygeni Bot |
| Controlul politicilor | Reguli inconsistente | Unified guardrails la toate proiectele |
Prin menținerea scanării în Azure DevOps, Xygeni elimină schimbarea contextului care încetinește echipele. Drept urmare, dezvoltatorii pot detecta și remedia vulnerabilitățile direct în cadrul fluxului de lucru Azure DevOps Repos.
Cele mai bune practici pentru scanarea vulnerabilităților Azure
Pentru a profita la maximum de scanările gestionate, tratați-le ca parte integrantă a fluxului dvs. de lucru. Configurați scanările din timp, programați-le în mod regulat și monitorizați continuu rezultatele pentru a menține o performanță puternică. CI/CD Securitate.
| Categorii | Cea mai buna practica | De ce este important |
|---|---|---|
| De control al accesului | Folosește token-uri cu scop specific pentru integrări | Reduceți riscul de permisiuni supraexpuse |
| Automatizare | Programați scanări zilnice | Mențineți protecția continuă |
| Pull Requests | Activează scanarea la îmbinări | Identificați vulnerabilitățile înainte de implementare |
| Securitatea dependenței | Verificați bibliotecile și actualizările | Prevenirea componentelor vulnerabile |
| Anunturi | Setați alerte pentru scanările finalizate | Țineți dezvoltatorii la curent |
| Guardrails | Blocați îmbinările nesigure | Aplicați politici consecvente |
Cod securizat fără încetinire
Securitatea nu ar trebui să vină niciodată cu prețul vitezei dezvoltatorului. Scanările gestionate Xygeni pentru Azure DevOps aduc scanarea vulnerabilităților Azure acolo unde dezvoltatorii dvs. lucrează deja, ajutându-i să rămână rapizi și în siguranță în același timp.
Conectați-vă Azure Repos, automatizați scanările și lăsați Xygeni să se ocupe de restul.
Programează-ți demonstrația astăzi și vezi cum automatizează Xygeni securitatea în Azure DevOps pipelines.
Aveți întrebări despre securitatea Azure?

