






Cuprins
Gestionarea vulnerabilităților a fost mult timp piatra de temelie a asigurării securității aplicațiilor. În mod tradițional, organizațiile s-au concentrat pe identificarea și corectarea vulnerabilităților pentru a-și proteja activele digitale. Cu toate acestea, pe măsură ce peisajul digital evoluează, la fel se întâmplă și cu amenințările care pândesc în cadrul acestuia.
Application Security Posture Management (ASPM) este o abordare inovatoare care analizează semnalele de securitate în dezvoltarea, implementarea și operarea software-ului. Scopul său principal este de a îmbunătăți vizibilitatea, de a gestiona eficient amenințările și de a aplica controale, permițând astfel organizațiilor să gestioneze mai bine riscurile.
Pe măsură ce aplicațiile devin din ce în ce mai complexe, cu instrumente de securitate și responsabilități împrăștiate între diverse grupuri, ASPM apare ca o soluție pentru a oferi o perspectivă consolidată asupra securității aplicațiilor.
Evoluția lui ASPMMai mult decât simple vulnerabilități
La începuturile transformării digitale, accentul principal era pus pe funcționalitate și implementarea rapidă. Pe măsură ce companiile se grăbeau spre digitalizare, securitatea trecea adesea pe plan secund. Gestionarea vulnerabilităților, procesul de identificare și remediere a defectelor software, era principalul mecanism de apărare. Cu toate acestea, pe măsură ce amenințările cibernetice deveneau mai sofisticate, a devenit evident că simpla remediere a vulnerabilităților era similară cu astuparea găurilor într-o navă care se scufundă. Nevoia unei abordări mai holistice era palpabilă. Această realizare a marcat geneza... Application Security Posture Management (ASPM).
În timp ce gestionarea vulnerabilităților se concentrează pe identificarea și remedierea defectelor software, ASPM cuprinde o gamă mai largă de aspecte de securitate.
Managementul configurației: Eroul necântat
Unul dintre cele mai neglijate aspecte ale securității aplicațiilor este gestionarea configurației. O aplicație perfect securizată poate deveni vulnerabilă din cauza unei simple configurări greșite. De exemplu, în În 2017, un bucket S3 Amazon Web Services (AWS) configurat greșit a expus datele personale a peste 198 de milioane de alegători americani.Incidentul a subliniat importanța configurării în siguranță a aplicațiilor și a infrastructurii asociate acestora.
ASPM Instrumentele automatizează procesul de gestionare a configurației, monitorizând continuu aplicațiile, instrumentele și infrastructura pentru configurații greșite și alertând administratorii cu privire la riscurile potențiale. Companiile își pot reduce semnificativ suprafața de atac asigurând că orice configurație respectă cele mai bune practici.
Verificări de conformitate: Navigarea prin labirintul reglementărilor
Era digitală a adus o serie de reglementări menite să protejeze datele utilizatorilor. Din Regulamentul general privind protecția datelor (GDPR) în Europa conform Legii privind confidențialitatea consumatorilor din California (CJAP) în SUA, companiile trebuie să se asigure că aplicațiile lor respectă numeroase reglementări.
ASPM joacă un rol esențial în asigurarea conformității. Modern ASPM instrumentele au module de conformitate care monitorizează continuu aplicațiile, asigurându-se că respectă reglementările standards. Nu numai că a protejat compania împotriva potențialelor încălcări, ci și împotriva amenzilor de reglementare usturătoare.
Integrarea informațiilor despre amenințări: Cu un pas înainte
În jocul de-a șoarecele și pisica, adică în domeniul securității cibernetice, este crucial să fii cu un pas înaintea adversarilor. Managementul tradițional al vulnerabilităților este reactiv, abordând amenințările pe măsură ce apar. În schimb, ASPM, cu integrarea informațiilor despre amenințări, permite companiilor să fie proactive.
ASPM Instrumentele oferă informații în timp real despre amenințările emergente prin integrarea cu platformele de informații despre amenințări. Acestea asigură faptul că firmele nu doar răspund la amenințări, ci le și anticipează.
Aplicarea politicii de securitate: o apărare uniformă
Asigurarea aplicării uniforme a politicilor de securitate în toate aplicațiile este o provocare monumentală, în special pentru aplicațiile mari. enterprisecu un peisaj vast de aplicații. ASPM simplifică această provocare. Cu managerii de politici, ASPM Instrumentele asigură că politicile de securitate, fie că sunt legate de protocoalele de autentificare sau de permisiunile de acces la date, sunt aplicate în mod consecvent.
Prin integrarea ASPM în ciclul de viață al dezvoltării software (SDLC), organizațiile pot aplica o politică de securitate uniformă în toate SDLC active în mai multe moduri:
- Vizibilitate centralizată: ASPM instrumentele oferă a centralizat dashboard care oferă o perspectivă holistică asupra stării de securitate a tuturor aplicațiilor din întreaga lume SDLCPermite echipelor de securitate să identifice rapid vulnerabilitățile, configurațiile greșite și problemele de neconformitate.
- Integrare cu instrumente de dezvoltare: ASPM soluțiile pot fi integrat cu instrumente și platforme de dezvoltare populare, asigurându-se că verificările de securitate fac parte din procesul regulat de dezvoltare și implementare
- remedierea: Niste ASPM Soluțiile oferă asistență pentru remediere. Când se detectează o vulnerabilitate sau o configurație greșită, instrumentul poate oferi pași detaliați de remediere sau chiar poate remedia automat problema.
- Raportare consistentă: ASPM Instrumentele generează rapoarte consecvente și detaliate privind starea de securitate a aplicațiilor. Asigură că părțile interesate înțelege starea de securitate a aplicațiilor organizației de la dezvoltatori până la managementul superior.
De ce ASPM este crucial în peisajul digital de astăzi
În era digitală de astăzi, afacerile trec printr-o transformare digitală rapidă. De la platformele de comerț electronic la serviciile bancare mobile, aplicațiile au devenit coloana vertebrală a mediului modern. enterprises.
Pe măsură ce companiile se bazează din ce în ce mai mult pe aplicații pentru a stimula creșterea, securitatea acestor aplicații devine primordială și ASPM va fi busola care îi va călăuzi spre un viitor sigur și prosper.
Argumentul de afaceri pentru ASPM
Analiza cazului de afaceri pentru ASPM dezvăluie impactul său profund asupra reputației mărcii, stabilității financiare și rezilienței operaționale. Acestea sunt motive convingătoare pentru care ASPM este un atu indispensabil pentru afacerile moderne:
Protejarea reputației mărciiÎntr-o eră în care încălcările de date fac titluri în presă, reputația unei afaceri poate fi pătată peste noapte din cauza unei singure erori de securitate. ASPM asigură securitatea aplicațiilor, protejând imaginea și credibilitatea mărcii în ochii clienților și a părților interesate.
Implicații financiareÎncălcările de date pot duce la amenzi consistente, în special cu reglementări precum GDPR. Dincolo de amenzi, companiile se pot confrunta cu procese, cereri de despăgubire și pierderi de afaceri, așa cum se observă în exemple din lumea reală. ASPM acționează ca o garanție financiară, asigurând conformitatea și reducând riscul unor încălcări costisitoare.
Continuitate operaționalăUn incident de securitate poate perturba operațiunile afacerii, ducând la întreruperi și pierderi de venituri. Prin asigurarea securității aplicațiilor, ASPM asigură continuitatea operațională, permițând afacerilor să funcționeze fără probleme.
Implicații în lumea reală: Studii de caz
Analizarea studiilor de caz oferă o imagine clară a provocărilor și consecințelor cu care se confruntă companiile în domeniul securității aplicațiilor. Câteva incidente notabile subliniază importanța critică a unei securități robuste Application Security Posture Management ASPM sunt:
Încălcarea datelor EquifaxÎn 2017, Equifax, una dintre cele mai mari agenții de raportare a creditelor, a suferit o încălcare a securității datelor care a expus informațiile personale a 147 de milioane de persoane. Încălcarea a fost atribuită unui vulnerabilitate într-o componentă open-source utilizată pe scară largă de companiile Fortune 100 din educație, guvern, servicii financiare, comerț cu amănuntul și media. Urmările au dus la scăderea valorii de piață a Equifax cu 4 miliarde de dolari, iar compania a cheltuit peste 1.4 miliarde de dolari în costuri post-breșare. O soluție eficientă ASPM Strategia ar fi putut identifica și remedia vulnerabilitatea, prevenind încălcarea.
Încălcarea datelor de la Capital OneÎn 2019, Capital One, o instituție financiară importantă, a suferit o încălcare a securității datelor care a expus datele a peste 100 de milioane de clienți. Încălcarea s-a datorat unei infrastructură configurată greșit care susține o aplicație web. ASPM, cu accent pe IaC managementul configurației, ar fi putut preveni o astfel de configurare greșită.
Toyota a suferit mai multe încălcări de date: În iunie 2023, Toyota a dezvăluit o încălcare a datelor afectând informațiile clienților lor din februarie 2015 până în mai 2023 din cauza unui mediu cloud configurat greșit. Dar anul trecut, Toyota a, de asemenea, a raportat că informațiile personale ale clienților ar fi putut fi expuse extern după ce o cheie de acces a fost disponibilă publicului pe GitHub timp de aproape cinci ani. Soluții precum Xygeni de sprijin IaC Gestionarea configurației și detectarea secretelor ar fi putut identifica și sprijini remedierea acestor breșe.
Valoarea strategică a ASPM
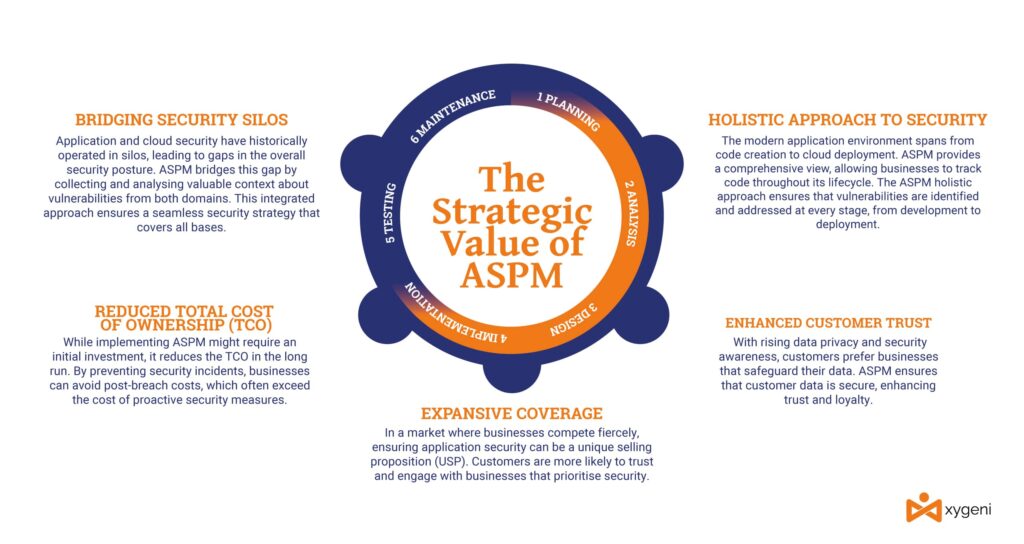
Companiile se confruntă cu provocările progreselor tehnologice rapide și ale peisajului amenințărilor în continuă evoluție. Pe măsură ce amprenta digitală a enterprisePe măsură ce se extinde, crește și complexitatea asigurării securității aplicațiilor. Este locul unde ASPM devine indispensabil să se asigure:
Avantaj competitivÎntr-o piață în care companiile concurează acerb, asigurarea securității aplicațiilor poate fi o propunere unică de vânzare (USP). Clienții sunt mai predispuși să aibă încredere și să interacționeze cu companiile care prioritizează securitatea.
Potrivit celor mai recente CISSondaje O, 84% din CISOperatorii spun că sunt chemați în misiuni de vânzări legate de încheierea vânzărilor produselor companiei lor și 96% dintre CISOs spun că potențialii lor clienți iau în considerare nivelul de securitate al aplicațiilor organizației lor atunci când fac achiziții.cisioni.
Încredere sporită a cliențilorOdată cu creșterea gradului de conștientizare a confidențialității și securității datelor, clienții preferă companiile care le protejează datele. ASPM asigură securitatea datelor clienților, sporind încrederea și loialitatea.
Abordare holistică a securitățiiMediul modern de aplicații se întinde de la crearea de cod până la implementarea în cloud. ASPM oferă o imagine cuprinzătoare, permițând companiilor să urmărească codul pe tot parcursul ciclului său de viață. ASPM Abordarea holistică asigură identificarea și abordarea vulnerabilităților în fiecare etapă, de la dezvoltare până la implementare.
Eliminarea silozurilor de securitateSecuritatea aplicațiilor și a cloud-ului au funcționat din punct de vedere istoric în compartimente izolate, ceea ce a dus la lacune în postura generală de securitate. ASPM Elimină această lacună prin colectarea și analizarea contextului valoros despre vulnerabilități din ambele domenii. Această abordare integrată asigură o strategie de securitate perfectă care acoperă toate aspectele.
Costul total redus de proprietate (TCO)În timpul implementării ASPM Deși ar putea necesita o investiție inițială, pe termen lung reduce costul total de proprietate (TCO). Prin prevenirea incidentelor de securitate, companiile pot evita costurile ulterioare încălcării securității, care depășesc adesea costul măsurilor proactive de securitate.
Din perspectiva afacerii, ASPM nu este doar o măsură de securitate, ci un imperativ strategic. Gartner surprinde importanța ASPM prin evidențierea rolului său în oferirea unei vizibilități mai largi asupra securității aplicațiilor. ASPM abordează necesitatea unei înțelegeri mai profunde a aplicațiilor, a diverselor părți interesate implicate în securitatea acestora și alinierea practicilor de securitate cu obiectivele de gestionare a riscurilor ale organizației.
Abordarea multifațetată a ASPMComponente cheie și strategii
În lumea în continuă evoluție a dezvoltării de software, ASPM a apărut ca un far de speranță. Dar ce face ca ASPM atât de special? De-a lungul anilor, ASPM Instrumentele au evoluat, oferind o gamă mai largă de funcționalități.
Astăzi, prin automatizare, integrare și vizualizare, ASPM Instrumentele permit organizațiilor să navigheze cu încredere prin peisajul complex al securității aplicațiilor.
Capacități de bază ale ASPM
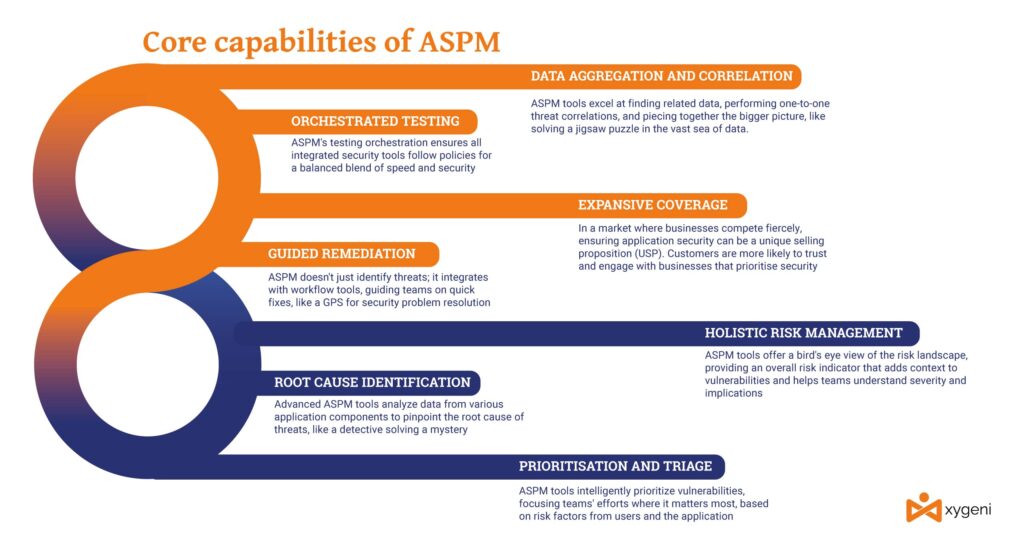
Unele dintre capacitățile de bază ale ASPM soluțiile includ:
Acoperire extinsăAu apus vremurile când securitatea era doar un punct de control în faza de dezvoltare. Cu ASPM, lentila de securitate se lărgește. Nu se concentrează doar pe etapele inițiale ale creării aplicațiilor, ci își extinde vigilența la CI/CD și medii cloud. Gândiți-vă la asta ca la un agent de securitate nu doar la intrarea într-o clădire, ci care patrulează fiecare etaj și colț. Fie că este vorba SCM platforme, CI/CD sau infrastructură cloud, ASPM asigură că nu se lasă nicio piatră neîntoarsă.
Testare orchestratăImaginează-ți că încerci să dirijezi o orchestră în care fiecare muzician își cântă la instrument oricând are chef. Haos, nu? În mod similar, instrumentele de securitate trebuie să funcționeze în armonie în lumea software-ului. ASPMOrchestrarea de testare a asigură că fiecare instrument de securitate integrat pe parcursul ciclului de viață al aplicației funcționează în mod corespunzător. Aceasta controlează configurația și funcționarea acestuia pe baza unor politici organizaționale bine definite, asigurând un echilibru armonios între viteză și securitate.
Remediere ghidatăIdentificarea unei probleme este jumătate din luptă; cealaltă jumătate constă în rezolvarea ei. ASPM Nu se oprește doar la a semnala amenințările. Se integrează cu instrumente de flux de lucru, cum ar fi acele sisteme ingenioase de gestionare a problemelor, ghidând echipele către posibile soluții. Este ca și cum ai avea un GPS pentru problemele de securitate, care te direcționează pe cea mai rapidă rută către rezolvare.
Agregarea și corelarea datelorÎn vasta mare de date, găsirea unor informații relevante poate fi ca și cum ai căuta ac în carul cu fân. ASPM Instrumentele sunt pricepute la acest aspect. Nu numai că efectuează corelații unu-la-unu ale amenințărilor, dar și grupează date pentru a reprezenta o aplicație, o echipă sau un furnizor complet. Este similar cu asamblarea unui puzzle, asigurându-se că fiecare piesă se potrivește perfect pentru a dezvălui imaginea de ansamblu.
Prioritizare și TriajNu toate vulnerabilitățile sunt create la fel. Unele reprezintă o amenințare mai semnificativă decât altele. ASPM Instrumentele au inteligența necesară pentru a prioritiza aceste vulnerabilități, amenințări și configurații greșite. Acestea evaluează factorii de risc furnizați de utilizatori sau deduși din aplicație, asigurându-se că echipele își concentrează energiile acolo unde contează cel mai mult.
Identificarea cauzei fundamentaleTratarea simptomelor fără a înțelege cauza principală este o soluție temporară. Unele metode avansate ASPM Instrumentele analizează în profunzime datele din diferite componente ale aplicației sau etapele procesului pentru a identifica cauza principală a unei amenințări. Este ca un detectiv care pune cap la cap indicii pentru a rezolva un mister.
Managementul holistic al risculuiRiscul este o parte inevitabilă a afacerilor. Dar cu ASPM Cu ajutorul instrumentelor, organizațiile obțin o imagine de ansamblu asupra peisajului riscurilor. Aceste instrumente oferă frecvent un indicator general de risc, ajutând echipele să evalueze starea de securitate a componentelor sau a aplicațiilor întregi. Nu doar evidențiază vulnerabilitățile; le oferă context, ajutând echipele să înțeleagă gravitatea și implicațiile.
De exemplu, imaginați-vă a dashboard care afișează diverse componente ale aplicației, furnizori de software sau zone interne de dezvoltare corporativă, fiecare cu un indicator de risc codificat prin culori. Un punct verde ar putea indica un element fără amenințări cunoscute, galbenul ar putea semnifica riscuri moderate, iar roșu ar putea evidenția probleme critice sau activități suspecte. Un dezvoltator introduce o nouă funcționalitate, iar indicatorul componentei devine verde în galben sau sistemul trimite o notificare către managerul de securitate. Acest feedback imediat îndeamnă echipa să investigheze, dezvăluind vulnerabilitatea minoră de scurgere de date a noii funcționalități.
dar ASPM nu se oprește aici. Ar putea oferi în continuare informații precum:
Date istoricePrezentarea modului în care nivelul de risc al unei componente s-a modificat în timp.
Analiza comparativaCompararea nivelurilor de risc ale diferitelor componente sau aplicații organizaționale.
Analiza predictivăUtilizarea datelor anterioare pentru a prezice potențiale vulnerabilități sau domenii de interes.
Comportament anormalUtilizarea evenimentelor colectate pentru a identifica activitatea care deviază de la standard comportamentul echipelor și automatizarea și ar putea reprezenta o tentativă de atac.
În plus, ASPM Instrumentele se pot integra cu alte platforme corporative pentru a facilita acest proces. De exemplu, dacă se detectează o vulnerabilitate critică, o alertă automată ar putea fi trimisă către instrumente de comunicare precum Slack sau Microsoft Teams, asigurând o atenție imediată.
Provocări ale ASPM Implementare și integrare
Este esențial să recunoaștem că fiecare far are umbrele sale. Pe măsură ce organizațiile se grăbesc să îmbrățișeze beneficiile ASPM, trebuie să fie atenți și la potențialele capcane care le așteaptă. Dar care sunt aceste provocări și cum ar putea afecta procesul de securizare a aplicațiilor?
Dilema ScalăriiImaginați-vă o bibliotecă. La începuturile sale, cu doar câteva sute de cărți, gestionarea și catalogarealoging este o joacă de copii. Dar pe măsură ce colecția crește în mii și apoi în milioane, sarcina devine din ce în ce mai descurajantă. În mod similar, pe măsură ce volumul de informații asociate cu testarea securității aplicațiilor crește, ASPM sistemul poate deveni suprasolicitat.
Provocarea aici nu este doar volumul mare, ci și complexitatea. Datele se multiplică cu fiecare componentă nouă a aplicației, integrare, instrument sau actualizare. Dacă ASPM Dacă soluția nu este concepută să se scaleze fără probleme, organizațiile s-ar putea trezi înecându-se într-un potop de date, dificultăți în a extrage informații semnificative. Este similar cu a avea un telescop de ultimă generație, dar valoarea sa diminuează dacă nu poate face față imensității spațiului.
Descifrarea limbajului risculuiFiecare organizație are propriul său dialect în ceea ce privește riscul. Unele ar putea fi reticente față de riscuri, acționând cu prudență în orice situație.cision, în timp ce alții ar putea fi mai aventuroși și dispuși să facă salturi calculate. Frumusețea ASPM constă în capacitatea sa de a identifica și de a răspunde la problemele de securitate. Dar acest lucru presupune un factor crucial: organizația trebuie să vorbească fluent și să înțeleagă dialectul său de risc.
Dacă o organizație implementează ASPM fără a înțelege clar toleranța sa la risc, e ca și cum ai porni la drum fără busolă. Ar putea avea cea mai avansată navă (ASPM (unealtă), dar fără direcție, ar putea pluti în derivă fără țintă sau s-ar putea îndrepta direct spre o furtună.
Puzzle-ul integrăriiIntegrarea este liantul care leagă ASPM soluție pentru infrastructura existentă a unei organizații. Dar iată problema: nu toate elementele de lipire sunt create la fel. Deși ASPM Deși promite capacități largi de integrare, realitatea poate fi mixtă. Diferiți furnizori oferă diverse domenii de integrare și funcționalități.
Gândește-te la asta ca la încercarea de a potrivi piese din puzzle-uri diferite. Unele s-ar putea potrivi perfect, altele ar putea necesita puțină forță, iar altele s-ar putea să nu. Dacă... ASPM Dacă soluția nu se integrează perfect cu instrumentele, platformele și procesele existente, poate crea lacune în sistemul de securitate. Este ca și cum ai avea un castel fortificat cu un sistem de securitate de ultimă generație, dar întreaga fortăreață este în pericol dacă poarta principală nu se închide corect.
Concluzie și observații finale
Application Security Posture Management (ASPM) apare ca o stea călăuzitoare în vastul ocean al securității software. Promite o imagine consolidată a vulnerabilităților aplicațiilor și a amenințărilor la adresa lanțului de aprovizionare software, o simfonie de teste orchestrate și o busolă pentru gestionarea riscurilor. Dar, ca în orice călătorie, există potențiale furtuni de navigat. Provocările scalabilității, înțelegerii dialectelor de risc și asigurării unei integrări perfecte pot testa tăria oricărei organizații.
Totuși, aceste provocări nu sunt insurmontabile. Cu o înțelegere clară a propriului peisaj de risc, o persoană... commitprin integrare și o abordare orientată spre viitor a scalabilității, organizațiile pot valorifica întreaga putere a ASPMEste vorba despre recunoașterea faptului că, deși instrumentul este puternic, adevăratul său potențial este deblocat atunci când este adaptat nevoilor unice ale unei organizații.
Trasarea cursului înainte
Aflându-ne la răscrucea dintre inovație și securitate, îndemnul la acțiune este clar: Acceptăm ASPM, dar faceți acest lucru cu conștientizare și pregătire. Analizați în profunzime capacitățile sale, înțelegeți potențialele sale capcane și trasați un curs care să se alinieze cu obiectivele companiei dumneavoastră. În acest peisaj în continuă evoluție al amenințărilor și soluțiilor, permiteți-i ASPM fi aliatul tău de încredere, ghidându-te către un viitor în care aplicațiile nu sunt doar funcționale, ci și sigure.
Așadar, pentru fiecare organizație care dorește să își consolideze apărarea software: Pornește la drum cu ASPM, dar asigură-te că ai hărțile potrivite, echipa potrivită și mentalitatea potrivită pentru a naviga în călătoria care urmează. Orizontul software-ului securizat te așteaptă!
