Ciclul de viață al dezvoltării securizate de software (SDLC) exemplifică o abordare holistică, încorporând practici și principii de securitate în toate fazele creării și implementării software-ului. Printre acestea, faza de construire este deosebit de crucială. Este momentul în care codul sursă este transformat în cod binar, pregătind terenul pentru execuție. Această fază este esențială pentru integrarea securității în software, implicând examinarea riguroasă a codului pentru vulnerabilități, aplicarea politicilor de securitate și asigurarea faptului că considerațiile de securitate sunt fundamentale, mai degrabă decât gânduri retrospective.
Semnificația lui Build Security în Dezvoltare Software
Build security este esențială pentru crearea de software securizat, servind ca o apărare proactivă împotriva potențialelor vulnerabilități și asigurând conformitatea cu standards. Această etapă a procesului de dezvoltare prezintă cel mai mare risc pentru integritatea și confidențialitatea codului. O eroare poate răspândi software compromis pe scară largă, ceea ce face imperativă protejarea acestei faze pentru a proteja utilizatorii finali și a menține încrederea și conformitatea. Mai mult, etapa de construire este esențială în atenuarea riscurilor asociate cu lanțul de aprovizionare cu software, unde vulnerabilitățile din orice parte pot avea implicații pe scară largă. Subliniind build security pune bazele pentru inovația viitoare, permițând organizațiilor să își dezvolte practicile de dezvoltare în siguranță.
Evidențierea consecințelor din lumea reală
Criticitatea robusteții build security Măsurile de securitate sunt ilustrate în mod viu de incidente precum încălcarea securității SolarWinds Orion, compromiterea Codecov Bash Uploader, incidentul Event-Stream, încălcarea datelor Equifax și, în special, atacul Ledger. Aceste exemple servesc drept mementouri clare ale impactului de amploare al supravegherilor de securitate în timpul fazei de construire, de la facilitarea atacurilor asupra lanțului de aprovizionare până la expunerea datelor sensibile la scară largă.
Atacul Ledger ilustrează o exploatare sofisticată a vulnerabilităților lanțului de aprovizionare software, marcând un eveniment semnificativ în domeniul securității cibernetice. Inițiat printr-un atac de spear phishing care a vizat contul NPM al unui fost angajat Ledger, atacatorii au reușit să publice versiuni malițioase ale instrumentului software connect-kit al Ledger. Această breșă de securitate a dus la pierderea a cel puțin 600,000 de dolari din portofelele hardware ale utilizatorilor. Spre deosebire de atacurile directe asupra procesului de construire, acest incident a valorificat încrederea acordată dependențelor terțe și lanțului de aprovizionare software, subliniind amenințările nuanțate cu care se confruntă dezvoltarea modernă de software. Breșa de securitate nu numai că a expus importanța critică a securizării dependențelor software, dar a evidențiat și necesitatea unor controale stricte ale accesului, a gestionării acreditărilor și a monitorizării proactive a componentelor terțe. Incidentul Ledger servește ca o reamintire puternică a potențialelor consecințe ale neglijării securității în lanțul de aprovizionare software și a importanței adoptării unor măsuri de securitate cuprinzătoare pentru a proteja împotriva atacurilor directe și indirecte.
Printre cele mai ample și sofisticate atacuri din ultima vreme, breșa de securitate SolarWinds Orion a urmărit exploatarea vulnerabilităților din procesul de compilare a software-ului SolarWinds. Atacatorii au plasat codul eronat prin sistemul de compilare în timpul procesului de actualizare a software-ului și l-au trimis la 18,000 de clienți, inclusiv agenții guvernamentale și corporații importante. Aceasta a evidențiat cât de periculoase și extinse pot fi astfel de atacuri asupra lanțurilor de aprovizionare.
Codecov este o aplicație pentru testarea măsurilor de acoperire a codului care au fost încălcate. Atacatorii au reușit să modifice scriptul Bash Uploader și să exfiltreze cu succes date din mediile potențial ale miilor de clienți. Această încălcare subliniază astfel modul în care instrumentele de compilare pot prezenta un risc potențial și dovedește că integritatea scripturilor și instrumentelor de compilare trebuie securizată.
În cazul incidentului Event-Stream, un pachet NPM extrem de popular a fost compromis. În acest pachet, un responsabil inițial a predat controlul unui atacator care s-a prefăcut a fi un responsabil payout. Ulterior, atacatorul a injectat în pachet o sarcină utilă cu intenție rău intenționată, vizând o anumită platformă de criptomonede. Acesta este exemplul perfect de studiu de caz care prezintă profilul de risc al vulnerabilităților de dependență și un nivel realist de verificare pe care o companie ar trebui să îl efectueze asupra pachetelor și responsabilităților terțe.
Încălcarea de date Equifax, deși nu este strict o vulnerabilitate în etapa de construire, a fost agravată de neactualizarea unei biblioteci terțe care ar fi trebuit actualizată și era vulnerabilă (în acest caz, Apache Struts). Aceasta a afectat un număr impresionant de 147 de milioane de oameni. Încălcarea de date Equifax este, în toate sensurile, o poveste cu mesaj de avertizare despre gestionarea dependențelor.
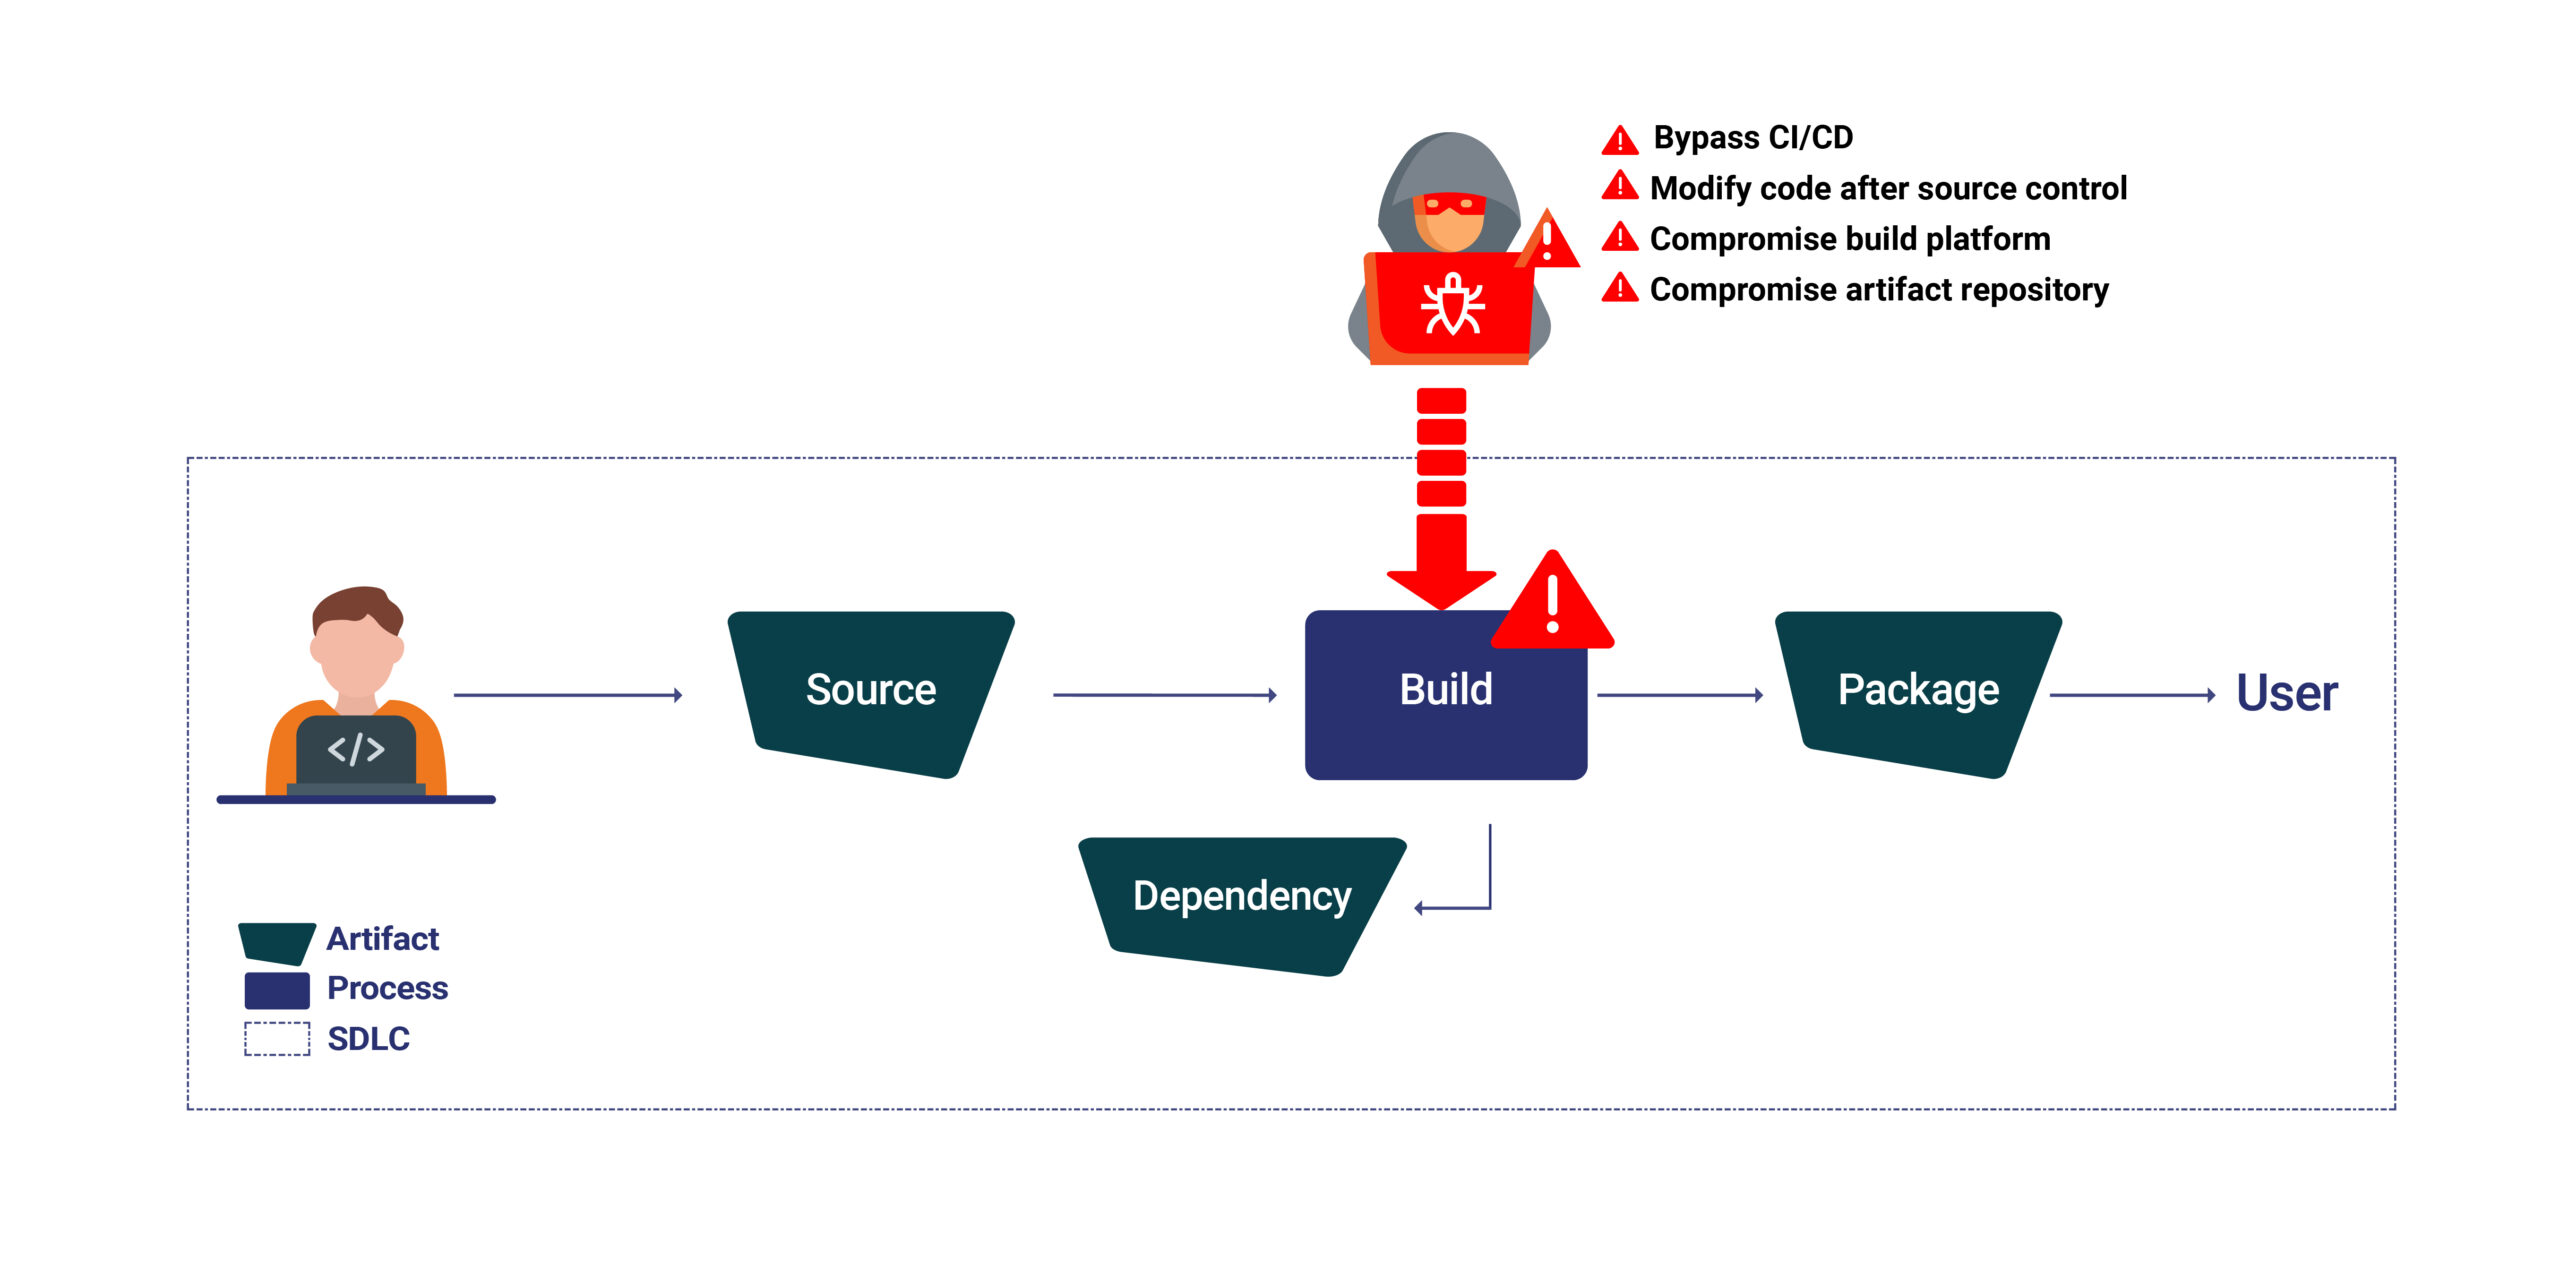
În rețeaua complexă a dezvoltării software moderne, etapa de construire reprezintă un punct crucial în care codul sursă este transformat în software executabil. Această fază nu se referă doar la compilare, ci și la asigurarea securității și integrității produsului final. Recunoașterea amenințărilor comune cu care se confruntă în această etapă este esențială pentru menținerea unei dezvoltări robuste. software supply chain securityPentru o analiză mai profundă a acestor amenințări și a unor strategii cuprinzătoare de atenuare, luați în considerare explorarea unor informații detaliate despreAmenințări la adresa lanțului de aprovizionare software în etapa de construire.
ocolirea CI/CD PipelinesEludarea garanțiilor CI/CD procesele permit atacatorilor să injecteze cod rău intenționat direct în compilare, ocolind verificările esențiale de securitate.
Modificarea codului post-control sursă: Modificări aduse codului sursă după commitModificarea controlului surselor poate introduce modificări neautorizate, subminând integritatea software-ului.
Compromiterea procesului de construcțieManipularea directă a procesului de compilare poate duce la inserarea de cod rău intenționat, modificarea provenienței compilației sau întreruperea completă a procesului.
Compromiterea depozitelor de artefacte: Accesul neautorizat la depozitele de artefacte sau manipularea acestora pot perturba procesul de implementare și pot introduce software compromis în lanțul de aprovizionare.
Otrăvit Pipeline Execuția (PPE): O amenințare mai profundă
Otrăvit Pipeline Vulnerabilitatea de tip Execution (PPE) se materializează atunci când atacatorii manipulează procesul de construire, fie prin modificarea CI/CD pipeline configurație directă (Direct PPE sau D-PPE) sau prin modificarea fișierelor pipeline referințe (PPE indirect sau I-PPE). Astfel de atacuri pot compromite grav integritatea software-ului, ceea ce face ca mecanismele de detectare timpurie și de protecție să fie vitale.
Înțelegerea variantelor de EIP
EIP direct (D-EIP) apare atunci când atacatorii modifică fișierul de configurare CI pentru a executa comenzi rău intenționate în mediul de compilare, ocolind standard protocoale de securitate.
EIP indirect (I-EIP) se desfășoară prin modificări ale fișierelor externe pipeline configurații, cum ar fi scripturile, care permit atacatorilor să injecteze indirect cod rău intenționat.
Pentru a contracara aceste amenințări și vulnerabilități în etapa de construire, ar trebui practicat un cadru utilizat corect și respectarea celor mai bune practici, așa cum sunt descrise de autorități precum NIST. Toate cele de mai sus pot fi îmbunătățite printr-o aplicație și respectarea... Cadrul de dezvoltare software securizat al NIST (SSDF)), printre alte resurse, îmbunătățindu-vă postura în următoarele moduri.
Esenţial Build Security Cele mai bune practici:
Codare securizată: Aplicați cele mai bune practici de securitate a codării pe tot parcursul dezvoltării. Identificați potențialele vulnerabilități utilizând instrumente statice de analiză a codului cât mai devreme în procesul de construire, pe cât posibil.
Analiza compoziției software (SCA): Integrare SCA unelte cu al tău CI/CD pipeline pentru a descoperi dependențele open-source utilizate în software cu vulnerabilități cunoscute și pentru a le menține la zi Listă de materiale software (SBOM).
Mediu de construcție securizat: Folosiți cele mai puternice controale de acces care ar putea limita punctele de acces neautorizate în serverele și depozitele de compilare.
Instrumente de monitorizare continuă ar indica, în esență, descoperirea oricărei forme de activități suspecte care au loc în mediul de construcție. Aceasta va fi autentificată și transmisă în siguranță pe pipeline prin semnătură digitală. Trebuie stabilite diverse mecanisme de verificare pentru a asigura autenticitatea artefactului înainte de implementare.
Puterea Build Attestations
Cele mai bune practici, precum codarea securizată și mediile de construire securizate, sunt primordiale, dar cu Xygeni Build Security Soluție, exact asta fac. Soluția noastră se integrează cu fluxurile dvs. de lucru pentru a oferi o modalitate completă de build security care include puterea de atestare.
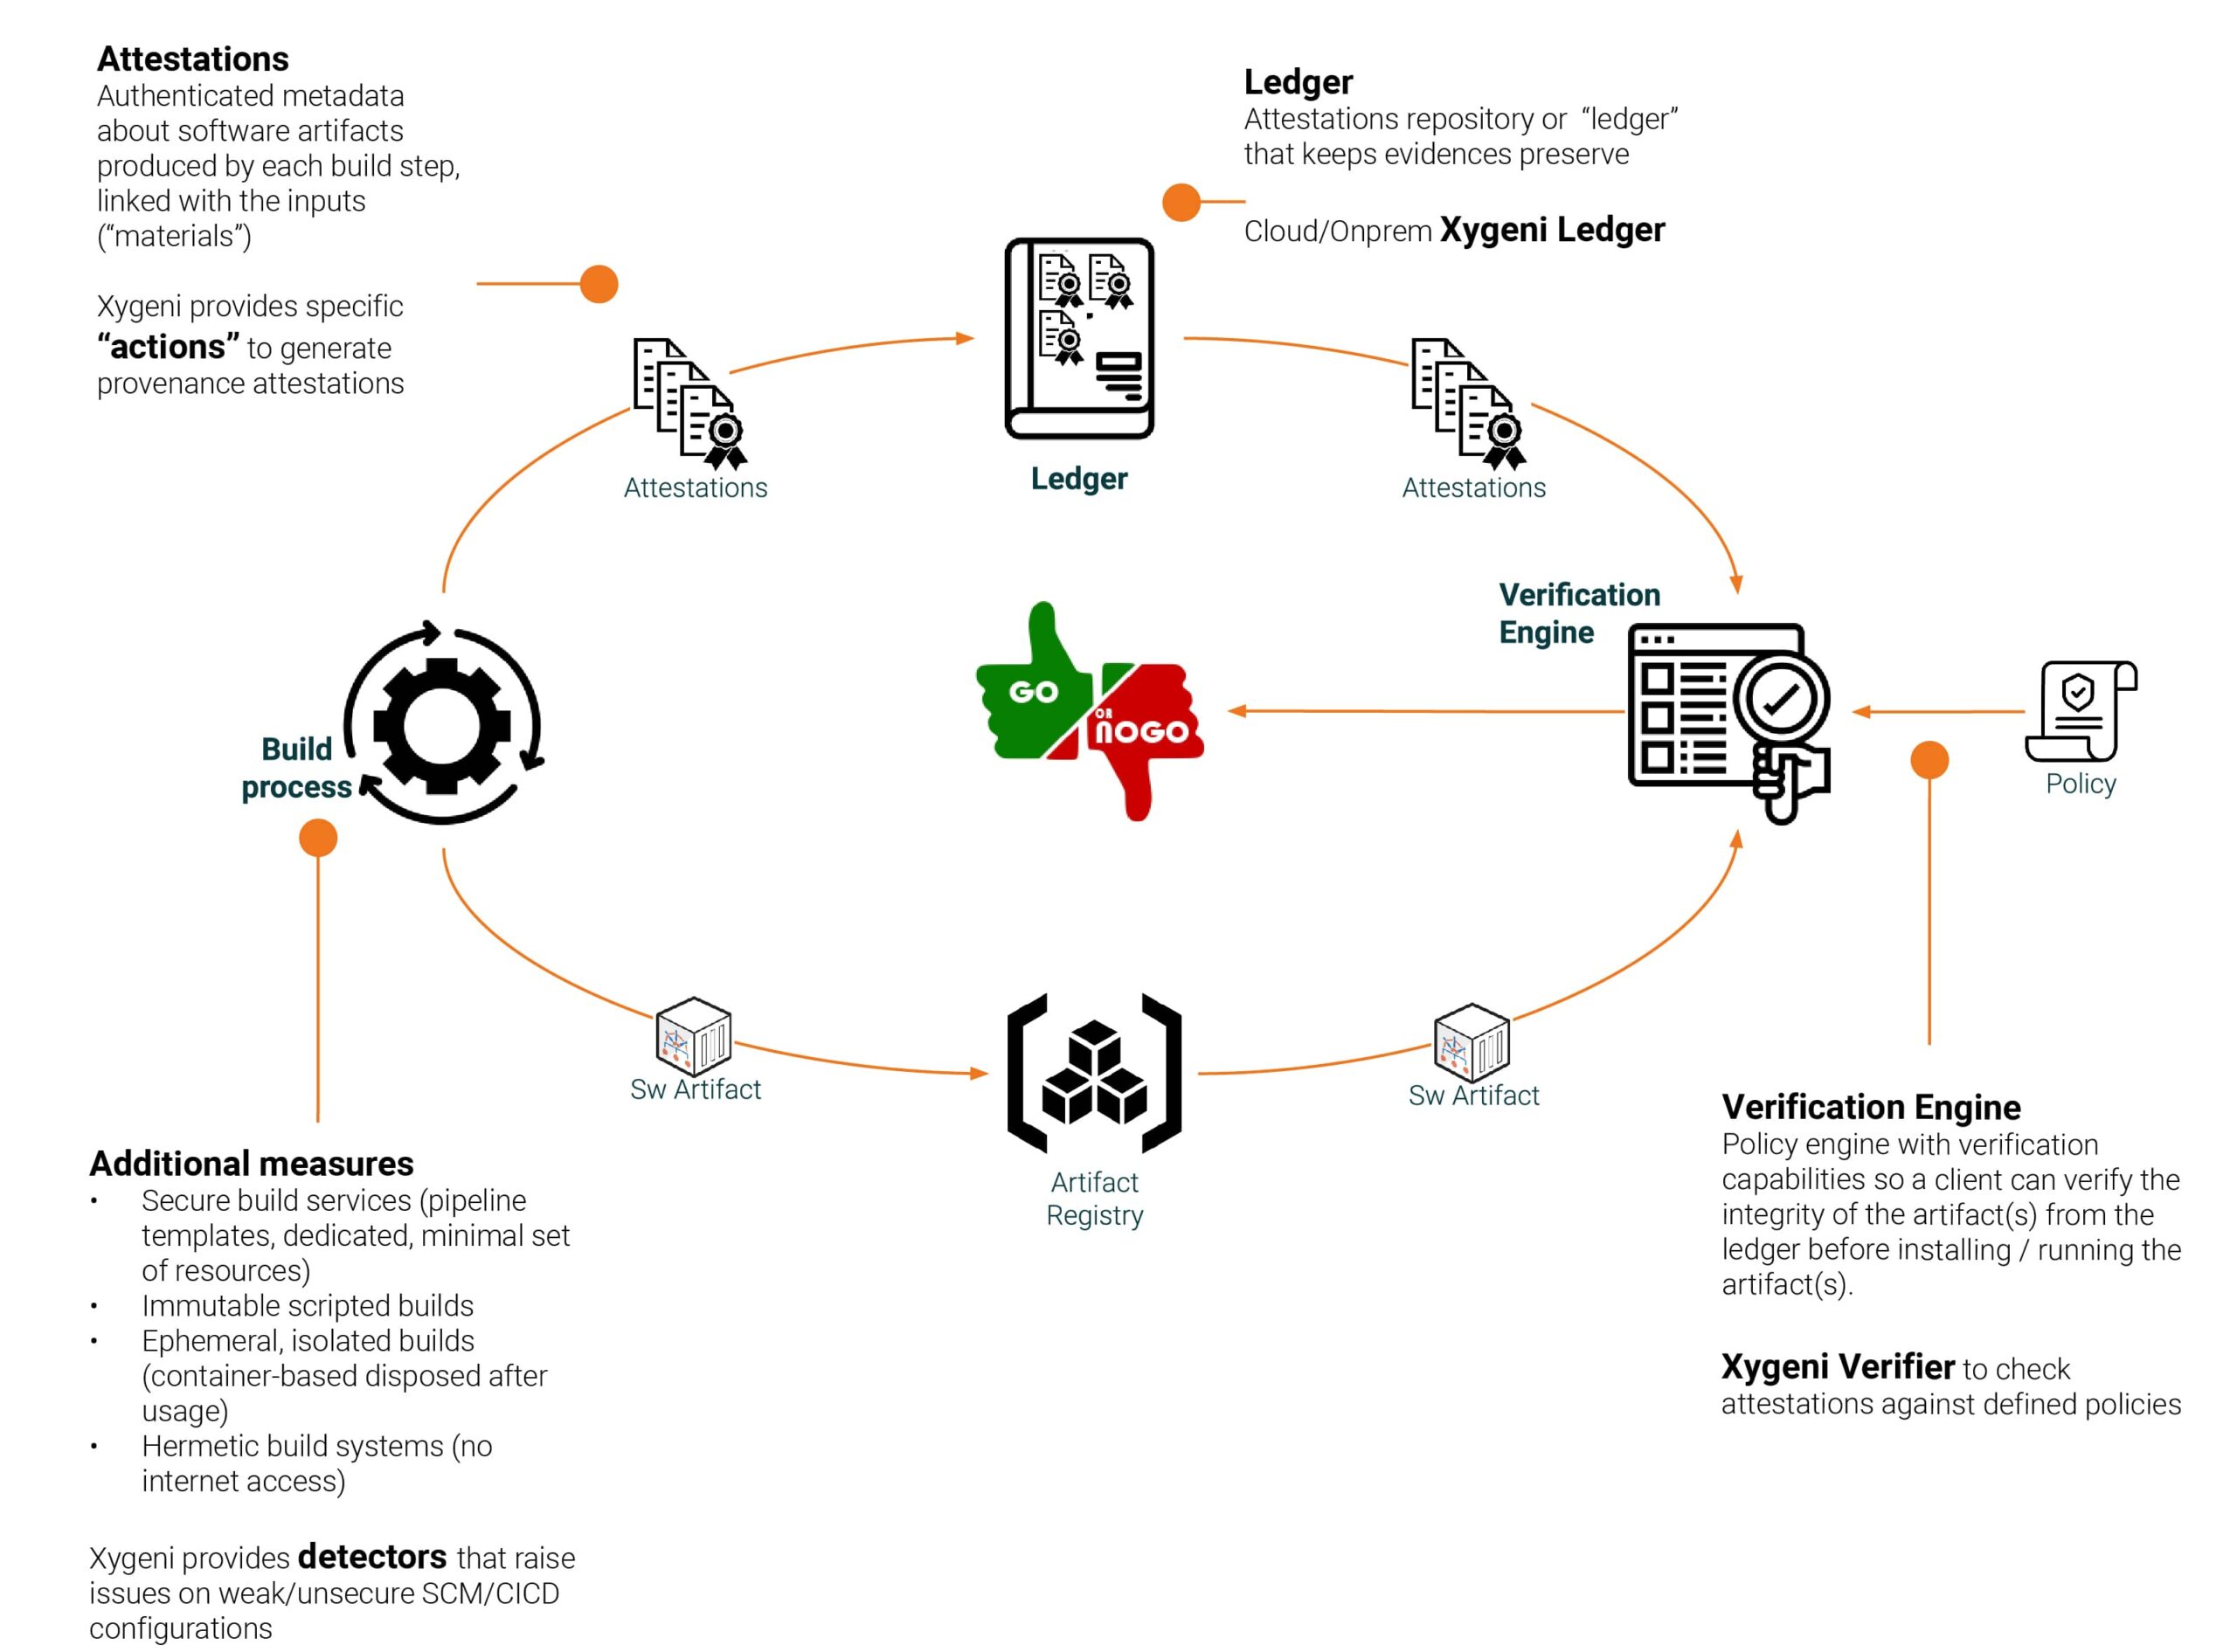
Gândiți-vă la o atestare de compilare ca la un document semnat care garantează autenticitatea și integritatea unei compilații. Exact asta este o atestare de compilare - o colecție de metadate semnate criptografic care documentează detaliile procesului de compilare. Acestea sunt un fel de garanții pentru procesul de compilare și oferă numeroase beneficii care decurg din următoarele.
Transparență îmbunătățită: Atestarea Build-ului asigură încrederea oferită de o vizibilitate clară asupra mediului de compilare, instrumentelor, configurațiilor și dependențelor utilizate în construirea Build-ului. Un astfel de mediu transparent va încuraja încrederea și, eventual, colaborarea.
Verificare pe tot parcursul Pipeline: Atestările asigură că, pentru toate etapele din CI/CD pipelineDe la codul sursă până la artefactele finale construite, autenticitatea poate fi verificată. Verifică dacă nu au avut loc modificări neautorizate în timpul procesului de construire.
O bază mai solidă pentru monitorizare și audit: Datele detaliate din atestări stau la baza analizei continue a securității pe parcursul ciclului de viață al dezvoltării, permițând detectarea proactivă a oricărei posibile vulnerabilități care ar trebui atenuate.
Cum Xygeni Build Security Folosește atestările
Aici e locul Build Security Soluția preia conceptul de Build Attestations Cu un pas mai departe cu automatizarea implementată, Xygeni face încă un pas uriaș cu o abordare mai amplă.
Automatizarea generării atestărilor: Xygeni, unde generarea de atestări trebuie să fie automatizată, pentru a crea atestări cu sistem de siguranță fără a fi nevoie de intervenție manuală și într-un mod care să ofere o atestare consistentă în toate versiunile.
Colectarea și stocarea securizată a dovezilor:Xygeni oferă securitate pentru modul în care sunt colectate și stocate dovezile. Colectează dovezile cu mare grijă din fiecare colț al procesului de construcție. Stochează colecția în infrastructura noastră de stocare securizată, garantând integritatea atestării.
Controale granulare de verificare: Soluția noastră controlează verificarea, care se desfășoară monoton. Aceasta oferă un set de politici configurabile; verificările pot fi incluse sau omise în proces, ajustându-le fin în funcție de nevoile fiecăruia.
Detectare atentă a amenințărilor în timp real: Setul exhaustiv de funcții de raportare de la Xygeni depășește simplele notificări de succes/eșec. Sistemul nostru oferă informații utile în procesul de construire pentru a vă ajuta să cunoașteți și să remediați potențialele vulnerabilități din timp.
Avantajul Xygeni: Beneficii în care poți avea încredere
Prin pârghie Xygeni Build Security, obții o multitudine de beneficii:
Încredere și transparență îmbunătățite: Atestarea construcției asigură că toate părțile interesate au o imagine clară a procesului de construcție, iar pe parcursul procesului, încrederea și colaborarea cresc.
Minimizarea riscului de erori și vulnerabilități: Generarea și verificarea automată a atestărilor minimizează riscul de eroare și vulnerabilitatea la minimul uman posibil, oferind astfel securitate în mod consecvent pe tot parcursul construcției. pipeline.
Calitate îmbunătățită a software-ului: Obțineți informații îmbogățite despre amenințări și informații detaliate pentru a vă asigura că puteți oferi produse software de calitate superioară și mai sigure.
Conformitate simplificată: Alinierea Xygeni la recomandările NIST SP 800-204D simplifică eforturile de conformitate.