






Cross-Site Scripting (XSS) este o vulnerabilitate care permite atacatorilor să injecteze scripturi rău intenționate în pagini web de încredere, care apoi rulează în browserul oricărei persoane care le vizitează. Este în spatele unora dintre cele mai mari breșe din memoria recentă, inclusiv British Airways și eBay, expunând milioane de utilizatori la furtul de date, deturnarea conturilor și fraudă. Acest ghid acoperă cele trei tipuri principale de XSS, exemple din lumea reală pentru fiecare și cum să le preveniți.
Ce este Cross-Site Scripting (XSS)?
Cross-Site Scripting (XSS) este o vulnerabilitate care permite atacatorilor să injecteze scripturi dăunătoare în pagini web de încredere. Când utilizatorii interacționează cu aceste pagini, scripturile rulează în browserele lor. Din acest motiv, XSS poate duce la riscuri majore, cum ar fi:
- Furtul de dateAtacatorii fură informații private precum cookie-urile de sesiune și login datele de conectare.
- Sechestrarea sesiuniiAtacatorii obțin acces la sesiunile utilizatorilor activi și îi uzurpă.
- Acțiuni neautorizateScripturile rău intenționate execută acțiuni fără știrea victimei.
Vulnerabilitățile XSS provin de obicei din validarea sau igienizarea deficitară a datelor introduse de utilizatori. Înțelegerea modului în care funcționează aceste atacuri este primul pas pentru prevenirea lor.
Tipuri de atacuri de tip cross-site scripting și exemple din lumea reală
Experții în securitate clasifică atacurile Cross Site Scripting în trei tipuri principale: Stocate, Reflectate și XSS bazate pe DOM. Fiecare tip vizează diferite puncte slabe ale aplicațiilor web, ducând la consecințe unice. Pentru a explica mai detaliat, iată cum funcționează fiecare tip și exemple de daune pe care le pot provoca.
Scriptare între site-uri stocată (XSS)
XSS stocat, cunoscut și sub denumirea de XSS persistent, apare atunci când scripturile dăunătoare sunt salvate permanent pe un server. De exemplu, aceste scripturi pot fi stocate într-o bază de date sau într-un profil de utilizator. Ori de câte ori cineva accesează resursa compromisă, scriptul se execută automat.
Atacatorii folosesc în mod obișnuit XSS stocat pentru a viza platformele cu trafic intens. Deoarece sarcina utilă rău intenționată rămâne pe server, aceasta poate afecta mii de utilizatori înainte de detectare.
Exemplu din lumea reală: eBay (2014)
În 2014, atacatorii au injectat JavaScript rău intenționat în Listări de produse eBay. Acest lucru s-a întâmplat deoarece eBay nu a dezinfectat corect intrările de la utilizatori. Ori de câte ori utilizatorii vizitau anunțurile afectate, browserele lor executau fără să știe scriptul rău intenționat.
Consecințe:
- Victimele au fost redirecționate către site-uri de phishing, unde atacatorii au furat login acreditări și date private.
- eBay a suferit daune semnificative la reputație din cauza lipsei unei securități adecvate.
- Prin urmare, acest caz a demonstrat nevoia critică a unei validări robuste a datelor de intrare și a unei monitorizări în timp real.
Scriptare reflectată între site-uri (XSS)
XSS reflectat apare atunci când scripturile dăunătoare sunt încorporate într-un URL sau într-un formular de intrare și sunt reflectate în răspunsul serverului. Acest tip de atac Cross Site Scripting este de obicei transmis prin linkuri de phishing și se execută imediat ce victima dă clic pe link.
În același timp, XSS reflectat are impact asupra victimelor individuale, dar poate duce la consecințe grave.
Exemplu din lumea reală: British Airways (2018)
British Airways a experimentat o Vulnerabilitate XSS reflectată în 2018. Atacatorii au creat linkuri de phishing care conțineau scripturi încorporate, păcălind utilizatorii să dea clic pe ele.
Consecințe:
- Hackerii au furat informații sensibile ale clienților, inclusiv nume, adrese și detalii despre cardurile de plată.
- Peste 400,000 de clienți au fost afectați, ceea ce a dus la o amendă de 20 de milioane de lire sterline conform GDPR pentru British Airways.
- Per total, încălcarea a evidențiat riscurile financiare și juridice asociate cu vulnerabilitățile de tip Cross-Site Scripting.
Scriptare inter-site bazată pe DOM (XSS)
XSS bazat pe DOM apare atunci când atacatorii manipulează browserul Model de obiect de document (DOM) în loc să vizeze vulnerabilitățile de pe server. Acest atac ocolește complet validarea pe server și adesea exploatează metode JavaScript nesigure, cum ar fi innerHTML or document.write().
Pentru ilustrare, iată un exemplu de XSS bazat pe DOM în acțiune.
Exemplu din lumea reală: GitHub (2020)
În 2020, atacatorii au exploatat o Vulnerabilitate XSS bazată pe DOM în funcționalitatea de căutare a GitHub. Au injectat scripturi rău intenționate în intrările interogărilor de căutare, ocolind protecțiile serverului.
Consecințe:
- Atacatorii au furat cookie-uri de sesiune și token-uri de autentificare, permițând accesul neautorizat la depozite.
- GitHub a remediat prompt problema, dar cazul a demonstrat riscurile reprezentate de vulnerabilitățile de pe partea clientului.
Vrei să afli mai multe despre cum să fii cu un pas înaintea amenințărilor în timp real?
Descărcați cartea noastră albă „Avertizare timpurie: Detectarea și prioritizarea amenințărilor în timp real” și descoperiți cum să vă protejați lanțul de aprovizionare cu software.
Cum să preveniți scriptarea între site-uri (XSS)
Oprirea Cross-Site Scripting (XSS) necesită o apărare proactivă și stratificată. Aceasta înseamnă abordarea vulnerabilități la începutul dezvoltării și continuând protejarea aplicațiilor odată ce acestea sunt disponibile. Soluțiile Xygeni sunt concepute pentru a acoperi ambele aspecte, asigurând o securitate completă.
Depistarea timpurie a problemelor cu Xygeni SAST
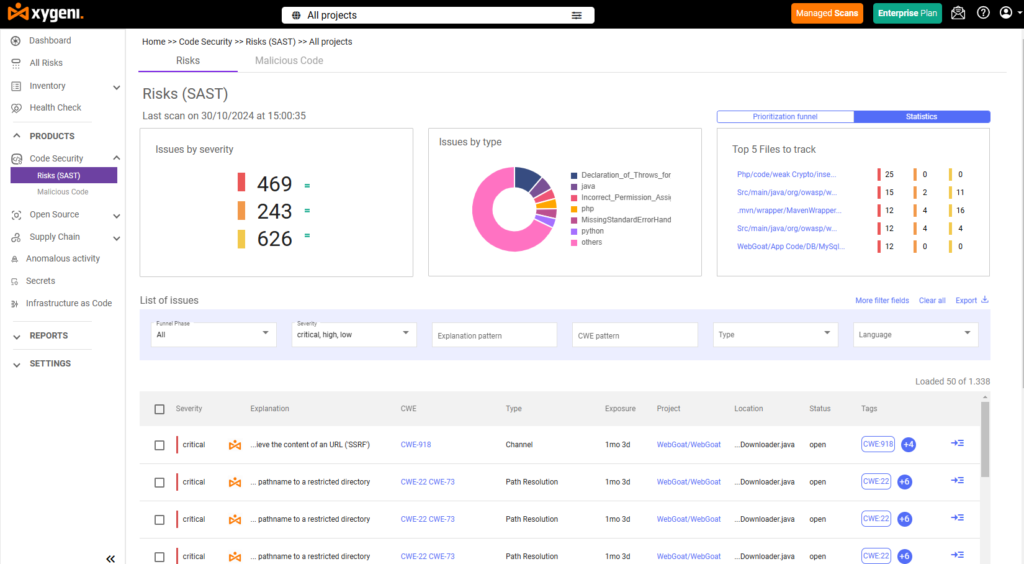
Testarea statică a securității aplicațiilor Xygeni (SAST) Instrumentul este revoluționar pentru dezvoltatori. Scanează codul pe măsură ce îl scrieți, identificând vulnerabilitățile Cross-Site Scripting înainte ca acestea să aibă șansa de a ajunge în producție. Pe scurt, vă ajută să remediați problemele din timp, când este mai rapid și mai ieftin să faceți acest lucru.
Iată ce face ca Xygeni să fie... SAST a iesi in evidenta:
- Alerte în timp realPrimește feedback instantaneu despre vulnerabilități pe măsură ce programezi, astfel încât să le poți remedia imediat.
- Precizie precisăXygeni îți arată exact unde este problema, până la linia de cod.
- Integrare fără problemeFuncționează fără efort cu instrumentele tale preferate, cum ar fi IntelliJ IDEA, Visual Studio Code și CI/CD pipelines.
- Detectare avansatăIdentifică probleme dificile precum gestionarea nesigură a intrărilor și manipulările DOM nesigure.
În total, Xygeni SAST reduce riscul atacurilor XSS prin detectarea vulnerabilităților la sursă, ceea ce face codul mai sigur de la început.
Consolidarea apărării cu monitorizare în timpul rulării
Monitorizarea în timpul rulării este esențială pentru blocarea amenințărilor în evoluție. Instrumentele Xygeni oferă protecție în timp real prin identificarea și oprirea activităților rău intenționate.
- Detectarea anomaliilorMonitorizează continuu comportamentele neobișnuite, cum ar fi execuțiile neautorizate de scripturi.
- CI/CD IntegrareScanează automat versiunile și implementările pentru a se asigura că sunt securizate.
- Reguli personalizabilePermite echipelor de securitate să seteze alerte specifice în funcție de nevoile organizației.
Pentru a explica mai detaliat, detectarea anomaliilor ar împiedica imediat scripturile rău intenționate să exploateze o vulnerabilitate XSS bazată pe DOM.
Scriptare între site-uri dincolo de browser
Atacurile de tip Cross Site Scripting se extind dincolo de site-urile web tradiționale. API-urile, aplicațiile mobile și dispozitivele IoT sunt, de asemenea, vulnerabile:
- API-uriAtacatorii pot injecta cod rău intenționat în endpoint-uri API slab validate, expunând date sensibile.
- ExempluO aplicație financiară a fost spartă atunci când hackerii au exploatat un endpoint API pentru a accesa detaliile contului clientului.
- Aplicații mobileFramework-urile nesigure și browserele în aplicație fac aplicațiile mobile vulnerabile la XSS.
- Dispozitive IoTAtacatorii pot compromite interfețele web de pe dispozitivele inteligente pentru casă, obținând controlul asupra rețelelor.
În acest caz, validarea intrărilor și monitorizarea în timpul rulării sunt cruciale pentru securizarea acestor sisteme.
Securizarea aplicațiilor împotriva atacurilor de tip Cross Site Scripting
Cross-site scripting-ul rămâne o amenințare majoră, dar soluțiile Xygeni ajută organizațiile să rămână în frunte. Înțelegerea a ceea ce este Cross-Site Scripting și utilizarea instrumentelor avansate precum SAST iar monitorizarea în timpul execuției permite dezvoltatorilor să elimine vulnerabilitățile și să protejeze aplicațiile în timp real.
Nu așteptați următoarea încălcare - Contacteaza-ne și explorează soluțiile Xygeni pentru a-ți întări apărarea chiar astăzi.
Oprirea Cross-Site Scripting (XSS) necesită o apărare proactivă și stratificată. Aceasta înseamnă abordarea vulnerabilități la începutul dezvoltării și continuând protejarea aplicațiilor odată ce acestea sunt disponibile. Soluțiile Xygeni sunt concepute pentru a acoperi ambele aspecte, asigurând o securitate completă.
Depistarea timpurie a problemelor cu Xygeni SAST
Testarea statică a securității aplicațiilor Xygeni (SAST) Instrumentul este revoluționar pentru dezvoltatori. Scanează codul pe măsură ce îl scrieți, identificând vulnerabilitățile Cross-Site Scripting înainte ca acestea să aibă șansa de a ajunge în producție. Pe scurt, vă ajută să remediați problemele din timp, când este mai rapid și mai ieftin să faceți acest lucru.
Iată ce face ca Xygeni să fie... SAST a iesi in evidenta:
- Alerte în timp realPrimește feedback instantaneu despre vulnerabilități pe măsură ce programezi, astfel încât să le poți remedia imediat.
- Precizie precisăXygeni îți arată exact unde este problema, până la linia de cod.
- Integrare fără problemeFuncționează fără efort cu instrumentele tale preferate, cum ar fi IntelliJ IDEA, Visual Studio Code și CI/CD pipelines.
- Detectare avansatăIdentifică probleme dificile precum gestionarea nesigură a intrărilor și manipulările DOM nesigure.
În total, Xygeni SAST reduce riscul atacurilor XSS prin detectarea vulnerabilităților la sursă, ceea ce face codul mai sigur de la început.
Consolidarea apărării cu monitorizare în timpul rulării
Monitorizarea în timpul rulării este esențială pentru blocarea amenințărilor în evoluție. Instrumentele Xygeni oferă protecție în timp real prin identificarea și oprirea activităților rău intenționate.
- Detectarea anomaliilorMonitorizează continuu comportamentele neobișnuite, cum ar fi execuțiile neautorizate de scripturi.
- CI/CD IntegrareScanează automat versiunile și implementările pentru a se asigura că sunt securizate.
- Reguli personalizabilePermite echipelor de securitate să seteze alerte specifice în funcție de nevoile organizației.
Pentru a explica mai detaliat, detectarea anomaliilor ar împiedica imediat scripturile rău intenționate să exploateze o vulnerabilitate XSS bazată pe DOM.
Scriptare între site-uri dincolo de browser
Atacurile de tip Cross Site Scripting se extind dincolo de site-urile web tradiționale. API-urile, aplicațiile mobile și dispozitivele IoT sunt, de asemenea, vulnerabile:
- API-uriAtacatorii pot injecta cod rău intenționat în endpoint-uri API slab validate, expunând date sensibile.
- ExempluO aplicație financiară a fost spartă atunci când hackerii au exploatat un endpoint API pentru a accesa detaliile contului clientului.
- Aplicații mobileFramework-urile nesigure și browserele în aplicație fac aplicațiile mobile vulnerabile la XSS.
- Dispozitive IoTAtacatorii pot compromite interfețele web de pe dispozitivele inteligente pentru casă, obținând controlul asupra rețelelor.
În acest caz, validarea intrărilor și monitorizarea în timpul rulării sunt cruciale pentru securizarea acestor sisteme.
Securizarea aplicațiilor împotriva atacurilor de tip Cross Site Scripting
Cross-site scripting-ul rămâne o amenințare majoră, dar soluțiile Xygeni ajută organizațiile să rămână în frunte. Înțelegerea a ceea ce este Cross-Site Scripting și utilizarea instrumentelor avansate precum SAST iar monitorizarea în timpul execuției permite dezvoltatorilor să elimine vulnerabilitățile și să protejeze aplicațiile în timp real.
Ești gata să prinzi XSS înainte să ajungă în producție? Contacteaza-ne și vezi cum funcționează Xygeni SAST și monitorizarea în timpul execuției funcționează împreună.

FAQ
Care sunt cele trei tipuri de XSS?
XSS-ul stocat (persistent) salvează un script malițios pe server, astfel încât acesta rulează pentru fiecare vizitator. XSS-ul reflectat încorporează scriptul într-un URL sau într-un formular de intrare, executându-se o singură dată când o victimă dă clic pe un link creat special. XSS-ul bazat pe DOM manipulează direct Modelul de Obiecte Document al browserului, ocolind complet protecțiile de pe server.
Este XSS încă o vulnerabilitate comună?
Da. XSS a cauzat breșe de securitate pe platforme majore, inclusiv eBay, British Airways și GitHub, acoperind variante stocate, reflectate și bazate pe DOM, demonstrând că rămâne un risc activ în diferite tipuri de aplicații, nu o problemă rezolvată.
Poate XSS să afecteze și altceva în afară de site-urile web?
Da. API-urile, aplicațiile mobile și dispozitivele IoT sunt vulnerabile la injectarea de tip XSS atunci când datele de intrare nu sunt validate corespunzător, un endpoint API nesigur sau un browser în aplicație pot fi exploatate în același mod în care o poate face o pagină web tradițională.
Cum poate fi detectat XSS înainte de a ajunge în producție?
Testarea statică a securității aplicațiilor (SAST) scanează codul pe măsură ce este scris și semnalează gestionarea nesigură a intrărilor sau manipularea DOM înainte de implementare. Monitorizarea în timpul rulării și detectarea anomaliilor acoperă apoi ceea ce SAST nu pot vedea, execuții neobișnuite de script care au loc live în producție.
