






Sistemul de predicție a scorurilor pentru exploatări (EPSS) transformă modul în care echipele de securitate moderne gestionează amenințările. În discuția tot mai amplă despre CVSS vs. EPSS, schimbarea este clară. În timp ce CVSS evidențiază gravitatea, EPSS atrage atenția asupra exploatării din lumea reală. Această diferență contează - deoarece, în loc să reacționeze la fiecare problemă de severitate ridicată, echipele se pot concentra asupra a ceea ce folosesc de fapt atacatorii. Prin utilizarea scorării EPSS, organizațiile îmbunătățesc modul în care gestionează vulnerabilitățile și le remediază pe cele care prezintă riscuri reale.
În fiecare an, mai mult decât 20,000 de noi CVE-uri în fiecare an. De înțeles, este dificil să ții pasul cu toate acestea. Multe echipe ajung să se epuizeze, petrecând ore întregi analizând probleme care s-ar putea să nu ducă niciodată la un atac. Acest lucru duce la timp pierdut, răspunsuri lente și o listă tot mai mare de sarcini care par să nu fie niciodată finalizate.
Aici este locul epss vs cvss are un impact real. EPSS mută accentul de la ceea ce ar putea a fi riscant pentru ceea ce Este probabil să fie vizate în curând. Drept urmare, echipele pot acționa mai rapid, pot reduce munca inutilă și pot petrece timp rezolvând ceea ce contează cu adevărat.
Concepte cheie
Ce este CVSS?
Sistemul comun de scorare a vulnerabilităților (CVSS) standardlimitează severitatea vulnerabilităților, permițând o evaluare clară și eficientă a riscurilor în cadrul echipelor de securitate cibernetică. Cunoașterea CVSS ajută părțile interesate să înțeleagă impactul vulnerabilităților, îmbunătățind practicile de securitate.
Ce este EPSS?
EPSS prezice probabilitatea ca atacatorii să exploateze o vulnerabilitate în următoarele 30 de zile. Scorul se actualizează zilnic, ajutând organizațiile să se concentreze asupra vulnerabilităților care prezintă cel mai mare risc. Scorurile variază de la 0 la 1 - scorurile mai mari indică o șansă mai mare de exploatare.
EPSS vs CVSS: Diferențe cheie
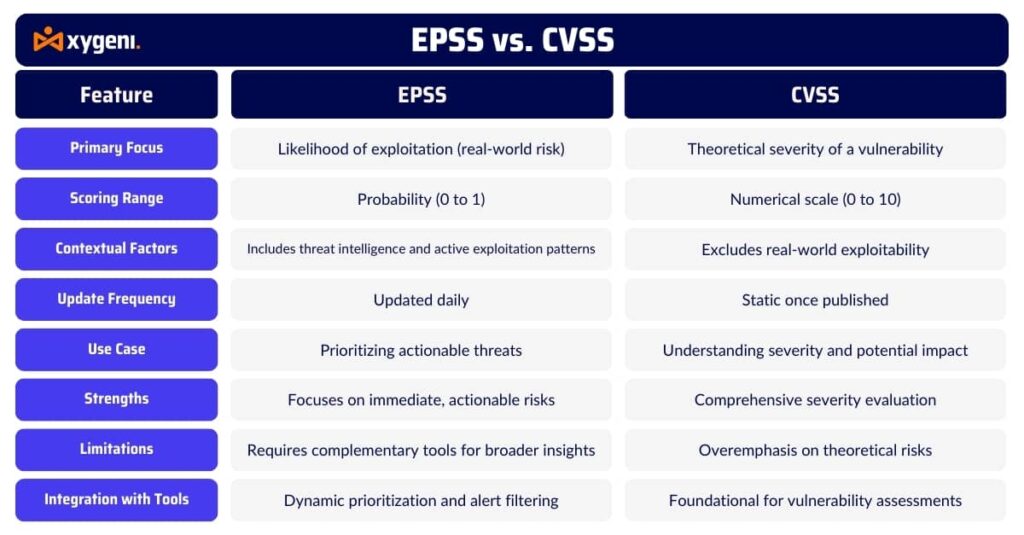
Când se compară cvss cu epss, distincția constă în ce îți spune fiecare scor:
CVSS se concentrează asupra severitate potențială a unei vulnerabilități - cât de dăunătoare este ar putea fi.
EPSS prezice probabilitatea exploatării în lumea reală - cât de probabil este voi fi vizat.
Deși CVSS ia în considerare complexitatea exploatărilor, interacțiunea utilizatorului și impactul acestora, nu ia în considerare dacă atacatorii utilizează în mod activ vulnerabilitatea. EPSS umple această lacună prin luarea în considerare a telemetriei amenințărilor, a disponibilității codului de exploat și a tiparelor de atac.
În conformitate cu Cercetare EPSS, mai puțin de 2% dintre vulnerabilitățile cunoscute au un scor EPSS ridicat. În schimb, multe probleme critice CVSS rămân neatinse de infractorii cibernetici. Acest lucru evidențiază cum Vulnerabilități ale scorului EPSS ajută la filtrarea zgomotului, permițând echipelor să se concentreze asupra amenințărilor credibile și actuale.
Pot EPSS și CVSS să funcționeze împreună?
Absolut — și ar trebui.
EPSS și CVSS se completează reciproc într-o strategie echilibrată de gestionare a vulnerabilităților:
Utilizare CVSS a evalua cat de rau o vulnerabilitate ar putea fi.
Utilizare EPSS a evalua cât de probabil urmează să fie exploatat.
Această abordare cu două niveluri susține o triere mai inteligentă. De exemplu:
O vulnerabilitate cu CVSS ridicat + EPSS ridicat → Remediați imediat.
CVSS ridicat + EPSS scăzut → Monitorizați îndeaproape, dar renunțați la priorități.
CVSS scăzut + EPSS ridicat → Investigați; atacatorii ar putea să o lege de alte defecte.
Prin urmare, echipele care compară epss cu cvss alăturat obțin o imagine mai clară asupra a ce trebuie remediat - și când.
Prioritizarea în lumea reală cu EPSS
Pentru ilustrare, imaginați-vă că sistemul dumneavoastră semnalizează două CVE-uri:
CVE-2024-99999
CVSS: 9.8 (Critic)
EPSS: 0.03 (Exploabilitate scăzută)CVE-2024-12345
CVSS: 6.1 (Moderat)
EPSS: 0.86 (Probabilitate ridicată de exploatare)
Ce ar trebui să remediați mai întâi? Multe fluxuri de lucru tradiționale ar prioritiza vulnerabilitatea critică CVSS. Cu toate acestea, EPSS inversează acel script—acționezi pe baza a ceea ce este de fapt exploatat, nu doar ce ar putea fi periculos.
Această schimbare permite echipelor să reduce fals pozitive, economisiți timp și îmbunătățiți viteza de remediere.
De ce gestionarea vulnerabilităților scorului EPSS schimbă regulile jocului
EPSS oferă mai mult decât o aplicare inteligentă a patch-urilor - permite securitate la scară largă:
Scor dinamicEPSS se actualizează zilnic, reflectând cele mai recente informații despre exploit-uri.
Scalabilitate Funcționează împotriva miilor de vulnerabilități, ajutând echipele să trieze mai rapid.
ObiectivitateConstruit pe date publice și modele deschise, EPSS este verificabil și transparent.
Impactul politiciiDupă cum a menționat FIRST.orgEPSS influențează deja politicile de remediere la nivel național (de exemplu, DHS BOD 19-02).
Mai mult, gestionarea vulnerabilităților scorului EPSS îi ajută pe apărători să își concentreze eforturile acolo unde contează cel mai mult - asupra amenințărilor care reprezintă într-adevăr un pericol.
Vrei să mergi dincolo de notare și să începi să rezolvi problemele corecte?
Consultați ghidul nostru complet despre cum să prioritizați și să remediați eficient vulnerabilitățile. Aflați cum să transformați informațiile în acțiune - mai rapid.
EPSS vs CVSS nu este fie unul, fie unul - este mai bine împreună
At Xygeni, credem că diferența dintre cvss și epss nu este o luptă, ci un parteneriat. Ambele sisteme de notare au roluri diferite, dar la fel de valoroase, în gestionarea vulnerabilităților. De aceea, Xygeni folosește EPSS și CVSS împreună pentru a construi un model complet de prioritizare, conștient de context, practic, rapid și eficient.
Pentru fiecare vulnerabilitate, Xygeni arată:
Severitatea CVSS pentru a înțelege impactul potențial.
Scor EPSS pentru a evalua probabilitatea exploatării.
Analiza accesibilității pentru a confirma dacă codul vulnerabil rulează într-adevăr.
Date contextuale cum ar fi sensibilitatea activelor și relevanța pentru afaceri.
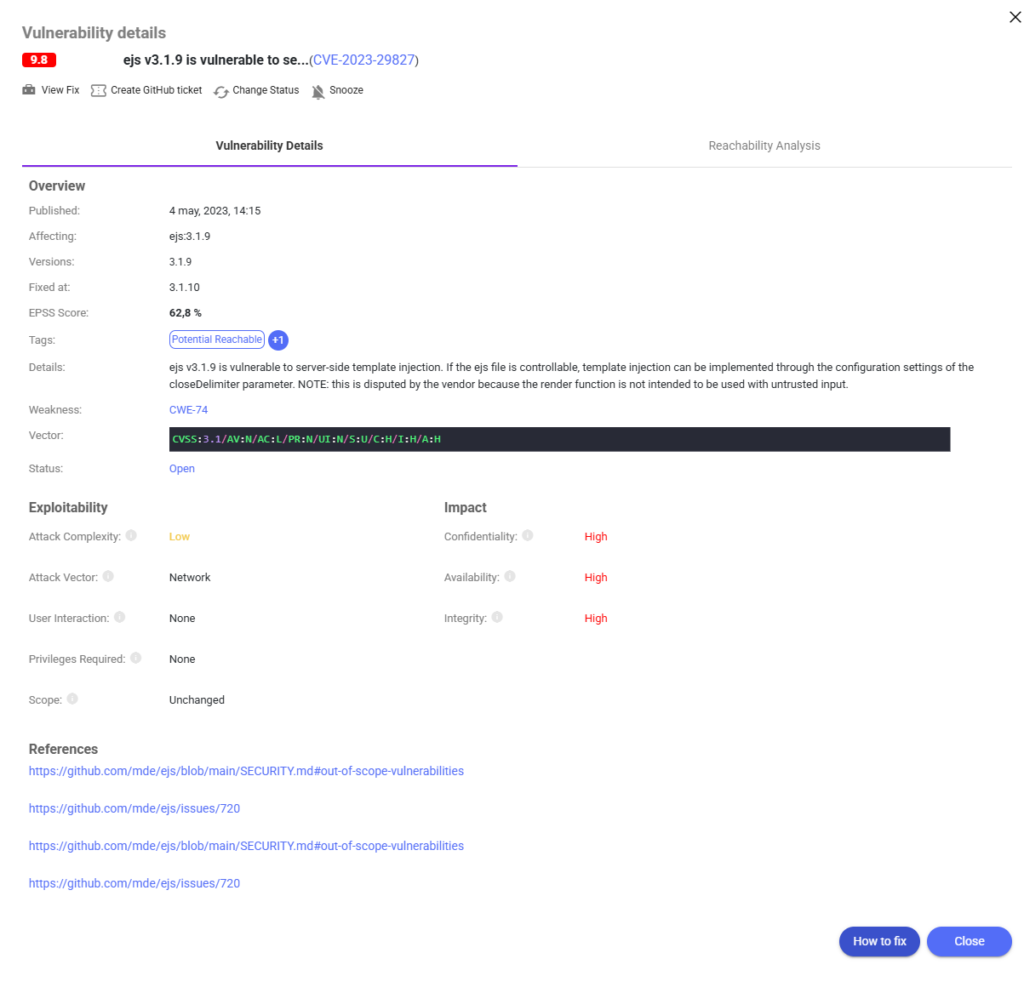
Hai sa luam CVE-2023-29827 ca exemplu. Aceasta este o problemă de injectare a șabloanelor pe partea serverului care afectează ejs v3.1.9Pe hârtie, are o Scorul CVSS de 9.8, indicând o severitate critică. Dar cu un Scor EPSS de 62.8%, are și o probabilitate mare de a fi exploatată în curând.
Xygeni afișează toate aceste date într-un singur loc - severitate, exploatabilitatea, accesibilitate, Slăbiciune CWE și starea versiunii - astfel încât echipele să poată vedea instantaneu de ce este important și ce trebuie să facă în continuare.
În loc să reacționăm la fiecare vulnerabilitate CVSS 9.8Platforma Xygeni arată dacă:
Este accesibil în baza ta de cod
Are o exploatabilitate ridicată în sălbăticie
Afectează activele critice pentru afacere
Această vizibilitate stratificată ajută la reducerea oboselii cauzate de alertă, la minimizarea efortului irosit și la remedierea directă a riscurilor care contează cu adevărat.
Când scorarea EPSS este combinată cu severitatea CVSS și contextul de execuție, prioritizarea devine proactivă - nu reactivăXygeni transformă zgomotul în informații, ghidând demersurile de securitate.cisioni cu claritatea de care au nevoie echipele DevSecOps pentru a acționa rapid și a rămâne în siguranță.

