






Git este un instrument puternic. Totuși, mulți dezvoltatori învață doar suficient cât să se descurce. La început, asta ar putea părea în regulă. Cu toate acestea, odată ce secretele se scurg, conflictele de îmbinare se acumulează sau cineva insistă direct asupra... main, lucrurile pot lua rapid o întorsătură proastă. Prin urmare, este esențial să mergem dincolo de elementele de bază și să adoptăm un flux de lucru sigur, rapid și consistent. Aceste întrebări frecvente răspund la cele mai frecvente întrebări pe care dezvoltatorii le pun despre Git. Pe parcurs, evidențiază aspecte esențiale Cele mai bune practici pentru git, explică conceptele cheie din spatele control rapid al versiunilor în gitși oferă sfaturi practice despre securitate gitFiecare secțiune este concepută pentru a vă ajuta să nu mai ghiciți și să începeți să expediați codul cu încredere.
Ce este Git?
De ce are nevoie Git Fast Version Control de setări implicite inteligente
merge este un sistem distribuit de control al versiunilor. În termeni practici, vă permite să urmăriți modificările din baza de cod, să colaborați cu colegii de echipă și să reveniți la versiunea inițială atunci când ceva se defectează. Spre deosebire de sistemele centralizate, Git funcționează local, puteți rula comenzi precum git commit or git branch chiar și fără acces la internet.
La prima vedere, Git ar putea părea un instrument doar pentru urmărirea istoricului. Cu toate acestea, este esențial pentru fluxurile de lucru de dezvoltare moderne. Puterile Git control rapid al versiunilor în git, permițând echipelor să iterateze rapid, menținând în același timp trasabilitatea. Mai mult, Git stă la baza automatizării, CI/CD pipelines și cele mai bune practici DevOps în aproape fiecare proiect software.
Acestea fiind spuse, Git nu este doar un instrument de productivitate. Este, de asemenea, un limita de securitateDe exemplu, dacă cineva aleargă accidental git add . și commitSA .env fişier, secretele precum token-urile API ar putea fi trimise către un depozit la distanță. Atacatorii scanează frecvent depozitele publice în căutarea unor credențiale expuse și a fișierelor de configurare sensibile.
Pentru a fi în siguranță atunci când utilizați Git, rețineți aceste elemente esențiale:
- Folosi
.gitignorefișier pentru a exclude fișiere sensibile sau locale. - Necesită 2FA pentru toate conturile Git (în special pe platforme precum GitHub sau GitLab).
- Niciodată commit secrete sau acreditări, scanați-le pre-commit cand este posibil.
Pentru protecție avansată, instrumente precum Xygeni scanează continuu depozitele tale. Acestea detectează secrete codificate, cod vulnerabil înainte de îmbinare și chiar blochează fluxurile de lucru nesigure din CI/CD pipeline, toate acestea fără să vă stea în cale.
Cine deține Git?
Git nu este deținut de o singură companie. Este un proiect open-source întreținut de o comunitate de contribuitori, a cărui dezvoltare este coordonată prin intermediul... Listă de discuții Git și găzduit pe git-scm.comCreat inițial de Linus Torvalds în 2005, Git a fost conceput ca un sistem de control al versiunilor rapid și distribuit, în care dezvoltatorii să poată avea încredere, în special pentru gestionarea kernelului Linux.
Deși nimeni deține În sens tradițional, Git este susținut de mai multe organizații, inclusiv GitHub, GitLab și Bitbucket. Acestea își construiesc propriile platforme pe Git, contribuind în același timp la dezvoltarea nucleului.
Ce reprezintă Git?
Tehnic, merge „nu reprezintă nimic. Nu este un acronim. Potrivit lui Linus Torvalds, care a creat Git în 2005, numele a fost ales parțial ca un pic de argou britanic, „git” putând însemna o persoană prostuță sau neplăcută, și parțial pentru că era scurt, memorabil și nu exista deja ca o comandă Unix.
În propriile sale cuvinte: „Sunt un ticălos egoist și îmi numesc toate proiectele după mine. Mai întâi «Linux», acum «Git».” Linus Torvalds
Lăsând la o parte originea amuzantă, Git a devenit unul dintre cele mai esențiale instrumente în dezvoltarea de software. Acesta susține totul, de la proiecte open source la enterprise CI/CD pipelines. Cu Git, echipele câștigă control rapid al versiunilor, colaborare descentralizată și capacitatea de a urmări și anula modificările prealabilecisely.
Totuși, pe măsură ce adoptarea Git a explodat, au crescut și riscurile. Programele malware, secretele și vulnerabilitățile lanțului de aprovizionare pot pătrunde neobservate în depozitele dvs. De aceea, securizarea configurației Git cu instrumente precum Xygeni, care analizează commits, scanează dependențele și aplică politici, este esențial pentru sistemele moderne DevSecOps fluxuri de lucru.
Cum se folosește Git?
Cele mai bune practici Git pentru a utiliza Git în siguranță și eficient
Utilizarea eficientă a Git înseamnă mai mult decât simpla memorare a câtorva comenzi. Implică respectarea Cele mai bune practici pentru git, înțelegând modul în care modificările se desfășoară prin ramuri și operațiuni la distanță și evitând greșelile comune care pot duce la erori sau chiar riscuri de securitate.
Fluxul de lucru Git de bază
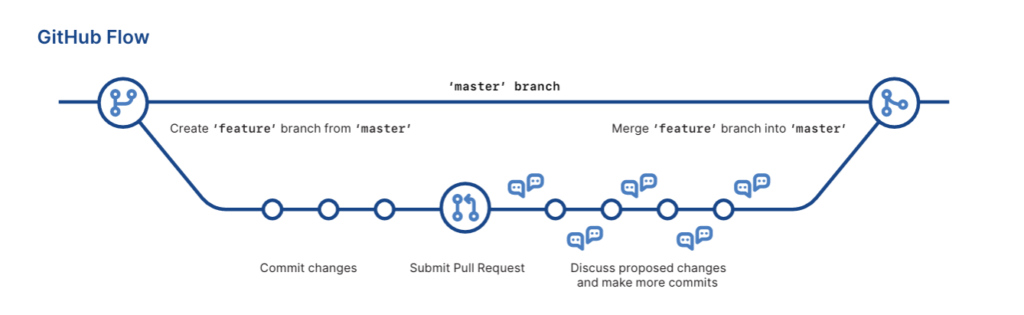
Pentru început, fluxul de lucru Git de bază include de obicei:
1. Clonarea unui depozit:
git clone https://github.com/your-org/your-repo.git
2. Crearea unei ramuri de funcționalități:
git checkout -b feature/cool-new-thing
3. Efectuarea de modificări și commitîn siguranță:
					git add .
git commit -m "Add new feature safely and cleanly"
4. Apăsarea către telecomandă:
git push origin feature/cool-new-thing
5. Deschiderea unui pull request (PR) pentru a integra modificările în ramura principală.
Aplicați securitatea Git la fiecare pas
Deși acești pași sunt standard, mulți dezvoltatori introduc riscuri fără să știe. De exemplu, commitdivulgarea accidentală a unui secret sau transmiterea de cod nerevizuit care întrerupe producția.
Prin urmare, iată câteva îmbunătățiri axate pe securitate care trebuie aplicate imediat:
- Evita
git add .decât dacă ești sigur ce ești commitUtilizaregit statusmai întâi și adăugați fișiere selectiv cugit add <file>. - Scrieți cu sens commit mesaje. Acestea îmbunătățesc trasabilitatea și îi ajută pe evaluatori să identifice anomaliile.
- Scanați-vă commits înainte de a împinge. Folosește instrumente precum Git de la Xygeni Guardrails pentru a detecta secrete, programe malware și configurații greșite înainte de îmbinare.
- Forțați revizuirile PR înainte de fuziune. Este una dintre cele mai simple metode de a preveni intrarea codului riscant în ramura principală.
Important este că Xygeni se integrează direct în fluxul de lucru Git. Scanează fiecare commit și PR pentru a vă aplica politicile de securitate fără a vă încetini. Acest lucru vă menține depozitul în siguranță, păstrând în același timp control rapid al versiunilor în git, rapid, dar sigur.
Ce este un repozitoriu Git?
În centrul său, a Depozit Git este un director versionat al proiectului tău care urmărește fiecare modificare în timp. Include tot codul sursă, ramurile, etichetele și commit istorie și, eventual, mult mai mult decât te aștepți.
Deci, de ce contează acest lucru pentru securitate git?
Deoarece un depozit Git nu este doar un istoric al codului tău. Ar putea conține și:
- Fișiere de configurare sensibile precum
.envorconfig.yml - Secrete codificate hardcoded adăugat accidental în timpul dezvoltării
- Programe malware sau dependențe typosquatted introdus prin
package.json,requirements.txt, sau alte manifeste
Prin urmare, este esențial să înțelegi ce se află în depozitul tău. Nu este vorba doar de a păstra codul curat, ci de a-ți proteja întregul pipeline.
Exemplu:
O greșeală frecventă este împingerea unui subiect local .env fișier cu secrete:
					git add .env
git commit -m "add environment config"
git push
Chiar dacă depozitul este privat, aceste secrete pot fi divulgate prin fork-uri sau integrări cu terți.
Pentru a evita acest lucru:
echo ".env" >> .gitignore
- Configurarea pre-commit hooks sau scanere CI precum Xygeni pentru a detecta secretele înainte ca acestea să ajungă la telecomanda ta.
- Curățați-vă istoricul cu
git filter-repoorBFGdacă ceva sensibil a fost deja committed.
Când introduci cod, Xygeni scanează commit și fișierele tale de dependență (cum ar fi package.json or requirements.txt) pentru secrete scurse, programe malware și exploatări cunoscute, toate înainte ca acestea să ajungă la etapa de relații publice.
Acest lucru vă asigură că dvs Cele mai bune practici pentru git și igiena securității sunt menținute, chiar și pe măsură ce proiectul crește. Mai mult, Xygeni acceptă scanarea pe tot parcursul GitHub, GitLab, Bitbucket și alte platforme importante.
În cele din urmă, tratarea depozitului Git ca pe o graniță de securitate, nu doar ca pe un depozit de cod, ajută echipele să se miște mai rapid, fără a lăsa lacune critice.
Ce este controlul sursei?
Controlul surselor, de asemenea cunoscut ca si controlul versiunii, este practica de urmărire și gestionare a modificărilor aduse bazei de cod. Instrumente precum Git fac acest lucru posibil prin înregistrarea cine a modificat ce, când și de ce. Dar nu este vorba doar despre colaborare. În DevOps-ul de astăzi pipelinecontrolul sursei este, de asemenea, al tău primul punct de control de securitate.
Mai important, dezvoltatorii se bazează pe control rapid al versiunilor în git a se mișca repede, ramificându-se, commitși fuzionare fără întârzieri. Cu toate acestea, atunci când securitatea este trecută cu vederea, această viteză poate avea efectul invers.
Riscuri comune de securitate Git în controlul sursei
Atacatorii vizează din ce în ce mai mult sistemele de control al sursei precum GitHub, GitLab și Bitbucket. Un singur token scurs sau un flux de lucru configurat greșit poate oferi acces la întregul lanț de aprovizionare cu software. Prin urmare, securitate git nu mai este opțional, este esențial.
Iată câteva dintre riscurile comune:
- Token-uri GitHub furate folosit pentru clonarea sau modificarea depozitelor private
- Ramuri principale neprotejate care permit riscuri directe commits
- Contribuitori rău intenționați depunere pull requests cu sarcini utile ascunse
- Fluxuri de lucru cu permisiuni de scriere exploatat pentru a injecta programe malware
Cum se aplică cele mai bune practici Git în controlul sursei
Pentru a menține controlul surselor în siguranță fără a încetini munca:
- Utilizare autentificare cu doi factori (2FA) în toate conturile de dezvoltare
- Setați strict reguli de protecție a ramurilor și necesită recenzii PR
- De audit permisiuni de flux de lucru, evitați acordarea de acces de scriere inutil
- Executați scanări pentru vulnerabilități, secrete și configurații greșite înainte de fuziune
De ce să folosești Xygeni?
Xygeni consolidează capabilitățile Git prin includerea în straturi a:
- CI/CD guardrails
- Detectarea configurării greșite a fluxului de lucru
- Pre-fuziune a scanării secrete
- Aplicarea politicilor privind cererile de achiziție și fuziunile
Prin urmare, puteți menține control rapid al versiunilor în git fără a sacrifica vizibilitatea sau siguranța. Dezvoltatorii lucrează la fel de repede, dar acum fiecare modificare este securizată prin verificări automate.
Când controlul surselor este consolidat, acesta protejează întreaga dvs. pipeline, din commit a desfasura.
Cum se extrage din Git?
git pull Comanda este probabil una dintre cele mai utilizate și mai puțin înțelese operațiuni Git. Preia modificările dintr-un depozit la distanță și le îmbină în ramura curentă. Destul de simplu, nu? Cu toate acestea, în spatele acestei simplități se află o sursă potențială de erori, versiuni defecte și chiar probleme de securitate.
Pentru al rula:
git pull origin main
Această comandă preia cele mai recente modificări de la main ramură a comenzii tale remote (de obicei GitHub, GitLab etc.) și încearcă să le îmbine cu codul tău local.
Cum să extragi din Git fără a afecta securitatea sau viteza Git
Din punct de vedere al securității, extragerea orbește de cod poate fi riscantă. Actorii rău intenționați pot fura cod dăunător, dependențe abuzate cu greșeli de scriere sau pot otrăvi... commitîn depozite publice. În proiectele partajate, chiar și colegii de echipă bine intenționați ar putea introduce din greșeală modificări nesigure. Aici este locul unde Cele mai bune practici pentru git devină critic.
De asemenea, atunci când echipa ta trage frecvent, aceasta susține control rapid al versiunilor în git, ajutând dezvoltatorii să rămână sincronizați, să reducă conflictele de îmbinare și să livreze mai rapid. Dar dacă folosești cod nesigur, viteza devine dușmanul tău.
Cele mai bune practici
A folosi git pull în siguranță și eficient:
- Recenzie pull request dif înainte de fuzionare sau extragere, în special de la contribuitori externi
- Prefera
git fetch+git mergepentru mai mult control asupra a ceea ce integrați - Execută teste local înainte de a transmite modificările preluate în amonte
- Folosește semnătură commitși validați autorul dacă lucrați la proiecte sensibile
- Monitorizați-vă lanțul de aprovizionare, pachetele extrase prin automatizare (de exemplu, scripturi post-instalare) pot fi periculoase
Cum ajută Xygeni
Xygeni adaugă guardrails care scanează codul dvs. înainte ajunge la producție. De exemplu:
- Detectează automat malware, secrete și cod vulnerabil în schimbări la distanță
- Semnalează orice manipulare sau inconsecvențe în istoricul depozitului dvs.
- Se aplică verificări ale politicilor on pull requests și îmbinări, blocând introducerea de cod nesigur
- Monitorizează continuu CI/CD fluxuri de lucru pentru a se asigura că atacatorii nu pot exploata logica bazată pe extragere (pull-based)
Cu Xygeni, poți îmbrățișa în siguranță control rapid al versiunilor în git, extragând, fuzionând și implementând cu încrederea că fiecare modificare a trecut verificările de securitate.
Cum să Commit către Git?
CommitA scrie în Git înseamnă mai mult decât a tasta git commit -m "fix stuff" și mergând mai departe. Dacă vrei control rapid al versiunilor în git care se adaptează echipei tale și evită viitoarele probleme, committrebuie să fie clare, semnificative și sigure.
Cum să Commit pentru a accesa Git în siguranță folosind cele mai bune practici Git
Pentru a crea un commit, de obicei executați:
					git add <file>
git commit -m "Describe what you changed"
git add etapa îi spune lui Git ce modificări să includă. git commit Comanda instantanează acele modificări în istoricul proiectului. Simplu, nu? Totuși, după Cele mai bune practici pentru git înseamnă a merge mai departe:
- Scrieți descriptiv commit mesaje.
- Commit modificări grupate logic.
- Evitați abdomenul mare și balonat commitcare ating fișiere fără legătură.
Bun commitfac controlul versiunilor mai rapid, mai curat și mai ușor de depanat.
Controlul rapid al versiunilor pe Git începe cu ceva bun Commit Igienă
Iată unde securitate git intră în joc. O neglijență commit poate accidental leak secrets, să introducă vulnerabilități sau să atragă pachete rău intenționate. Înainte committing:
- Verificați de două ori pentru
.envfișiere, token-uri codificate hardcode sau acreditări expuse. - Validați-vă dependențele, sunt acestea sigure, verificate și actualizate?
- Excludeți fișierele inutile folosind
.gitignore(cum ar fi jurnale, artefacte de compilare sau acreditări).
Sfat: Integra commit scanând fluxul de lucru cu un instrument precum Xygeni. Verifică secrete, pachete suprapuse cu greșeli de scriere și configurații greșite înainte ca codul să ajungă la ramura principală, totul fără a întrerupe fluxul.
Is git clone Egal cu un Pull Request?
Nici pe departe. Deși ambele acțiuni implică depozite la distanță, ele servesc scopuri complet diferite:
git cloneeste o comandă folosită pentru a copiați un întreg depozit la distanță pe mașina localăDe obicei, este primul lucru pe care îl faci când începi să lucrezi la un proiect nou.
git clone https://github.com/your-team/project.git
A pull request (PR) este mecanism de colaborare utilizat de obicei pe platforme precum GitHub sau GitLab. După ce ați făcut modificări în depozitul local sau bifurcat, deschideți o cerere de reînnoire (PR) pentru a solicita îmbinarea acelor modificări într-o ramură partajată (cum ar fi main).
Ganditi-va astfel:
git clone= „Lasă-mă să iau o copie ca să pot începe să scriu cod.”- Pull Request = „Iată ce am modificat. Vă rog să îl revizuiți și să îl aprobați înainte de a-l îmbina.”
Implicații de securitate Git la clonarea repozitoriilor
Dacă doar clonezi repozitorii fără a verifica conținutul, este posibil să importi:
- Scripturi rău intenționate
- Fluxuri de lucru configurate greșit
- Dependențe otrăvite
De asemenea, pull requests poate fi un vector pentru vulnerabilități injectate dacă nu este scanată corect.
De aceea, controlul rapid al versiunilor nu înseamnă doar viteză, ci și descărcare securizată.cisproducerea de ioni. Instrumente precum Xygeni:
- Analizați PR-urile pentru secrete, cod vulnerabil și configurații greșite
- Aplicați verificări ale politicilor înainte de îmbinări
- Alertă privind contribuțiile nesigure, chiar și în furculițele clonate
Linia de fund: Clonarea este modul în care începi; PR-urile sunt modul în care contribui. Securizarea ambelor face parte din cele mai bune practici git pe care fiecare echipă DevOps ar trebui să le urmeze.
Cum se clonează un repositoriu Git în cod Visual Studio?
Clonarea unui depozit Git poate părea simplă, dar adesea problemele de securitate se strecoară discret. Dacă vă pasă de control rapid al versiunilor în git și fluxuri de lucru curate, pasul de clonare merită mai multă atenție decât simpla apăsare pe „Clonează”.
Cele mai bune practici Git la clonarea depozitelor în codul Visual Studio
Iată cum se face în siguranță:
- Copiați adresa URL a depozitului de pe GitHub, GitLab sau Bitbucket. Asigurați-vă că provine dintr-o sursă de încredere, da, chiar și depozitele interne pot fi riscante.
- Deschideți codul Visual Studio.
- Du-te la Panoul de control al sursei (pictograma din bara laterală stângă) sau apăsați
Ctrl+Shift+G. - Clic „Depozit de clone”, lipiți adresa URL și apăsați Enter.
- Alegeți un folder local pentru a stoca depozitul.
- VS Code vă va solicita să deschideți folderul clonat. Faceți clic pe "Deschis".
- Înainte de a începe lucrul, scanați depozitul pentru semne de probleme, cum ar fi secrete expuse, dependențe suprapuse cu greșeli de scriere sau erori de scriere
.gitistoric. Chiar și proiectele aparent legitime ar putea include scripturi riscante sau configurații greșite.
Echipele care utilizează scanere automate în această etapă identifică problemele din timp și rămân aliniate cu Cele mai bune practici pentru gitEste un mic pas care poate economisi ore întregi mai târziu.
Prin integrarea acestui obicei în fluxul tău de lucru, îmbunătățești atât igiena proiectului, cât și postura de securitate, toate acestea fără a încetini ritmul. Asta înseamnă tehnologia modernă securitate git ar trebui să arate ca.
Cum să verifici ramura curentă în Git?
A ști în ce ramură te afli ar trebui să fie ceva natural, mai ales când jonglezi cu mai multe funcționalități, remedieri rapide sau versiuni de lansare. Greșelile se întâmplă rapid dacă execuți sau retragi din ramura greșită. Pentru echipele concentrate pe control rapid al versiunilor în git, claritatea învinge haosul.
Pentru a verifica sucursala curentă:
În terminalul tău, rulează:
git branch
Ramura curentă va fi evidențiată cu un asterisc (*), asa:
					* main
  dev
  feature/login-fix
Alternativ, utilizați:
git status
Arată ceva de genul:
					On branch main
Your branch is up to date with 'origin/main'.
Evitați greșelile de securitate Git prin verificarea ramurilor
Greșelile de ramificare sunt mai mult decât enervante, reprezintă un risc de securitate. Îmbinarea accidentală sau committrecerea la ramura greșită poate ocoli revizuirile sau poate injecta cod necanat în producție. Acest lucru întrerupe fluxul de Cele mai bune practici pentru git și deschide ușa către schimbări riscante care se strecoară.
Echipe care aplică strategii clare de ramificare și integrează scanarea în pull requests poate opri majoritatea problemelor înainte ca acestea să escaladeze. Dezvoltarea securizată nu înseamnă dezvoltare lentă, ci înseamnă a face fluxul de lucru Git mai inteligent și mai sigur de la început.
Este Git sigur?
Cele mai bune practici de securitate Git pe care fiecare echipă ar trebui să le cunoască
Git, în sine, este doar un sistem de control al versiunilor, nu îți securizează codul în mod magic. Este rapid, flexibil și puternic, ceea ce îl face un favorit al dezvoltatorilor. Totuși, această putere vine la pachet cu responsabilitatea.
Deși Git acceptă funcții precum semnătură commitprotecții și ramificații, nu te va împiedica să împingi o cheie secretă, să configurezi greșit accesul sau să introduci o dependență vulnerabilă. Așadar, Este Git sigur? Răspunsul scurt: poate fi, dacă îl folosești corect.
Faceți Git sigur în practică
Pentru a securiza cu adevărat fluxul de lucru Git, urmați aceste instrucțiuni Cele mai bune practici pentru git:
- Configurați reguli de protecție a ramurilor și solicitați pull request recenzii.
- Niciodată commit secrete sau jetoane. Folosește
.gitignoreși scanează-ți commits. - Verificați periodic accesul la depozit, nu acordați tuturor drepturi de administrator.
- Semnează-ți commitcu GPG pentru integritate.
- Alerga pre-commit hooks sau scanări CI pentru a detecta modificările riscante înainte ca acestea să apară.
Securitatea în Git nu este un comutator pe care îl acționezi, ci un obicei. Când tratezi Git ca parte a suprafeței tale de atac, nu doar ca un instrument, începi să construiești resurse reale. securitate git la fiecare pas. Și partea cea mai bună? Aceste obiceiuri nu te încetinesc. De fapt, îți fac echipa mai rapidă și mai încrezătoare, oferind rezultate control rapid al versiunilor în git fără a risca ceea ce contează.
Cele mai bune practici Git pentru un control sigur și rapid al versiunilor
Pentru a menține o bază de cod sănătoasă și sigură, fluxul de lucru Git are nevoie de mai mult decât simple scurtături. Acestea Cele mai bune practici pentru git sunt concepute pentru a îmbunătăți colaborarea în echipă, a impune securitate git, și suport control rapid al versiunilor în git fara sa te incetineasca.
Folosește Clear și Atomic Commits
Fiecare commit ar trebui să reflecte o modificare logică. Acest lucru simplifică revizuirile de cod, revenirile la versiuni anterioare și urmărirea modificărilor. Evitați commitstocarea unor bucăți mari de actualizări fără legătură.
Niciodată Commit secretele
Verificați întotdeauna .env fișiere, token-uri de acces sau acreditări înainte de a le trimite. Utilizați .gitignore pentru a exclude fișierele sensibile și a aplica instrumente automate de scanare pentru a detecta din timp secretele expuse.
Aplicarea regulilor de protecție a sucursalei
Protejați ramurile principale prin solicitarea de a pull requests, aprobări și verificări de stare. Acest lucru garantează că codul neravizuit sau riscant nu ajunge niciodată în producție.
Revizuirea dependențelor și scanarea pentru vulnerabilități
Fixează-ți dependențele și evită pachetele neîncrezătoare. Folosește instrumente automate pentru a scana depozitul pentru biblioteci vulnerabile sau rău intenționate înainte de a le îmbina.
Semna Commits
Activează GPG commit semnarea pentru a verifica identitatea contribuitorilor. Acest pas adaugă un nivel suplimentar de securitate git și previne manipularea commit istorii.
Monitorizați accesul și permisiunile
Verifică cine are acces la depozitele tale și ce nivel de control au. Limitează accesul de scriere acolo unde este posibil și elimină în mod regulat colaboratorii inactivi.
Automatizați scanările pre-combinare și verificările politicilor
Utilizare CI/CD instrumente pentru validarea fiecăruia pull request pentru secrete, configurații greșite și modele riscante. Automatizarea acestor verificări este esențială pentru menținerea control rapid al versiunilor în git la scară.
Curățare și refacere bază
Înainte de a împinge, fixați prin stropire commitsau modificări de curățare. Acest lucru menține istoricul lizibil și reduce zgomotul în timpul colaborării.
Cum ajută Xygeni la impunerea securității Git
Securitatea nu trebuie să te încetinească, mai ales în Git. Xygeni integrează protecție invizibilă în fluxul tău de lucru, astfel încât să poți... commit, ramificați-vă și îmbinați-vă fără să vă faceți griji cu privire la ce ar putea trece printre ele.
Prinde secrete înainte ca acestea să se răspândească
Accidental commit a .env fișier? Se întâmplă. Xygeni semnalizează secrete precum token-uri API sau acreditări în cloud în timp real, indiferent dacă se află într-o versiune nouă commit, o configurație îngropată sau un strat Docker. Primești alerte înainte ca acestea să intre în producție, cu un flux de lucru opțional de revocare automată și remediere.
Blochează dependențele riscante la Commit Timp
Nu ar trebui să fie nevoie să faci inginerie inversă package.json după ce o compilare eșuează. Xygeni scanează dependențele tale în timpul commit și semnalează pachetele infectate cu programe malware, typosquats-urile sau bibliotecile învechite și vă spune care dintre acestea sunt de fapt exploatabile, nu doar vulnerabile.
Semnalează automat configurațiile CI periculoase
CI/CD este locul unde micile erori de configurare devin incidente mari. Indiferent dacă modifici .github/workflows sau actualizarea unui job Jenkins, Xygeni recenziile dvs. pipeline configurații pentru modele riscante, cum ar fi token-uri permisive, scripturi nesigure sau injecții în shell și oprește codul nesigur înainte de a rula.
Vă notifică despre activitatea suspectă a depozitului
Xygeni vă monitorizează SCM activitate continuă. Semnalează forțarea împingerilor către ramuri protejate, eliminarea controalelor de acces sau acțiuni neobișnuite commit tipare, apoi vă arată exact ce s-a schimbat, cine a schimbat-o și când.
Aplică Smart Guardrails despre PR-uri și fuziuni
Tu definești ce este acceptabil, Xygeni îl aplică. Fie că este vorba de blocarea PR-urilor cu secrete, de eșuarea build-urilor cu dependențe exploatabile sau de aplicarea politicilor de securitate la nivelul întregului depozit, Xygeni le aplică. guardrails în mod consecvent și în tăcere în cadrul echipelor.
Cu Xygeni, nu trebuie să memorează regulile de securitate, acestea sunt încorporate în fluxul de lucru Git în mod implicit.
Fără schimbare de context. Fără întreruperi. Doar rapid, sigur commitcare sunt gata de expediere. Vrei să vezi cum arată acest lucru în propriul tău flux de lucru? Încearcă Xygeni în depozitul tău Git, nu este nevoie de card de credit.

