






Codare hardcoding, Sărac managementul secretelorși lipsa unor instrumente precum Seif HashiCorp continuă să expună aplicațiile la riscuri serioase. De fiecare dată când un dezvoltator trimite o cheie API sau o parolă către GitHub, riscă să declanșeze o breșă de securitate. De fapt, atacatorii scanează activ depozitele publice și private pentru secrete expuse, fie că sunt în cod, fișiere de configurare sau imagini Docker.
Consecințele din lumea reală arată ce este în joc. În 2022, atacatorii au găsit cheile AWS ale Uber codificate hardcoded într-un depozit GitHub și le-au folosit pentru a sparge sisteme critice. Toyota a expus infrastructura privată a clienților după ce dezvoltatorii au împins secrete către un depozit public GitHub. În ambele cazuri, echipele au lăsat secrete în cod, iar atacatorii au profitat din plin. Toate acestea puteau fi prevenite.
În acest ghid, veți învăța cum să vă securizați aplicația folosind Seif HashiCorp pentru gestionarea centralizată a secretelor, combinată cu Detectarea și remedierea automată a Xygeni funcții. Împreună, aceste instrumente vă ajută să:
- Eliminați secretele hardcoded din baza de cod
- Împiedicați accesul secretelor în istoricul Git
- Detectează și remediază automat scurgerile înainte ca acestea să fie exploatabile
Hai să vedem cum se configurează, pas cu pas.
2. Ce se consideră secret (și cum se scurg informații)
În primul rând, a secret nu este doar o parolă. Include token-uri API, acreditări OAuth, șiruri de conexiune la baza de date, chei SSH, chei de criptare și chiar JWT-uri. Orice element care acordă acces la un sistem, o resursă sau o identitate se califică drept secret.
pentru că codificare hardcoding introducerea acestor acreditări în codul sursă este încă comună, multe echipe introduc vulnerabilități fără să știe. În timpul dezvoltării locale, este ușor să plasezi rapid o cheie API într-un .env fișier - sau, mai rău, direct în cod. Ulterior, un singur git commit poate dezvălui acel secret definitiv.
Chiar și atunci când secretele sunt eliminate ulterior commits, ei rămân adesea în Istoricul Git, straturi Docker sau artefacte compilate. De exemplu, multe scurgeri trec neobservate până când cineva rulează git log sau extrage metadate dintr-o imagine a containerului.
Acesta este motivul managementul secretelor trebuie să fie proactive, continue și automatizate. Scanerele tradiționale pot rata secrete ascunse în ramuri, imagini sau fișiere comprimate. Aici intervin instrumente precum Seif HashiCorp și Xygeni intra.
În plus, nu uitați că secretele nu se scurg doar de la dezvoltatori. CI/CD pipelineFișierele, scripturile de testare și chiar fișierele de configurare din mediile de producție pot fi surse de expunere.
Prin urmare, securizarea secretelor nu ține doar de instrumente, ci și de obiceiuri, vizibilitate și automatizare.
Vrei să aprofundezi scurgerile secrete?
Dacă vrei să înțelegi de ce secretele sunt divulgate și cum le exploatează atacatorii, nu rata această analiză detaliată:
3. De ce codarea secretă în format hardcoding este un risc, chiar și în depozitele private
Codarea hardcoding a secretelor precum cheile API, acreditările și token-urile poate părea convenabilă în timpul dezvoltării. Cu toate acestea, această practică introduce riscuri serioase, mai ales atunci când secretele devin... commitlegat de controlul versiunilor.
De exemplu, în breșa Uber din 2022, atacatorii au obținut acces prin chei AWS codificate fix găsite într-un depozit public GitHub. În mod similar, Toyota a expus acreditări critice într-un proiect GitHub, afectând datele clienților lor.
Deoarece secretele codificate în cod fix se află adesea în .env Fișiere, scripturi sau comentarii la codul sursă, acestea sunt ușor de trecut cu vederea. Chiar și în depozitele private, boții și utilizatorii din interior le pot accesa. Mai rău, istoricul Git păstrează fiecare scurgere, chiar și după ce o „ștergi”.
În plus, atacatorii moderni scanează continuu registrele GitHub și ale containerelor pentru a găsi token-uri scurse. O singură acțiune cu un secret hardcoded poate deschide ușa către:
- Compromiterea infrastructurii (acces la cloud)
- Manipularea codului sursă (atacuri asupra lanțului de aprovizionare)
- Reutilizarea secretă între sisteme (escaladarea privilegiilor)
Prin urmare, înlocuirea codării hardcoding cu una adecvată managementul secretelor nu este opțional, este fundamental pentru asigurarea dezvoltării.
4. Cum protejează HashiCorp Vault secretele (și de ce este mai bine decât codarea hardcoding)
Codarea directă în codul sursă a secretelor, cum ar fi cheile API sau acreditările bazei de date, creează riscuri serioase de securitate. HashiCorp Vault elimină acest risc oferind stocare centralizată, criptată și cu acces controlat a secretelor.
În loc să încorporeze secrete în variabile de mediu sau Fișiere .env, aplicațiile le pot recupera în siguranță la cerere prin intermediul API-ului Vault. Această abordare înlocuiește gestionarea statică a secretelor cu acces dinamic, bazat pe politici.
Gestionarea secretelor cu HashiCorp Vault oferă mai multe avantaje cheie față de codarea hardcoding:
- Secretele rămân criptate atât în repaus, cât și în tranzit.
- Accesul este strict controlat utilizarea politicilor bazate pe identitate.
- Vault generează secrete dinamic, făcându-le să expire automat.
- Fiecare solicitare este înregistrată, oferind trasabilitate și auditabilitate completă.
Vault se integrează perfect și în CI/CD pipelines, medii containerizate, infrastructură cloud și mesh-uri de servicii, ceea ce o face o soluție scalabilă și pregătită pentru producție pentru echipele DevSecOps moderne.
Exemplu din lumea reală:
În 2022, a Depozitul Toyota GitHub a scurs accidental informații de autentificare public, expunând serviciile interne. Un instrument precum Vault, combinat cu informații stricte commit politicile ar fi putut preveni acest lucru.
Până acum, ar trebui să fie clar: renunțarea la codarea fixă și adoptarea unor metode securizate managementul secretelor instrumente precum Seif HashiCorp nu este doar o bună practică, ci este esențială.
5. Cum să integrezi Git, HashiCorp Vault și Xygeni pentru gestionarea securizată a secretelor
Pentru a evita complet codificare hardcoding secrete, dezvoltatorii trebuie să ia măsuri proactive în timpul dezvoltării locale și în CI/CD. Vestea bună este că Seif HashiCorp și Xygeni să lucreze împreună pentru a impune securitatea managementul secretelor fluxuri de lucru.
Pasul 1: Folosește Vault pentru a recupera secretele în siguranță
Mai întâi, configurați aplicația pentru a încărca secrete din Seif HashiCorp la momentul execuției. De exemplu, în Node.js:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
Acest lucru asigură că secretele nu sunt niciodată stocate în fișiere de cod sau de configurare.
Pasul 2: Preveniți codarea greșită cu un hook Git și Xygeni
Pentru a bloca scurgerile accidentale, puteți adăuga un pre-commit cârlig folosind interfața CLI a Xygeni:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
Acest hook scanează doar fișierele modificate, pregătite pentru commitDacă găsește codat dificil secrete precum token-uri sau parole, blochează commit, înainte ca ceva să ajungă în depozit.
Pasul 3: Integrați Vault și Xygeni în CI/CD
În CI pipelines, puteți:
- Preluare secrete de execuție de la Boltă
- Alerga
xygeni scan --run="secrets"pentru a valida, nu au fost introduse secrete - Remediere automată cu Xygeni dacă există scurgeri
Dezvoltatorii impun secrete la fiecare pas, de la nivel local commits la implementare, mulțumesc managementului este acestei bucle strânse de feedback.
6. De la codarea hardcoding la gestionarea securizată a secretelor cu Vault + Xygeni
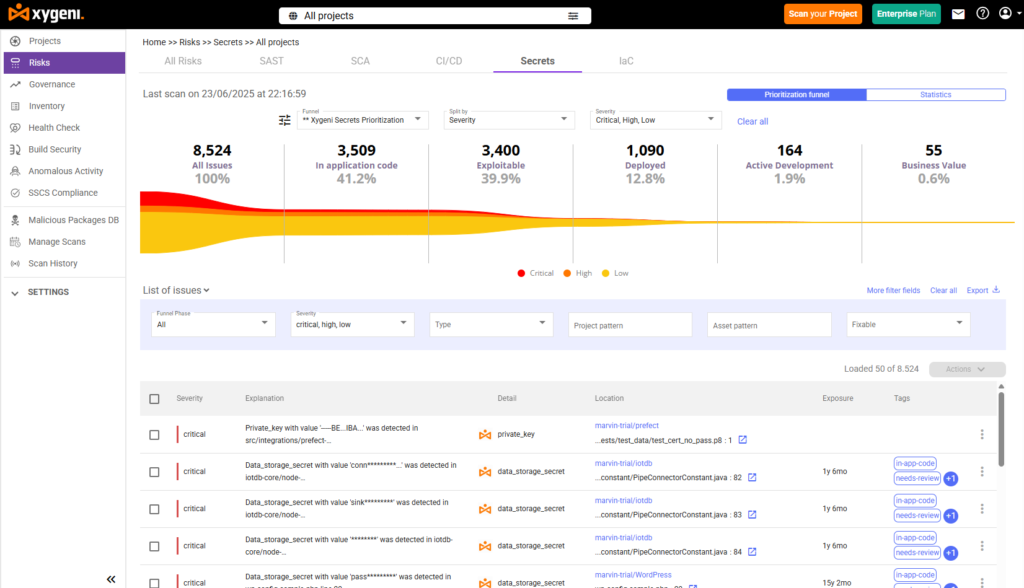
Codarea secretelor este încă una dintre cele mai frecvente modalități prin care dezvoltatorii expun accidental acreditări sensibile. De aceea, asocierea Seif HashiCorp cu scanarea în timp real de la Xygeni creează o imagine completă managementul secretelor arhitectură: detectare, prevenire și remediere automată, integrate direct în fluxul dumneavoastră de lucru.
| Pas | Cum funcționează gestionarea secretelor cu HashiCorp Vault și Xygeni |
|---|---|
| Pasul 1: Definiți secretele în Vault | Stocați secrete precum chei API, acreditări sau token-uri în siguranță în HashiCorp Vault, sub controale stricte de acces și criptare în repaus. |
| Pasul 2: Injectați secrete prin CI/CD | Folosește variabile de mediu sau injecție dinamică pentru a furniza secrete versiunii tale de compilare. pipelines sau aplicații, evitând hardcoding-ul în codul sursă. |
| Pasul 3: Scanați pentru secrete codificate | Xygeni scanează fiecare pull request, imagine Docker și istoric git pentru a detecta și valida secretele scurse în timp real. |
| Pasul 4: Validarea secretelor | Xygeni verifică dacă secretul este activ și utilizabil. Secretele verificate sunt semnalizate pentru acțiune imediată folosind motorul său de verificare. |
| Pasul 5: Declanșați remedierea automată | Dacă este detectat un secret verificat, Xygeni îl poate revoca sau roti, îl poate posta în PR/MR cu context și poate ghida fluxurile de lucru pentru remediere. |
7. Opriți codarea hardcoding-ului pentru totdeauna cu ajutorul remedierii automate și gestionării secretelor
Chiar și cu HashiCorp Vault instalat, greșelile se întâmplă în continuare. Dezvoltatorii ar putea să codeze un token în timpul testării locale sau ar putea uita să îl configureze. .gitignore corect. De aceea, combinarea gestionării secretelor cu scanarea continuă și remedierea automată este esențială.
cu Gestionarea secretelor XygeniNu doar detectezi acreditările codificate fix, ci le remediezi automat, înainte ca acestea să devină incidente.
Iată cum funcționează Xygeni AutoFix pentru secrete:
- Xygeni scanează fiecare pull request imediat ce este deschis, căutând secrete hardcoded în cod, configurații, istoricul Git și straturile Docker.
- Validează orice secret descoperit împotriva serviciului său țintă și ascunde valoarea din jurnale.
- Xygeni semnalează secretul direct în PR, adăugând comentarii contextuale cu severitate și tip.
- AutoFix generează un patch securizat, care poate:
- Comentează secretul expus
- Înlocuiți-l cu o referință la o variabilă Vault sau de mediu
- Oferiți instrucțiuni de remediere pas cu pas
- Dacă o barieră de protecție este activăXygeni blochează automat PR-ul până la rezolvarea problemei.
În plus, Xygeni susține aplicarea prin GitHub Actions, GitLab, Jenkins și Bitbucket. Prin urmare, secretele nu ajung niciodată în producție, chiar dacă le-ați ratat în timpul revizuirii.
Nu este vorba doar de detectarea secretelor. Este vorba de protecție a secretelor care se poate scala.

