





Infrastructură ca Code security a schimbat modul în care organizațiile configurează și gestionează infrastructura, facilitând automatizarea și asigurând fiabilitatea. Cu toate acestea, fără cele mai bune practici de tip „Infrastructură ca și cod”, IaC poate crea riscuri de securitate, cum ar fi configurații greșite, probleme de conformitate și expunerea la amenințări cibernetice. Pentru a reduce aceste riscuri, organizațiile trebuie să urmeze IaC security cele mai bune practici care protejează mediile cloud de la început. Îmbunătățirea IaC security & IaC Securitatea cibernetică ajută infrastructura să rămână puternică, reduce riscurile de atac și aplică politici de securitate la scară largă.
Ce Este IaC Security?
IaC security a schimbat modul în care organizațiile configurează și gestionează infrastructura, făcând din automatizare și consecvență standardTotuși, fără cele mai bune practici de tip „Infrastructură ca și cod”, IaC poate crea riscuri grave de securitate, cum ar fi configurații greșite, probleme de conformitate și expunerea la amenințări cibernetice. Din această cauză, următoarele IaC security Cele mai bune practici sunt esențiale pentru protejarea mediilor cloud de vulnerabilități.
Un bine planificat IaC security Abordarea face mai mult decât să automatizeze implementările. Îmbunătățește vizibilitatea, aplică reguli de securitate și previne modificările neaprobate care ar putea pune în pericol mediile cloud. Mai mult, adăugarea IaC security & IaC Integrarea securității cibernetice în fluxurile de lucru DevOps permite echipelor să găsească în mod activ vulnerabilități, să protejeze datele sensibile și să reducă riscul de atacuri cauzate de o infrastructură configurată greșit.
Institutul Național de StandardDepartamentul de Tehnologie și Inginerie (NIST) definește infrastructura ca fiind Code security ca practică de gestionare și configurare a infrastructurii IT prin automatizare bazată pe cod, asigurându-se că configurațiile rămân consistente și ușor de reprodus. Prin urmare, respectarea celor mai bune practici privind infrastructura ca și cod ajută companiile să reducă lacunele de securitate, să respecte conformitatea. standardși mențineți politici de securitate solide pe tot parcursul procesului de configurare.
IaC Security Cele mai bune practici
Starea infrastructurii conform Codului din 2024 (IaCRaport identifică securitatea ca fiind una dintre principalele provocări cu care se confruntă organizațiile atunci când gestionează infrastructura cloud. Din acest motiv, companiile trebuie să adopte cele mai bune practici de tip „Infrastructure as Code” pentru a reduce riscurile generate de configurații greșite, încălcări ale conformității și vulnerabilități de securitate. De asemenea, OWASP oferă orientări esențiale pentru integrarea celor mai bune practici de securitate în ciclul de viață al dezvoltării software (SDLC), ajutând organizațiile să atenueze riscurile generate de configurațiile nesecurizate și implementările defectuoase.
Integrați verificări de securitate în tot IaC Etape
Pentru a consolida IaC security, controalele de securitate ar trebui integrate în fiecare etapă a dezvoltării pipelineÎn loc să aștepte audituri post-implementare, echipele ar trebui să scaneze IaC șabloane pentru vulnerabilități înainte de implementare pentru a detecta din timp defectele de securitate. Prin adoptarea acestei abordări preventive, organizațiile pot îmbunătăți semnificativ IaC securitatea cibernetică și prevenirea configurații greșite de a ajunge vreodată în producție.
Asigurarea imutabilității infrastructurii
Una dintre cele mai eficiente IaC security Cele mai bune practici sunt să se asigure că infrastructura rămâne imuabilă după implementare. Cu alte cuvinte, odată ce o resursă este furnizată, aceasta nu ar trebui modificată. Prin menținerea imuabilității, organizațiile pot:
- Reduceți riscul de deviere a configurației, care duce adesea la vulnerabilități de securitate.
- Preveniți modificările neautorizate, A se asigura infrastructura rămâne consistentă.
- Consolidarea infrastructurii ca Code security prin limitarea suprafețelor de atac.
Controlul versiunilor și pista de audit
Controlul versiunilor joacă un rol esențial în IaC security & IaC securitate cibernetică. Nu numai că urmărește fiecare modificare a infrastructurii, dar se asigură și că toate modificările sunt revizuite, înregistrate și aprobate. În plus:
- Menținerea unei piste de audit permite echipelor să revină rapid la configurații securizate dacă apar probleme de securitate.
- Controlul versiunilor ajută la prevenirea modificărilor neautorizate, reducând riscul de configurații greșite.
- Utilizarea instrumentelor de versionare Git și a infrastructurii asigură trasabilitatea tuturor modificărilor de cod și politici.
Aplicarea principiului privilegiului minim (PoLP)
Restricționarea drepturilor de acces este o practică recomandată pentru infrastructura critică ca și cod, care îmbunătățește IaC security cele mai bune practici. Prin respectarea principiului privilegiilor minime (PoLP), organizațiile pot:
- Minimizează riscurile de securitate prin A se asigura Doar utilizatorii autorizați pot modifica infrastructura.
- Limitați permisiunile excesive, reducând riscul unor modificări accidentale sau rău intenționate.
- Consolidarea generală IaC security prin aplicarea unor controale stricte de acces bazate pe roluri.
Implementați monitorizarea continuă și analiza statică
A mentine IaC security Conform celor mai bune practici, organizațiile trebuie să integreze instrumente de analiză statică și monitorizare continuă pentru a identifica vulnerabilitățile înainte de implementare.
- Scanări de analiză statică IaC scripturi pentru defecte de securitate, încălcări ale conformității și configurații greșite.
- Monitorizarea în timp real detectează modificările neautorizate ale infrastructurii, A se asigura politicile de securitate rămân aplicate.
- Instrumente automate precum Snyk, Checkov sau Terrascan ajută la securizarea IaC șabloane înainte de a intra în producție.
Scanarea imaginilor containerului
Multe dintre cele mai bune practici de tip „Infrastructure as Code” se extind dincolo de configurații și se extind la medii containerizate, unde imaginile nesigure prezintă riscuri de securitate. Integrarea scanării imaginilor containerelor în IaC security Cele mai bune practici ajută la:
- Identificarea software-ului învechit sau vulnerabil în imaginile containerelor.
- Detectarea secretelor codificate în mod hardcoded și a potențialelor programe malware înainte de implementarea imaginilor.
- A se asigura configurații securizate prin scanarea imaginilor cu instrumente precum Dagda, Clair, Trivy și Anchore.
Prin integrarea securitatea containerelor în IaC fluxuri de lucru, echipele pot preveni configurațiile greșite care expun mediile cloud la atacuri.
CI/CD Pipeline Security și Raportare Consolidată
Integrarea securității în CI/CD pipelines este esenţial pentru IaC security cele mai bune practici. Această abordare asigură:
- Automatizați verificările de securitate pentru fiecare modificare de cod.
- Asigurați-vă că conformitatea este aplicată în mod continuu, fără a vă baza pe audituri manuale.
- Mențineți un istoric al conformității pentru a urmări și remedia problemele de securitate mai rapid.
Instrumente precum Jenkins, GitHub Actions și GitLab CI/CD integrează verificările de securitate direct în dezvoltare pipelineÎn plus, platforme precum DefectDojo și OWASP Glue consolidează informațiile despre securitate într-un singur dashboard, facilitând urmărirea și remedierea vulnerabilităților în implementările de infrastructură.
Semnarea artefactelor pentru integritate și proveniență
Pentru a asigura integritatea IaC configurații, organizațiile ar trebui să implementeze semnarea artefactelor ca parte a celor mai bune practici ale Infrastructurii ca și Cod. Această abordare:
- Prevenirea alterării între versiunea de build și cea de runtime.
- Verificați autenticitatea componentelor infrastructurii înainte de implementare.
- Folosește instrumente open-source precum TUF (The Update Framework) pentru a implementa mecanisme de semnare securizate.
Semnarea artefactelor asigură că sunt utilizate doar configurații de infrastructură validate și de încredere, reducând riscul atacurilor asupra lanțului de aprovizionare. IaC implementări.
De ce acestea IaC Security Cele mai bune practici contează
Urmând aceste bune practici privind infrastructura ca și cod, organizațiile pot:
- Preveniți configurațiile greșite de securitate care expun mediile cloud la atacuri.
- Îmbunătăți IaC security & IaC securitate cibernetică prin atenuarea proactivă a riscurilor.
- Automatizați aplicarea securității cu analiză statică și CI/CD integrarea securității.
- Asigurați-vă că infrastructura cloud rămâne conformă, rezistentă și rezistentă la manipulare.
Integrarea securității în IaC de la început este singura cale de a menține controlul, previne breșele de securitate și asigură securitatea infrastructurii pe tot parcursul ciclului său de viață.
Xygeni IaC SecurityPlatformă multifuncțională pentru infrastructură ca și cod - Cele mai bune practici
Pe măsură ce organizațiile adoptă din ce în ce mai mult Infrastructura ca și Cod (IaC) pentru a automatiza infrastructura cloud, riscurile de securitate continuă să crească. Fără IaC security Cele mai bune practici, configurațiile greșite, secretele expuse și dependențele vulnerabile creează lacune serioase de securitate. Prin urmare, companiile trebuie să integreze IaC măsuri de securitate cibernetică pentru a proteja mediile cloud de la început. Având în vedere acest lucru, Xygeni oferă o platformă all-in-one care asigură că infrastructura rămâne rezistentă, conformă și sigură, de la cod la cloud.
Detectarea și prevenirea configurărilor greșite în cloud IaC Security
Fără îndoială, configurațiile greșite rămân una dintre principalele cauze ale incidentelor de securitate în cloud. Din acest motiv, echipele de securitate au nevoie de instrumente care să identifice și să atenueze riscurile înainte de implementare. De aceea, Xygeni scanează continuu. Terraform, CloudFormation, Kubernetes, șabloane pentru biceps și ARM, A se asigura Mediile cloud respectă cele mai bune practici de tip „Infrastructure as Code”. Prin automatizarea aplicării securității, Xygeni permite organizațiilor să:
- Preveniți configurarea greșită a spațiului de stocare, permisiunile IAM excesive și grupurile de securitate expuse.
- Asigurați conformitatea prin blocarea configurațiilor de infrastructură riscante.
- Reduceți revizuirile manuale de securitate, îmbunătățind eficiența, menținând în același timp IaC security cele mai bune practici.
Secrete Security: Protejarea datelor sensibile în IaC
Acreditări codificate în IaC Scripturile expun mediile cloud accesului neautorizat. Prin urmare, organizațiile trebuie să ia măsuri de precauție suplimentare pentru a-și securiza infrastructura. Pentru a aborda această provocare, Xygeni soluție de securitate secretă asigură că datele sensibile rămân protejate de:
- Scanarea depozitelor pentru secrete codificate hardcoded înainte de implementare.
- Blocarea nesigură commits în CI/CD pipelinepentru a preveni scurgerile de acreditări.
- Alertarea echipelor de securitate în timp real pentru a atenua amenințările înainte ca acestea să escaladeze.
Prin integrarea IaC security Cele mai bune practici, organizațiile elimină un risc critic de securitate pe care atacatorii îl exploatează frecvent.
Cuprinzător IaC Suport cadru pentru securitate îmbunătățită
Pentru a îmbunătăți securitatea în mediile multi-cloud și hibride, Xygeni oferă o compatibilitate largă cu framework-urile. Prin urmare, Xygeni acceptă:
- Terraform – Securizează furnizarea de date în AWS, Azure și GCP.
- Kubernetes și Docker – Detectează vulnerabilități în configurațiile Kubernetes și în mediile containerizate.
- Șabloane pentru biceps și brațe – Identifică configurațiile greșite în Microsoft Azure.
- CloudFormation – Automatizează politicile de securitate pentru infrastructura AWS.
Deoarece Xygeni securizează mai multe framework-uri, organizațiile câștigă securitate consistentă în diverse infrastructuri cloud.
Aplicarea automată a politicilor de securitate în IaC Fluxuri de lucru
Întrucât verificările manuale de securitate necesită mult timp, adăugarea IaC security cele mai bune practici în dezvoltare pipelines este esențial. Pentru a facilita procesul, Xygeni aplică automat impunerea politicilor prin:
- Detectarea vulnerabilităților, a configurațiilor greșite și a încălcărilor de conformitate înainte de implementare.
- Blocarea riscurilor de securitate în CI/CD pipelines, împiedicând infrastructura nesigură să ajungă în producție.
- Oferirea de feedback instantaneu dezvoltatorilor, ajutându-i să remedieze din timp configurațiile greșite.
În acest fel, echipele de securitate pot aplica IaC securitate cibernetică măsuri fără a perturba fluxurile de lucru de dezvoltare.
Scanarea imaginilor containerului pentru IaC Securitate cibernetică
Pentru că mulți IaC Implementările se bazează pe medii containerizate, imaginile nesigure introduc adesea riscuri ascunse. Prin urmare, scanarea imaginilor containerelor joacă un rol crucial în asigurare IaC security Cele mai bune practici. Xygeni integrează scanarea avansată pentru:
- Analizați imaginile Docker pentru software învechit și vulnerabilități.
- Detectează programe malware, configurații greșite și puncte slabe de securitate în mediile containerizate.
- Blocați implementarea imaginilor nesecurizate asigurându-vă că infrastructura este Code security cele mai bune practici sunt urmate în CI/CD pipelines.
Prin integrarea securității containerelor în IaC fluxuri de lucru, echipele previn configurațiile greșite care expun mediile cloud la atacuri.
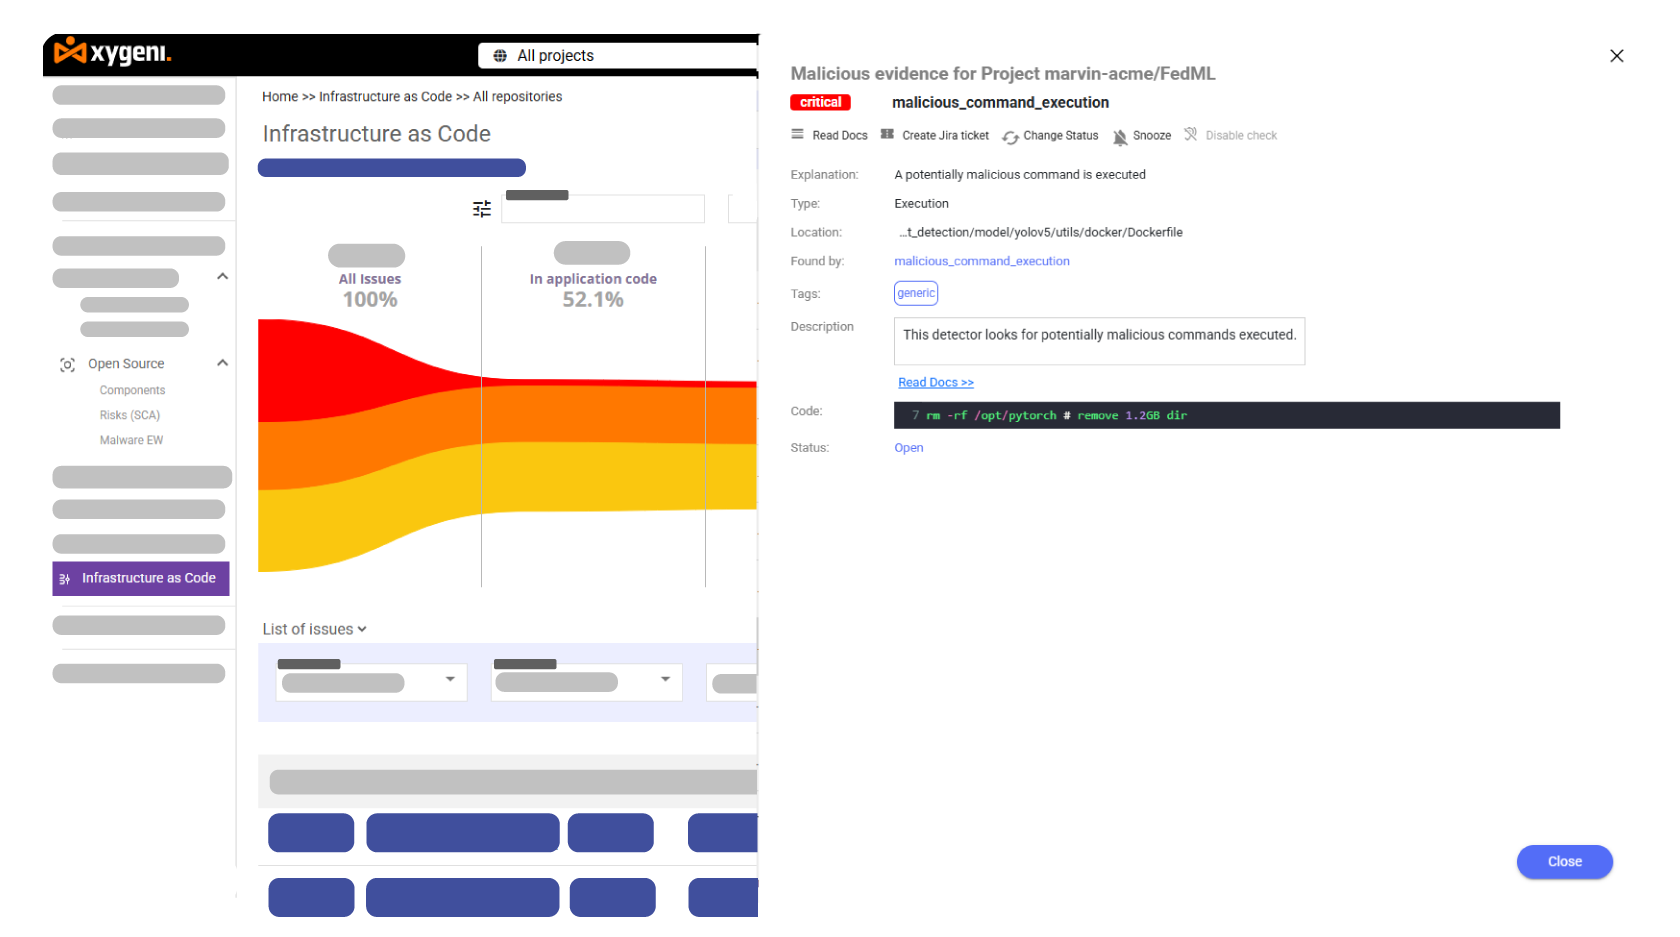
PrevenireaComenzi rău intenționate și atacuri asupra lanțului de aprovizionare în IaC
Mobilă tradițională IaC security uneltele lipsesc adesea comenzi rău intenționate și amenințări la lanțul de aprovizionare ascunse în scripturile de infrastructură. Cu toate acestea, Xygeni consolidează securitatea prin:
- Detectarea comenzilor neautorizate care introduc backdoor-uri.
- Blocarea confuziei între dependențe și a injectării de pachete rău intenționate.
- Prevenirea modificării setărilor infrastructurii prin verificare integritatea artefactelor.
Prin urmare, organizațiile elimină vectorii de atac ascunși înainte ca aceștia să afecteze securitatea infrastructurii.
Monitorizare continuă și protecție împotriva amenințărilor în timp real
Pentru a merge dincolo standard detectarea vulnerabilităților, Xygeni oferă informații despre securitate în timp real. În special, Xygeni permite echipelor de securitate să:
- Identifica vulnerabilități cu risc ridicat prin analiza accesibilității.
- Monitorizați modificările infrastructurii pentru a detecta modificări neautorizate.
- Utilizare inteligența amenințărilor pentru a preveni atacurile înainte ca acestea să se intensifice.
Prin adăugarea IaC security Cu ajutorul celor mai bune practici, echipele pot continua să îmbunătățească securitatea și să reducă riscurile înainte de implementare.
De ce Xygeni este cea mai bună alegere pentru IaC Security
Spre deosebire de tradițional IaC security instrumente, Xygeni oferă:
- Aplicarea automată a Cele mai bune practici pentru infrastructura ca și cod pentru a preveni configurațiile greșite.
- Avansat secrete de securitate pentru a elimina riscurile legate de expunerea acreditărilor.
- Scanarea imaginilor containerului pentru a securiza aplicațiile cloud-native.
- Suport complet pentru Terraform, Kubernetes, Docker, Bicep și CloudFormation.
- Monitorizare continuă cu statistici de securitate în timp real pentru medii cloud.
Securizați-vă infrastructura cu Xygeni IaC Security Cele mai bune practici
Deoarece riscurile de securitate evoluează constant, organizațiile trebuie să integreze cele mai bune practici de tip „Infrastructure as Code” în procesele lor de dezvoltare. Din acest motiv, Xygeni oferă o platformă all-in-one pentru IaC security & IaC securitate cibernetică, asigurându-se că mediile cloud rămân protejate de la dezvoltare până la implementare.
Cu politici de securitate automatizate, monitorizare continuă și detectare a programelor malware, Xygeni ajută organizațiile să aplice IaC security cele mai bune practici pentru eliminarea riscurilor de securitate înainte ca acestea să afecteze producția.
Protejați-vă infrastructura cloud astăzi. Contactați-ne pentru a afla cum Xygeni securizează cele mai bune practici de tip „Infrastructure as Code” de la dezvoltare până la implementare.