






Stăpânirea vizualizării lanțului de aprovizionare software: Îmbunătățirea securității și creșterea eficienței
Cuprins
Aprofundați elementele esențiale ale vizualizării și cartografierii lanțului de aprovizionare software în acest ghid cuprinzător. Descoperiți cum aceste strategii cruciale sporesc securitatea și eficiența operațională în dezvoltarea de software. Aflați despre cele mai recente instrumente și practici în cartografierea lanțului de aprovizionare, DevSecOps și gestionarea software-ului open source pentru un ciclu de viață al software-ului robust și eficientizat.
Pornind la o călătorie prin vizualizare: Ce și de ce
Imaginează-ți că navighezi printr-un labirint complex, cu nenumărate căi, uși ascunse și capcane neprevăzute. Acest scenariu nu este doar visul unui pasionat de puzzle-uri; este o realitate de zi cu zi pentru echipele de dezvoltare software care gestionează lanțuri de aprovizionare complexe. În lumea dezvoltării de software, labirintul este lanțul tău de aprovizionare software, iar mizele sunt incredibil de mari - de la încălcări de securitate la ineficiențe operaționale.
Dar ce-ar fi dacă ai avea o hartă și o vizualizare a acestui labirint? Cartografierea și vizualizarea lanțului de aprovizionare cu software nu înseamnă doar desenarea de linii și puncte; ci și dezvăluirea conexiunilor ascunse, expunerea riscurilor potențiale și descoperirea celor mai eficiente căi pentru proiectele tale.
În paragrafele următoare, vom analiza rolul vital al cartografierii și vizualizării lanțului de aprovizionare cu software. Cu ajutorul informațiilor de la liderii din industrie și exemple din lumea reală, veți afla cum aceste practici îmbunătățesc securitatea și eficientizează eficiența, asigurându-vă că parcursul dezvoltării software este sigur și de succes. Haideți să pornim într-o călătorie pentru a transforma modul în care vedeți și gestionați lanțul de aprovizionare cu software, transformând complexitatea în claritate și provocările în oportunități.
Demitizarea labirintului: rolul critic al vizualizării
Institutul Național de StandardCentrul pentru Securitate și Tehnologie (NIST) subliniază un aspect critic al securității cibernetice moderne – o imagine vie, hartă detaliată a lanțului dvs. de aprovizionare cu softwareNu este doar o subtilitate tehnică; este o piatră de temelie a strategiei dumneavoastră de apărare. Complexitatea și opacitatea lanțurilor de aprovizionare software (SSC) prezintă provocări semnificative de securitate, în special în ceea ce privește inventarul și descoperirea datelor.
Navigarea prin ceață: Dezvăluirea provocărilor în ceea ce privește vizibilitatea
Imaginează-ți navigarea printr-un peisaj acoperit de ceață. Iată ce trebuie să faci Software Supply Chain Security (SSCS) se simte ca atunci când vizibilitatea se estompează în fundal, estompată de complexitatea tot mai mare a SDLC ecosisteme. Conform unui studiu Conform Fundației Cloud Native Computing, majoritatea specialiștilor în tehnologie raportează că se confruntă cu o complexitate IT fără precedent, care creează o cantitate substanțială de zgomot de fond în domeniul datelor.
Această complexitate face dificilă urmărirea nenumăratelor componente implicate într-un proiect software, ceea ce duce la dificultăți în identificarea problemelor de configurare și permisiuni și a potențialelor vulnerabilități de securitate. Organizațiile au nevoie de o imagine clară asupra întregului lanț de aprovizionare software pentru a-și securiza eficient aplicațiile.
Organizațiile se confruntă cu următoarele dificultăți și obstacole atunci când încearcă să își protejeze CI/CD securitate:
- Dificultăți în inventarierea precisă: Inventarierea precisă a tuturor componentelor dintr-un lanț de aprovizionare software este similară cu căutarea acelor într-un car cu fân. Conform raportului Linux Foundation, lanțul de aprovizionare obișnuit al unei aplicații software este atât de complex încât majoritatea organizațiilor au nevoie de o înțelegere mai clară a diferitelor elemente care constituie ecosistemele lor software. Această lacună în cunoștințe reprezintă o barieră semnificativă în calea securizării eficiente a lanțului de aprovizionare..
- Provocări în descoperirea amenințărilor: Descoperirea vulnerabilităților în lanțul de aprovizionare cu software este o sarcină herculeană. Cu noi amenințări care apar zilnic, ținerea pasului cu potențialele încălcări de securitate necesită vigilență și capacități tehnologice avansate. Natura în continuă evoluție a acestor amenințări înseamnă că metodele tradiționale de detectare a vulnerabilităților trebuie adesea îmbunătățite..
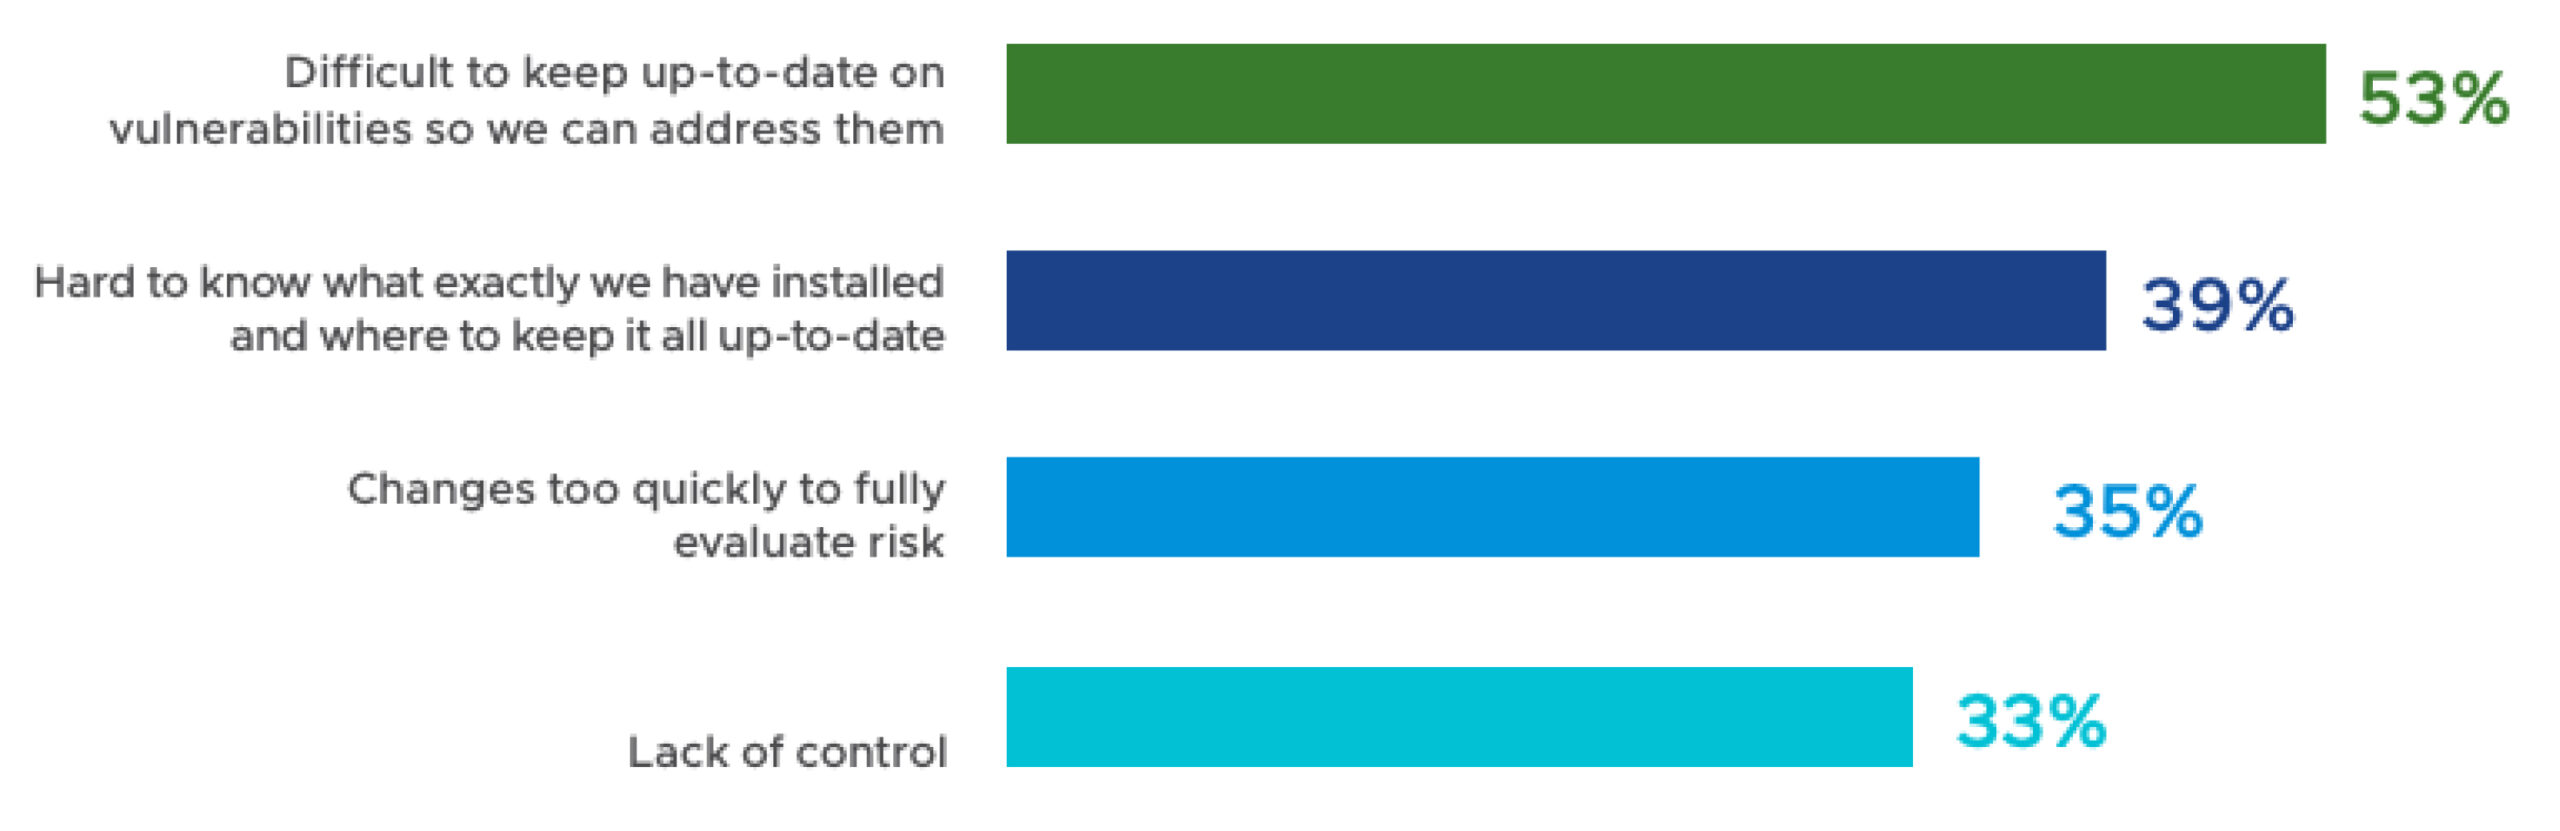
- Navigarea printre componentele open source și terțe: Utilizarea extensivă a componentelor open-source și terțe în dezvoltarea modernă de software introduce un alt nivel de complexitate. Deși aceste componente accelerează dezvoltarea și oferă funcționalități vaste, ele introduc și riscuri necunoscute. 2020 „Open Source Security Raportul „Analiza de risc și de securitate” evidențiază faptul că 75% din bazele de cod conțin vulnerabilități open-source, subliniind necesitatea unor măsuri stricte de securitate. Cataloginmonitorizarea continuă a acestor dependențe pentru noi riscuri este crucială și copleșitoare.
Îngrijorări legate de riscurile de securitate ale software-ului open source implementat
Iluminând colțurile întunecate: Securitate prin vizibilitate
Problema vizibilității este agravată de incapacitatea echipelor DevSecOps de a prioritiza acțiunile. Ultimele rapoarte evidențiază faptul că mulți ingineri se simt copleșiți de volumul mare de date și de numărul de potențiale vulnerabilități din sistemele lor. Această supraîncărcare duce adesea la o paralizie a acțiunii, în care echipele nu pot distinge între vulnerabilitățile critice și cele mai puțin critice care necesită atenție imediată.Lipsa prioritizării nu numai că împiedică eforturile de remediere la timp, dar consumă resurse și împiedică reacția generală a echipelor IT.
Aceste două provocări – lipsa de vizibilitate și dificultatea de prioritizare – sunt interconectate și adesea se alimentează reciproc. Vizibilitatea limitată asupra întregului sistem tehnologic face dificilă înțelegerea elementelor lanțului de aprovizionare software care sunt expuse riscului. În același timp, incapacitatea de a prioritiza acțiunile poate rezulta din și contribui la această lipsă de claritate.
Împreună, acestea formează o barieră semnificativă în calea unor condiții adecvate de software supply chain security, subliniind necesitatea unor soluții care să elimine zgomotul și să ofere informații clare și practice.
Deschiderea drumului: Eficientizarea operațiunilor cu o perspectivă clară
Depășiți domeniul securității și veți descoperi că vizualizarea lanțului de aprovizionare face mai mult decât să protejeze – este ca și cum ați aprinde o lumină într-o cameră întunecată, dezvăluind cele mai rapide și eficiente căi prin operațiunile dumneavoastră. Oferă echipelor o imagine de ansamblu asupra ecosistemului de dezvoltare, permițându-le să identifice activele redundante și elementele neîntreținute. Această claritate este deosebit de benefică în proiectele de amploare în care se împletesc mai multe unități și componente.
Perspective strategice: Instrumente și tehnici pentru o vizibilitate mai bună
Imaginează-ți că ai o viziune cu raze X asupra lanțului tău de aprovizionare cu software. Este mai mult decât simpla vedere a pieselor; este vorba despre perceperea conexiunilor ascunse și complexe, transformarea lor într-un mozaic de înțelegere și acțiune. Câteva strategii și metodologii specifice, împreună cu rolul instrumentelor automatizate, care pot îmbunătăți semnificativ vizibilitatea asupra lanțurilor de aprovizionare cu software sunt:
Implementarea unor instrumente complete de cartografiere a activelor
Pentru început, luați în considerare implementarea de instrumente care oferă o imagine detaliată a fiecărei componente din lanțul de aprovizionare. Aceasta include cartografierea dependențelor terților, biblioteci open-source și fiecare... CI/CD pipeline Etapa.
Aceste instrumente se pot integra perfect în Integrare Continuă/Implementare Continuă (CI/CD) pipelines, permițând urmărirea și gestionarea continuă a componentelor software pe măsură ce acestea parcurg diverse etape de dezvoltare și implementare.
Prin urmare, operațiunile devin mai eficiente, iar eficiența este sporită, deoarece echipele se pot asigura că doar componentele sigure și actualizate fac parte din produsul final.
Rolul gestionării automate a stocurilor
În configurațiile tradiționale, menținerea unui inventar actualizat al tuturor componentelor software, inclusiv dependențele terțelor părți și bibliotecile open-source, este o sarcină consumatoare de timp și predispusă la erori.
Sistemele automate de gestionare a stocurilor sunt esențiale în această căutare a vizibilității. Acestea sunt concepute pentru a cataloga și urmări meticulos fiecare componentă din lanțul de aprovizionare cu software. Imaginați-vă un sistem care actualizează și înregistrează automat fiecare nouă dependență sau modificare a activelor software - asta oferă sistemele automate de gestionare a stocurilor.
Automatizarea reduce semnificativ efortul manual necesar pentru urmărirea și actualizarea inventarului, asigurându-se că nicio componentă nu trece neobservată. Acest proces este crucial în identificarea potențialelor vulnerabilități care altfel ar putea fi trecute cu vederea într-un audit manual.
Vizualizare și Dashboard Instrumente pentru claritate și comunicare
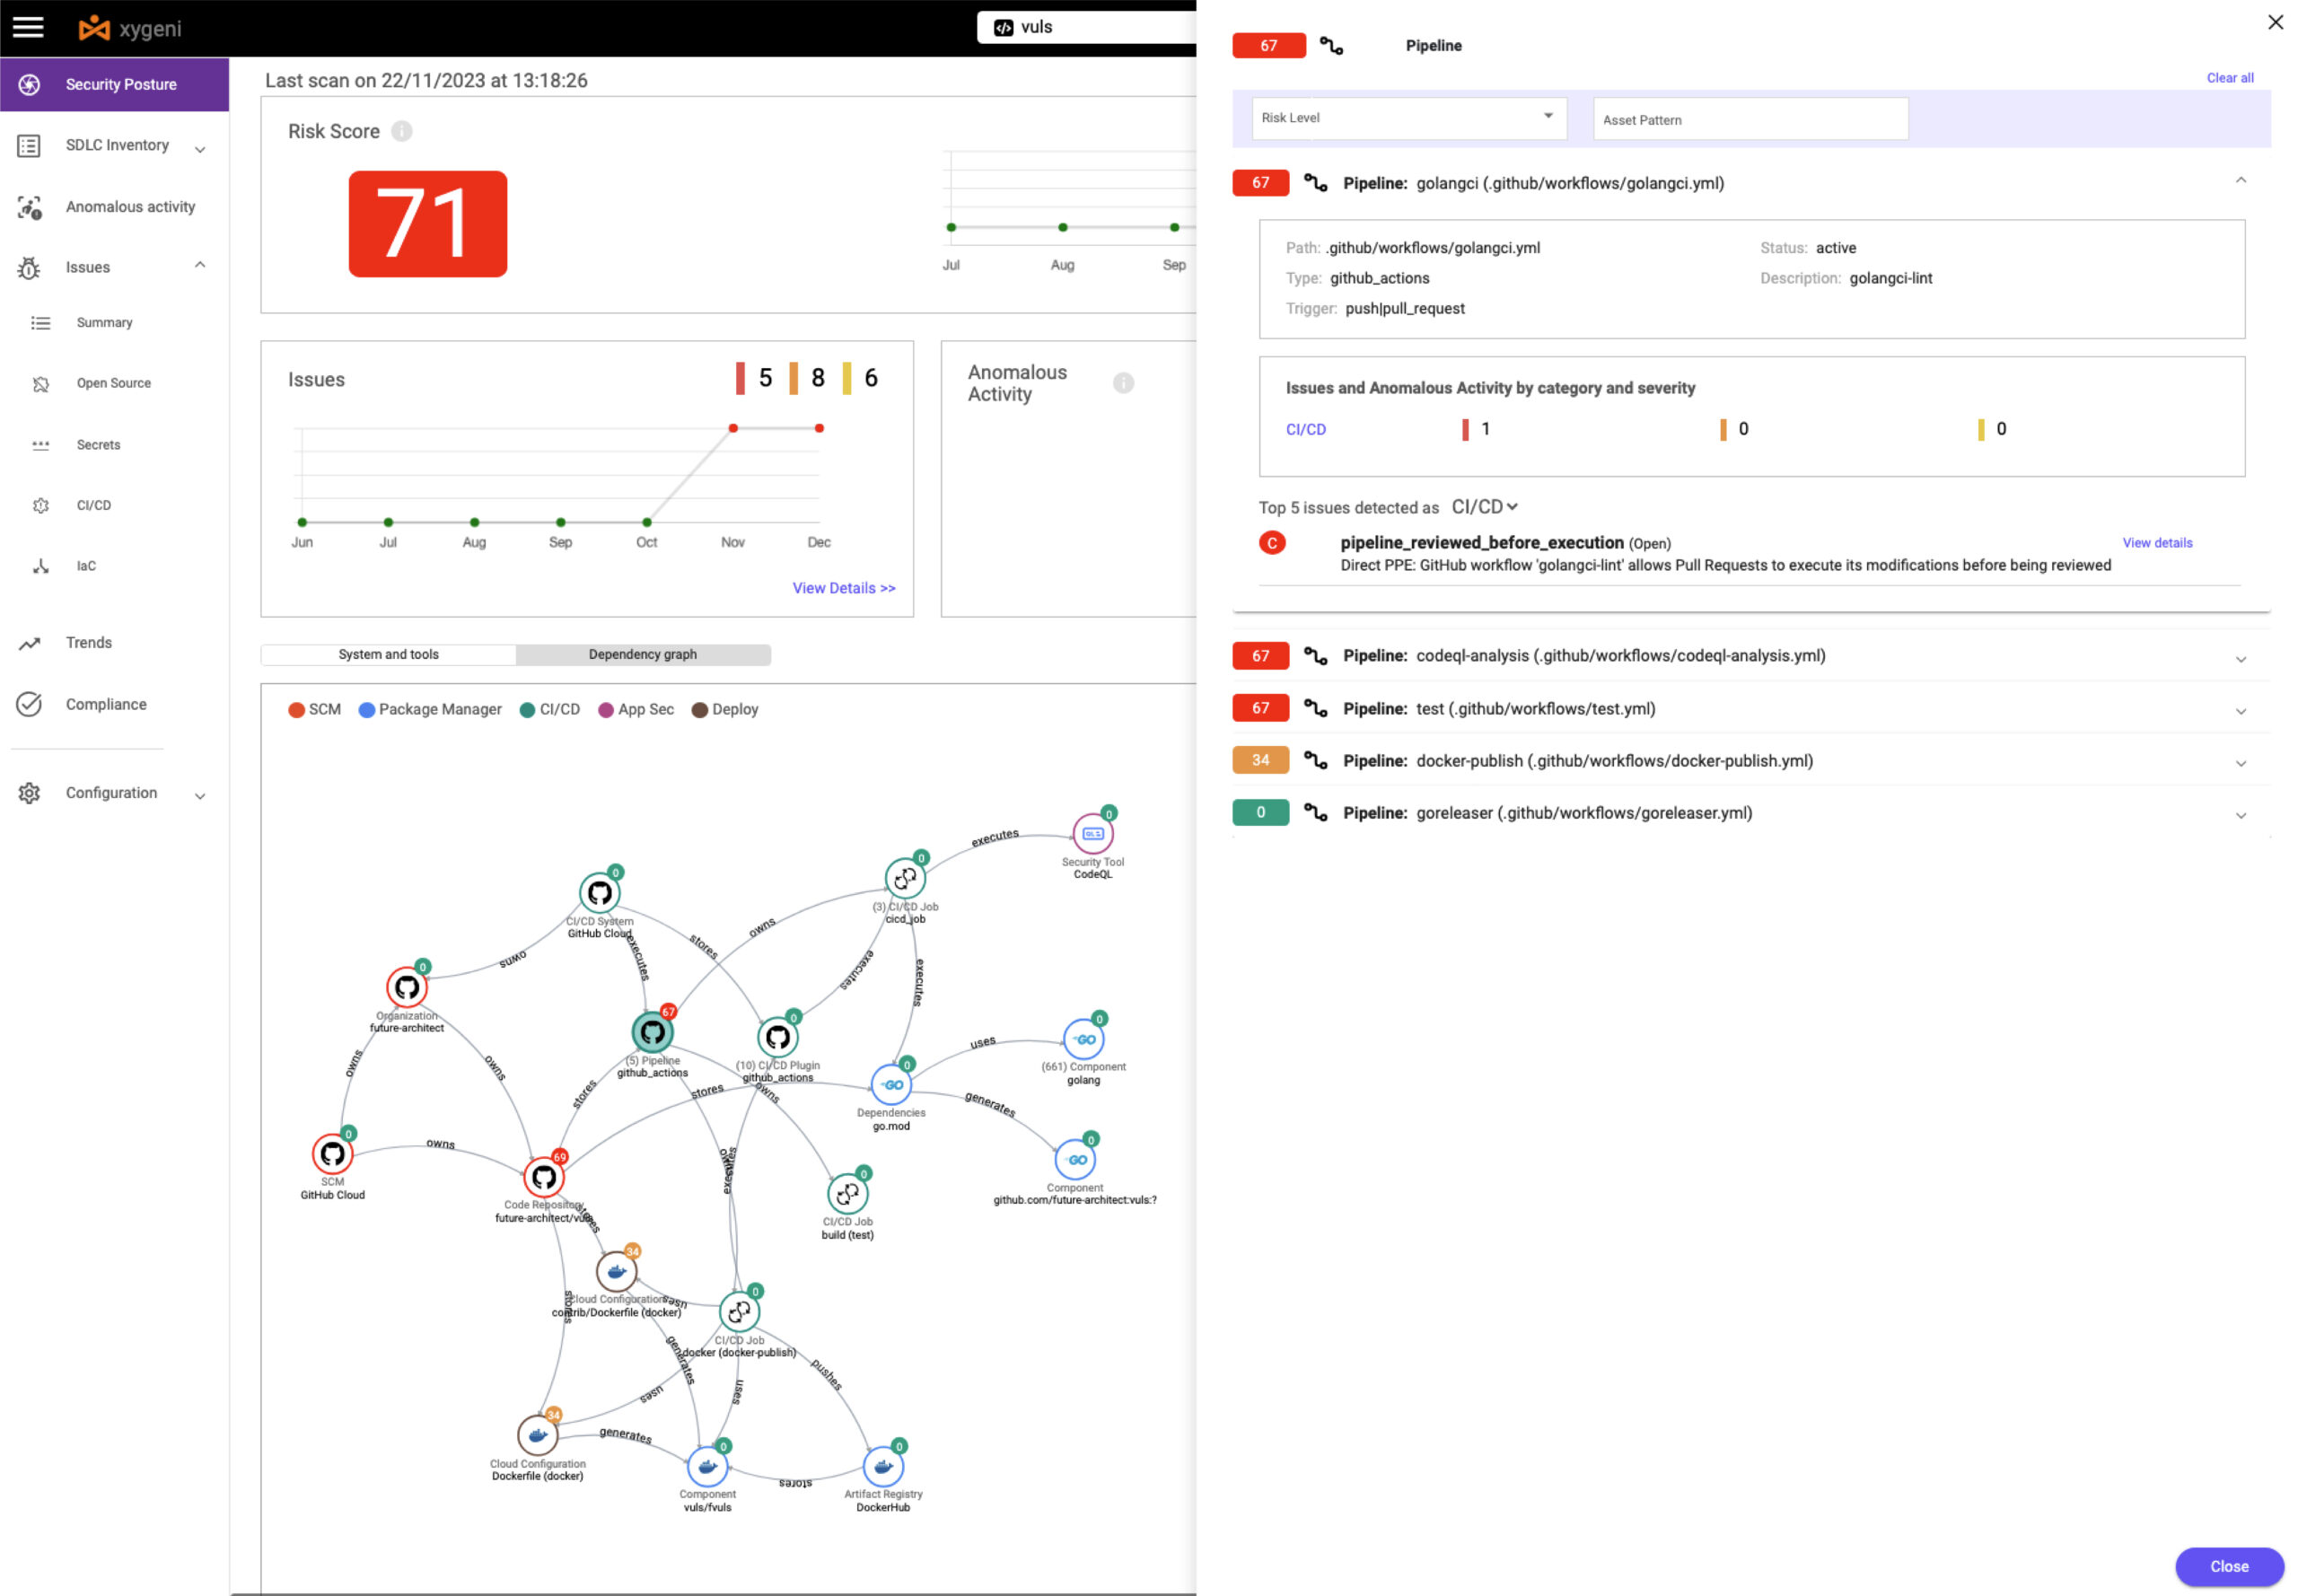
Vizualizarea nu înseamnă doar a vedea; înseamnă a înțelege. Instrumente precum Xygeni oferă o vizualizare interactivă a întregului lanț de aprovizionare, permițând organizațiilor să vadă imaginea completă a procesului lor de dezvoltare software.
SDLC inventar dashboardtransformă rețeaua complexă a lanțului de aprovizionare cu software într-o reprezentare grafică clară, care îmbunătățește înțelegerea și încurajează comunicarea între membrii echipei, permițând o abordare colaborativă a gestionării lanțului de aprovizionare cu software.
Interfața centralizată pentru monitorizarea stării de sănătate și securitate a fiecărei componente eficientizează operațiunile prin identificarea rapidă a redundanței și a elementelor învechite și neîntreținute care pot afecta eficiența sau pot prezenta riscuri de securitate.
Tehnici de prioritizare în DevSecOps
Capacitatea de a prioritiza eficient acțiunile, în special în abordarea vulnerabilităților critice, este o abilitate care diferențiază echipele proactive de cele reactive. Prioritizarea, în acest context, nu înseamnă doar bifarea sarcinilor de pe o listă; ci și identificarea strategică a acțiunilor care vor avea un impact semnificativ asupra securității și eficienței procesului de dezvoltare software. Câteva tehnici și cadre de lucru care pot ajuta echipele DevSecOps sunt:
Prioritizarea vulnerabilităților bazată pe risc
O abordare fundamentală în DevSecOps este prioritizarea vulnerabilităților bazată pe riscuri. Această abordare implică evaluarea fiecărei vulnerabilități pe baza impactului său potențial și a probabilității de exploatare. Instrumente precum cele oferite de Xygeni pot automatiza această evaluare, utilizând algoritmi avansați pentru a analiza vulnerabilitățile în contextul mediului specific al organizației.
Această metodă asigură că vulnerabilitățile care prezintă cel mai semnificativ risc pentru aplicație și organizație sunt abordate mai întâi, alocând resursele mai eficient și reducând fereastra de oportunitate pentru exploatare.
Implementarea CVSS și a altor cadre de lucru
Sistemul comun de scorare a vulnerabilităților (CVSS) oferă o standardcadru izat pentru evaluarea severității vulnerabilităților. Prin adoptarea acestui cadru, echipele DevSecOps dobândesc un limbaj comun și o înțelegere a severității diferitelor amenințări și vulnerabilități. Luarea în considerare a unor cadre suplimentare, cum ar fi Sistemul de Predicție a Scorului Exploiturilor (EPSS), poate îmbunătăți semnificativ această abordare. EPSS prezice probabilitatea exploatării unei vulnerabilități, oferind o dimensiune prospectivă gestionării vulnerabilităților.
Integrarea Xygeni cu CVSS, completată de informațiile EPSS, facilitează o abordare mai dinamică și predictivă a prioritizării vulnerabilităților. Această combinație permite o evaluare obiectivă care ia în considerare severitatea și exploatabilitatea vulnerabilităților, asigurându-se că prioritizarea se bazează pe potențialul de risc actual și viitor.
Adoptarea unei abordări Shift-Left și a altor bune practici
O abordare de tip „shift-left” în dezvoltarea de software pune accentul pe integrarea securității încă de la început. SDLCAceastă abordare asigură că testele și verificările de securitate fac parte din procesul de dezvoltare. Prin prioritizarea securității de la început, echipele pot preveni ca multe vulnerabilități să ajungă vreodată în produsul final, reducând semnificativ sarcina din etapele ulterioare ale gestionării vulnerabilităților.
O abordare shift-left duce în mod natural la un set de bune practici care nu numai că completează natura proactivă a metodologiei shift-left, dar și consolidează postura generală de securitate pe parcursul întregului ciclu de viață al dezvoltării software:
- De colaborarecisproducerea de ioniÎncurajarea colaborării între echipele de dezvoltare, operațiuni și securitate pentru a asigura o perspectivă holistică asupra vulnerabilităților și a impactului acestora.
- Învățare continuă și adaptareMenținerea la curent cu cele mai recente tendințe în materie de securitate și adaptarea strategiilor de prioritizare în consecință.
Valoarea observabilității îmbunătățite în managementul lanțului de aprovizionare software
Inventarul și observabilitatea lanțului de aprovizionare software nu reprezintă un lux, ci o necesitate în lumea dezvoltării de software de astăzi. Acestea permit organizațiilor să se protejeze împotriva amenințărilor cibernetice sofisticate, să eficientizeze operațiunile și să îmbunătățească colaborarea între diverse departamente. Un astfel de cadru cuprinzător de observabilitate aduce organizațiilor valoare din mai multe perspective:
Postură de securitate îmbunătățită de la început până la execuție
În primul rând, observabilitatea full-stack cu Xygeni consolidează fundamental securitatea aplicațiilor pe tot parcursul ciclului de viață al software-ului. Analizează semnalele de securitate în toate fazele de dezvoltare și implementare a software-ului, îmbunătățind semnificativ gestionarea vulnerabilităților și aplicarea controalelor de securitate. Această abordare proactivă permite organizațiilor să identifice și să remedieze lacunele în domeniul securității, să automatizeze... SDLC securitate guardrailsși să protejeze împotriva amenințărilor emergente la adresa lanțului de aprovizionare cu software, reducând astfel semnificativ riscul aplicațiilor.
Obținerea unei reduceri rapide a riscurilor și a unei sinergii departamentale îmbunătățite
Vizibilitatea îmbunătățită și acoperirea securității în toate aplicațiile, pipelineși echipele pe care instrumente precum Xygeni le oferă duc la o reducere rapidă a riscurilor. Securitate automatizată guardrails minimizează fereastra de expunere. În plus, reprezentarea grafică îmbunătățită și vizualizările holistice promovează reducerea fricțiunilor dintre departamente. O comunicare și o înțelegere mai bună între echipele de dezvoltare, operațiuni și securitate facilitează un mediu de lucru mai colaborativ și mai coerent.
Optimizare operațională și eficiență a costurilor
Mai mult, adoptarea observabilității full-stack optimizează operațiunile de afaceri și crește eficiența costurilor. Automatizarea oferă organizațiilor o reducere substanțială a timpului și a resurselor cheltuite pentru descoperirea și prioritizarea sarcinilor, rapoartele indicând o scădere cu peste 65% a timpului petrecut cu aceste sarcini și echipe de securitate cu 40% mai productive. Aceste eficiențe reduc costurile operaționale și eliberează resurse valoroase pentru alte inițiative strategice.
Privind în perspectivă
Integrarea inteligenței artificiale și a învățării automate în instrumentele de gestionare a lanțului de aprovizionare software va deveni probabil mai răspândită pe măsură ce privim spre viitor. Aceste tehnologii promit informații și mai detaliate, analize predictive și capacități de automatizare, sporind și mai mult capacitatea de a gestiona ecosisteme software complexe.
Rolul lui Xygeni
Platforme precum Xygeni se află în avangarda acestei evoluții, oferind instrumente și soluții care abordează provocările actuale și se adaptează tendințelor viitoare. Rolul lor în transformarea modului în care organizațiile abordează managementul lanțului de aprovizionare cu software este incontestabil - de la îmbunătățirea securității și conformității până la creșterea eficienței operaționale și a agilității.
Interacționează cu lanțul tău de aprovizionare cu software ca niciodată înainte
Ești pregătit să transformi modul în care îți gestionezi lanțul de aprovizionare cu software? E timpul să depășești provocările vizibilității și complexității. Îmbrățișează puterea instrumentelor de cartografiere și vizualizare pentru a-ți securiza ecosistemul software, a-ți eficientiza procesele și a rămâne în fruntea unei lumi digitale în rapidă evoluție.
🔍 Descoperiți și implementațiExplorați instrumentele și strategiile discutate în acest ghid. Care dintre ele rezonează cu nevoile dvs. actuale? Începeți cu pași mici dacă este nevoie, dar începeți acum. Fiecare pas către o vizualizare mai bună este un pas către o securitate și o eficiență sporite.
???? Împărtășiți-vă cunoștințeleAți avut experiențe cu vizualizarea lanțului de aprovizionare software? Ce a funcționat și ce nu? Poveștile voastre pot ilumina și alte persoane din comunitate. Comentați mai jos sau contactați-ne; haideți să începem o conversație care contează.
🚀 Stai înainteLumea dezvoltării de software este în continuă schimbare. Nu rămâneți în urmă. Abonați-vă la newsletter-ul nostru pentru cele mai recente informații, tendințe și actualizări privind managementul lanțului de aprovizionare software. Rămâneți informați, rămâneți în siguranță și rămâneți eficienți.
Călătoria ta către un proces de dezvoltare software mai clar, mai sigur și mai eficient începe astăzi. Fă primul pas. Hai să trasăm împreună o cale spre succes.
Urmăriți demonstrația noastră video
