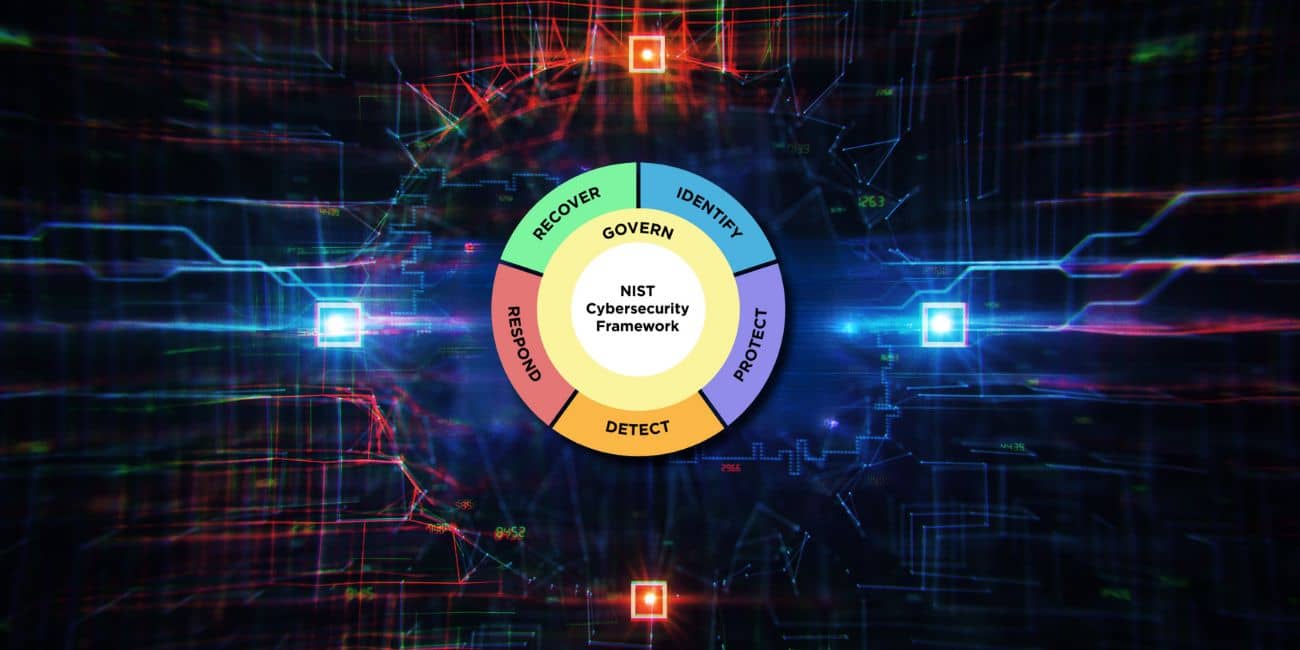






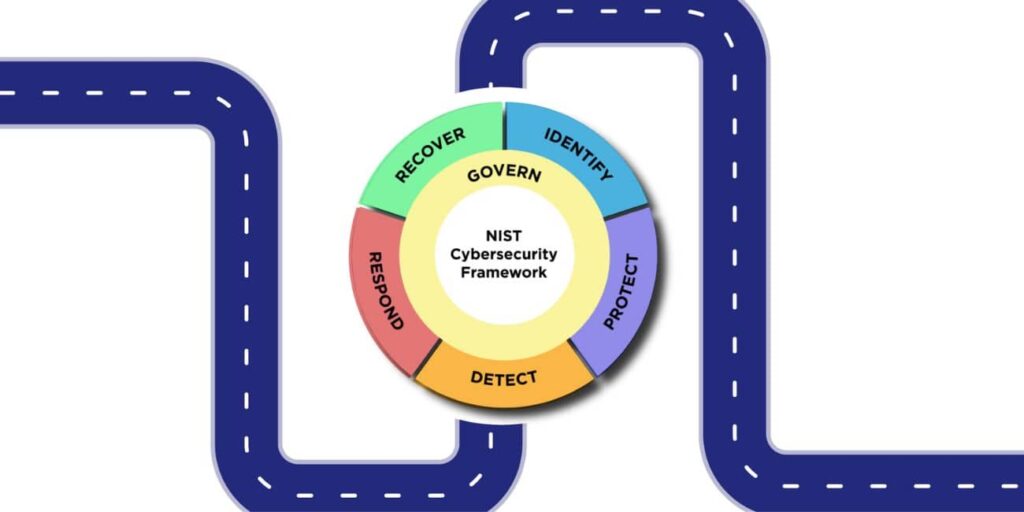
Institutul Național de StandardNIST a lansat o actualizare majoră a cadrului său de securitate cibernetică (CSF), recunoscut pe scară largă., un instrument menit să ajute organizațiile să gestioneze mai bine riscul de securitate cibernetică. NIST CSF versiunea 2.0 este îmbunătățit cu obiectivul de a construi pe cadrul înfloritor adoptat pe scară largă de organizații, la care se adaugă un domeniu de aplicare extins și un set mult mai cuprinzător de resurse pentru a ajuta toate organizațiile, indiferent de dimensiunea sau industria lor, în adoptarea cadrului.
Un cadru pentru fiecare organizație
Inițial conceput pentru a îmbunătăți posturile de securitate cibernetică în sectoarele de infrastructură critică, CSF a evoluat. Cea mai recentă iterație, CSF 2.0, recunoaște natura dinamică a amenințărilor cibernetice care afectează acum entități de toate dimensiunile și industriile. Este elaborat meticulos pentru a fi scalabil și adaptabil, asigurându-i utilitatea în diverse contexte organizaționale.
Noi dimensiuni ale guvernanței și securității lanțului de aprovizionare
Ca răspuns la peisajul în continuă schimbare al securității cibernetice, CSF 2.0 introduce un accent pronunțat pe guvernanță și securitatea lanțului de aprovizionare. Recunoscând aceste aspecte ca fiind cruciale pentru o strategie robustă de securitate cibernetică, actualizarea oferă perspective și îndrumări noi privind dezvoltarea unui program cuprinzător de guvernanță a securității cibernetice și integrarea... software supply chain security (SSCS) măsuri în practici agile de dezvoltare software. Această poziție proactivă este susținută în continuare de includerea NIST SP 800-204D, reflectând cadrului commitpentru a aborda direct provocările contemporane în materie de securitate cibernetică.
Îmbunătățirea implementării cu resurse bogate
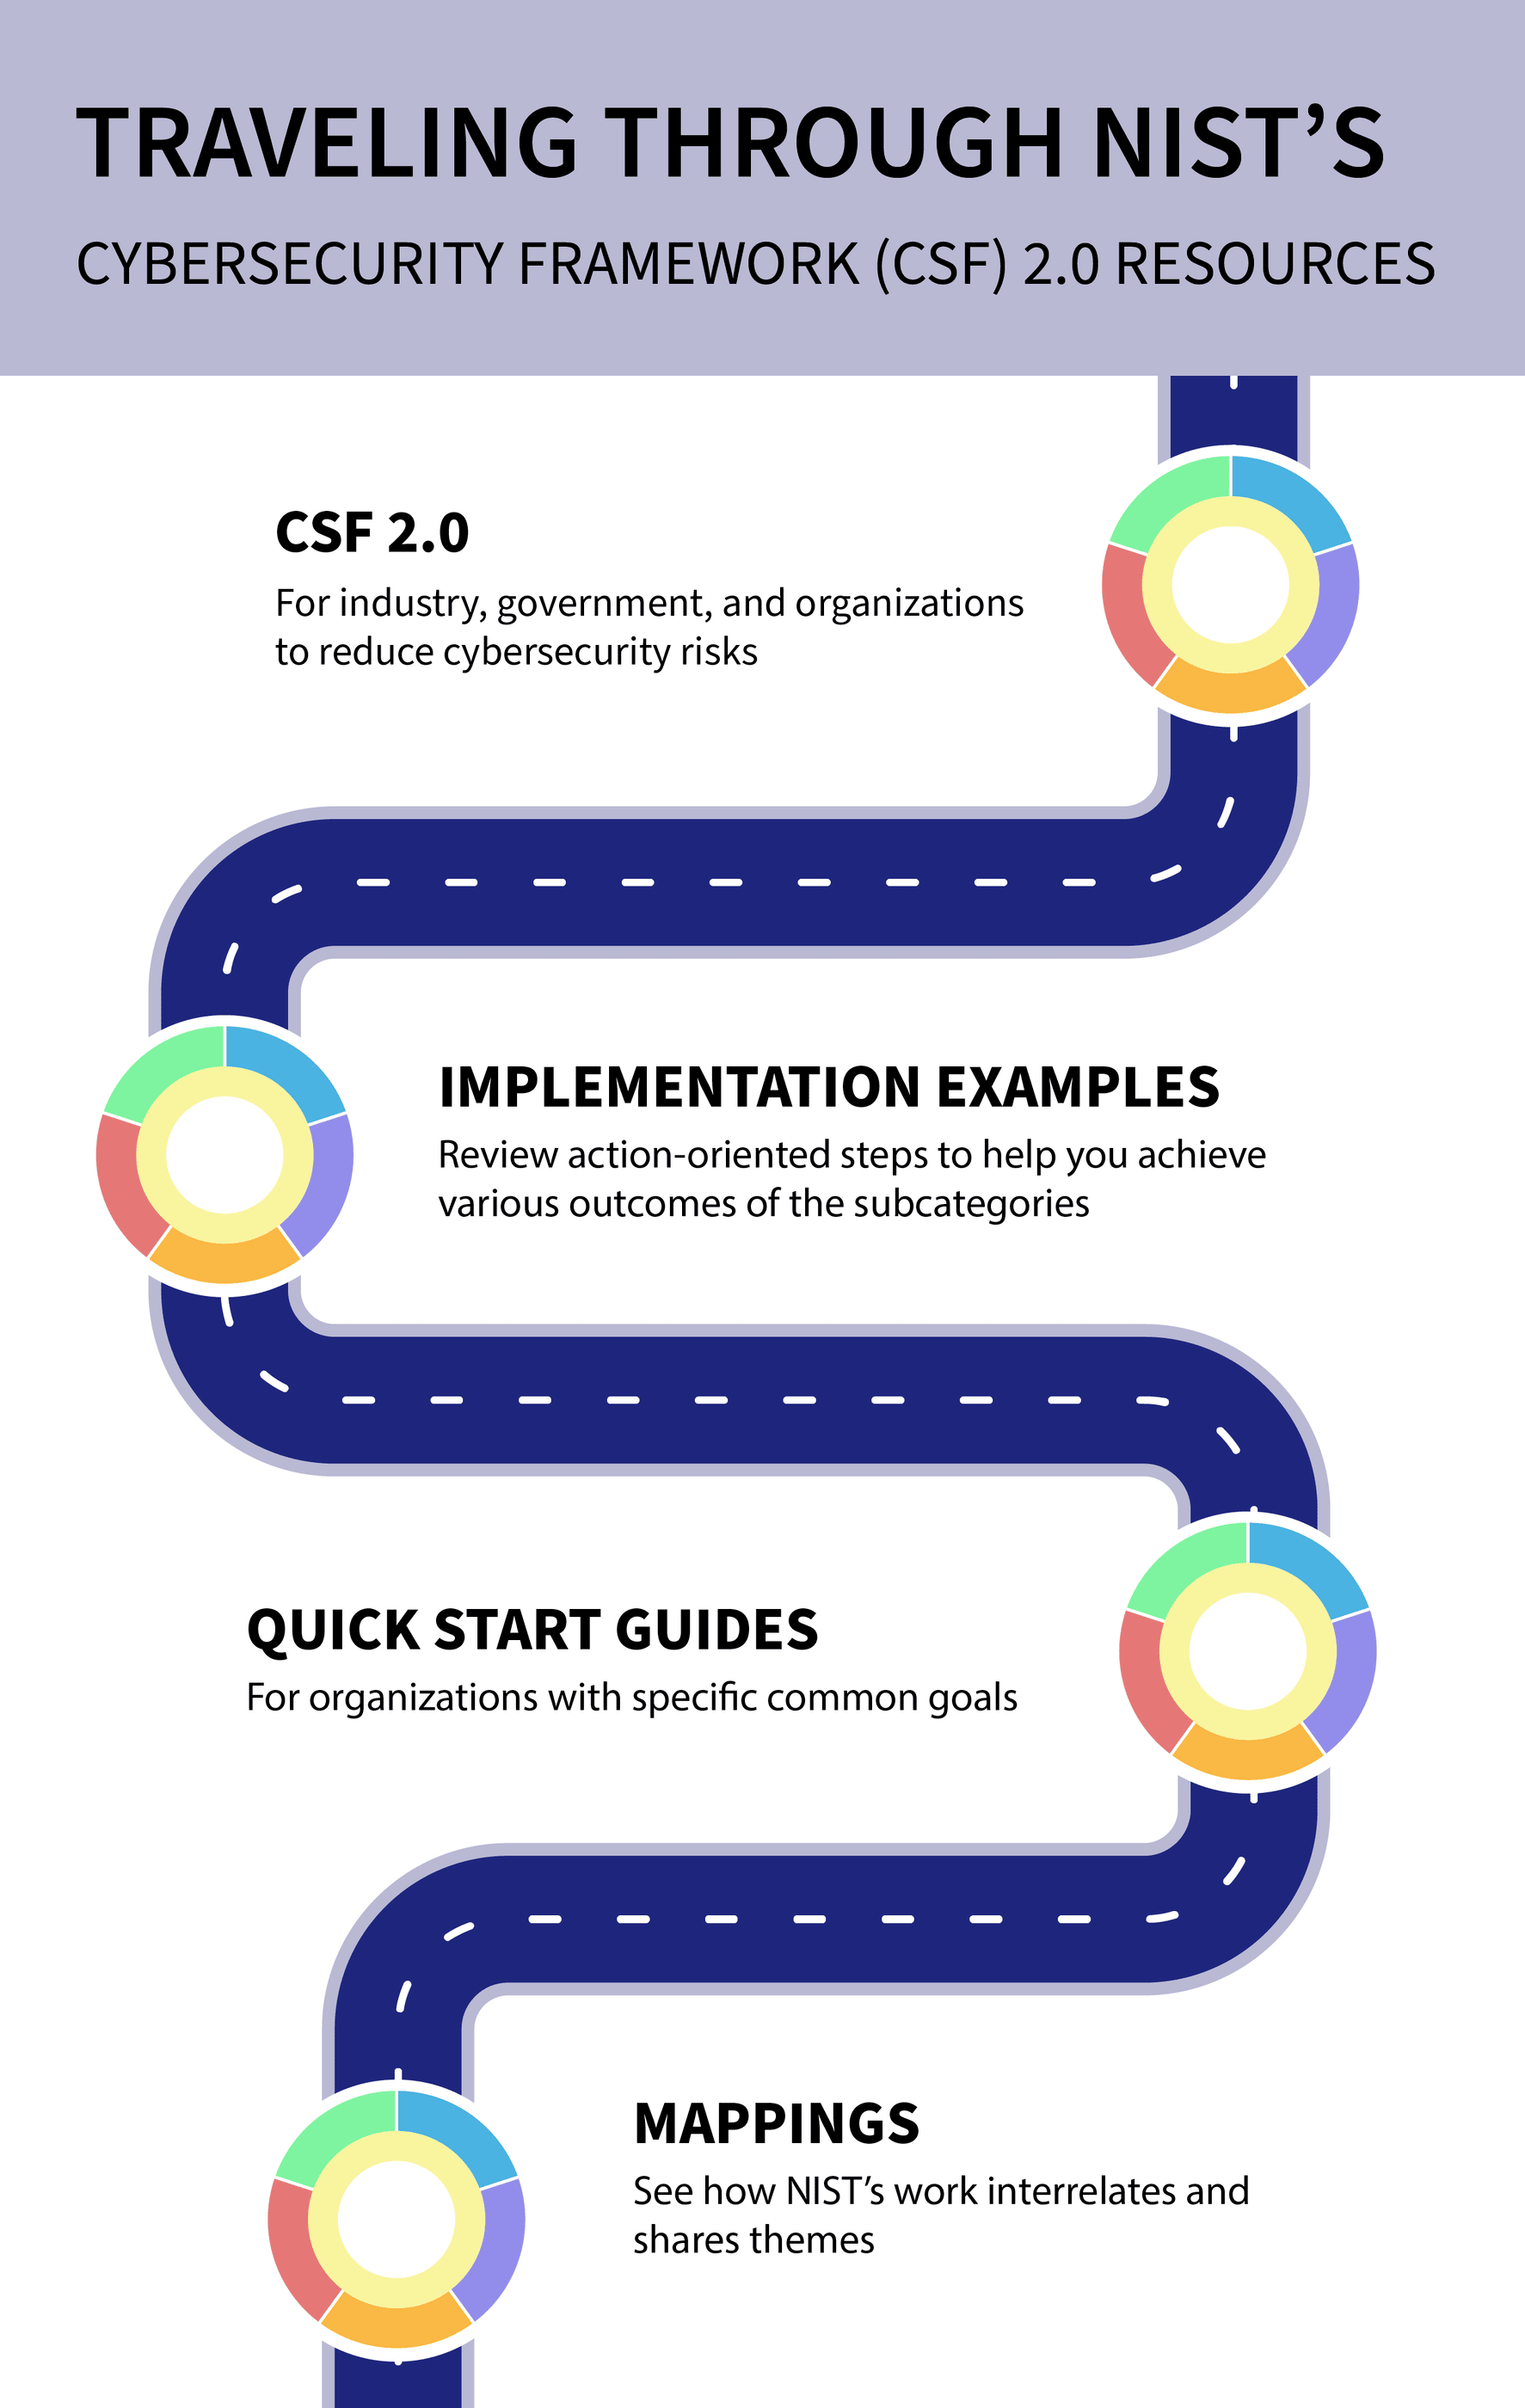
Înțelegând obstacolele de implementare cu care se confruntă organizațiile, NIST îmbogățește CSF 2.0 cu o gamă largă de resurse de susținere. Acestea includ:
- Ghiduri de pornire rapidă adaptate pentru anumite audiențe precum întreprinderile mici și enterprise manageri de risc, cu scopul de a simplifica adoptarea cadrului.
- Exemple de implementare demonstrarea aplicațiilor practice ale cadrului în diverse contexte organizaționale.
- Un navigabil și catalog cu referințe informative, cu funcție de căutare facilitarea alinierii ghidurilor CSF cu peste 50 de alte documente privind securitatea cibernetică.
- Instrumentul de referință NIST CSF 2.0, îmbunătățind accesibilitatea prin permiterea citirii, căutării și extragerii datelor relevante din nucleul cadrului de lucru pe toate browserele.