






NIS2 (Directiva privind securitatea rețelelor și a informațiilor) a devenit un regulament esențial pentru organizațiile din cadrul Uniunii Europene (UE). Scopul său principal: consolidarea cadrelor de securitate cibernetică și protejarea infrastructurii critice. Directiva NIS2 impune practici stricte de securitate cibernetică, afectând (așa cum veți vedea mai târziu) o gamă largă de industrii și sectoare. Conformitatea cu NIS2 este o cerință legală și o parte esențială a unei abordări strategice pentru asigurarea rezilienței împotriva provocărilor tot mai mari în materie de securitate cibernetică. În acest articol, vom analiza cine este afectat de NIS2, de ce ar trebui să vă pese de conformitate și cum puteți simplifica procesul de conformitate.
Dar ce este mai exact NIS2?
Directiva NIS2 se bazează pe Directiva inițială NIS (Securitatea Rețelelor și a Informațiilor), publicată în 2016 pentru a îmbunătăți securitatea cibernetică în UE în sectoare cheie. Însă, pe măsură ce amenințările cibernetice au evoluat, la fel au evoluat și nevoile unui NIS, iar acum, domeniul de aplicare al acestuia trebuie ajustat pentru a reflecta vulnerabilitățile pe care le observăm din ce în ce mai mult. Directiva NIS2 aduce un set mai cuprinzător de cerințe de securitate cibernetică, urmate de niveluri sporite de gestionare a riscurilor, raportare și responsabilitate. standards.
Spre deosebire de predecesorul său (Directiva (UE) 2016/1148 („NIS-D”), NIS2 nu se mai limitează doar la entitățile „esențiale”, ci include în plus entitățile „importante”, oferind o acoperire foarte largă în toate industriile. Această clasificare este importantă deoarece arată o dependență digitală mai mare în alte sectoare decât infrastructura critică tradițională, cum ar fi asistența medicală, finanțele, energia, transporturile și furnizorii de servicii digitale.
Cine este afectat de NIS2?
Directiva NIS2 extinde domeniul de aplicare al predecesoarei sale inițiale, NIS, extinzând considerabil numărul de organizații care intră sub incidența directivei și împărțindu-le în două categorii de domeniu de aplicare - entități esențiale și entități importante.
- Entități esențiale: furnizori de servicii necesare pentru continuitatea funcțiilor societale și economice, cum ar fi asistența medicală, apa, energia, transporturile și administrația publică. Entitățile esențiale sunt supuse celor mai înalte cerințe de conformitate ale NIS2 (gestionarea riscurilor, raportarea incidentelor și monitorizarea securității sistemelor esențiale), deoarece consecințele societale ale perturbării serviciilor lor ar fi grave.
- Entități importante: Această categorie include acum o gamă mai largă de industrii, cum ar fi serviciile poștale, infrastructura digitală, producția alimentară și prelucrarea substanțelor chimice. Deși cerințele de conformitate pentru aceste entități sunt oarecum mai puțin riguroase decât cele pentru entitățile esențiale, acestea sunt totuși obligate să îndeplinească standarde stricte de securitate cibernetică. standardpentru a proteja operațiunile vitale pentru stabilitatea economică și siguranța publică.
Un pic mai multe despre asta…
O caracteristică cheie a NIS2 este domeniul său de aplicare extins, care cuprinde acum organizații care anterior erau excluse de la reglementările privind securitatea cibernetică. Multe companii care nu erau obligate să respecte astfel de reglementări trebuie acum să adere la NIS2. De exemplu, operatorii de platforme digitale - cum ar fi firmele de comerț electronic, rețelele sociale și furnizorii de infrastructură cloud - sunt incluși datorită rolului lor esențial în facilitarea operațiunilor altor companii. Includerea acestor platforme și infrastructuri în cadrul NIS2 subliniază obiectivul directivei de a consolida reziliența serviciilor digitale, având în vedere dependența lor extinsă în mai multe sectoare.
În plus, NIS2 acoperă și furnizorii de internet și telecomunicații, furnizorii de securitate IT și producătorii de hardware ale căror produse sunt vitale pentru infrastructurile critice. Aceasta marchează o schimbare semnificativă, deoarece aceste sectoare sunt esențiale pentru asigurarea unor rețele și sisteme sigure și fiabile în întreaga UE. Prin încorporarea acestor entități, NIS2 urmărește să construiască un ecosistem unificat de securitate cibernetică care să protejeze nu numai principalii furnizori de servicii esențiale, ci și rețeaua mai largă de furnizori de tehnologie și servicii care stau la baza acestor infrastructuri.
Sectorul serviciilor financiare, care include bănci, companii de asigurări și diverse instituții financiare, este acum supus NIS2. Deși multe dintre aceste organizații erau deja guvernate de reglementări stricte în materie de securitate cibernetică, NIS2 introduce un set suplimentar de cerințe care le aliniază mai îndeaproape cu securitatea cuprinzătoare a infrastructurilor critice. standardPrin extinderea acoperirii sale la sectorul serviciilor financiare, NIS2 urmărește să îmbunătățească protecția entităților care gestionează date sensibile și active semnificative.
+ Sfat de la profesionist
De ce este crucială conformitatea cu NIS2?
Conformitatea cu NIS2 este crucială pentru organizații din mai multe motive, cum ar fi obligațiile legale, securitatea îmbunătățită și protejarea reputației. Iată câteva motive cheie pentru care conformitatea cu NIS2 este importantă:
1. Atenuarea riscurilor într-un peisaj al amenințărilor în continuă evoluție
Frecvența, complexitatea și severitatea atacuri cibernetice s-au intensificat în ultimii ani, amenințând nu doar securitatea datelor, ci și continuitatea operațională. NIS2 impune organizațiilor să stabilească practici robuste de gestionare a riscurilor de securitate cibernetică, asigurând pregătirea pentru diverse amenințări cibernetice. Prin aderarea la NIS2, companiile își construiesc o postură defensivă mai puternică, reducând la minimum potențialele perturbări cauzate de atacuri.
2. Evitarea sancțiunilor legale și financiare
Nerespectarea NIS2 poate duce la sancțiuni financiare substanțiale și consecințe juridice. Directiva impune fiecărui stat membru al UE să aplice amenzi organizațiilor care nu respectă prevederile sale, amenzile putând ajunge la câteva milioane de euro, în funcție de gravitatea și efectul incidentului. Respectarea acestor cerințe ajută la protejarea împotriva acestor riscuri financiare și promovează o cultură a securității cibernetice proactive.
3. Consolidarea încrederii și a reputației
Organizațiile din sectorul public și privat sunt evaluate în funcție de capacitatea lor de a proteja informațiile clienților și partenerilor lor. Încălcările de securitate pot afecta semnificativ reputația unei organizații, ducând la diminuarea încrederii în rândul părților interesate. Aderarea la NIS2 demonstrează o dedicare față de securitatea cibernetică de cel mai înalt nivel. standards, sporind credibilitatea organizației.
4. Facilitarea răspunsului la incidente și a raportării acestora
NIS2 stabilește cerințe stricte de raportare a incidentelor, obligând organizațiile să informeze autoritățile despre incidentele semnificative în termen de 24 de ore. Această transparență sporită susține detectarea și răspunsul mai rapid la incidentele cibernetice, ceea ce este avantajos atât pentru organizație, cât și pentru comunitatea de securitate cibernetică în general. Prin promovarea unei culturi a deschiderii, NIS2 urmărește să consolideze colaborarea transfrontalieră și schimbul de cunoștințe în domeniul securității cibernetice în diverse sectoare.
Urmăriți episodul nostru SafeDev Talk pe DORA Conformitate pentru a afla mai multe despre alte reglementări care afectează UE!
Cerințe cheie pentru conformitatea cu NIS2
NIS2 prescrie cerințe specifice pe care organizațiile trebuie să le îndeplinească pentru a atinge conformitatea:
Managementul riscului și reziliență
Organizațiile trebuie să evalueze riscurile de securitate cibernetică și să implementeze măsuri de securitate adecvate. Acestea includ politici pentru controlul accesului, criptarea datelor și planificarea răspunsului la incidente.
Notificare și răspuns la incidente
NIS2 impune organizațiilor să raporteze incidentele de securitate într-un interval de timp specific și să efectueze analize ulterioare incidentului pentru a preveni repetarea acestora.
Guvernare și responsabilitate
Entitățile trebuie să se asigure că conducerea este implicată în securitatea cibernetică, implementând roluri și responsabilități clare pentru supravegherea managementului riscurilor cibernetice.
Securitatea lanțului de aprovizionare
Recunoscând că furnizorii și partenerii terți pot introduce vulnerabilități, NIS2 subliniază securitatea lanțului de aprovizionareOrganizațiile trebuie să evalueze practicile de securitate cibernetică ale furnizorilor, în special în domeniul software și al serviciilor cloud. Rețineți că, în 2022, 34% din încălcările de date din sectorul serviciilor financiare au fost atribuite furnizorilor terți.
Monitorizare continuă și informații despre amenințări
Menținerea la zi a informațiilor despre amenințări și a sistemelor de monitorizare este crucială pentru detectarea și răspunsul eficient la potențialele atacuri. NIS2 încurajează schimbul proactiv de informații despre amenințări între entitățile din sectoarele critice.
Caracteristici cheie ale Xygeni pentru conformitatea cu NIS2
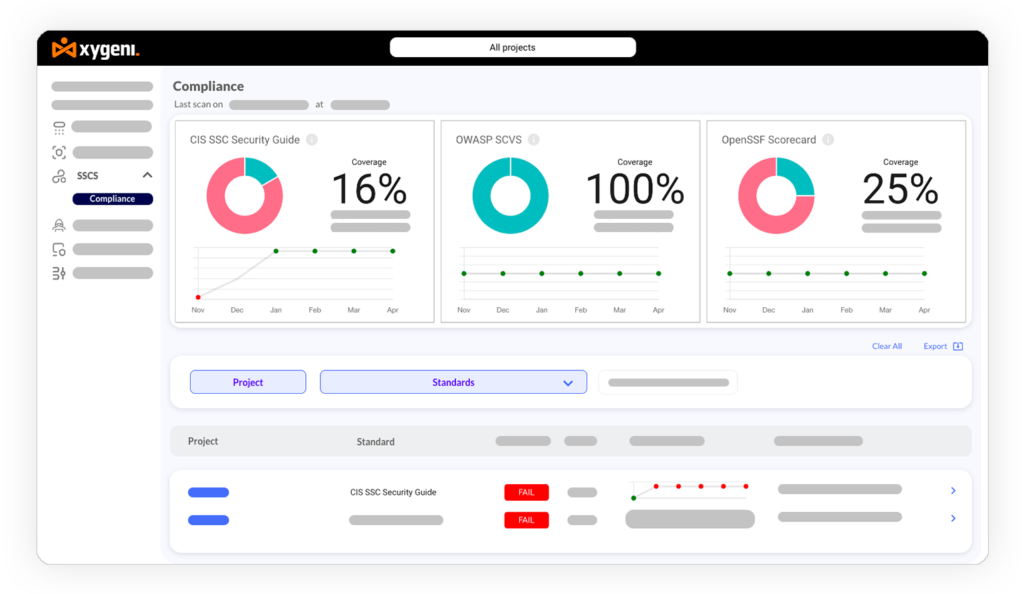
- Managementul automat al conformității: Xygeni simplifică procesul de gestionare a conformității prin monitorizarea și evaluarea continuă a posturii de securitate a unei organizații cu privire la NIS2. standardAceastă automatizare reduce volumul de muncă pentru echipele de securitate, facilitând o conformitate mai rapidă și o aliniere consecventă cu modificările de reglementare.
- Detectarea amenințărilor și răspunsul: Platforma Xygeni este echipată cu funcții sofisticate de detectare a amenințărilor, bazate pe învățare automată, care identifică activitățile suspecte și potențialele amenințări în timp real. Această capacitate este esențială pentru conformitatea cu NIS2, permițând organizațiilor să detecteze și să răspundă rapid la amenințări, așa cum prevede directiva.
- Lanț de aprovizionare & Analiza compoziției softwareXygeni oferă instrumente pentru gestionarea și monitorizarea securității lanțului de aprovizionare al unei organizații, o componentă critică a conformității cu NIS2. Funcția sa de analiză a compoziției software ajută companiile să evalueze vulnerabilitățile componentelor terțe, asigurând un lanț de aprovizionare software securizat.
- Raportarea incidentelor: Xygeni simplifică procesul de raportare a incidentelor oferind fluxuri de lucru simple pentru documentație și notificări de reglementare, ajutând organizațiile să respecte raportarea NIS2. standardCaracteristicile sale criminalistice permit o analiză amănunțită a incidentelor, facilitând evaluările ulterioare incidentului și îmbunătățirile continue.
- Guvernanță și managementul rolurilor: Xygeni permite cadre de control al accesului și guvernanță bazate pe roluri, simplificând procesul prin care organizațiile definesc și aplică rolurile, responsabilitățile și politicile de securitate cibernetică, așa cum prevede NIS2.
Pe scurt – Începeți să minimizați riscurile cibernetice
Conformitatea cu NIS2 reprezintă atât o obligație legală, cât și o relevanță strategică pentru organizațiile din sectoare esențiale din întreaga UE. Pe măsură ce amenințările cibernetice cresc atât în frecvență, cât și în complexitate, alinierea la NIS2 nu numai că reduce riscurile, dar și consolidează reziliența organizațională, sporește încrederea și asigură responsabilitatea.
Xygeni Platforma completă de securitate oferă o soluție eficientă pentru gestionarea provocărilor legate de conformitatea cu NIS2, de la gestionarea automată a conformității până la detectarea avansată a amenințărilor și răspunsul la incidente. Prin utilizarea instrumentelor precum Xygeni, organizațiile își pot optimiza procesele de conformitate, pot proteja infrastructura critică și pot cultiva o cultură solidă a securității cibernetice. Îmbunătățiți-vă reziliența generală a securității cibernetice prin luarea măsurilor corecte pentru a minimiza riscurile cibernetice.

