






Analiza accesibilității este o tehnică de securitate care determină dacă o funcție, o dependență sau o cale de cod vulnerabilă poate fi executată de o aplicație în timpul execuției. Spre deosebire de scanarea tradițională a vulnerabilităților, care semnalează fiecare CVE cunoscut, indiferent dacă poate fi exploatat sau nu, analiza accesibilității filtrează rezultatele către cele care există într-o cale de execuție activă, reducând dramatic rezultatele fals pozitive și ajutând echipele de securitate să se concentreze asupra vulnerabilităților care prezintă un risc real, exploatabil.
Gestionarea vulnerabilităților în aplicațiile moderne este dificilă. Cu nenumărate dependențe open-source și Infrastructure as Code (IaC), echipele de securitate sunt asaltate de alerte. Problema? Majoritatea instrumentelor nu vă spun dacă o vulnerabilitate este într-adevăr exploatabilă, ceea ce duce la oboseală din cauza alertelor, timp pierdut și restanțe nesfârșite de remediere. Aici este locul unde analiza accesibilității schimbă jocul; ajută. echipele DevOps Concentrează-te pe lucrurile care contează cu adevărat. Atunci când combini acest lucru cu prioritizarea vulnerabilităților, obții o remediere mai rapidă și mai precisă, deoarece erorile fals pozitive sunt filtrate. Și asta nu e tot, un bun analizor de accesibilitate îți arată ce vulnerabilități sunt de fapt accesibile, astfel încât echipa ta să poată prioritiza riscurile reale și să rămână aliniată la obiectivele de afaceri.
În acest ghid, vom analiza cum funcționează analiza accesibilității, de ce prioritizarea vulnerabilităților este o necesitate și cum analizorul de accesibilitate Xygeni poate ajuta la reducerea zgomotului și la concentrarea asupra riscurilor care contează cu adevărat.
În 2026, analiza accesibilității va deveni și mai critică pe măsură ce codul generat de inteligența artificială intră în producție la scară largă. Asistenții de codare bazați pe inteligență artificială produc cod mai rapid decât îl pot valida procesele umane de revizuire, iar atunci când codul respectiv introduce dependențe vulnerabile sau apelează funcții nesigure, codurile tradiționale... SCA Instrumentele marchează totul fără a distinge ce este de fapt accesibil. Analiza accesibilității este stratul care face ca dezvoltarea asistată de inteligență artificială să fie sigură și rapidă.
Cum ajută analizoarele de accesibilitate la reducerea rezultatelor fals pozitive
Mobilă tradițională Analiza compoziției software (SCA) scule detectați vulnerabilitățile scanând arborele de dependențe al proiectului și comparându-l cu baze de date precum Baza Națională de Date privind Vulnerabilitățile (NVD)Sună grozav, până când îți dai seama că lipsește ceva important. Aceste instrumente nu verifică dacă vulnerabilitățile semnalate sunt accesibile în aplicația ta. Fără acest context, rămâi cu o mulțime de alerte, dar nicio idee care reprezintă riscuri reale.
Iată răspunsurile la întrebările cheie din analiza accesibilității:
Codul vulnerabil poate fi accesat de execuția aplicației tale în timpul rulării?
Dacă răspunsul este nu, te poți relaxa; nu este o problemă imediată. Dar dacă răspunsul este da, este o vulnerabilitate accesibilă care necesită atenție rapidă. Asta face ca analiza accesibilității să fie atât de puternică: aceasta iese din discuții, ajutând echipa să se concentreze asupra a ceea ce contează.
Tipuri de analiză a accesibilității explicate
Nu toate analizele de accesibilitate sunt la fel. În funcție de cât de profundă este analiza, aceasta vă poate oferi diferite niveluri de precizie și perspectivă. Cunoașterea tipului cu care aveți de-a face este esențială pentru a lua decizii inteligente.cisioni și menținerea la curent cu riscurile reale.
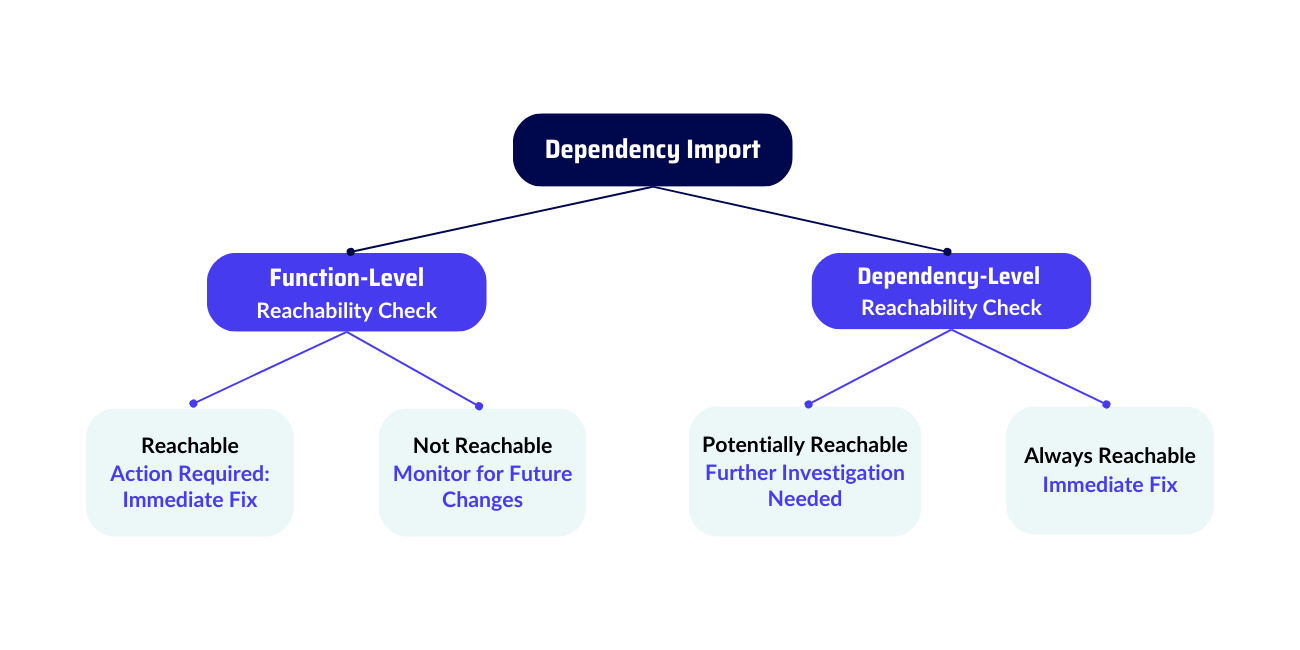
1. Accesibilitate la nivel de cod: Găsirea vulnerabilităților la nivel de cod
Accesibilitatea la nivel de cod este cel mai detaliat și precis tip de analiză. Verifică graful de apeluri al aplicației pentru a determina dacă o anumită funcție vulnerabilă este invocată direct sau indirect. Această metodă este extrem de precisă.cise.g., ajutând echipa să evite zgomotul inutil, concentrându-se pe căi de execuție reale.
Cum funcționează:
- scanări de instrumente întreaga bază de cod și identifică dacă aplicația apelează o metodă vulnerabilă în cadrul unei dependențe.
- Dacă metoda apare în orice lanț de apeluri, aceasta este semnalizată ca accesibilă și necesită atenție imediată.
Exemplu:
- Vulnerabilitate: CVE-2014-6071 în jQuery afectează text() metodă atunci când este utilizată cu după().
- Analiza accesibilității la nivel de cod: Dacă aplicația dvs. nu folosește după() implementate cu text(), vulnerabilitatea nu este accesibilă și o puteți deprioriza în siguranță. Totuși, dacă text() există în graficul apelurilor, acesta devine un risc critic care necesită o remediere rapidă.
2. Accesibilitate la nivel de dependență
Accesibilitate la nivel de dependență adoptă o abordare mai amplăÎn loc să analizeze funcțiile individuale, verifică dacă aplicația dvs. folosește dependența în sine. Deși această metodă este mai puțin recomandată.cisMai mult decât analiza la nivel de cod, este utilă pentru înțelegerea riscurilor potențiale din partea componentelor vulnerabile.
Cum funcționează:
- Instrumentul semnalează un dependenţă ca potențial accesibilă dacă este importată în codul dvs. - chiar dacă funcția vulnerabilă nu este apelată.
Exemplu:
- BibliotecăProiectul dumneavoastră folosește o bibliotecă de jurnalizare cu o vulnerabilitate cunoscută.
- AnalizăDacă utilizați doar înregistrarea în jurnal de bază și nu funcția avansată în care există vulnerabilitatea, riscul este mult mai mic. Totuși, este o idee bună să monitorizați această dependență.
3. Întotdeauna accesibil vs. Inaccesibil
Întotdeauna accesibil
A vulnerabilitatea este semnalizată ca fiind întotdeauna accesibilă dacă se află într-o parte critică a dependenței care rulează de fiecare dată când pornește aplicația. Acestea sunt probleme de prioritate ridicată care trebuie remediate imediat.
Exemplu:
O vulnerabilitate într-o metodă de inițializare care se execută la fiecare pornire a aplicației este întotdeauna accesibilă și prezintă un risc inerent.
Nu este accesibil
Pe de altă parte, o vulnerabilitate nu este accesibilă dacă nu există un apel direct sau indirect către funcția vulnerabilă. Deși nu este o problemă imediată, ar trebui să o supravegheați. Modificările viitoare ale codului ar putea introduce o cale către codul vulnerabil.
Exemplu:
O vulnerabilitate într-un endpoint API rar utilizat poate părea irelevantă dacă aplicația dvs. nu o apelează. Cu toate acestea, adăugarea unei noi funcții ar putea crea, în mod neintenționat, o cale către funcția vulnerabilă respectivă.
De ce contează aceste tipuri de accesibilitate
- Accesibilitate la nivel de cod oferă precizie prin detectarea vulnerabilităților invocate direct de aplicația ta.
- Accesibilitate la nivel de dependență asigură un nivel mai larg de protecție prin monitorizarea bibliotecilor importate.
- Întotdeauna accesibil Vulnerabilitățile ar trebui remediate imediat, în timp ce vulnerabilitățile de tip „Nu se poate ajunge” pot reduce alertele inutile și pot ajuta la concentrarea eforturilor de remediere.
Prin combinarea acestor abordări, puteți reduce oboseala cauzată de alerte, vă puteți concentra asupra riscurilor reale și puteți menține o postură proactivă de securitate.
De ce analiza accesibilității transformă prioritizarea vulnerabilităților
1. Îmbunătățirea prioritizării
Prioritizarea vulnerabilităților pe baza accesibilității este mai precisă decât simpla severitate. O vulnerabilitate accesibilă de severitate scăzută ar putea fi mult mai riscantă decât o vulnerabilitate critică care nu este accesibilă.
Exemplu:
- O vulnerabilitate critică într-o funcție rar utilizată s-ar putea să nu necesite remediere imediată.
- Între timp, o vulnerabilitate de severitate scăzută într-o funcție utilizată frecvent ar putea reprezenta un risc mult mai mare.
2. Reduce rezultatele fals pozitive
Prin identificarea vulnerabilităților care pot fi accesate și care nu, analiza accesibilității elimină alertele inutile și ajută echipa să se concentreze asupra riscurilor reale.
3. Optimizează timpul dezvoltatorului
Mai puțin timp petrecut urmărind vulnerabilități fantomă înseamnă mai mult timp petrecut remediind probleme reale. Acest lucru menține productivitatea dezvoltatorilor și reduce frustrările legate de securitate.
4. Se aliniază cu obiectivele afacerii
Nu fiecare vulnerabilitate este la fel de importantă. Analiza accesibilității permite organizațiilor să se concentreze asupra riscurilor care contează cel mai mult pentru afacere, asigurându-se că protejează serviciile cheie și datele sensibile.
5. Se adaptează la modificările de cod
Vulnerabilitățile care nu sunt accesibile astăzi pot deveni accesibile pe măsură ce codul dvs. evoluează. Analiza continuă a accesibilității oferă o imagine în timp real a riscurilor în schimbare, permițându-vă să acționați înainte ca o amenințare să devină exploatabilă.
Accesibilitate în timp real pentru o prioritizare mai inteligentă a vulnerabilităților
Metodele tradiționale de prioritizare se bazează în principal pe severitate, ceea ce nu este întotdeauna cea mai bună abordare. Prioritizarea bazată pe accesibilitate adaugă context din lumea reală strategiei dvs. de securitate:
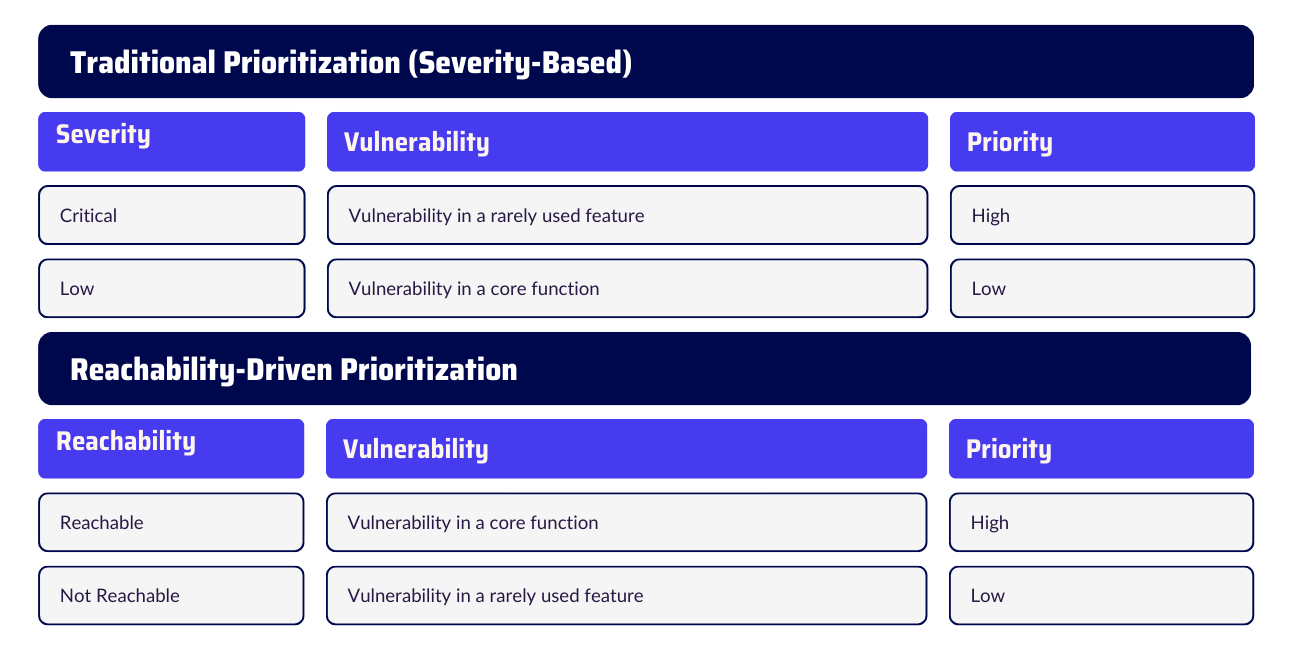
Când vine vorba de vulnerabilitate administrare, prioritizare bazată pe accesibilitate oferă o distanță mai realist și mai precis evaluare a riscurilor în comparație cu metodele tradiționale. Spre deosebire de modelele bazate pe severitate, care tratează fiecare vulnerabilitate critică ca fiind urgentă, prioritizarea bazată pe accesibilitate se concentrează pe aspectele concrete exploatabilitateaAceastă abordare garantează că echipele de securitate abordează mai întâi riscurile reale, fără a pierde timp cu vulnerabilități care s-ar putea să nu afecteze niciodată aplicația.
Prin urmare, concentrându-se pe vulnerabilitățile accesibile, echipa dumneavoastră poate face... mai rapid decisionii și sări peste nicio corecție necesarăPrincipala diferență constă în clasificarea vulnerabilităților în funcție de modul în care sunt utilizate efectiv, nu doar de cât de grave par.
Impactul real al analizei accesibilității
Organizațiile care adoptă analiza accesibilității înregistrează adesea îmbunătățiri dramatice atât în ceea ce privește eficiența, cât și concentrarea pe securitate. Iată ce realizează multe echipe:
- Reducerea cu 70% a rezultatelor false pozitive, ceea ce reduce semnificativ alertele neimportante și permite echipelor de securitate să se concentreze asupra riscurilor reale.
- Timpi de remediere cu 30% mai rapizi, permițând dezvoltatorilor să se concentreze pe vulnerabilități acționabile în loc să caute printre informații neclarificate.
- Implicare mai mare a dezvoltatorilor, creând o cultură a securității mai puternică și construind o mai bună colaborare între echipele de securitate și cele de dezvoltare.
În cele din urmă, analiza accesibilității îmbunătățește acuratețea și consolidează încrederea dezvoltatorilor în instrumentele de securitate, asigurându-se că echipele rămân implicate și aliniate cu strategiile de securitate pe termen lung.
Concluzie: Transformările analizei accesibilității SCA
Analiza accesibilității transformă analiza compoziției software (SCA) dintr-un instrument reactiv care pur și simplu listează vulnerabilitățile într-un strategie proactivă de gestionare a securitățiiConcentrându-se pe vulnerabilitățile exploatabile, organizațiile pot reduce zgomotul, pot economisi timp și își pot îmbunătăți semnificativ postura de securitate.
Analizatorul de accesibilitate Xygeni: Prioritizare precisă și în timp real
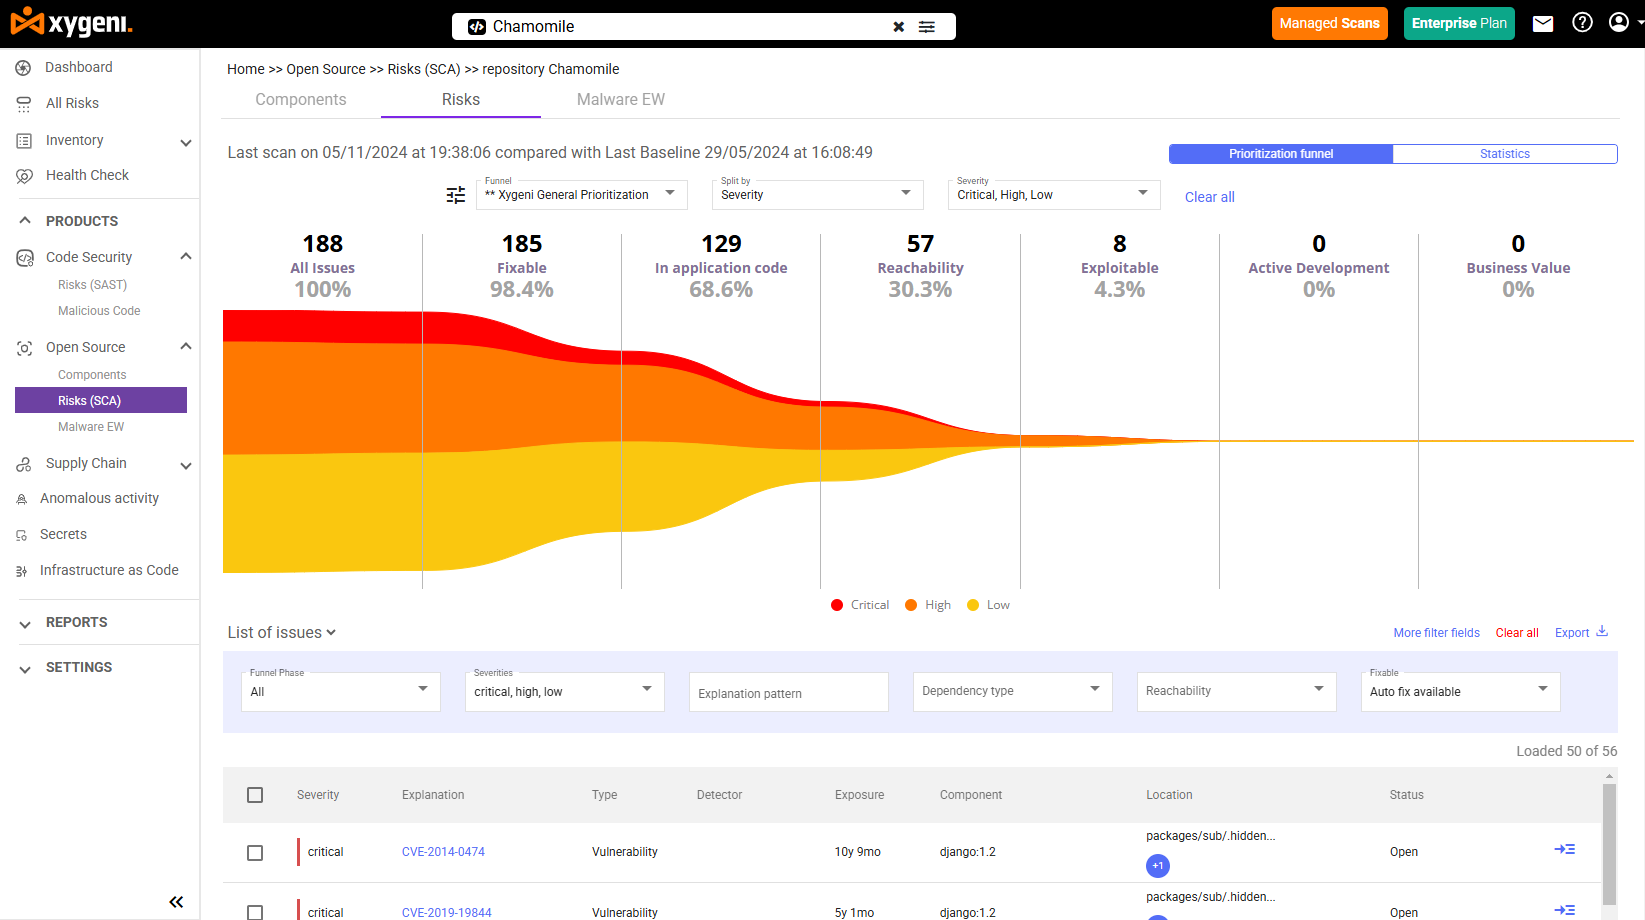
În centrul abordării Xygeni se află analizatorul său de accesibilitate, care utilizează verificări detaliate la nivel de cod și informații în timp real. Spre deosebire de metodele tradiționale SCA Instrumente care semnalează fiecare vulnerabilitate posibilă, Xygeni se concentrează doar pe cele cu adevărat importante. Face acest lucru verificând accesibilitatea, exploatabilitatea și contextul de afaceri, ajutând echipele de securitate să se concentreze pe ceea ce este cel mai important.
Prin urmare, prin combinarea analizei accesibilității în timp real cu focalizarea inteligentă, Xygeni reduce rezultatele fals pozitive cu până la 70%. Acest lucru ajută echipele să se concentreze asupra riscurilor reale și să rezolve problemele mai rapid.
Cum funcționează analiza accesibilității Xygeni
Xygeni nu se limitează doar la identificarea vulnerabilităților în componentele terțe; analizează mai profund modul în care aceste componente sunt utilizate în cadrul aplicației tale. Acest lucru îți permite să diferențiezi între vulnerabilitățile care sunt pur și simplu prezente și cele care pot fi exploatate în mod activ.
Caracteristici cheie ale analizorului de accesibilitate Xygeni:
- Urmărirea grafurilor de apeluri: Scanează grafurile de apeluri directe și indirecte atât în dependențele directe, cât și în cele indirecte, asigurându-se că vulnerabilitățile sunt urmărite cu precizie în întregul arbore de dependențe.
- Monitorizare continuăSe actualizează în timp real pe măsură ce codul evoluează, semnalând imediat vulnerabilitățile nou accesibile.
- CI/CD IntegrareIdentifică și prioritizează vulnerabilitățile în momentul construirii, asigurându-se că acestea sunt abordate din timp și nu ajung niciodată în producție.
Managementul contextual și prioritizat al vulnerabilităților
Nu tot vulnerabilități prezintă același risc. Xygeni Application Security Posture Management (ASPM) asigură că vulnerabilitățile sunt sortate în funcție de contextul afacerii și de exploatabilitate, nu doar de gravitate. Acest lucru ajută echipele să se concentreze asupra riscurilor care au un impact direct asupra serviciilor critice sau a datelor sensibile.
Factorii de prioritizare contextuali ai Xygeni:
- ExploatabilitateaPrioritizați vulnerabilitățile cu exploatări cunoscute sau cu țintire activă.
- Impactul asupra afaceriiConcentrați-vă pe vulnerabilitățile care ar putea perturba operațiunile esențiale sau expune date sensibile.
- accesibilitateAbordează vulnerabilitățile numai dacă acestea sunt invocate în timpul execuției codului în aplicație. Dacă o vulnerabilitate există, dar nu este utilizată niciodată de aplicație, aceasta nu prezintă un risc imediat. Acest lucru asigură că eforturile de remediere se concentrează doar pe amenințările reale care afectează producția.
Monitorizare continuă și CI/CD Integrare
Analizatorul de accesibilitate Xygeni face mai mult decât standard SCA instrumente prin verificarea constantă a registrelor publice pentru malware și vulnerabilități. Sistemul său de avertizare timpurie detectează codul dăunător în pachetele open-source imediat ce acestea sunt publicate. Vulnerabilitățile accesibile sunt tratate imediat, reducând timpul de expunere și menținând aplicația în siguranță.
Maparea dependențelor și accesibilitatea vizuală
Xygeni depășește detectarea de bază a dependenței, oferind echipelor o imagine clară asupra modului în care diferitele componente interacționează și dacă acestea introduc riscuri de securitate. În loc să semnaleze orbește fiecare dependență importată, Xygeni verifică dacă aplicația o utilizează în mod activ, fie apelând-o direct în codul sursă, fie prin intermediul unui alt pachet.
Exemplu:
O echipă de dezvoltare adaugă o bibliotecă terță parte la proiectul lor.
- Dacă nicio parte a aplicației nu apelează nicio funcție din acea bibliotecă - nici măcar printr-o altă dependență - atunci nu prezintă un risc de securitate.
- Instrumentele tradiționale de securitate ar semnala în continuare vulnerabilitățile din biblioteca respectivă, pierzând timpul cu remedieri inutile. Cu toate acestea, Xygeni recunoaște că dependențele neutilizate nu reprezintă amenințări reale.
Cum evaluează Xygeni accesibilitatea la diferite niveluri
1. Accesibilitate la nivel de cod: Identificarea riscurilor reale
La nivel de cod, Xygeni verifică dacă aplicația ta apelează într-adevăr o funcție vulnerabilă, fie direct, fie prin intermediul unei alte biblioteci. Dacă nicio parte a codului tău nu o invocă, vulnerabilitatea nu este accesibilă și nu necesită atenție imediată.
Exemplu:
O echipă de dezvoltare folosește o bibliotecă populară care conține o funcție vulnerabilă.
- Dacă aplicația nu apelează niciodată această funcție, vulnerabilitatea rămâne inactivă, deci nu necesită remediere.
- Totuși, dacă funcția este utilizată în mod activ, atunci reprezintă un risc real care trebuie remediat rapid.
Concentrându-se pe căile de execuție reale, Xygeni filtrează rezultatele fals pozitive, astfel încât echipele de securitate să se concentreze doar pe amenințările care contează.
2. Accesibilitate la nivel de dependență: Dincolo de importuri
pod SCA Instrumentele presupun că, dacă există o dependență într-un proiect, atunci vulnerabilitățile acesteia reprezintă un risc - dar acest lucru nu este întotdeauna adevărat. Xygeni analizează mai profund dacă aplicația folosește de fapt dependența, fie în codul sursă, fie prin intermediul unui alt pachet.
Exemplu:
O echipă de dezvoltare adaugă o bibliotecă terță, dar nicio parte a aplicației nu o folosește și nicio altă dependență nu o apelează.
- Chiar dacă biblioteca conține vulnerabilități, acestea nu pot fi exploatate deoarece nimic din aplicație nu le declanșează.
- Spre deosebire de tradițional SCA instrumente care semnalează fiecare pachet importat, Xygeni știe că dependențele neutilizate nu introduc riscuri reale.
În plus, unele dependențe există doar în medii de testare și nu ajung niciodată în producție. Chiar dacă conțin funcții vulnerabile, acestea nu pot fi exploatate, deoarece aplicația nu le execută niciodată într-un mediu real.
Prin separarea dependențelor utilizate de cele neutilizate, Xygeni elimină erorile fals pozitive, ajutând echipele de securitate să se concentreze pe riscurile reale în loc să urmărească soluții nedorite.
3. Întotdeauna accesibil vs. Inaccesibil: Prioritizarea a ceea ce contează
Întotdeauna accesibil
O vulnerabilitate este întotdeauna accesibilă dacă există într-o parte critică a unei dependențe care se execută automat de fiecare dată când aplicația pornește. Aceste vulnerabilități trebuie remediate imediat.
ExempluO funcție vulnerabilă din cadrul procesului de inițializare al unei aplicații rulează de fiecare dată când aplicația pornește. Deoarece această funcție se execută întotdeauna, vulnerabilitatea necesită atenție imediată.
Nu este accesibil
O vulnerabilitate nu este accesibilă dacă nu există o cale de execuție care să ducă la ea. Cu toate acestea, echipele de securitate ar trebui să o monitorizeze, deoarece modificările viitoare ale codului ar putea să o facă exploatabilă.
ExempluO vulnerabilitate într-un endpoint API ar putea să nu pară un risc astăzi. Dar dacă o nouă funcționalitate începe să apeleze acel endpoint, vulnerabilitatea ar putea deveni o problemă reală.
De ce contează aceste tipuri de accesibilitate
- Accesibilitatea la nivel de cod oferă precizie prin detectarea vulnerabilităților invocate direct de aplicația ta.
- Accesibilitatea la nivel de dependență asigură un nivel mai larg de protecție prin monitorizarea bibliotecilor importate.
- Vulnerabilitățile „Always Reachable” (Întotdeauna accesibile) ar trebui remediate imediat, în timp ce vulnerabilitățile „Not Reachable” (Nu pot fi accesate) pot reduce alertele inutile și pot ajuta la concentrarea eforturilor de remediere.
Prin combinarea acestor abordări, puteți reduce oboseala cauzată de alerte, vă puteți concentra asupra riscurilor reale și puteți menține o postură proactivă de securitate.
De ce este esențială analiza accesibilității pentru SCA și prioritizarea securității
Echipele de dezvoltare moderne se bazează foarte mult pe analiza compoziției software (SCA) pentru a gestiona securitatea dependențelor open-source. Cu toate acestea, numărul mare de vulnerabilități din componentele terțe poate copleși rapid echipele de securitate. Acest aflux de alerte duce la oboseală din cauza alertelor, risipă de resurse și restanțe în remediere. Aici este locul în care analiza accesibilității schimbă jocul - ajută organizațiile să se concentreze doar pe vulnerabilitățile care contează cu adevărat.
Problema cu tradiționalul SCA
Mobilă tradițională
SCA Instrumentele scanează graficul de dependențe al proiectului și îl compară cu bazele de date publice, cum ar fi Baza Națională de Date privind Vulnerabilitățile (NVD). Deși oferă o acoperire largă, nu răspunde la o întrebare crucială:
Este această vulnerabilitate exploatabilă în aplicația dumneavoastră?
Fără acest context, echipele de securitate ajung să aibă:
- Mii de alerte care s-ar putea să nu reprezinte nicio amenințare reală.
- Rate ridicate de rezultate fals pozitive, ceea ce determină dezvoltatorii să ignore alertele.
- Restanțe uriașe la remediere, risipă de timp și resurse.
De ce analiza accesibilității schimbă regulile jocului
Analiza accesibilității adaugă contextul lipsă verificând dacă o funcție vulnerabilă este într-adevăr invocată în aplicația dvs. Această perspectivă ajută echipele să reducă rezultatele fals pozitive și să prioritizeze riscurile care contează cu adevărat.
Beneficii cheie ale analizei accesibilității
1. Îmbunătățirea prioritizării
Prioritizarea vulnerabilităților pe baza accesibilității este mai precisă decât simpla severitate. O vulnerabilitate accesibilă de severitate scăzută ar putea fi mult mai riscantă decât o vulnerabilitate critică care nu este accesibilă.
Exemplu:
- O vulnerabilitate critică într-o funcție rar utilizată s-ar putea să nu necesite remediere imediată.
- Între timp, o vulnerabilitate de severitate scăzută într-o funcție utilizată frecvent ar putea reprezenta un risc mult mai mare.
2. Reduce rezultatele fals pozitive
Prin distincția dintre vulnerabilitățile accesibile și cele inaccesibile, analiza accesibilității elimină alertele inutile și ajută echipa să se concentreze asupra amenințărilor reale.
3. Optimizează timpul dezvoltatorului
Mai puțin timp petrecut urmărind vulnerabilități fantomă înseamnă mai mult timp petrecut remediind probleme reale. Acest lucru menține productivitatea dezvoltatorilor și reduce frustrările legate de securitate.
4. Se aliniază cu obiectivele afacerii
Nu fiecare vulnerabilitate este la fel de importantă. Analiza accesibilității permite organizațiilor să se concentreze asupra riscurilor care contează cel mai mult pentru afacere, asigurându-se că protejează serviciile cheie și datele sensibile.
5. Se adaptează la modificările de cod
Vulnerabilitățile care nu sunt accesibile astăzi pot deveni accesibile pe măsură ce codul dvs. evoluează. Analiza continuă a accesibilității oferă o imagine în timp real a riscurilor în schimbare, permițându-vă să acționați înainte ca o amenințare să devină exploatabilă.
Cum îmbunătățește analiza accesibilității prioritizarea securității
Metodele tradiționale de prioritizare se bazează în principal pe severitate, ceea ce nu este întotdeauna cea mai bună abordare. Prioritizarea bazată pe accesibilitate adaugă context din lumea reală strategiei dvs. de securitate:
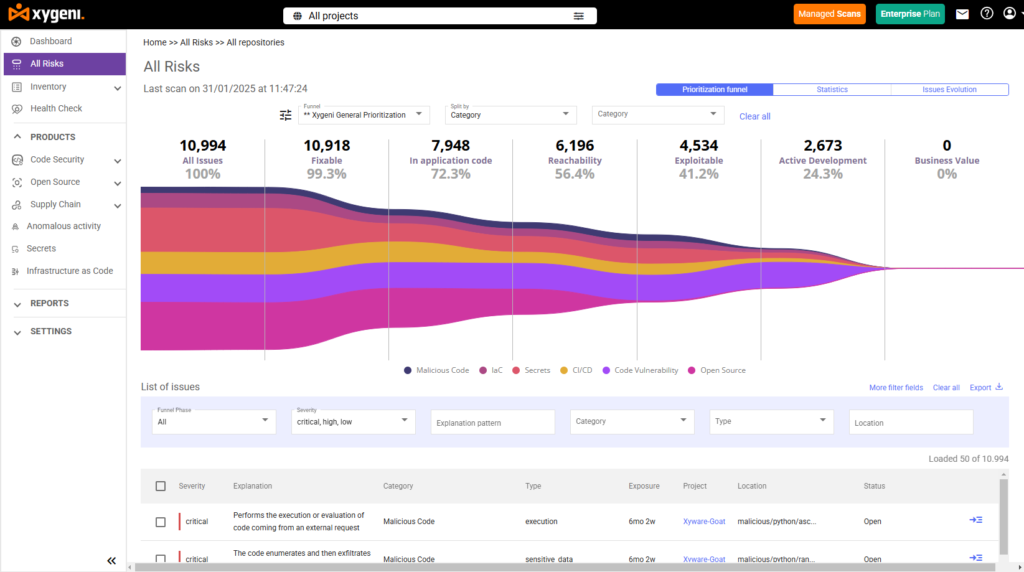
Gestionarea a mii de vulnerabilități fără o concentrare adecvată poate copleși orice echipă. Xygeni analizor de accesibilitate și Pâlnii de prioritizare simplificați procesul prin sortarea seturilor mari de date și concentrarea asupra a ceea ce contează cel mai mult. Echipele pot analiza în detaliu accesibilitate, impact asupra afacerii și exploatabilitate în timp ce își personalizează criteriile pentru a se potrivi nevoilor lor unice.
În doar câțiva pași, echipa ta poate transforma mii de alerte într-un o listă scurtă și acționabilă de vulnerabilități critice.
Cum a redus Fintonic rezultatele fals pozitive și a accelerat remedierea
Xygeni Pâlnii de prioritizare oferă filtre predefinite pentru SCA, SAST, IaC Security, CI/CD Securitate și Managementul SecretelorAceste filtre ajută echipele să identifice rapid vulnerabilitățile cu risc ridicat, reducând în același timp la minimum distragerile.
Cum funcționează (exemplu din lumea reală):
- Set de date inițial8,450 de probleme identificate în mai multe scanări (SCA, CI/CD, IaC, Secrete).
- Etapa 1: Aplicați Filtru de accesibilitate → Vulnerabilități accesibile reduse la 1,200.
- Etapa 2: Adaugă Filtrul de impact asupra afacerii → S-a redus în continuare la 329 de vulnerabilități care pot fi acționate.
Caz de utilizare Fintonic:
Fintonic, o platformă de top în servicii financiare, s-a confruntat cu provocări similare. Tradițional SCA instrumentele au inundat echipa lor de securitate cu mii de alerte, majoritatea nefiind relevante. Acest lucru a dus la oboseală de alertă, timpi de remediere lenți, și epuizare profesională a dezvoltatorilor.
Prin integrarea lui Xygeni analizor de accesibilitate și utilizarea Pâlnii de prioritizareFintonic a redus numărul de fals pozitive cu 70% și timpul de prioritizare cu 90%. Drept urmare, echipa lor de securitate s-a putut concentra pe riscurile reale, a lucra mai eficient și a consolida încrederea în procesele de securitate.
De ce analiza accesibilității Xygeni schimbă radical regulile jocului
Reducere zgomot
Instrumentele tradiționale de securitate generează alerte copleșitoare, majoritatea fiind irelevante. Xygeni analizor de accesibilitate filtrează vulnerabilitățile care nu pot fi exploatate, reducând oboseala din cauza alertelor și ajutând echipa să se concentreze pe amenințări reale.
Precizie sporită
Combinând analiza accesibilității la nivel de cod În context real, Xygeni reduce falsurile pozitive cu până la 70%. Acest lucru ajută echipa ta să se miște mai rapid, eliminând ore întregi de triaj manual și permițând o remediere mai rapidă.
Monitorizare continuă și adaptabilitate
Pe măsură ce aplicația dumneavoastră evoluează, vulnerabilități care anterior nu erau accesibile pot deveni exploatabile. Xygeni monitorizare continuă menține echipa cu un pas înaintea noilor riscuri prin actualizarea graficului de apeluri în timp real și semnalarea amenințărilor pe măsură ce apar.
Integrare cu suita completă de securitate Xygeni
Analizatorul de accesibilitate Xygeni se integrează perfect în întreaga stivă de securitate, oferind protecție completă în mai multe domenii:
- SCAMonitorizarea continuă a dependențelor open-source.
- CI/CD SecuritateDetectarea vulnerabilităților în timp real în fiecare etapă de construire.
- SASTPrioritizați vulnerabilitățile din codul proprietar.
- IaC SecurityDetectează și remediază configurațiile greșite înainte de implementare.
Ești gata să experimentezi Analizatorul de accesibilitate Xygeni în acțiune?
Dacă ești gata să scapi de zgomot și să te concentrezi pe riscurile reale, analizorul de accesibilitate Xygeni este aici pentru a te ajuta:
- Solicitați o demonstrație personalizată pentru a vedea cum se integrează Xygeni în fluxul dumneavoastră de lucru.
- Citiți-ne Ghid pentru canalele de prioritizare pentru sfaturi practice despre o gestionare mai inteligentă a vulnerabilităților.
- Începeți o evaluare gratuită a vulnerabilităților și descoperă cum analiza accesibilității poate crește eficiența echipei tale.

Întrebări frecvente
Ce este analiza accesibilității în securitatea aplicațiilor?
Analiza accesibilității este procesul de determinare a faptului dacă o cale de cod, o funcție sau o dependență vulnerabilă poate fi efectiv accesată și executată de o aplicație în timpul execuției. Aceasta adaugă context de exploatare la descoperirile de vulnerabilități, filtrând problemele care există în baza de cod, dar care nu pot fi declanșate în practică.
Care este diferența dintre analiza accesibilității și cea tradițională SCA?
Analiza tradițională a compoziției software-ului (SCA) scanează arbori de dependențe și semnalează fiecare vulnerabilitate cunoscută în bazele de date publice precum NVD, indiferent dacă codul vulnerabil este apelat vreodată de aplicație. Analiza accesibilității merge mai departe prin urmărirea grafurilor de apeluri pentru a determina ce vulnerabilități sunt efectiv invocate la momentul execuției, eliminând rezultatele fals pozitive și concentrând remedierea pe riscul real.
Cum reduce analiza accesibilității oboseala cauzată de alerte?
Prin filtrarea vulnerabilităților doar la cele existente în căile de execuție active, analiza accesibilității poate reduce volumul total de alerte cu până la 70%. În loc de sute sau mii de probleme semnalate, echipele de securitate primesc o listă scurtă, prioritizată, de vulnerabilități care pot fi exploatate în contextul specific al aplicației lor.
