






Software-ul modern se mișcă rapid, dar securitatea trebuie să țină pasul. Urmărind Cele mai bune practici de securitate pentru dezvoltarea de software te ajută să construiești aplicații mai sigure fără a încetini livrarea. Acestea Cele mai bune practici pentru dezvoltarea de software securizat acoperă totul, de la scrierea codului și gestionarea dependențelor până la securizarea CI/CD și protejarea secretelor, astfel încât securitatea să devină parte a fluxului dumneavoastră zilnic de lucru, nu un obstacol.
1. De ce este importantă dezvoltarea securizată de software
Atacurile pot avea loc în orice etapă de dezvoltare. O dependență slabă, un secret divulgat sau o resursă cloud configurată greșit poate deschide calea atacatorilor. De aceea Cele mai bune practici pentru dezvoltarea de software în siguranță concentrare pe prevenție, automatizare și detectare timpurie.
În conformitate cu OWASP și NIST, echipe care urmează Cele mai bune practici pentru dezvoltarea de software securizat, precum scanarea codului, controlul dependențelor și testarea automată, reduc vulnerabilitățile cu mai mult de jumătate. Cu toate acestea, multe încă depind de verificări manuale, care încetinesc dezvoltarea și ratează riscuri. Integrarea Cele mai bune practici de securitate pentru dezvoltarea de software direct în SDLC asigură eliberări mai rapide și mai sigure.
2. Principii de bază ale celor mai bune practici de dezvoltare software securizată
Puternic Cele mai bune practici de securitate pentru dezvoltarea de software urmați patru principii simple pe care fiecare echipă le poate aplica:
- Schimbare de siguranță la stânga: Depistați problemele din timp cu ajutorul testelor statice de securitate a aplicațiilor (SAST) și Analiza Compoziției Software (SCA).
- Folosește cel mai mic privilegiu: Acordați fiecărui utilizator sau serviciu doar accesul de care are nevoie cu adevărat.
- Automatizați verificările: Adăugați reguli de securitate în pipelinedeci testarea se întâmplă automat.
- Monitorizați și îmbunătățiți: Folosește valori și context clare (cum ar fi accesibilitatea sau exploatabilitatea) pentru a remedia ceea ce contează mai întâi.
Împreună, acestea Cele mai bune practici pentru dezvoltarea de software securizat creați o mentalitate axată pe securitate pe primul loc, care să se extindă în toate echipele.
3. Aplicarea celor mai bune practici pentru dezvoltarea securizată de software în întreaga lume SDLC
Securitatea nu este o casetă de selectare, ci un proces continuu. Să vedem cum Cele mai bune practici de securitate pentru dezvoltarea de software se aplică prin fiecare SDLC fază.
Codare securizată și recenzii de cod
Scrieți cod securizat de la început. Folosiți instrumente precum Xigeni-SAST pentru a identifica defecte precum SQL Injection, XSS sau configurații nesigure. Automatizați scanările la fiecare commit și adăugați recenzii de cod axate atât pe logică, cât și pe securitate.
Xygeni SAST atinge o precizie maximă cu mai puține rezultate fals pozitive, ajutându-vă să urmăriți Cele mai bune practici pentru dezvoltarea de software securizat în timp ce rămâneți productivi.
Managementul Dependențelor și SCA
Dependențele open-source economisesc timp, dar cresc riscul. Cele mai bune practici de securitate pentru dezvoltarea de software necesită monitorizarea continuă a tuturor componentelor terțe.
Xygeni SCA adaugă analiză de accesibilitate, predicție a exploatărilor EPSS și remediere automată, astfel încât să puteți remedia ceea ce este de fapt exploatabil. Aceste caracteristici facilitează aplicarea celor mai bune practici pentru dezvoltarea de software în siguranță, menținând în același timp stiva conformă și sigură.
CI/CD Pipeline Security
Ta CI/CD pipeline conectează totul, iar atacatorii știu asta. Pentru a urma cele mai bune practici de dezvoltare software sigură, securizați fiecare pas cu verificări automate.
Xygeni detectează configurațiile greșite, pipeline manipulare și programe malware ascunse înainte de lansare. În plus, IaC Scanarea previne implementările nesigure de Terraform sau Kubernetes. Acest lucru face ca cele mai bune practici de securitate pentru dezvoltarea de software să fie practice și automate.
Protecția Secretelor și IaC Scanarea
Acreditările hardcoded vă pot distruge securitatea în câteva secunde. Respectarea celor mai bune practici pentru dezvoltarea de software securizată înseamnă detectarea din timp a secretelor și revocarea lor instantanee.
Xygeni Secrets Security scanează baza de cod, containerele și pipelines pentru a găsi chei API sau token-uri, apoi le revocă înainte de a fi utilizate abuziv. În același timp, IaC Scanarea asigură că infrastructura dumneavoastră respectă cele mai bune practici de securitate pentru dezvoltarea de software, în ceea ce privește conformitatea și consecvența.
4. Cele mai bune practici de securitate pentru automatizarea dezvoltării de software
Recenziile manuale nu pot ține pasul cu lansările rapide de astăzi. Automatizarea schimbă acest lucru. Prin automatizarea celor mai bune practici de securitate pentru dezvoltarea de software, faceți ca securitatea să ruleze în fundal în timp ce programați.
Cu Xygeni, scanările se fac automat commits, pull requestsși implementări. Primești feedback instantaneu în cadrul IDE-ului tău sau pipeline, astfel încât rezolvarea problemelor pare a face parte din fluxul de lucru normal. În plus, canalele avansate de prioritizare reduc zgomotul alertelor cu până la 90%, ajutând echipele să se concentreze pe riscurile reale, nu pe duplicate.
5. Cum ajută Xygeni echipele să adopte aceste practici
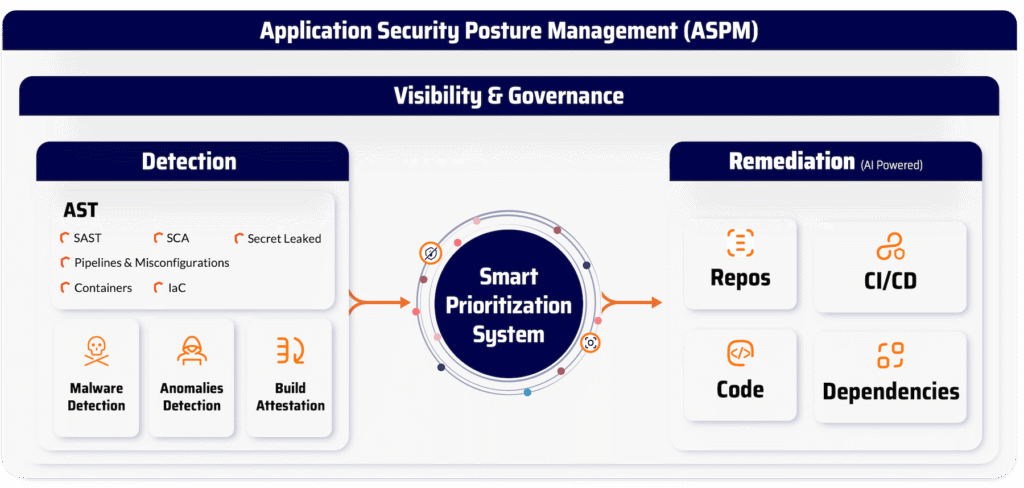
Xygeni reunește toate nivelurile de securitate, de la cod la cloud, astfel încât să puteți aplica cele mai bune practici de securitate pentru dezvoltarea de software fără complexitate suplimentară.
- SAST cu corectare automată AI: Detectează și remediază automat vulnerabilitățile cu ajutorul unor patch-uri generate de inteligență artificială, sensibile la context.
- SCA cu accesibilitate și EPSS: Prioritizează vulnerabilitățile exploatabile și automatizează remedierile prin pull-request.
- Protecția secretelor: Găsiți, validați și revocați automat secretele scurse.
- IaC Security: Blocați configurațiile greșite riscante înainte ca acestea să vă afecteze mediile.
- ASPM Dashboard: Unificați vizibilitatea și reduceți zgomotul în toate instrumentele de securitate.
Prin implementarea acestor bune practici pentru dezvoltarea securizată de software cu Xygeni, echipele beneficiază de protecție continuă și lansează cu încredere.
6. Gânduri finale
Construirea de software securizat nu trebuie să vă încetinească. Atunci când integrați automatizarea și urmați cele mai bune practici de securitate pentru dezvoltarea de software, echipa dvs. livrează mai rapid, reduce riscurile și menține controlul de la cod la cloud.
Începeți acum cu platforma all-in-one Xygeni și oferiți protecție continuă sistemului dvs. SDLC.
???? Începe perioada gratuită de testare! Vezi cât de simplă poate fi securitatea automatizată.

