






Așa cum am discutat în conținutul nostru anterior despre software supply chain security, am explorat conceptul de atacuri asupra lanțului de aprovizionare și impactul lor potențial asupra organizațiilor. Aceste atacuri exploatează adesea vulnerabilitățile pe tot parcursul ciclului de viață al dezvoltării software-ului (SDLC), prezentând riscuri semnificative în fiecare etapă. Astăzi, vom analiza cele mai răspândite software supply chain security amenințările care apar în etapa sursă.
În primul rând, este crucial să definim un atac asupra lanțului de aprovizionare și specificul... Software Supply Chain Security Amenințări care apar în etapa sursă.
Definiția atacului în lanțul de aprovizionare software
Institutul Național al SUA pentru Standardși Tehnologie (NIST) definește un atac software în lanțul de aprovizionare „atunci când are loc un atac, atunci când un actor cibernetic se infiltrează în rețeaua unui furnizor de software și folosește cod rău intenționat pentru a compromite software-ul înainte ca furnizorul să îl trimită clienților săi. Software-ul compromis compromite apoi datele sau sistemul clientului. Software-ul nou achiziționat poate fi compromis de la început sau o compromitere poate avea loc prin alte mijloace, cum ar fi un patch sau o remediere rapidă. În aceste cazuri, compromiterea are loc încă înainte ca patch-ul sau remedierea rapidă să intre în rețeaua clientului. Aceste tipuri de atacuri afectează toți utilizatorii software-ului compromis și pot avea consecințe pe scară largă pentru clienții de software guvernamentali, din infrastructura critică și din sectorul privat.”Matei 22:21
Etapa sursă Software Supply Chain Security Amenințări
Etapa sursă a ciclului de viață al lanțului de aprovizionare software cuprinde fazele inițiale ale dezvoltării software, de la ideație până la crearea codului sursă. Această etapă implică selectarea instrumentelor, bibliotecilor și componentelor, precum și dezvoltarea și implementarea funcționalităților de bază ale software-ului.
Software supply chain security Amenințările din etapa sursă se referă la vulnerabilități de securitate care pot fi exploatate pentru a introduce modificări neautorizate sau rău intenționate în codul sursă. Aceasta include amenințarea atât a persoanelor neautorizate, cât și a persoanelor autorizate care introduc modificări neautorizate.
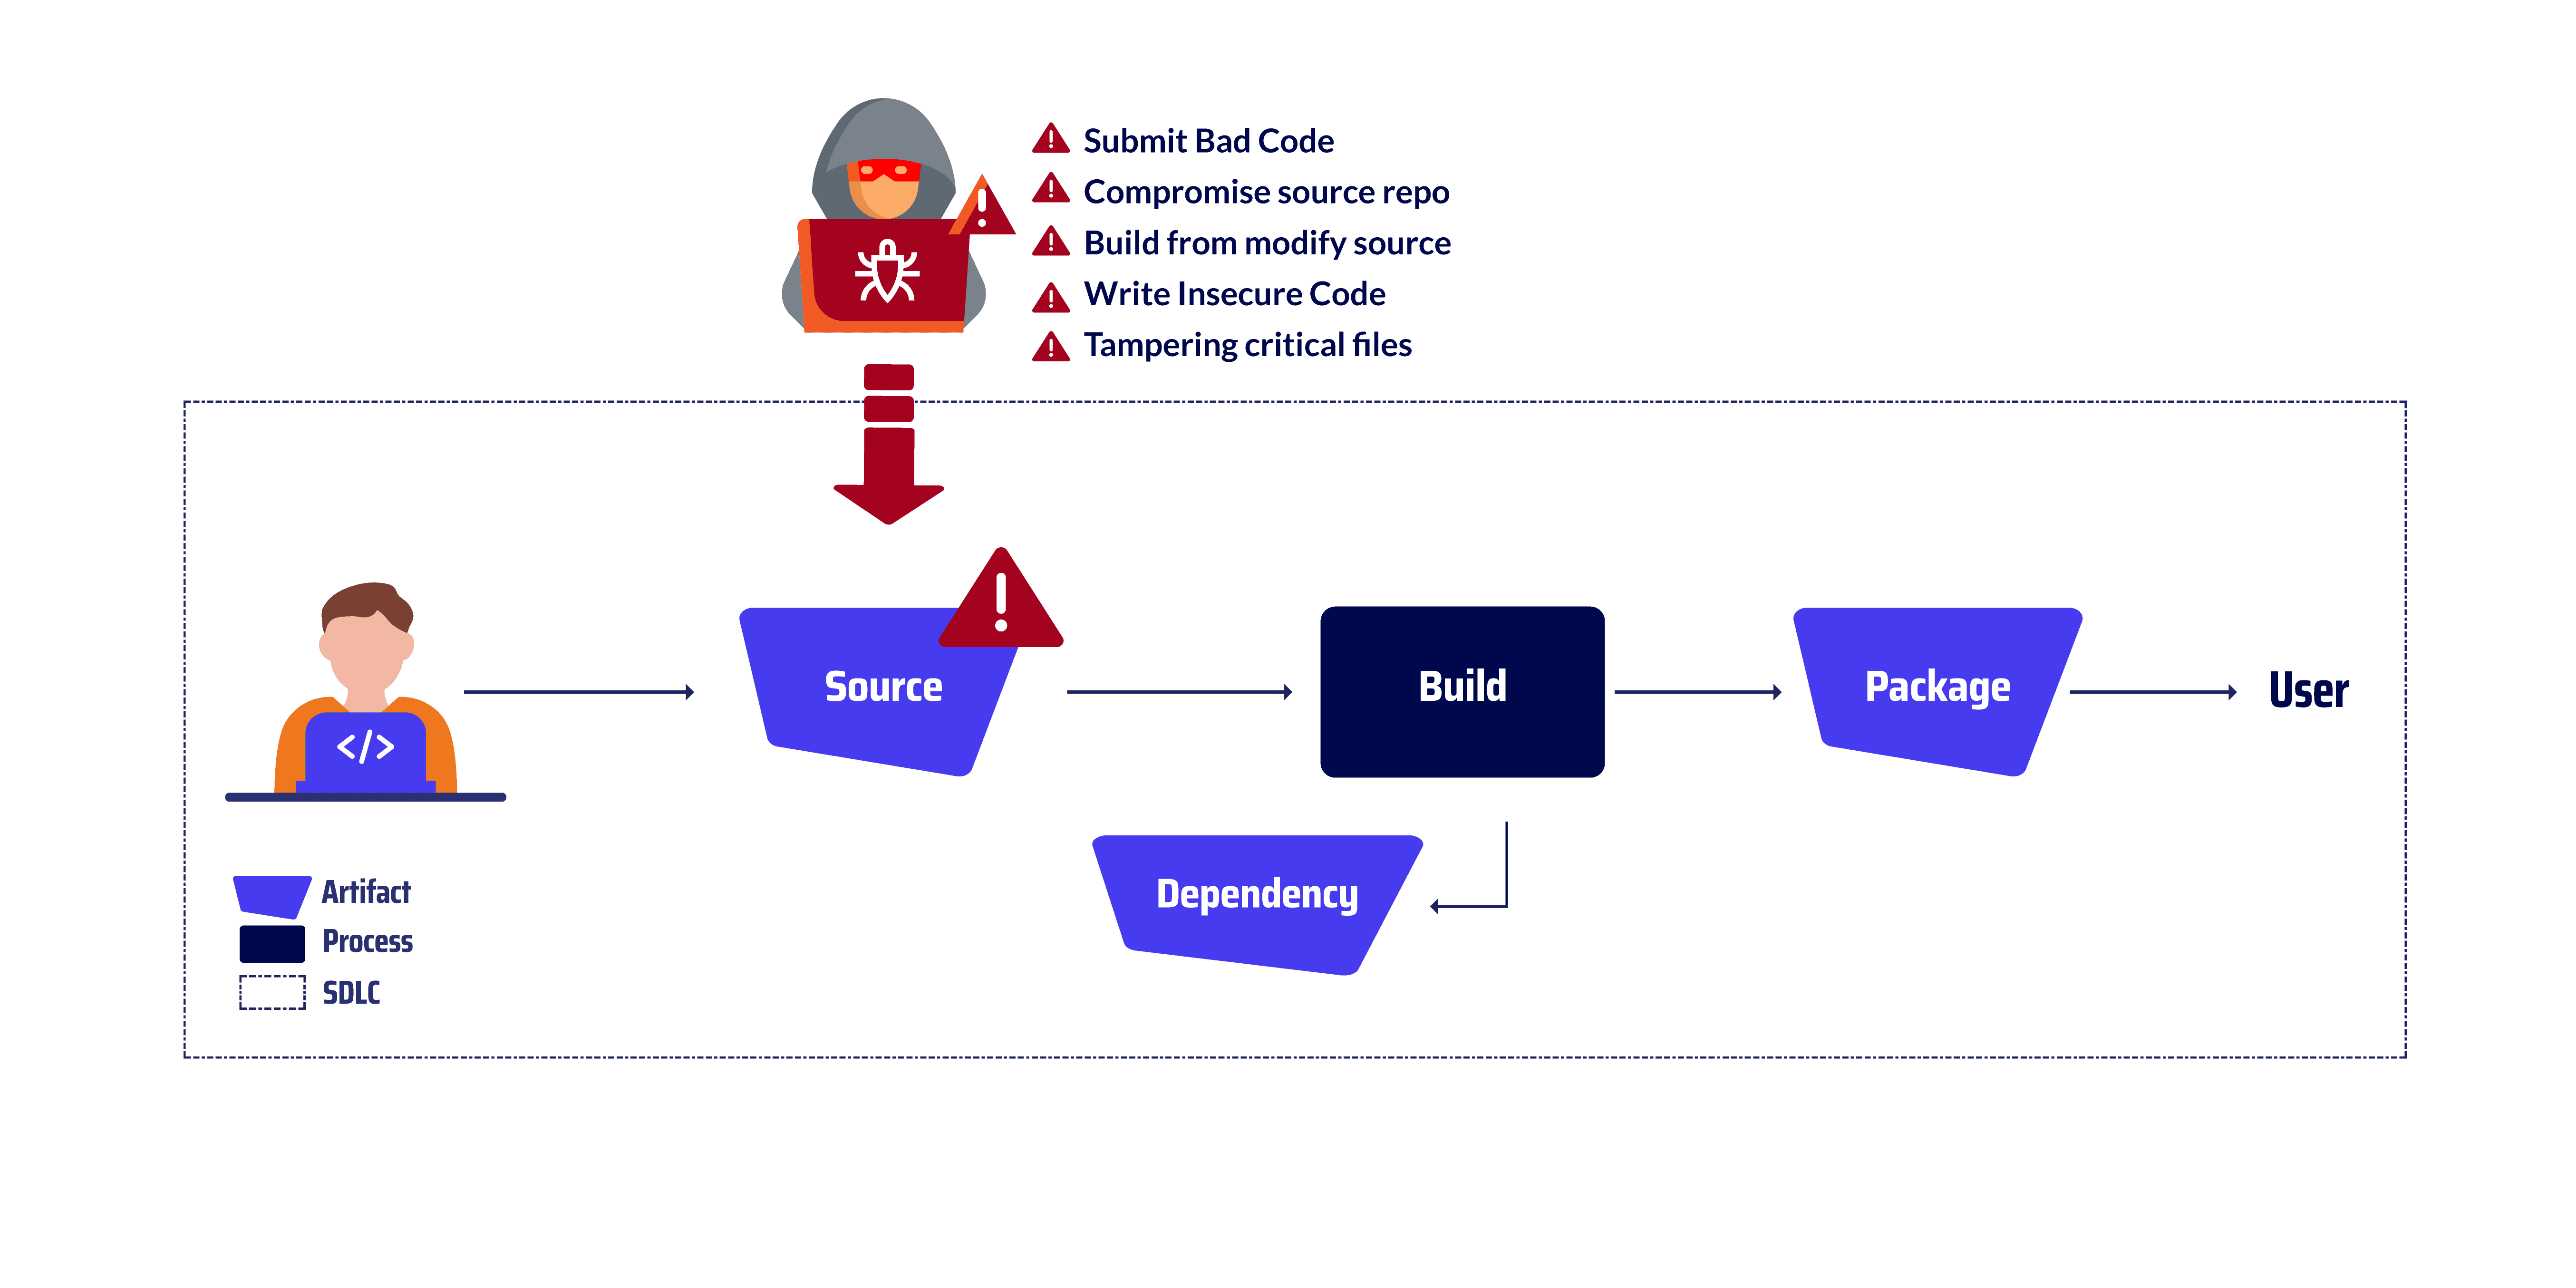
Exemple de amenințări la adresa sursei
Trimiteți cod greșit
Trimiterea de cod greșit se referă la practica de a commitintroducerea de cod într-un depozit sursă care conține defecte, erori sau vulnerabilități. Aceasta poate varia de la cod rău intenționat introdus pentru a compromite integritatea sau securitatea software-ului, până la cod neintenționat care introduce erori sau vulnerabilități din cauza unor practici de codare deficitare sau a lipsei de testare. Un exemplu al acestui atac vectorial a fost Atacul NPM. În 2022, un hacker a infiltrat depozitul de cod sursă al unei biblioteci software open-source populare numită npm. Hackerul a introdus cod malițios în codul bibliotecii, care i-a permis să obțină acces neautorizat la sistemele organizațiilor care au instalat biblioteca. Codul malițios i-a permis hackerului să fure date din sistemele afectate, să instaleze programe malware și să perturbe operațiunile. Atacul a afectat o gamă largă de organizații, inclusiv agenții guvernamentale, companii și persoane fizice.
Depozit surse compromise
Un adversar obține acces neautorizat la un depozit de cod sursă (SCM) și introduce modificări rău intenționate sau elimină cod legitim. Acest lucru se poate realiza prin diverse metode, cum ar fi exploatarea vulnerabilităților din SCM, compromițând acreditările unui dezvoltator cu acces la depozit sau obținând acces la infrastructura subiacentă care găzduiește SCMUn exemplu al acestui atac vectorial a fost Atac PHP. Un atacator a compromis serverul Git auto-găzduit al PHP, care este un depozit securizat pentru stocarea și gestionarea codului sursă al limbajului de programare PHP. Atacatorul a reușit să injecteze două programe malițioase commits în baza de cod principală a PHP. Acestea commita adăugat backdoor-uri care permiteau atacatorului să obțină acces neautorizat la instalațiile PHP. Backdoor-urile permiteau atacatorului să execute cod arbitrar pe orice instalație PHP, care putea fi folosit pentru a fura date, a instala malware sau a perturba operațiuni. Atacul a cauzat, de asemenea, daune considerabile reputației PHP, deoarece a ridicat îngrijorări cu privire la securitatea limbajului de programare.
Construiți dintr-o sursă modificată
Un adversar obține o copie a codului sursă dintr-o altă sursă decât depozitul oficial de cod sursă și o folosește pentru a construi și implementa software-ul. Acest cod sursă modificat poate conține cod rău intenționat, backdoor-uri sau alte modificări dăunătoare care pot compromite integritatea, funcționalitatea sau securitatea software-ului. Un exemplu al acestui atac vectorial a fost... web min Atac. Un atacator a obținut acces neautorizat la infrastructura de compilare a Webmin, care este responsabilă de compilarea și împachetarea software-ului Webmin. Atacatorul a modificat infrastructura de compilare pentru a utiliza fișiere sursă care nu erau prezente în depozitul oficial de surse Webmin.
Scrieți cod nesigur
Practicile de codare nesigure, fie intenționate, fie neintenționate, pot introduce vulnerabilități în software. Aceste vulnerabilități pot fi exploatate de atacatori pentru a obține acces neautorizat, a modifica sau fura date sau a perturba operațiuni. Un exemplu al acestui atac vectorial a fost... Atacul Apache StrutsÎn 2003, un hacker a infiltrat depozitul de cod sursă al bibliotecii de software open-source numită Apache Struts. Hackerul a introdus o vulnerabilitate în bibliotecă care i-a permis să obțină acces neautorizat la sistemele organizațiilor care au instalat biblioteca. Vulnerabilitatea a permis hackerului să execute cod arbitrar pe sistemele afectate, care putea fi folosit pentru a fura date, a instala programe malware și a perturba operațiunile. Atacul a afectat o gamă largă de organizații, inclusiv agenții guvernamentale, companii și persoane fizice.
Manipularea fișierelor critice
Modificarea sau alterarea fișierelor critice din ciclul de viață al dezvoltării software-ului poate avea consecințe grave, inclusiv introducerea de cod rău intenționat, compromiterea datelor sensibile și întreruperea operațiunilor software. Un exemplu al acestui atac vectorial de manipulare a fost... Atac Maven. În 2020, hackerii au infiltrat depozitul de cod sursă al unei biblioteci software open-source populare numită Maven. Hackerii au introdus cod malițios în fișierul pom.xml al bibliotecii, care este utilizat pentru a configura procesul de compilare. Codul malițios le-a permis hackerilor să își injecteze dependențele în procesul de compilare, care au fost apoi incluse în software-ul compilat. Aceste dependențe conțineau backdoor-uri care le permiteau hackerilor să obțină acces neautorizat la sistemele organizațiilor care au instalat software-ul.
Deschiderea drumului: Eficientizarea operațiunilor cu o perspectivă clară
Depășiți domeniul securității și veți descoperi că vizualizarea lanțului de aprovizionare face mai mult decât să protejeze – este ca și cum ați aprinde o lumină într-o cameră întunecată, dezvăluind cele mai rapide și eficiente căi prin operațiunile dumneavoastră. Oferă echipelor o imagine de ansamblu asupra ecosistemului de dezvoltare, permițându-le să identifice activele redundante și elementele neîntreținute. Această claritate este deosebit de benefică în proiectele de amploare în care se împletesc mai multe unități și componente.
Observații finale
Prin înțelegerea diferitelor tipuri de etape sursă software supply chain security Prin implementarea unor măsuri de securitate adecvate, organizațiile se pot proteja de aceste atacuri devastatoare.
- Atacurile asupra lanțului de aprovizionare software pot introduce cod rău intenționat în software în orice etapă a ciclului de viață al dezvoltării, inclusiv în etapa sursă.
- Amenințările din stadiul sursă includ trimiterea de cod greșit, compromiterea depozitelor sursă, construirea din surse modificate, scrierea de cod nesigur și modificarea fișierelor critice.
- Organizațiile trebuie să implementeze măsuri de securitate cuprinzătoare pe tot parcursul ciclului de viață al dezvoltării software pentru a atenua riscurile atacurilor asupra lanțului de aprovizionare.
Vrei să fii cu un pas înaintea celor mai noi software supply chain security?
Rămâneți pe fața noastră viitoarea serie de bloguri, unde vom analiza în detaliu cele mai răspândite atacuri care apar pe parcursul ciclului de viață al dezvoltării de software. De la etapa de construcție De la implementare și nu numai, vă vom oferi cunoștințele și strategiile necesare pentru a vă proteja organizația de aceste amenințări insidioase.
Nu ratați! Abonează-te la blogul nostru astăzi și fii primul care află despre cele mai recente informații despre software supply chain security.
Împreună, putem construi un ecosistem software mai rezistent și mai sigur pentru toți.
Urmăriți demonstrația noastră video
