






Echipele DevSecOps moderne se mișcă rapid, iar menținerea securității aliniate la această viteză este esențială. Înțelegerea analizei statice față de analiza dinamică vă ajută să detectați vulnerabilitățile din timp și să confirmați remedierile înainte de lansare. În practică, ambele metode stau la baza analizei statice și dinamice în domeniul securității, acoperind calitatea codului și comportamentul la rulare.
Totuși, această comparație depășește definițiile. Dezvoltatorii trebuie să înțeleagă, de asemenea, testarea statică față de testarea dinamică pentru a alege tehnica potrivită pentru fiecare. SDLC fază. De asemenea, învățarea modului în care funcționează analiza statică față de cea dinamică a codului ajută echipele să aplice instrumentele potrivite pentru prevenire și validare. Cunoașterea diferenței dintre analiza statică și cea dinamică vă permite să construiți software mai puternic încă de la început. commit la producție.
1. Analiză statică vs. dinamică: de ce contează
Când testarea securității are loc doar după implementare, este deja prea târziu. Mutarea verificărilor mai devreme economisește timp, reduce riscul și îmbunătățește calitatea lansării.
Aici devine esențială diferența dintre analiza statică și analiza dinamică. Analiza statică examinează codul înainte de a rula, în timp ce analiza dinamică observă comportamentul pe măsură ce aplicația se execută.
Potrivit Ghid de testare OWASP, combinarea acestor metode oferă cea mai largă vizibilitate atât asupra riscurilor potențiale, cât și asupra celor active. Pe scurt, analiza statică a codului față de cea dinamică face legătura între dezvoltare și testare, expunând vulnerabilitățile înainte ca atacatorii să o facă.
Pentru echipele DevSecOps, această abordare menține securitatea continuă și integrată pe tot parcursul SDLC.
2. Ce este analiza statică (SAST)
Cum funcționează
Analiza statică evaluează codul sursă, fișierele binare sau bytecode-ul fără execuțieCaută defecte de securitate comune, cum ar fi injecția SQL, criptarea slabă sau validarea datelor de intrare nesigure.
În plus, instrumentele de testare statică se integrează în CI/CD pipelineastfel încât dezvoltatorii să primească alerte pe măsură ce scriu cod. De exemplu, în timpul unei pull request, SAST semnalează liniile vulnerabile și sugerează alternative mai sigure.
Când să îl aplici
Testarea statică funcționează cel mai bine la începutul anului SDLC, în timpul etapelor de codare și construire.
Așa cum se explică în NIST SP 800-218, deplasarea la stânga previne lucrările repetate costisitoare și îmbunătățește trasabilitatea. Prin urmare, aplicarea testare statică vs. testare dinamică Logica timpurie vă oferă rezultate de securitate mai rapide, mai ieftine și mai previzibile.
3. Ce este analiza dinamică (DAST)
Cum funcționează
Analiza dinamică examinează aplicația în timp ce se execută într-un mediu securizat. În loc să scaneze codul, interacționează cu endpoint-urile și observă comportamentul ca răspuns la atacuri simulate.
De exemplu, un instrument DAST ar putea testa endpoint-urile API pentru defecte de injectare sau autentificare.
Când să îl aplici
Testarea dinamică are loc de obicei mai târziu în ciclul de viață, odată ce o versiune a aplicației este disponibilă.
Confirmă dacă vulnerabilitățile detectate de instrumentele statice sunt într-adevăr exploatabile. Combinarea metodelor de analiză statică cu cele dinamice a codului creează o buclă completă de feedback între prevenire și validare.
4. Analiză statică vs. analiză dinamică: diferențe cheie
Ambele abordări își propun să identifice vulnerabilitățile, dar diferă în ceea ce privește metodologia, momentul aplicării și contextul. Tabelul de mai jos compară testare statică vs. testare dinamică în termeni simpli pentru dezvoltatori.
| Aspect | Analiză statică (SAST) | Analiză dinamică (DAST) |
|---|---|---|
| Metodologie | Examinează codul fără a-l rula. | Testează aplicația în timp ce este activă. |
| Zona de focalizare | Logică de cod, flux de date, validare de intrare și secrete codificate hardcoded. | Autentificare, configurare și comportament în timpul execuției. |
| Etapa în SDLC | La început, în etapele de codare și construire. | Mai târziu, în timpul fazelor de stadializare sau testare. |
| Viteza de detectare | Feedback rapid în interiorul IDE-urilor sau pipelines. | Feedback mai lent deoarece necesită un mediu activ. |
| Limitări | Poate lipsi contextul de execuție sau poate trece cu vederea defectele dependente de logică. | Nu se poate vizualiza codul la nivel sursă sau erorile logice profunde. |
Pe scurt, analiza statică față de cea dinamică a codului vă ajută să echilibrați precisionare și validare. Analiza statică identifică rapid potențialele puncte slabe, în timp ce analiza dinamică confirmă ce se întâmplă atunci când utilizatorii reali interacționează cu aplicația ta.
5. De ce să combinăm SAST și DAST îmbunătățește securitatea
Niciuna dintre metode nu oferă o acoperire completă. Atunci când ambele sunt aplicate, analiza statică și dinamică în domeniul securității oferă informații continue de la cod până la momentul execuției.
De exemplu, analiza statică poate identifica o interogare nesigură, în timp ce testarea dinamică poate verifica dacă acea interogare poate fi exploatată.
Deoarece aceste instrumente funcționează la niveluri diferite, se consolidează reciproc. Mai mult, combinarea testării statice cu cea dinamică reduce alarmele false, crește încrederea dezvoltatorilor și asigură validarea remedierilor înainte de lansare.
6. Cum îmbunătățește Xygeni analiza statică cu capacități moderne AppSec
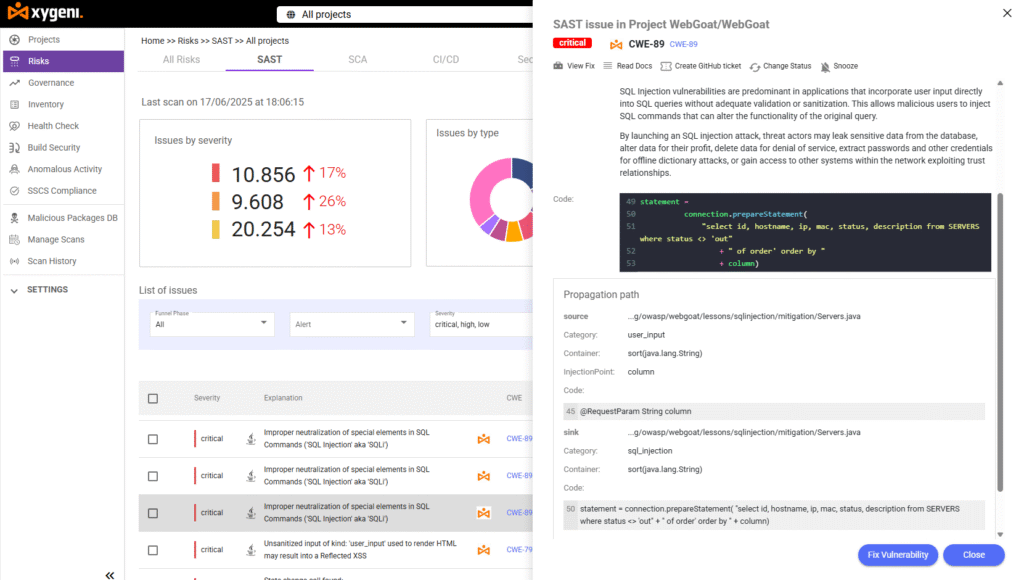
Xygeni îmbunătățește fluxurile de lucru pentru analiza statică față de analiza dinamică, făcând testarea statică mai rapidă, mai precisă și mai ușor de utilizat pentru dezvoltatori. SAST Motorul detectează din timp vulnerabilitățile codului, aplică remedieri generate de inteligența artificială și previne intrarea în producție a codului rău intenționat.
Descoperă defecte de injecție, criptare slabă, deserializare nesecurizată și riscuri ale lanțului de aprovizionare, cum ar fi backdoor-urile încorporate.
cu Corecție automată cu inteligență artificială, dezvoltatorii primesc recomandări de cod securizat direct în contul lor pull requestsÎn plus, prioritizarea inteligentă clasifică vulnerabilitățile în funcție de exploatabilitate, ajutând echipele să se concentreze mai întâi pe cele mai relevante descoperiri.
Potrivit Benchmark-ul OWASPXygeni atinge o precizie de detectare aproape perfectă, cu un minim de rezultate fals pozitive.
Acest lucru permite dezvoltatorilor să petreacă mai puțin timp revizuind zgomotul de fond și mai mult timp îmbunătățind baza de cod.
Dincolo de analiza statică, Xygeni integrează și module complementare:
- SCA cu accesibilitate și EPSS: Evidențiază dependențele exploatabile.
- Secrete de securitate: Detectează și revocă acreditările expuse.
- IaC Security: Validează șabloanele Terraform, Kubernetes și CloudFormation.
- Detectarea programelor malware: Identifică pachetele compromise din versiunile tale.
- ASPM Dashboard: Oferă vizibilitate asupra tuturor componentelor AppSec.
Prin urmare, Xygeni se transformă Analiza codului static vs. dinamic într-un proces unificat și automatizat, care se integrează natural în fluxurile de lucru DevSecOps moderne.
7. Gânduri finale
Ambele metode sunt esențiale pentru construirea de software securizat. Testarea statică vs. testarea dinamică nu este o competiție, ci un parteneriat. Analiza statică ajută la prevenirea vulnerabilităților în timpul codării, iar analiza dinamică verifică dacă remedierile funcționează în condiții reale.
Utilizarea ambelor oferă vizibilitate completă, detectare mai rapidă și o încredere mai mare.
cu instrumente de scanare a vulnerabilităților aplicațiilor la fel ca Xygeni, echipele pot aplica Analiza statică și dinamică în securitate automat, menținând protecția continuă fără a încetini livrarea.
???? Începeți perioada de probă gratuită: Analizează-ți codul pentru vulnerabilități astăzi.
???? Rezervă o demonstrație! Vedeți cum îmbunătățește Xygeni fluxul de lucru AppSec.
Despre autor
Compus de Fatima Said, Manager de Marketing de Conținut specializat în Securitatea Aplicațiilor la Xygeni Security.
Fátima creează conținut bazat pe cercetare, ușor de utilizat pentru dezvoltatori, pe AppSec. ASPMși DevSecOps. Ea traduce concepte tehnice complexe în perspective clare și practice care leagă inovația în domeniul securității cibernetice cu impactul asupra afacerilor.

