






Scorarea CVE și securitatea CVE sunt esențiale pentru protejarea aplicațiilor software moderne de amenințările cibernetice emergente. Identificarea și prioritizarea eficientă a vulnerabilităților permite organizațiilor să abordeze mai întâi cele mai critice riscuri. Scorarea CVE oferă... standardo modalitate izată de a clasifica vulnerabilitățile în funcție de gravitate, în timp ce practicile de securitate CVE asigură că aceste riscuri sunt gestionate și atenuate corespunzător.
În 2025, Au fost publicate 48,185 de CVE-uri, o creștere de 20.6% față de 39,962 în 2024, iar 38% au fost evaluate ca fiind de severitate ridicată sau critică. Având în vedere creșterea rapidă a volumului, un scor CVE puternic și o strategie de securitate nu mai sunt opționale; sunt o necesitate.
Problema mai mare nu este doar volumul, ci și faptul că analiza tradițională nu poate ține pasul cu acesta. NVD-ul NIST a îmbogățit aproape 42,000 de CVE-uri în 2025, cu 45% mai mult decât în orice an anterior, dar acest lucru tot nu a fost suficient pentru a ține pasul cu creșterea numărului de transmiteri. Ca rezultat direct, doar 28% din CVE-urile nou dezvăluite în 2025 au primit îmbogățire NVD completă (scor CVSS, clasificare CWE, date CPE), în scădere bruscă față de 46.2% în 2024. Aceste cifre evidențiază urgența tot mai mare pentru organizații de a avea propriile măsuri de securitate CVE implementate, mai degrabă decât să se bazeze exclusiv pe datele NVD care sosesc la timp.
Ce este scorul CVE și de ce este important pentru securitatea CVE?
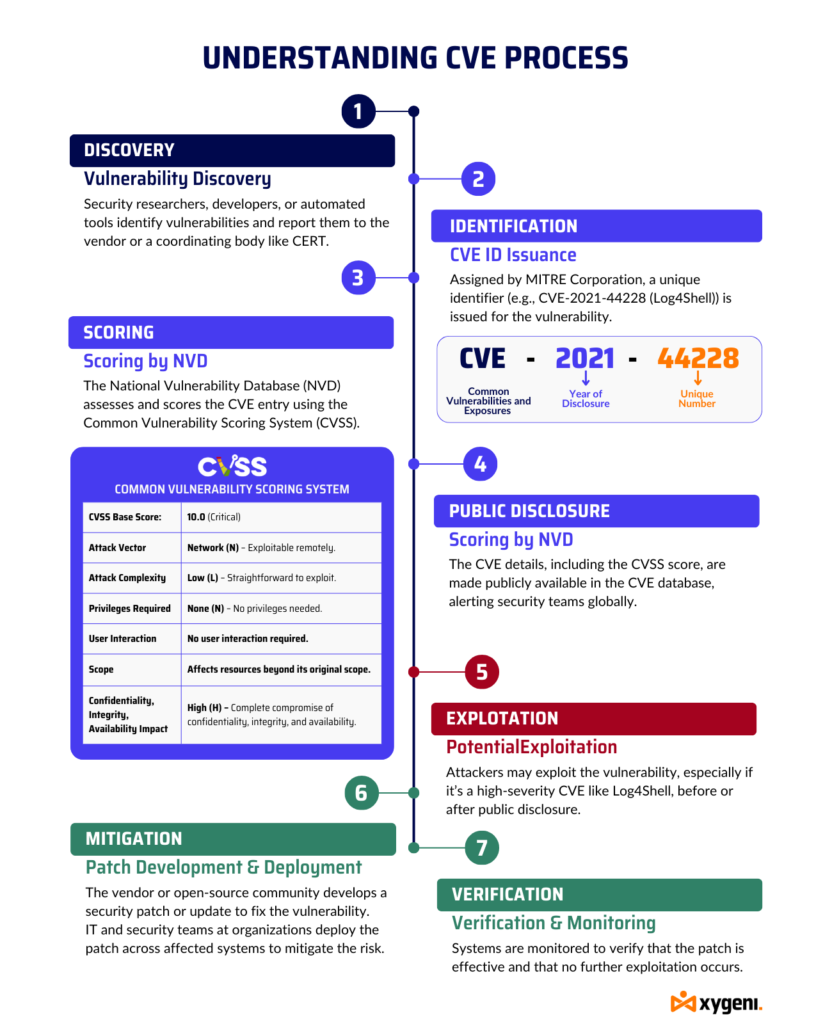
CVE este prescurtarea de la Common Vulnerabilities and Exposures (Vulnerabilități și Expuneri Comune), o listă de vulnerabilități și expuneri la securitate cibernetică dezvăluite public. Fiecare intrare din lista CVE primește un identificator unic numit CVE ID, care face referire specifică la o vulnerabilitate. Corporația MITRE gestionează acest sistem. standardizarea modului în care sunt identificate și catalogate vulnerabilitățile. Acest lucru asigură că toți cei din domeniul securității cibernetice utilizează aceeași referință atunci când discută despre amenințări specifice.
Scorarea CVE implică evaluarea fiecărei intrări CVE și atribuirea unui scor numeric în funcție de gravitatea acesteia. Acest scor ajută organizațiile să determine nivelul de prioritate pentru abordarea vulnerabilității.
Le permite să aloce resursele în mod eficient și să atenueze riscurile potențiale. Sistemul de notare CVE evaluează factori precum ușurința exploatării. De asemenea, ia în considerare impactul asupra confidențialității, integrității și disponibilității (adesea denumită „triada CIA”). În plus, evaluează potențialul de remediere.
Cum funcționează împreună NVD, lista MITRE CVE și scorul CVE
Înțelegerea legăturii dintre Baza Națională de Date privind Vulnerabilitățile (NVD), Listă MITRE...iar securitatea CVE este esențială pentru a înțelege modul în care sunt gestionate vulnerabilitățile în ecosistemul de securitate cibernetică.
Lista CVE MITRE începe prin identificarea vulnerabilităților și atribuirea acestora a unui ID CVE. Cu toate acestea, această listă oferă doar informații de bază despre fiecare vulnerabilitate. NVD-ul, operat de Institutul National al Standardși Tehnologie (NIST), îmbogățește aceste date prin furnizarea de descrieri detaliate, referințe și, cel mai important, scor CVE prin intermediul Sistem comun de notare a vulnerabilităților (CVSS).
NVD este o resursă cheie deoarece servește ca depozitar de standarddate despre vulnerabilități bazate pe s, care ajută organizațiile să înțeleagă impactul unei vulnerabilități mai cuprinzător. NVD include nu doar scoruri CVSS, ci și informații detaliate, cum ar fi:
- Descrieri detaliate a fiecărei vulnerabilități, inclusiv detaliile tehnice și contextul în care vulnerabilitatea ar putea fi exploatată.
- Indicatori de impact care arată cum ar putea afecta vulnerabilitatea diferite părți ale sistemului unei organizații.
- Informații despre remediere cum ar fi linkuri către patch-uri, avertismente și măsuri de atenuare a erorilor.
Datorită naturii sale cuprinzătoare, NVD-ul este sursa principală pentru organizații atunci când trebuie să evalueze impactul real al unei vulnerabilități și să înțeleagă cum să o abordeze eficient.
CVSS: Cel mai comun sistem de scor CVE în securitatea cibernetică
Cea mai utilizată metodă pentru scorarea CVE este Sistem comun de notare a vulnerabilităților (CVSS), întreținut și dezvoltat de Forumul Echipelor de Răspuns la Incidente și Securitate (FIRST). CVSS oferă o standardmodalitate izată de măsurare a gravității vulnerabilităților, facilitând organizațiilor stabilirea priorităților pentru cele pe care să le abordeze primele.
Mai exact, CVSS evaluează vulnerabilitățile pe o scală de la 0 la 10. Aici, 0 reprezintă niciun risc, iar 10 reprezintă cel mai ridicat nivel de severitate. Mai mult, scorul se bazează pe patru grupuri principale de metrici:
Scorul de bază:
Aceasta reflectă caracteristicile intrinseci ale unei vulnerabilități, care sunt constante în timp și în diferite medii de utilizare. Scorul de bază ia în considerare factori precum exploatabilitatea. Aceasta se referă la cât de ușor este să exploatezi vulnerabilitatea. De asemenea, evaluează impactul asupra confidențialității, integrității și disponibilității.
Scor temporal:
Aceasta ajustează scorul de bază în funcție de factorii care se schimbă în timp, cum ar fi disponibilitatea unei soluții sau utilizarea activă a unei vulnerabilități. Indicatorii temporali includ maturitatea codului vulnerabilității, nivelul de remediere și încrederea în raport.
Scorul de mediu:
Acest lucru permite organizațiilor să personalizeze scorul CVSS pentru a reflecta impactul vulnerabilității în mediul lor specific. Acesta ia în considerare factori precum importanța sistemului afectat și potențialele daune colaterale.
Grup de metrici suplimentar:
Este introdus în CVSS v4.0 și oferă context suplimentar care poate influența evaluarea generală a riscurilor. Aceasta include considerații precum cerințele de siguranță, indicatorii automatizabili (care măsoară modul în care automatizarea influențează exploatarea) și caracteristicile unice care s-ar putea să nu se încadreze în celelalte grupuri de indicatori. Deși scorul general CVSS nu include acești indicatori, aceștia oferă informații valoroase. Prin urmare, ajută organizațiile să ia decizii mai informate.cisioni despre gestionarea vulnerabilităților.
Cea mai recentă versiune, CVSS versiunea 4.0, introduce aceste îmbunătățiri pentru a îmbunătăți acuratețea și utilizabilitatea scorării vulnerabilităților. Prin rafinarea metricilor, CVSS v4.0 surprinde mai eficient complexitatea și contextul vulnerabilităților. Acest lucru asigură că scorurile oferă o perspectivă mai prealabilă.cise reflectare a riscului real.
Exemplu din lumea reală: CVE-2021-44228 (Log4Shell)
Pentru a ilustra cum funcționează scorarea CVE în practică, să analizăm CVE-2021-44228, cunoscut în mod obișnuit sub numele de Log4Shell. Aceasta Vulnerabilitate a bibliotecii Apache Log4j 2 permite executarea de cod la distanță (RCE). Drept urmare, un atacator ar putea prelua controlul asupra unui sistem afectat.
- ID CVE: CVE-2021-44228
- Scor de bază CVSS: 10.0 (critic)
- Vector de atac: Rețea (N) – Exploatabilă de la distanță.
- Complexitatea atacului: Scăzut (S) – Ușor de exploatat.
- Privilegii necesare: Niciunul (N) – Nu sunt necesare privilegii.
- Interacțiunea utilizatorului: Niciunul (N) – Nu este necesară interacțiunea utilizatorului.
- Domeniu de aplicare: Schimbat (C) – Afectează resurse dincolo de domeniul său de aplicare inițial.
- Confidențialitate, Integritate, Impact asupra disponibilității: Ridicat (R) – Compromis complet al confidențialității, integrității și disponibilității.
NVD a furnizat un scor CVSS de 10.0, indicând cel mai ridicat nivel de severitate. Natura răspândită a acestei vulnerabilități, combinată cu ușurința exploatării, a făcut din ea o prioritate maximă pentru remediere la nivel global.
Provocările în scorarea CVE și impactul acestora asupra securității CVE
În timp ce Vulnerabilități și expuneri comune (CVE) sistemul oferă o standardo modalitate izoterizată de a identifica și urmări vulnerabilitățile, mai multe limitări îi afectează eficacitatea în gestionarea riscurilor.
CVE-2021-44228 (Log4Shell) ilustrează aceste provocări:
- Detalii limitate despre exploatare: CVE-2021-44228 oferă un identificator unic, dar nu oferă detalii complete despre modul în care atacatorii l-ar putea exploata. Deși experții consideră acest lucru critic, intrarea CVE nu explică pe deplin metodele exacte utilizate de atacatori sau configurațiile specifice care cresc vulnerabilitatea. Această lacună lasă organizațiile nesigure cu privire la riscul real.
- Variabilitate în raportare: CVE înregistrările variază foarte mult în ceea ce privește conținutul și calitatea. Unele, cum ar fi CVE-2021-44228, oferă descrieri detaliate și informații tehnice, în timp ce altele rămân succinte sau incomplete. Această inconsecvență pune la încercare organizațiile atunci când încearcă să evalueze riscul unei vulnerabilități bazându-se exclusiv pe intrarea sa în CVE.
- Lipsa relevanței contextuale: CVE intrările folosesc un standardformat izat care s-ar putea să nu reflecte contextul specific al diferitelor medii. De exemplu, CVE-2021-44228 are un impact diferit asupra sistemelor în funcție de infrastructura unei companii. Această nealiniere duce la evaluări inexacte ale riscurilor dacă detaliile CVE nu corespund mediului specific.
- Întârziere în dezvăluire: Adesea există o întârziere între descoperirea unei vulnerabilități și adăugarea acesteia în baza de date CVE. În timpul acestei perioade, atacatorii ar putea exploata vulnerabilități precum CVE-2021-44228 înainte ca acestea să devină publice, crescând riscul din cauza întârzierilor în conștientizare și remediere.
- Concentrați-vă pe vulnerabilitățile cunoscute: CVE intrările acoperă doar vulnerabilitățile dezvăluite public, ceea ce lasă vulnerabilitățile zero-day și amenințările nedivulgate nejustificate. Bazându-se exclusiv pe CVE expune organizațiile la riscuri emergente pe care baza de date nu le-a catalogat încă.
- Calitate inconsistentă a intrărilor: Calitatea CVE intrările variază în funcție de sursă. Unele, cum ar fi CVE-2021-44228, primesc actualizări regulate cu detalii noi, în timp ce altele rămân statice, ceea ce duce la inconsecvențe și potențiale lacune în date.
- Restanțele în domeniul îmbogățirii NVD: Chiar și după publicarea unui CVE, nu există nicio garanție că va fi evaluat prompt. 54,914 CVE-uri din perioada 2024–2025 rămân în coada NVD în așteptarea analizei complete. În aprilie 2026, NIST a anunțat că va acorda prioritate doar îmbogățirii imediate pentru CVE-uri în CISCatalogul vulnerabilităților exploatate cunoscute (KEV) al A, software-ul utilizat în cadrul guvernului federal și software-ul critic, așa cum este definit de Ordinul Executiv 14028. Toate celelalte sunt îmbogățite de către cei mai buni efort posibil, ceea ce înseamnă că majoritatea organizațiilor nu mai pot presupune că un scor CVSS va fi disponibil atunci când au cea mai mare nevoie de el.
EPSS: Îmbunătățirea securității CVE pentru o gestionare completă a vulnerabilităților
CVE-2021-44228 evidențiază, de asemenea, unde Sistem comun de notare a vulnerabilităților (CVSS), deși robust, este insuficient. Această deficiență subliniază importanța Sistem de notare a predicției de exploatare (EPSS).
Ce este EPSS?
EPSS folosește un cadru bazat pe date pentru a prezice probabilitatea exploatării vulnerabilităților precum CVE-2021-44228 în următoarele 30 de zile. Spre deosebire de CVSS, care măsoară impactul potențial, EPSS estimează probabilitatea exploatării pe baza datelor istorice și a tendințelor.
De ce contează EPSS?
- Prioritizare îmbunătățită: EPSS permite organizațiilor să prioritizeze vulnerabilitățile nu doar în funcție de gravitate, ci și de probabilitatea exploatării. De exemplu, atunci când echipele de securitate știu că CVE-2021-44228 are o probabilitate mare de exploatare, își concentrează eforturile de remediere acolo unde este cea mai mare nevoie.
- Apărare proactivă: EPSS permite echipelor de securitate să ia măsuri preventive împotriva vulnerabilităților care pot fi exploatate, reducând riscul unor atacuri reușite.
- De contextualcisFormarea de ioni: EPSS oferă un context suplimentar care CVSS singure ar putea rata, cum ar fi identificarea vulnerabilităților vizate în mod activ de atacatori. Acest lucru duce la o abordare mai informată și strategicăcisproducerea de ioni.
- Optimizarea resurselor: Pentru organizațiile cu resurse limitate, EPSS ajută la alocarea eficientă a eforturilor către vulnerabilitățile care reprezintă cea mai mare amenințare, asigurând o strategie de apărare mai eficientă.
Limitările EPSS
În ciuda avantajelor sale, EPSS are limitări. Se bazează pe date istorice, care s-ar putea să nu reflecte întotdeauna peisajul actual al amenințărilor. Concentrarea sa pe termen scurt, pe prezicerea exploatării în termen de 30 de zile, ar putea trece cu vederea amenințările pe termen lung.
EPSS oferă perspective generale fără a lua în considerare contextul specific al mediilor individuale. În cele din urmă, depinde de modelele de exploatare anterioare, care s-ar putea să nu surprindă schimbările rapide ale tehnicilor de atac sau vulnerabilitățile nou descoperite.
Echilibrarea CVE și EPSS pentru o gestionare optimă a vulnerabilităților
Pentru a gestiona eficient vulnerabilitățile, organizațiile trebuie să înțeleagă și să abordeze limitele ambelor CVSS și EPSSIntegrarea acestor instrumente oferă o imagine mai cuprinzătoare asupra peisajului vulnerabilităților. Această abordare echilibrează severitatea cu probabilitatea exploatării, ducând la o mai bună prioritizare, o decizie informată.cisproducerea de ioni și îmbunătățirea rezultatelor în domeniul securității cibernetice.
Abordează provocarea prioritizării vulnerabilităților critice
Pe parcursul acestui blog, am explorat complexitatea scorării CVE, rolul crucial al Bazei Naționale de Date a Vulnerabilităților (NVD) și modul în care instrumente precum Sistemul de Predicție a Scorării Exploiturilor (EPSS) adaugă profunzime gestionării vulnerabilităților prin prezicerea probabilității exploatării. Cu toate acestea, gestionarea eficientă a vulnerabilităților necesită mai mult decât simpla înțelegere a acestor concepte - necesită o abordare cuprinzătoare care se adaptează nevoilor specifice de securitate ale organizației dumneavoastră.
Din aproximativ 176,000 de vulnerabilități cunoscutePeste 19,000 au un scor CVSS de 9.0–10.0, ceea ce semnifică riscuri critice. Cu toate acestea, majoritatea - aproximativ 77.5% - se încadrează într-un scor mediu de 4.0 până la 8.0. Această distribuție largă evidențiază provocarea: prioritizarea vulnerabilităților care trebuie abordate mai întâi și a modului în care se poate face acest lucru cu resurse limitate, menținând în același timp o apărare robustă.
Analiza compoziției software Xygeni (SCA) Soluția noastră abordează această provocare prin integrarea scorării CVE cu EPSS și alte instrumente contextuale, oferindu-vă o imagine completă a peisajului vulnerabilităților dumneavoastră. Soluția noastră scanează amănunțit baza de cod din mai multe surse, inclusiv NPM, GitHub și OWD, asigurându-vă că nu ratați nicio potențială amenințare la adresa securității.

Cum este Xygeni SCA Soluția transformă scorul CVE în acțiune
Din cele 48,185 de CVE-uri publicate în 2025, 38% au fost evaluate ca fiind de severitate ridicată sau critică, iar scorul mediu CVSS pentru anul respectiv a fost de 6.60. Aceasta înseamnă o mulțime de etichete „critice” și „ridicate” care concurează pentru aceleași resurse limitate de remediere, și asta fără a lua în considerare faptul că doar 28% din 2025 de CVE-uri au primit îmbogățire completă NVD.
Analiza compoziției software Xygeni (SCA) Soluția abordează această provocare prin integrarea scorării CVE cu EPSS și semnale contextuale suplimentare, oferindu-vă o imagine completă a peisajului vulnerabilităților dvs., independent de dacă NVD a reușit să îmbogățească un anumit CVE. Scanează baza de cod în npm, GitHub și alte registre open-source, astfel încât nimic să nu treacă neobservat.
Iată cum completează strategia dvs. de gestionare a vulnerabilităților:
- Scor CVE + Integrare EPSS. Combinarea severității (CVSS) cu probabilitatea de exploatare (EPSS) înseamnă că echipa ta corectează mai întâi ce este exploatat în realitate, nu doar ce are cel mai mare scor pe hârtie.
- Analiza accesibilității. Xygeni nu se oprește la „acest CVE există în arborele de dependențe”. Acesta determină dacă calea de cod vulnerabilă este de fapt accesibilă în aplicația dvs., reducând dramatic zgomotul și concentrându-se remedierea pe riscul exploatabil.
- Conștientizarea contextuală. Prin utilizarea simultană a mai multor surse de consultanță și sisteme de notare, Xygeni se adaptează la mediul specific al organizației dumneavoastră, în loc să aplice un scor de severitate universal.
- Monitorizare continuă și alerte în timp real. Noi CVE-uri și noi scoruri EPSS sunt publicate constant. Xygeni monitorizează continuu, astfel încât o vulnerabilitate care ieri avea prioritate scăzută și care astăzi este exploatată activ nu trece neobservată.
Rezultatul: Având în vedere că peste o treime din noile evenimente de tip CVE sunt deja semnalate ca fiind de nivel înalt sau critic, iar îmbogățirea cu NVD scade în fiecare an, trierea manuală a fiecărei constatări nu este realistă. Xygeni ajută echipa să se concentreze pe mica fracțiune care este atât gravă, cât și cu adevărat exploatabilă în mediul dumneavoastră.
Solicita o Demo or începeți un program gratuit pentru a vedea cum Xygeni transformă scorarea CVE într-o strategie de gestionare a vulnerabilităților prioritizată și acționabilă.

Întrebări frecvente
Care este diferența dintre CVE, CVSS și NVD?
Un CVE este un identificator unic pentru o vulnerabilitate specifică. CVSS (Common Vulnerability Scoring System) este cadrul de notare utilizat pentru a evalua severitatea vulnerabilității respective de la 0 la 10. NVD (National Vulnerability Database) este depozitul, administrat de NIST, care îmbogățește fiecare CVE cu scorul CVSS, descrieri și referințe de remediere.
Ce este EPSS și cum diferă de CVSS?
EPSS (Sistemul de Predicție a Scorului Exploiturilor) estimează probabilitatea ca o vulnerabilitate să fie exploatată în următoarele 30 de zile, pe baza datelor de exploatare din lumea reală. CVSS măsoară potențialul severitate dacă este exploatată; EPSS măsoară probabilitate de exploatare. Utilizarea ambelor împreună oferă un semnal de prioritizare mult mai precis decât oricare dintre ele separat.
De ce nu este o stare de euforie Scorul CVSS este suficient pentru a prioritiza o vulnerabilitate?
Un scor CVSS reflectă severitatea teoretică, nu riscul real. O vulnerabilitate „critică” cu scorul de 9.8, care este inaccesibilă în baza de cod specifică sau nu are o exploatare activă cunoscută, poate avea o prioritate mai mică decât una „medie” pe care atacatorii o exploatează activ în acest moment. De aceea, este importantă asocierea CVSS cu EPSS și analiza accesibilității.
Câte CVE-uri sunt publicate în fiecare an?
Volumul vulnerabilităților CVE a crescut constant de la an la an, cu zeci de mii de noi vulnerabilități dezvăluite anual. Având în vedere această amploare, trierea manuală nu este realistă pentru majoritatea organizațiilor, motiv pentru care prioritizarea automatizată, în funcție de context (CVSS + EPSS + accesibilitate) a devenit esențială.
Ce este CVE-2021-44228 (Log4Shell) și de ce este folosit ca exemplu?
Log4Shell este o vulnerabilitate critică de execuție de cod la distanță în Apache Log4j 2, cu scorul de 10.0 (maxim) pe CVSS. Este utilizată pe scară largă ca exemplu didactic, deoarece combină exploatabilitatea bazată pe rețea, lipsa privilegiilor și lipsa interacțiunii cu utilizatorul, ilustrând exact cum arată „critic” în cadrul CVSS.
