






O vulnerabilitate de tip SQL injection este încă una dintre cele mai frecvente și periculoase defecte din aplicațiile web, chiar și la decenii după ce a fost documentată pentru prima dată. Atacatorii injectează cod SQL malițios într-o interogare, iar baza de date o execută ca și cum ar fi fost scrisă de un dezvoltator. Fără dreptul... SAST Dacă există un instrument pentru detectarea vulnerabilităților de tip SQL injection, acea defecțiune poate rămâne într-o bază de cod ani de zile înainte ca cineva să o găsească, de obicei pentru că un atacator o găsește primul.
Acest ghid prezintă modul în care apar vulnerabilitățile de tip injecție SQL, de ce prevenirea vulnerabilităților de tip injecție SQL necesită în continuare atât instrumente automatizate, cât și disciplină de codare sigură și cum o SAST Instrumentul se încadrează în imaginea respectivă încă de la prima linie de cod.
Ce este o vulnerabilitate de tip SQL Injection?
O vulnerabilitate de injecție SQL apare atunci când datele introduse de utilizator sunt introduse direct într-o interogare a bazei de date, în loc să fie tratate ca date. Luați un exemplu login formular care își construiește interogarea prin concatenarea unui nume de utilizator și a unei parole direct în șirul SQL. Un atacator care introduce admin' OR '1'='1 deoarece numele de utilizator schimbă logica interogării în sine, iar baza de date returnează o potrivire indiferent de parola reală. Această singură intrare fără caractere de escape ocolește complet autentificarea.
Aceasta este exact clasa de eroare a SAST Instrumentul pentru detectarea vulnerabilităților de tip SQL injection este construit pentru a detecta: date de intrare nesanitare care curg într-o interogare, vizibile în codul sursă înainte ca acestea să ajungă într-o bază de date.
De ce să folosiți un SAST Instrument pentru detectarea vulnerabilităților de tip SQL Injection?
A Testarea statică a securității aplicațiilor (SAST) Instrumentul scanează codul sursă pentru a găsi modele nesigure, inclusiv inputul nesanitizat care duce la injecția SQL, înainte ca acel cod să ajungă în producție. Această sincronizare este ceea ce diferențiază prevenirea vulnerabilităților la injecția SQL de răspunsul la incidentele de injecție SQL.
Beneficiile utilizării a SAST Instrument pentru prevenirea vulnerabilităților de injecție SQL
- Detectare precoce: descoperirile apar în timp ce aplicația este încă în curs de construire, nu după ce este livrată.
- Remediere detaliată: îndrumări practice pentru remedieri precum interogările parametrizate, în loc de un simplu număr de linie semnalizat.
- CI/CD integrarevulnerabilitățile sunt prinse commit sau construiți, în cadrul fluxului de lucru pe care dezvoltatorii îl folosesc deja.
- Rată scăzută de fals pozitiv: un instrument care ascunde descoperirile reale ale injecțiilor SQL în zgomot este ignorat. Precisionul este ceea ce menține un SAST instrument pentru detectarea vulnerabilităților de tip injecție SQL, de fapt util zi de zi.
Exemple din lumea reală de atacuri de tip SQL Injection
Injecția SQL a cauzat unele dintre cele mai mari breșe de date înregistrate vreodată și încă provoacă pagube și astăzi. Mai jos sunt exemple notabile, de la cel mai recent la cel mai vechi:
- Metabază (2026)Atacatorii au exploatat o eroare de tip SQL injection în endpoint-ul de resetare a parolei al platformei de analiză Metabase, obținând acces complet de administrator cu o singură solicitare neautentificată. Încălcarea a ajuns la cel puțin cinci companii din aval prin intermediul acreditărilor expuse ale bazei de date conectate la platformă.
- BeyondTrust și Trezoreria SUA (2025)O eroare de tip SQL injection în PostgreSQL, înregistrată ca CVE-2025-1094, a fost exploatată pentru a încălca platforma de asistență la distanță a BeyondTrust. Lanțul de intruziuni a ajuns la Departamentul Trezoreriei SUA, arătând cum o singură intrare neigienizată într-o interfață de bază de date utilizată pe scară largă poate duce la un incident la nivel guvernamental.
- TalkTalk (2015)Un atac de tip SQL injection a expus datele personale ale aproape 157,000 de clienți, inclusiv informații financiare, ceea ce a dus la amenzi substanțiale și la daune reputaționale de durată.
- Yahoo (2014)Atacatorii au folosit injecții SQL pentru a fura peste 500 de milioane de înregistrări de utilizatori, una dintre cele mai mari breșe de securitate din istorie la acea vreme.
- Yahoo! Voices (2012)Un atac separat de tip SQL injection a dezvăluit aproximativ 500,000 de adrese de e-mail și parole, expunând lacune în protecția bazei de date.
- Sony Pictures / PlayStation Network (2011)Injecția SQL a oferit atacatorilor acces la aproximativ 77 de milioane de conturi PlayStation Network, cu pagube estimate la 170 de milioane de dolari.
- Sisteme de plată Heartland (2008)Injecția SQL a expus aproximativ 130 de milioane de numere de carduri de credit și de debit într-una dintre cele mai mari breșe de securitate ale timpului său.
Modelul de-a lungul a aproape două decenii este același: o intrare nesanitizată, o interogare și întregul set de date din spatele acesteia devine accesibil. Tocmai de aceea, prevenirea vulnerabilităților SQL injection trebuie integrată în dezvoltare, nu adăugată după implementare. SQL injection se află alături de... scripturi cross-site ca una dintre vulnerabilitățile clasei de injecție pe care o SAST Instrumentul trebuie să intercepteze în mod implicit, nu ca o idee ulterioară.

Prevenirea vulnerabilităților de tip SQL Injection: Cele mai bune practici
Prevenirea injecțiilor SQL necesită o combinație de practici de codare securizate și instrumente automate. Aceste cinci practici formează nucleul oricărei strategii de prevenire a vulnerabilităților de tip injecție SQL:
- Folosește interogări parametrizate. Înlocuiți SQL-ul dinamic cu interogări parametrizate, astfel încât datele introduse de utilizator să fie întotdeauna tratate ca date, niciodată ca cod executabil. O interogare bazată pe substituenți (
WHERE username = ? AND password = ?) nu poate fi reinterpretat de datele de intrare ale atacatorului așa cum poate fi un șir concatenat. - Validați intrările. Respingeți intrările care nu corespund formatului așteptat și fiți atenți la caracterele utilizate în mod obișnuit în încercările de injectare, cum ar fi ghilimelele simple fără escape sau punct și virgulă.
- Escape caractere speciale. Când interogările parametrizate nu sunt o opțiune, escape-ul neutralizează caracterele pe care se bazează atacatorii. Tratați acest lucru ca o soluție de rezervă, nu ca o apărare principală.
- Limitați permisiunile bazei de date. Aplicați privilegiile minime, astfel încât contul utilizat de aplicația dvs. să poată accesa doar datele și operațiunile de care are nevoie. O interogare compromisă este mult mai puțin dăunătoare pentru un cont restricționat.
- Folosi SAST instrument. Automatizează detectarea vulnerabilităților de tip injecție SQL cu un SAST instrument care scanează continuu codul sursă și semnalează interogările nesanitate înainte ca acestea să ajungă la pull request, ca să nu mai vorbim de producție.
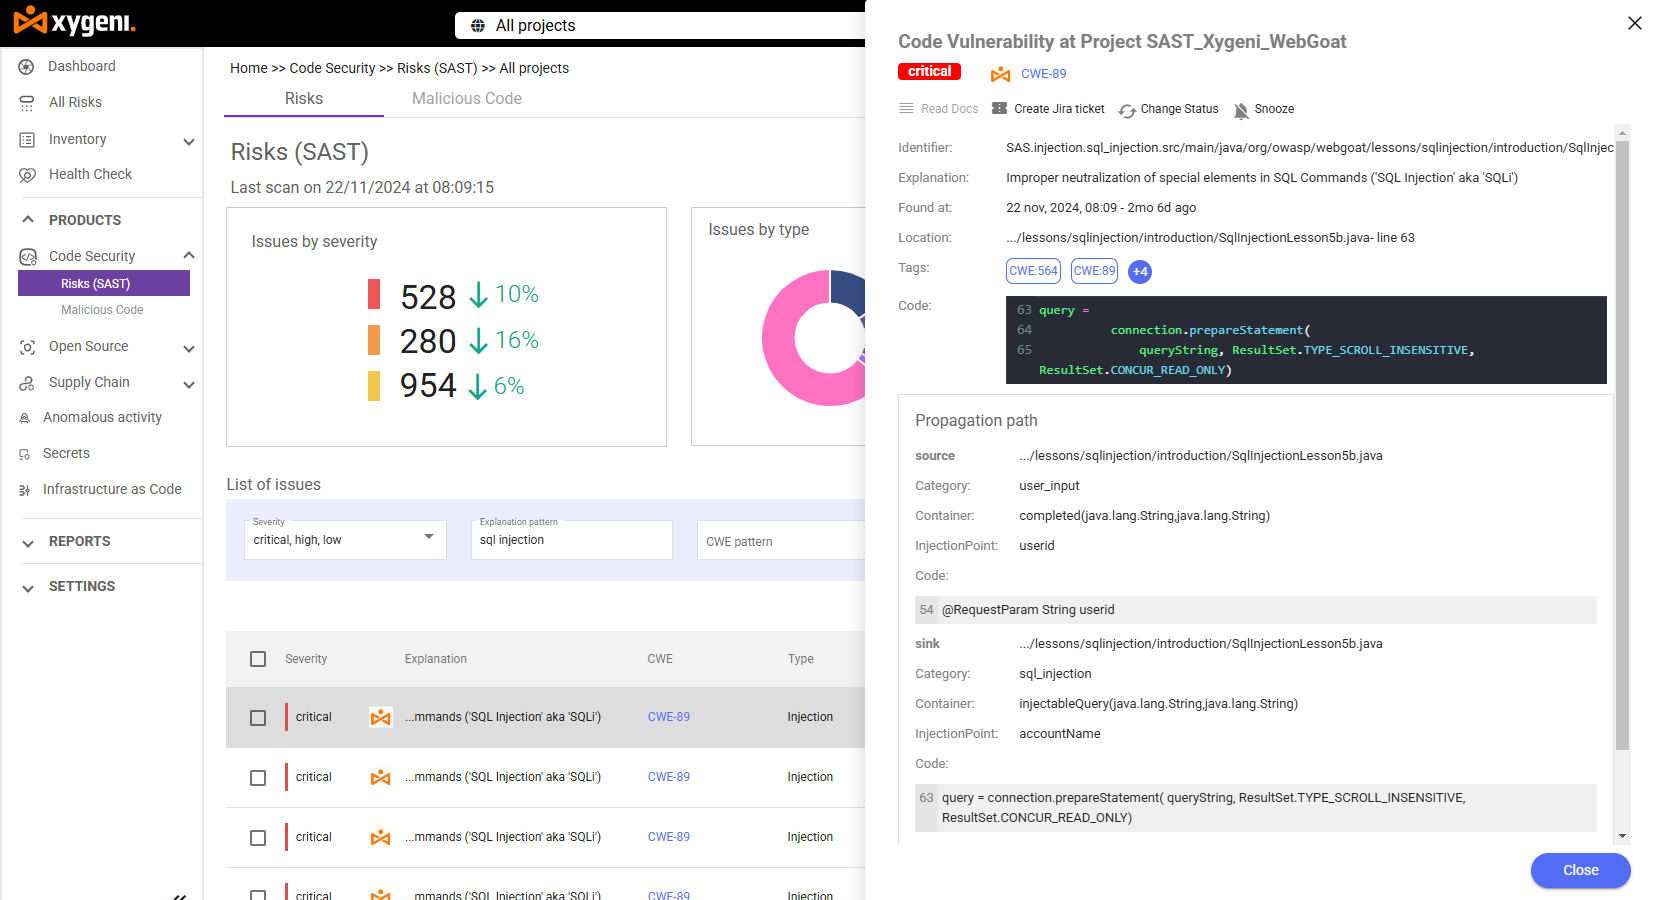
Cum Xygeni-SAST Previne vulnerabilitățile de tip SQL Injection
Xigeni-SAST combină analiza statică profundă cu o rată scăzută de rezultate fals pozitive, astfel încât prevenirea vulnerabilităților de tip injecție SQL nu vine cu prețul oboseală alertă.
- Analiză avansată a interogărilor: identifică modelele de interogări SQL nesigure, inclusiv șirurile concatenate cu intrări nesanitizate și semnalează măsurile de siguranță lipsă, cum ar fi interogările parametrizate sau validarea intrărilor.
- Precizie de detectare dovedităîn cadrul benchmark-ului OWASP, industria standard pentru evaluarea instrumentelor de testare a securității aplicațiilor, Xygeni-SAST a atins o rată de 100% True Positive pentru SQL Injection (CWE-89), ceea ce înseamnă că nu a ratat niciun caz de testare SQL injection cunoscut în benchmark.
- Corecție automată AIremediază instantaneu probleme precum injecția SQL și scriptarea cross-site cu remedieri gata de utilizare pentru dezvoltatori, generând pull requests cu sugestii de cod securizat aliniate cu cele mai bune practici lingvistice.
- Seamless CI/CD integrare: rulează în timp real în cadrul dezvoltării tale pipeline, detectând vulnerabilitățile de tip SQL injection înainte de implementare, mai degrabă decât după.
- Integrare IDE: vizualizați detaliile problemei, gravitatea și instrucțiunile de remediere direct în editor pe măsură ce scrieți interogarea, nu după ce commit aceasta.

FAQ
Care este cea mai bună metodă de a preveni injecția SQL?
Cea mai puternică metodă de prevenire a vulnerabilităților de tip injecție SQL combină interogările parametrizate din codul dvs. cu un SAST instrument care scanează continuu modele de intrare nesanitizate. Revizuirea manuală a codului, în sine, omite prea multe la viteza modernă pipelinecodul navei s.
Poate a SAST Instrumentul înlocuiește complet practicile de codare securizate?
Nu. A SAST Instrumentul pentru detectarea vulnerabilităților de tip SQL injection surprinde ceea ce există deja în cod, dar interogările parametrizate, validarea intrărilor și permisiunile bazei de date cu privilegii minime reduc frecvența cu care sunt scrise modele nesigure. Cele două funcționează împreună.
De ce se mai întâmplă breșe de injecție SQL dacă soluția este bine cunoscută?
Interogările parametrizate au fost standard remediere timp de ani de zile, dar bazele de cod existente acumulează interogări moștenite care nu sunt niciodată revizuite până când o breșă nu impune problema. Continuu SAST scanarea elimină această lacună prin semnalizarea interogărilor nesanificate pe fiecare commit, nu doar în timpul unui audit periodic.
Contează o rată scăzută de fals pozitive pentru detectarea injecțiilor SQL în mod specific?
Da. Rezultatele injecțiilor SQL care se pierd într-o listă lungă de rezultate fals pozitive sunt cele care ajung în producție. SAST Instrumentul cu o rată scăzută de fals pozitive menține prevenirea vulnerabilităților de tip injecție SQL acționabilă, în loc să fie copleșitoare.
Protejați-vă aplicațiile cu Xygeni-SAST
Vulnerabilitățile de tip SQL injection pot fi prevenite cu ajutorul metodei corecte SAST instrumentul și practicile corecte implementate. Începeți o perioadă de probă gratuită a Xygeni-SAST astăzi sau explorați cum se potrivește alături de SCA și open source security în platforma completă Xygeni. Contacteaza-ne or faceți turul produsului să o vezi în propriul cod.
