
De ce sunt esențiale instrumentele de analiză statică a codului în 2026
Analiza statică a codului nu mai este opțională; este o practică fundamentală pentru orice software de team building rapid. Aceeași eroare găsită în producție poate costa până la 10,000 de dolari, fără a lua în considerare timpul de inginerie deviat de la funcționalități, experiența degradată a utilizatorului sau daunele aduse reputației dacă acestea apar ca incidente de securitate. Analiza statică a codului elimină această lacună prin scanarea codului sursă înainte de livrare.
Miza este mai mare în 2026. Conform propriilor cercetări ale Xygeni, 60% dintre aplicații conțin vulnerabilități în codul first-party, și, având în vedere că dezvoltarea asistată de inteligență artificială accelerează volumul de cod scris, fereastra pentru detectarea problemelor înainte de producție este mai restrânsă ca niciodată. Odată cu creșterea DevSecOps, a codării asistate de inteligență artificială și a dezvoltării complexe CI/CD pipelineDe la început, a avea instrumentul potrivit de analiză statică nu mai este opțional.
Însă nu toate instrumentele statice de analiză a codului oferă aceeași valoare. Unele inundă echipele cu rezultate fals pozitive. Altele ratează complet defectele critice care pot fi exploatate. Și majoritatea se opresc la detectarea vulnerabilităților, ignorând amenințările la adresa codului rău intenționat care acum ajung în mod curent prin dependențele open-source și codul generat de inteligența artificială.
Această postare compară cele mai importante 4 instrumente statice de analiză a codului pentru 2026, evaluate în funcție de ceea ce contează cu adevărat: acuratețea detectării, ratele fals pozitive, acoperirea malware-ului. CI/CD integrare și stabilirea prețurilor.
Comparație rapidă: Cele mai bune instrumente de analiză statică a codului pentru 2026
| Instrument | Rata pozitivă adevărată | Viteza pozitivă falsă | Detectarea programelor malware | Corecție automată AI | Prețuri | Cele mai bune |
|---|---|---|---|---|---|---|
| Xygeni SAST | 100% (Repertoriu OWASP) | 16.7% | Da — nativ | Da — corecții PR contextuale | De la 35 USD/lună per contribuitor (platformă completă) | Echipele DevSecOps au nevoie de precizie, detectare a programelor malware și acoperire completă a platformei |
| Codul Snyk | 97.18% | 34.55% | Nu | Parțial — sugestii de remediere | De la 125 USD/lună (min. 5 contribuitori, SAST numai) | Echipele dedicate dezvoltatorilor sunt deja prezente în ecosistemul Snyk |
| Semgrep | 87.06% | 42.09% | Nu | Nu | De la 100 USD/lună per contribuitor | Echipe care au nevoie de scanare rapidă, personalizabilă, bazată pe reguli |
| soundQube | 50.36% | Variabil | Nu | Nu | De la 65 USD/lună (SAST (doar plată pe LoC) | Echipe concentrate pe calitatea codului și datoria tehnică |
Ce face ca cele mai bune instrumente de analiză statică a codului să iasă în evidență?
Nu toate instrumentele de analiză statică a codului oferă același nivel de protecție. Cele mai eficiente platforme din 2026 au în comun aceste capabilități:
Detectare precisă cu un număr redus de fals pozitive
Cele mai bune instrumente prioritizează vulnerabilitățile reale, exploatabile, în loc să producă zgomot. O rată ridicată de rezultate pozitive reale, combinată cu o rată scăzută de rezultate fals pozitive, înseamnă că dezvoltatorii își petrec timpul remediind probleme reale, nu urmărind alerte care nu contează.
Remediere bazată pe inteligență artificială
Detectarea fără remediere creează blocaje. Căutați instrumente care oferă sugestii de remediere contextuale direct în pull requests, înlocuind modelele riscante cu alternative sigure fără a fi necesară aplicarea manuală de corecții.
Detectarea programelor malware și a lanțului de aprovizionare
Instrumentele tradiționale de analiză statică a codului scanează vulnerabilitățile de codare. Acestea nu detectează cod malițios. Cele mai bune platforme merg mai departe, identificând backdoor-uri, troieni, ransomware, execuție ofuscată și modificarea registrului de sistem atât în codul first-party, cât și în dependențele open-source.
CI/CD și integrare IDE
Analiza statică a codului ar trebui să ruleze continuu, nu doar înainte de lansare. Căutați integrări native cu GitHub Actions, GitLab CI, Jenkins, Azure DevOps și Bitbucket, plus pluginuri IDE care afișează rezultatele pe măsură ce codul este scris.
Prioritizare bazată pe exploatabilitate
Numărul brut de rezultate generează zgomot, nu informații. Cele mai bune instrumente filtrează rezultatele după accesibilitate, exploatabilitate și impact asupra afacerii - astfel încât echipele să rezolve mai întâi ceea ce contează cu adevărat, nu doar ceea ce are cel mai mare scor CVSS.
Validarea benchmark-ului OWASP
Selectarea unui instrument static de analiză a codului ar trebui să se bazeze pe rezultate măsurabile, nu pe afirmațiile furnizorului. Proiectul OWASP Benchmark oferă o standardcadru independent și izat pentru a evalua acuratețea detectării în raport cu modelele de vulnerabilități cunoscute în cazuri de testare din lumea reală. Solicitați întotdeauna date de referință înainte de commitatașarea la o unealtă.

Cele mai bune instrumente de analiză statică a codului
1. Xygeni SASTAnaliză statică a codului construită pentru DevSecOps

Prezentare generală: Xygeni SAST nu este doar un alt instrument static de analiză a codului. Este special conceput pentru echipele DevSecOps care au nevoie de informații preliminare.cisDetectare electronică, remediere automată și protecție cu spectru complet, fără a încetini dezvoltarea.
Acolo unde majoritatea instrumentelor statice de analiză a codului se opresc la detectarea vulnerabilităților, Xygeni merge mai departe: combină analiza statică profundă cu detectarea inteligentă a programelor malware, sugestii de remedieri bazate pe inteligență artificială și prioritizare bazată pe accesibilitate. Rezultatul este un instrument care surprinde ceea ce alții omit, filtrează zgomotul și ajută dezvoltatorii să remedieze ceea ce contează cu adevărat, direct în cadrul fluxurilor lor de lucru existente.
Xygeni SAST face parte și din platforma all-in-one Xygeni, ceea ce înseamnă SAST constatările sunt corelate automat cu SCA, detectarea secretelor, CI/CD securitate, DAST și ASPM, oferind echipelor o perspectivă unificată asupra riscurilor la nivelul întregului SDLC.
Caracteristici cheie:
- Rată de 100% rezultate pozitive reale (OWASP Benchmark): Zero erori la SQL Injection și Cross-Site Scripting. Zero fals pozitive la criptare slabă și hashing slab.
- Rată scăzută de rezultate fals pozitive (16.7%): Reduce oboseala cauzată de alerte și menține concentrarea dezvoltatorului asupra problemelor exploatabile, nu asupra zgomotului.
- Corecție automată AI: Generează corecții de cod securizate, sensibile la context, livrate direct către pull requestsÎnlocuiește modelele riscante cu alternative sigure, aliniate la cele mai bune practici lingvistice; nu este necesară nicio modificare manuală.
- Detectarea programelor malware: Detectează backdoor-uri, troieni, viermi, ransomware, spyware, execuție de cod ofuscată și modificarea registrului de sistem, atât în codul first-party, cât și în dependențele open-source. O capacitate de care majoritatea instrumentelor statice de analiză a codului lipsesc complet.
- Canal de prioritizare a exploatării: Filtrează rezultatele după accesibilitate, exploatabilitate și impact asupra afacerii, astfel încât echipele să abordeze ceea ce este cu adevărat periculos, nu doar ceea ce există.
- Integrare IDE: Scanați codul pe măsură ce este scris. Vizualizați detaliile problemei, gravitatea, metadatele și îndrumările de remediere direct în IDE-ul dvs., înainte de... commit se face.
- CI/CD Integrare: Suport nativ pentru GitHub Actions, GitLab CI, Jenkins, Azure DevOps și Bitbucket, cu porți de calitate care blochează versiunile vulnerabile.
- Acoperire completă a vulnerabilităților: Defecțiuni de injecție, XSS, configurații greșite, scurgeri de informații, depășiri de buffer, autentificare insuficientă și control nesigur al accesului, în codul first-party și cel generat de inteligența artificială.
💲 Prețuri
Xygeni SAST este inclus în platforma all-in-one Xygeni, începând de la 35 USD/lună per contribuitor. Aceasta acoperă SAST, SCA, CI/CD Securitate, Detectarea Secretelor, IaC Security, DAST și ASPM, fără limite ascunse, fără taxe per depozit și fără restricții privind funcționalitățile.
Linia de fund: Xygeni SAST este cea mai puternică alegere din această listă pentru echipele care au nevoie de detecție cu o precizie demonstrabilă, remediere bazată pe inteligență artificială și acoperire împotriva programelor malware într-o singură platformă. Rata sa de 100% pozitive reale pe benchmark-ul OWASP, rata scăzută de pozitive false și protecția nativă a lanțului de aprovizionare îl diferențiază de toate celelalte instrumente din această listă.
2. Snyk Sast Instrument

Prezentare generală: Codul Snyk este cunoscut ca fiind rapid și ușor de utilizat instrument de analiză statică a codului construit pentru dezvoltatori. Oferă feedback de securitate în timp real atât în IDE-uri, cât și CI/CD pipelines, care ajută la identificarea timpurie a problemelor fără a perturba fluxurile de lucru. Configurarea este simplă și se integrează bine cu mediile de dezvoltare moderne.
Totuși, în ciuda designului său axat pe dezvoltatori, instrumentul are o rată relativ ridicată de rezultate fals pozitive. De asemenea, îi lipsește detectarea programelor malware încorporată, ceea ce pune mai multă responsabilitate echipelor de securitate pentru verificarea manuală a rezultatelor.
Caracteristici cheie:
- Rată de 97.18% rezultate pozitive reale: Detectează cu precizie majoritatea vulnerabilităților în timpul analiza statică a codului.
- CI/CD și integrare IDE: Funcționează direct în instrumentele populare pentru dezvoltatori pentru scanare continuă.
Limitări de luat în considerare
- Rată de 34.55% rezultate fals pozitive: Nivel ridicat de zgomot care poate copleși echipele de securitate și poate întârzia remedierea.
- Fără detectare de programe malware: Nu se poate identifica cod rău intenționat în dependențele terților, necesită instrumente suplimentare.
- SAST este secundar: Snyk și-a construit reputația pe SCACodul Snyk nu corespunde cu profunzimea codului dedicat SAST unelte.
- Prețuri fragmentate: SAST, SCA, scanarea containerelor și IaC se vând separat; acoperirea completă necesită o comandă personalizată enterprise citat.
💲 De stabilire a prețurilor:
Începe de la 125 USD/lună pentru minimum 5 contribuitori, SAST numai. SCA, CI/CD Securitate, Detectarea Secretelor, IaC Security, și scanarea containerelor nu sunt incluse și trebuie achiziționate separat. Sunt incluse doar 100 de teste; testele suplimentare necesită suplimente costisitoare. Enterprise plan necesar pentru mai mult de 10 contribuitori.
Linia de fund: Snyk Code este o alegere solidă pentru echipele axate pe dezvoltatori, care deja fac parte din ecosistemul Snyk și care doresc rezultate rapide și fundamentate, fără configurații complexe. Pentru echipele care au nevoie de o precizie mai mare, detectare a programelor malware sau o platformă AppSec unificată, alte opțiuni din această listă sunt mai potrivite.
3. Semgrep Sast Instrument

Prezentare generală: Semgrep este un instrument static de analiză a codului open-source care prioritizează flexibilitatea și viteza. Acesta permite echipelor de securitate și dezvoltare să scrie reguli personalizate adaptate bazei lor de cod și politicilor specifice, fără a fi necesară compilarea codului. Acest lucru îl face ideal pentru feedback rapid. CI/CD pipelines și programe de securitate cu deplasare la stânga unde contează aplicarea politicilor personalizate.
Punctul forte al Semgrep este personalizarea și viteza. Punctul slab este precizia: cu o rată de 87.06% rezultate pozitive adevărate și de 42.09% rezultate false pozitive pe OWASP Benchmark, produce mai mult zgomot și ratează mai multe probleme reale decât instrumentele de top din această listă. De asemenea, îi lipsește complet detectarea programelor malware.
Caracteristici cheie:
- Suport pentru reguli personalizate: Echipele pot scrie și aplica reguli de securitate specifice aplicațiilor lor, într-o sintaxă simplă, fără expertiză DSL.
- Scanări rapide fără compilare: Oferă feedback rapid ca parte a analizei statice continue pipelines.
- Suport larg lingvistic: Acoperă o gamă largă de limbaje și framework-uri.
- CI/CD Integrare: Se integrează cu GitHub Actions, GitLab CI și alte pipeline unelte.
- Nucleu open-source: Gratuit pentru scanare de bază; planurile comerciale adaugă reguli pro și funcții de echipă.
Limitări de luat în considerare
- Rată de 87.06% rezultate pozitive reale: Mai puțin fiabil în detectarea problemelor critice decât instrumentele statice de analiză a codului de top.
- Rată de 42.09% rezultate fals pozitive: Cea mai mare rată de rezultate fals pozitive din această listă, echipele care investesc în reguli personalizate pot reduce această rată, dar necesită un efort continuu semnificativ.
- Fără detectare de programe malware: Nu se poate identifica cod rău intenționat în componentele terțe.
- Fără corecție automată cu inteligență artificială: Remedierea este manuală; constatările necesită investigarea dezvoltatorului fără îndrumare automată a remedierilor.
- Scale de prețuri per contribuitor: Fiecare contribuitor necesită o licență pentru toate produsele, fără flexibilitate pentru a combina nivelurile de acoperire.
💲 De stabilire a prețurilor:
Începe de la 100 USD/lună per contribuitor pentru Cod, Lanț de aprovizionare și Secrete combinate. Fără flexibilitate, achiziționarea de Cod Semgrep necesită același număr de licențe pentru Lanț de aprovizionare și Secrete. Costurile cresc liniar în funcție de dimensiunea echipei.
Linia de fund: Semgrep este o alegere excelentă pentru echipele de inginerie de securitate care doresc să construiască reguli de detecție personalizate și pot investi în optimizare. Pentru echipele care au nevoie de o precizie ridicată, remediere bazată pe inteligență artificială sau protecție împotriva programelor malware, este mai bine utilizat ca o completare a unei platforme mai cuprinzătoare.
4. SonarQube SAST Instrument
Prezentare generală: SonarQube este una dintre cele mai utilizate platforme de calitate a codului, cu un suport puternic pentru impunerea unui cod curat. standards, reducerea datoriei tehnice și integrarea cu populare CI/CD instrumente. Oferă detectarea hotspoturilor de securitate și scanarea vulnerabilităților de bază, dar punctul său forte este calitatea codului, nu analiza statică de nivel de securitate.
În cadrul testului OWASP Benchmark, SonarQube înregistrează o rată pozitivă reală de 50.36%, ceea ce înseamnă că ratează aproximativ jumătate din vulnerabilitățile reale din... standardcazuri de testare izate. Nu oferă detectare a programelor malware, remediere automată a inteligenței artificiale sau prioritizare bazată pe exploatabilitate. Pentru echipele cu cerințe serioase de securitate, funcționează cel mai bine ca un complement al calității codului pentru o soluție dedicată SAST instrument, mai degrabă decât o soluție de securitate independentă.
Caracteristici cheie
- Analiza calității codului: Aplică standardpentru lizibilitate, structură și mentenanță pe termen lung în peste 30 de limbi.
- CI/CD Integrare: Se conectează cu Jenkins, GitLab, Azure DevOps, GitHub Actions și multe altele.
- Puncte fierbinți de securitate: Evidențiază zonele de cod potențial riscante, deși este necesară o verificare manuală pentru a confirma exploatabilitatea.
- Atât ediția Cloud, cât și cea autogestionată: Implementare flexibilă pentru echipe cu on-premise cerințe.
- Ecosistem mare: Adoptat pe scară largă, cu suport puternic din partea comunității și disponibilitate a pluginurilor.
Limitări de luat în considerare
- Rată de 50.36% rezultate pozitive reale: Detectează mai puțin de jumătate din vulnerabilitățile reale din OWASP Benchmark, cea mai slabă din această listă.
- Adâncime limitată a securității: Mai potrivit pentru igiena codului decât pentru analiza aprofundată a vulnerabilităților sau pentru securitatea lanțului de aprovizionare.
- Fără detectare de programe malware: Nu identifică comportamente rău intenționate în codul proprietar sau terț.
- Fără corecție automată cu inteligență artificială: Remedierea manuală este necesară pentru toate constatările.
- Prețuri cu plată pe LoC: Începe de la 100 de linii de cod și crește cu 6 dolari pentru fiecare 10 de linii de cod; costurile cresc semnificativ pentru baze de cod mari.
💲 De stabilire a prețurilor:
Începe de la 65 USD/lună pentru Planul Echipă, SAST Doar model cu plată pe LoC, cu o limită fixă de 1.9 milioane LoC. Fără acoperire de securitate all-in-one.
Linia de fund: SonarQube este alegerea potrivită pentru echipele care prioritizează calitatea codului, mentenabilitatea și gestionarea datoriilor tehnice. Fiind un instrument de securitate independent, precizia sa redusă în benchmark-ul OWASP înseamnă că ar trebui asociat cu un instrument dedicat. SAST platformă pentru echipe cu cerințe reale de securitate.
De ce Xygeni SAST Este cel mai bun instrument de analiză statică a codului pentru 2026
Fiecare instrument din această listă are un caz de utilizare clar. Snyk se potrivește echipelor care deja fac parte din ecosistemul Snyk și care doresc rezultate rapide pentru dezvoltatori. Semgrep deservește inginerii de securitate care au nevoie de reguli personalizate și scanări rapide. SonarQube excelează în guvernanța calității codului și gestionarea datoriilor tehnice.
Dar niciuna dintre ele nu combină precizia detecției, protecția împotriva programelor malware, remedierea prin inteligență artificială și acoperirea completă a platformei așa cum... Xygeni nu.
Xygeni SAST este singurul instrument din această listă care atinge o rată de 100% fals pozitive pe testul OWASP Benchmark, cu cea mai mică rată de fals pozitive de 16.7%. Este singurul instrument care detectează cod malițios atât în componentele proprie, cât și în cele terțe. Și este singurul instrument în care SAST descoperirile sunt corelate nativ cu SCA, detectarea secretelor, CI/CD Securitate, DAST și ASPM, astfel încât echipele de securitate să vadă imaginea completă a riscurilor, nu rezultatele scanărilor izolate.
Pentru echipele care iau în serios dezvoltarea sigură în Era AI (unde codul generat de inteligența artificială, dependențele compromise și volumul tot mai mare de amenințări reprezintă noua normalitate) Xygeni SAST este cea mai completă, precisă și rentabilă alegere din această listă.
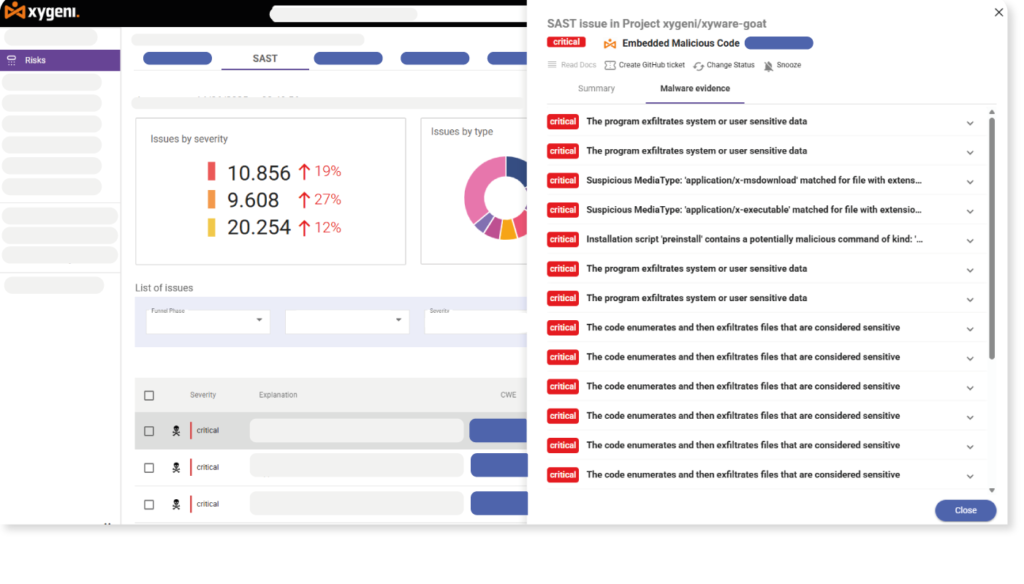

Precizie de detectare de neegalat - Rate de 100% adevărat pozitive – OWASP Benchmark Doved
Întrebări frecvente
Ce este analiza statică a codului?
Analiza statică a codului, cunoscută și sub denumirea de SAST (Static Application Security Testing) este procesul de scanare a codului sursă, bytecode-ului sau fișierelor binare fără a executa programul pentru a identifica vulnerabilități de securitate, erori de codare și încălcări ale politicilor înainte de implementarea aplicației.
Care e diferenta dintre SAST și DAST?
SAST analizează codul sursă înainte de implementare, identificând vulnerabilitățile în etapa de codare. DAST testează aplicațiile care rulează din exterior, simulând atacuri reale împotriva serviciilor live pentru a găsi vulnerabilități în timpul rulării. Majoritatea programelor DevSecOps mature utilizează ambele, iar platforme precum Xygeni le includ nativ pe ambele.
Pot instrumentele de analiză statică a codului detecta programe malware?
Majoritatea nu pot. Tradițional SAST Instrumentele scanează vulnerabilitățile de codare; nu detectează cod intenționat rău intenționat. Xygeni SAST merge mai departe prin identificarea backdoor-urilor, troienilor, ransomware-ului, execuției ofuscate și manipulării registrului de sistem atât în codul first-party, cât și în dependențele open-source, o capacitate critică pe măsură ce atacurile asupra lanțului de aprovizionare se intensifică.
Ce este Benchmark-ul OWASP și de ce este important?
Proiectul de referință OWASP este un proiect independent, standardcadru izat care măsoară cât de precis este SAST Instrumentele detectează tipare de vulnerabilități cunoscute în cazuri de testare din lumea reală. Este cea mai fiabilă sursă independentă pentru compararea instrumentelor de analiză statică a codului și semnificativ mai credibilă decât afirmațiile de marketing ale furnizorilor.
Ar trebui să utilizez analiza statică a codului alături de SCA?
Da. SAST detectează vulnerabilități în propriul cod. SCA identifică riscurile din dependențele tale open-source. Împreună, acestea acoperă ambele suprafețe de atac. Platforme precum Xygeni includ ambele nativ (cu constatări corelate într-o singură vizualizare a riscurilor), eliminând necesitatea de a gestiona instrumente separate și dashboards.
