






Managementul riscului operațional este esențială pentru protejarea sistemelor critice și menținerea continuității afacerii. Dar Ce este managementul riscului operațional...și cum pot pune în practică echipele de securitate și DevOps acest lucru? În esență, este vorba despre procesul de identificare, evaluare și minimizare a riscurilor cauzate de defecțiuni ale sistemului, erori umane sau amenințări externe. În mod alarmant, 40% dintre afaceri nu reușesc să se redeschidă după o disfuncție.saster—o reamintire dură a consecințelor riscului neatenuat. Prin urmare, prin adoptarea unor principii clare Cele mai bune practici în managementul riscului operațional, organizațiile pot trece de la stingerea reactivă a incendiilor la protecția proactivă - asigurându-se că securitatea, viteza și reziliența merg mână în mână.
Valoarea strategică a managementului riscului operațional
Dincolo de protejarea împotriva amenințărilor, managementul riscului operațional joacă un rol esențial în:
Asigurarea continuității afacerii: Prin anticiparea și atenuarea potențialelor perturbări, ORM ajută la menținerea unor operațiuni fără probleme, chiar și în situații adverse.
Stabilitate Financiară: Gestionarea proactivă a riscurilor reduce probabilitatea unor incidente costisitoare, protejând astfel sănătatea financiară a organizației.
Managementul reputației: Un cadru ORM robust sporește încrederea clienților și păstrează reputația organizației prin prevenirea incidentelor care ar putea duce la neîncredere publică.
De ce este important managementul riscului operațional în securitatea cibernetică
Instrumentele tradiționale de securitate, precum firewall-urile și software-ul antivirus, nu mai sunt suficiente. La urma urmei, multe riscuri nu apar la nivelul perimetrului - ele se produc în interiorul codului, pipeline, sau chiar din cauza erorii umane. Aici este locul unde managementul riscului operațional intervine, oferind o modalitate mai inteligentă și mai timpurie de a aborda amenințările din lumea reală.
Dacă este făcut corect, ajută echipele să construiască software mai sigur fără a încetini livrarea. Iată cum:
Detectarea timpurie a configurațiilor greșite și a vulnerabilităților
Pentru început, analizatoarele statice de cod (SAST) și scanere open-source (SCA) detectează erorile și vulnerabilitățile de securitate înainte ca acestea să ajungă în producție. Prin mutarea detectării riscurilor la stânga, echipele remediază problemele din timp - direct în IDE sau în timpul revizuirilor PR - reducând reluarea lucrărilor și expunerea.
Prevenirea incidentelor cauzate de erori interne
Greșelile se întâmplă. De exemplu, secretele hardcoded, dependențele învechite sau validările lipsă pot pătrunde cu ușurință în baza de cod. Dar cu verificările automate integrate CI/CD, aceste probleme pot fi semnalate și blocate înainte de fuzionare, reducând la minimum riscul fără a adăuga blocaje.
Monitorizare continuă a infrastructurii
În zilele noastre, infrastructura este doar cod - Terraform, Kubernetes și altele asemenea. De aceea, scanarea acestor șabloane pentru configurații greșite este esențială. Ajută la detectarea unor lucruri precum porturi deschise sau roluri IAM slabe. înainte acestea creează breșe de securitate în cloud.
Asigurarea conformității
Securitatea nu înseamnă doar să fii în siguranță, ci să o dovedești. Risc regulat evaluări, jurnalele de audit și politicile automatizate ajută echipele să rămână aliniate cu industria standardprecum NIST, ISO/IEC 27001 sau OWASP. Acest lucru reduce cheltuielile generale de conformitate și consolidează încrederea părților interesate.
Menținerea securității și vitezei aliniate
Cel mai important, managementul riscului operațional menține echipele de securitate și inginerie pe aceeași lungime de undă. Prin filtrarea zgomotului, evidențierea doar a problemelor care necesită acțiune și automatizarea părților plictisitoare, vă asigură că puteți acționa rapid - fără a sacrifica liniștea sufletească.
Ce este managementul riscului operațional
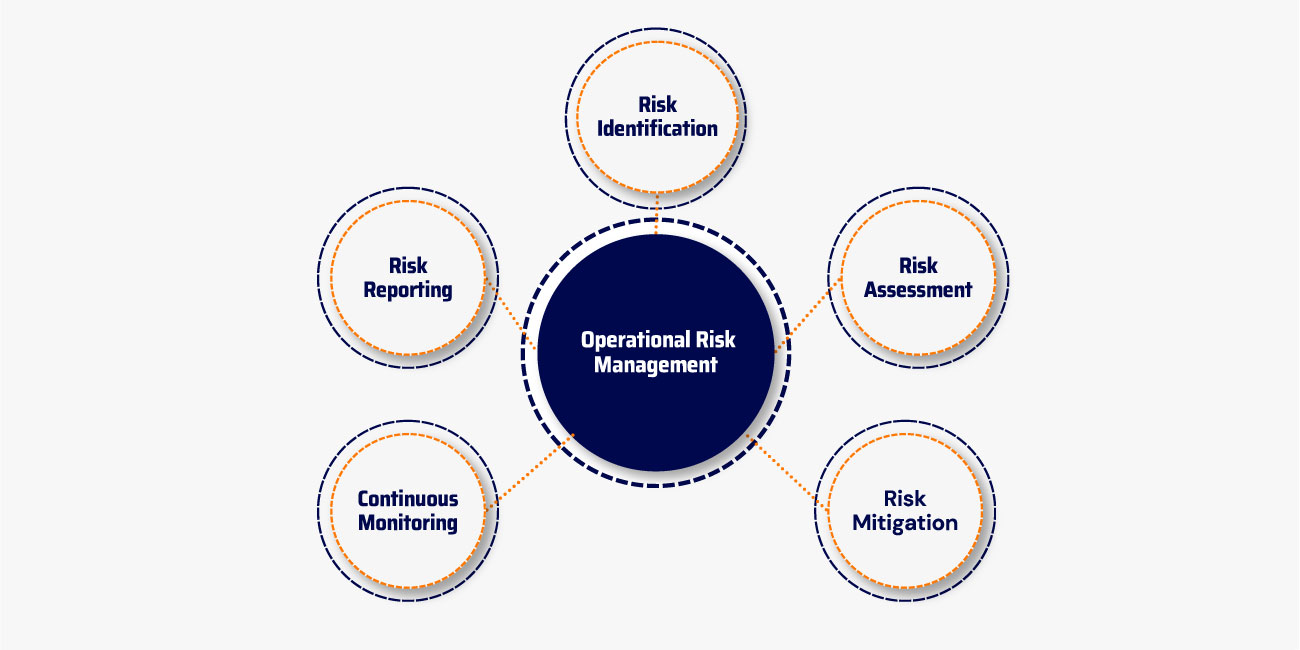
Managementul riscului operațional este un proces continuu care se întinde de la dezvoltare la implementare. Deși în mod tradițional se aplică infrastructurii și sistemelor operaționale, acum este esențial să se schimbe aceste practici - începând încă din ciclul de dezvoltare software.
Iată cum se traduc pilonii principali ai managementului riscului operațional în mediile DevSecOps de astăzi:
Identificarea riscurilor: De la cod la cloud
Identificarea modernă a riscurilor implică detectarea anomaliilor, a modelelor de cod nesigure și a configurațiilor greșite atât în fluxurile de lucru de infrastructură, cât și în cele de dezvoltare software. Aceasta include vulnerabilități la nivelul aplicației, riscuri de dependență și comportamente suspecte care apar în timpul execuției sau commitactivitate la nivel de -.
Evaluarea riscurilor: Prioritizarea care contează
Nu toate riscurile sunt la fel. Echipele trebuie să evalueze atât gravitatea, cât și exploatabilitatea pentru a se concentra asupra a ceea ce contează cel mai mult. Aceasta include pâlnii de prioritizare care integrează semnale precum analiza accesibilității, impactul asupra afacerii și Scorarea EPSS, ajutând echipele de securitate și dezvoltatorii să trieze eficient vulnerabilitățile.
Atenuarea riscurilor: Automatizați pentru accelerare
Pentru a depăși aplicarea manuală de patch-uri, echipele utilizează remedierea automată, SCAși detectarea secretelor. Integrarea revocării automate reduce și mai mult intervenția manuală, permițând atenuarea riscurilor în timp real. Acest lucru minimizează expunerea și previne stingerea reactivă a incendiilor în timpul lansărilor.
Monitorizare continuă: integrată, nu izolată
Securitatea nu ar trebui să fie obligatorie. În schimb, este încorporată în CI/CD pipelines, susținută de scanări gestionate, audituri manualeși urmărirea continuă a comportamentului. Valorificând surse precum Peisajul amenințărilor ENISA, echipele rămân informate și pregătite împotriva amenințărilor în continuă evoluție.
Raportarea riscurilor: clară, conectată și acționabilă
Constatările de securitate nu înseamnă prea mult fără vizibilitate. Prin dashboardING, integrări ale sistemului de ticketing și notificări automate, părțile interesate - de la analiști de securitate la dezvoltatori - primesc contextul și îndrumările necesare pentru a lua măsuri rapid.
Cele mai bune practici de gestionare a riscului operațional
Pentru a gestiona eficient riscurile de securitate, adoptarea următoarelor bune practici de gestionare a riscurilor operaționale este esențială:
1. Promovarea unei culturi a conștientizării riscurilor
Asigurați-vă că fiecare membru al echipei - de la dezvoltatori la directori - își înțelege rolul în identificarea și atenuarea riscurilor. Promovarea unei cultura de conștientizare a securității cibernetice ajută la integrarea managementului riscului operațional în fluxurile de lucru zilnice.
2. Implementarea unei guvernanțe și supravegheri solide
Stabiliți politici, proceduri și mecanisme de responsabilitate clare pentru a asigura activități de gestionare a riscurilor consecvente și aliniate. Auditurile și evaluările regulate pot identifica domeniile care necesită îmbunătățiri.
3. Utilizați automatizarea
Utilizați instrumente avansate precum analiza riscurilor, modelarea predictivă și sistemele automate de monitorizare pentru a oferi informații în timp real despre riscurile potențiale. Automatizarea reduce probabilitatea erorilor umane și îmbunătățește timpii de răspuns.
4. Educație și formare continuă
Atelierele, seminariile și modulele de învățare virtuală regulate pot ajuta la dezvoltarea competențelor în managementul riscurilor, asigurându-se că angajații sunt echipați cu tehnici actualizate pentru gestionarea riscurilor operaționale.
5. Mutare securitate stânga
Integrați măsuri de securitate încă de la începutul procesului de dezvoltare pentru a detecta problemele înainte ca acestea să ajungă în producție. Această abordare proactivă minimizează riscurile din aval și se aliniază cu fluxurile de lucru DevSecOps.
6. Prioritizarea în funcție de exploatabilitate
Nu toate vulnerabilitățile prezintă același nivel de amenințare. Folosiți analiza accesibilității și metricile Sistemului de Predicție a Exploiturilor (EPSS) pentru a vă concentra asupra riscurilor care sunt atât grave, cât și susceptibile de a fi exploatate.
7. Infrastructură securizată ca și cod (IaC)
Configurații greșite în IaC poate duce la încălcări semnificative ale securității. Scanați și evaluați periodic IaC șabloane pentru a identifica și rectifica potențialele defecte înainte de implementare.
8. Monitorizați continuu
Folosiți detectarea anomaliilor în timp real și monitorizarea comportamentului pentru a identifica și a aborda semnele de probleme din timp, chiar înainte ca vulnerabilitățile să fie exploatate.
Implementarea acestor bune practici îmbunătățește reducerea amenințărilor, îmbunătățește conformitatea și facilitează livrarea de software mai sigură și mai rapidă.
Cum susține Xygeni managementul riscului operațional la fiecare pas
La Xygeni, vedem managementul riscului operațional nu ca pe o sarcină singulară, ci ca pe un proces continuu, care începe devreme în dezvoltare. Platforma noastră all-in-one se integrează natural în ciclul de viață al software-ului dvs., oferind vizibilitatea, automatizarea și contextul necesare pentru a fi cu un pas înaintea riscurilor fără a încetini echipa.
Identificarea riscului
Pentru început, nu poți repara ceea ce nu poți vedea. De aceea, identificarea riscurilor este primul și cel mai esențial pas. Platforma all-in-one Xygeni reunește mai multe straturi de detecție pentru a scoate la iveală riscurile pe parcursul întregului proces de dezvoltare.
Mai exact, ajutăm echipele să găsească cod nesigur, biblioteci open-source vulnerabile, hsecrete codificate prin calculatorși configurații greșite - toate într-un singur loc. Drept urmare, echipele pot identifica și corecta problemele din timp, pot evita punctele slabe și pot lua măsuri înainte ca riscurile să scape de sub control.
De evaluare a riscurilor
Desigur, nu orice vulnerabilitate este critică. Unele s-ar putea să nu fie niciodată exploatate, în timp ce altele reprezintă o amenințare imediată. Aici intervine prioritizarea inteligentă a Xygeni.
Platforma noastră combină Severitatea CVSS, scorurile de exploatabilitate EPSS v4 și analiza accesibilității pentru a clasifica rezultatele în funcție de riscul real. Mai mult, puteți personaliza canalele de prioritizare pentru a se potrivi nevoilor afacerii dvs. - fie că este vorba de conformitate, impact sau probabilitate. Prin urmare, echipele reduc oboseala alertelor și se concentrează doar pe ceea ce contează cu adevărat.
Atenuarea riscului
Odată ce riscurile sunt evaluate, este timpul să acționăm. Din fericire, Xygeni accelerează remedierea cu instrumente precum Analiza compoziției software (SCA), detectarea secretelor și aplicarea automată de patch-uri - toate într-o platformă unificată.
De exemplu, nostru SCA identifică pachetele vulnerabile și sugerează versiuni mai sigure, ajutând dezvoltatorii să actualizeze corecturile din timp. În paralel, detectarea secretelor scanează datele de autentificare expuse și ghidează echipele prin fluxurile de lucru pentru revocare și înlocuire.
Cel mai important, Xygeni automatizează o mare parte din acest proces. Fie că sugerează o versiune sigură, fie că declanșează o... pull request, facem ca rezolvarea problemelor să fie rapidă și fără probleme - chiar în interiorul dumneavoastră CI/CD or SCM mediu. (envrironment)
Monitorizare continuă
Chiar și după ce codul este livrat, securitatea trebuie să continue. De aceea, Xygeni oferă servicii continue monitorizarea dumneavoastră pipelines și infrastructură. Fiecare commit iar construcția este scanată în timp real pentru a detecta noile riscuri.
În plus, echipele pot rula atât scanări manuale, cât și gestionate, oferind flexibilitate în funcție de fluxurile de lucru sau de nevoile de conformitate. Acest lucru asigură detectarea configurațiilor greșite, a dependențelor nesigure și a comportamentelor neobișnuite înainte ca acestea să provoace daune.
Raportarea riscurilor
În cele din urmă, riscurile trebuie comunicate clar. Xygeni facilitează acest lucru cu în timp real dashboards, alerte și integrări de ticketing precum Jira.
Asta înseamnă că toată lumea - de la responsabilii de securitate până la managerii de inginerie - are acces la informațiile de care are nevoie. Drept urmare, decisLucrările sunt mai rapide, conformitatea este mai ușoară, iar întreaga organizație rămâne aliniată în jurul unei imagini comune a riscurilor.
Gânduri finale: Managementul riscului operațional ca avantaj competitiv
Pe scurt, managementul riscului operațional este mult mai mult decât o simplă casetă de selectare - este o bază strategică pentru furnizarea de software sigur și rezistent în lumea digitală de astăzi, aflată în continuă schimbare. Dar mai întâi, să revedem ce este managementul riscului operațional și de ce este esențial.
Managementul riscului operațional se referă la procesul de identificare, evaluare și reducere a riscurilor care decurg din sisteme, erori umane sau amenințări externe. Atunci când este integrat eficient, acesta mută atenția echipei de la reacția la amenințări la prevenirea activă a acestora.
Având în vedere acest lucru, adoptarea celor mai bune practici de gestionare a riscurilor operaționale ajută echipele de dezvoltare și securitate să realizeze următoarele:
- Construiți procese conștiente de riscuri care se scalează în cadrul echipelor
- Minimizează expunerea la cerințe de securitate, respectând în același timp conformitatea standards
- Aliniați securitatea cu viteza fluxurilor de lucru DevOps moderne
- Mențineți continuitatea afacerii chiar și în timpul întreruperilor neașteptate
Având în vedere toate aspectele, înțelegerea conceptului de management al riscului operațional și aplicarea unor metode dovedite oferă echipelor posibilitatea de a prelua controlul asupra posturii lor de risc. În loc să reacționeze la probleme, acestea construiesc cu reziliență de la început.
La Xygeni, platforma noastră face ca această schimbare să fie ușoară și să aibă un impact semnificativ. Prin integrarea celor mai bune practici de gestionare a riscului operațional în fiecare etapă a ciclului de viață al dezvoltării de software, ajutăm organizațiile să depășească limita conformității și să se îndrepte către o cultură a riscului cu adevărat proactivă.
Gata să transformi riscul în reziliență?
Xygeni vă oferă automatizarea, vizibilitatea și controlul necesare pentru a face din managementul riscului operațional un factor puternic de facilitare a afacerii - de la cod la cloud.
???? Solicită o demonstrație or afla mai multe despre cum platforma noastră vă ajută să transformați incertitudinea în putere competitivă.

Întrebări frecvente despre managementul riscului operațional: de la concepte la DevSecOps în lumea reală
Ce este managementul riscului operațional?
Managementul riscului operațional (ORM) este procesul continuu de identificare, evaluare și reducere a riscurilor care pot apărea din modul în care echipele dvs. construiesc, livrează și rulează software. Aceste riscuri - cum ar fi codul nesigur, configurațiile greșite sau erorile umane - pot întrerupe operațiunile, pot provoca incidente de securitate sau pot încetini livrarea. De aceea, ORM este esențial pentru menținerea securității fluxurilor de lucru de dezvoltare și a rezilienței operațiunilor de afaceri.
Este managementul riscului același lucru cu operațiunile?
Nu chiar. Managementul riscului este o strategie mai amplă care include domenii precum conformitatea, finanțele și strategia. În schimb, managementul riscului operațional se concentrează în mod specific pe riscurile din lumea reală care decurg din activitățile zilnice - în special cele din cadrul activității dumneavoastră. SDLC, CI/CD pipelinesau implementări de infrastructură.
Care este obiectivul principal al managementului riscului operațional?
Obiectivul principal este simplu: prevenirea întreruperilor înainte ca acestea să se producă. Prin detectarea și abordarea riscurilor de securitate încă din primele etape de dezvoltare, organizațiile pot menține timpul de funcționare, pot proteja sistemele critice și pot menține ingineria concentrată pe dezvoltare. Managementul riscului operațional ajută echipele să treacă de la stingerea reactivă a incendiilor la protecția proactivă.
Care este o modalitate simplă de a descrie managementul riscului operațional?
Este un proces inteligent și repetabil care te ajută să identifici, să prioritizezi și să remediezi problemele cauzate de modul în care este construit și rulat software-ul. Fie că este vorba de cod open-source vulnerabil, secrete divulgate sau... IaC În cazul configurațiilor greșite, ORM asigură gestionarea acestor riscuri din timp - înainte ca acestea să devină probleme reale.
Cum gestionezi riscul operațional în DevSecOps?
Gestionarea riscului operațional implică cinci etape cheie:
Identificați amenințările devreme — de la cod nesigur la deviația configurației — folosind instrumente precum SAST, SCAși detectarea secretelor.
Evaluează impactul și probabilitatea riscului, folosind date privind exploatabilitatea (cum ar fi scorurile EPSS) și canale de prioritizare personalizate.
Atenuarea problemelor cu remediere automată, setări implicite securizate și CI/CD aplicarea politicilor.
Monitorizați continuu implementate cu pipeline scanări și detectarea anomaliilor.
Informații despre raport prin dashboardși alerte, menținând dezvoltarea, securitatea și operațiunile aliniate.
Cum arată riscul operațional într-un proiect?
În proiectele software, riscul operațional apare adesea ca procese nealiniate - cum ar fi utilizarea dependențelor învechite, codarea hardcoding a secretelor sau configurarea greșită a infrastructurii cloud. Aceste riscuri întârzie lansările, provoacă întreruperi sau deschid uși pentru atacatori. Un ORM puternic înseamnă integrarea practicilor securizate implicit și automatizarea verificărilor pe tot parcursul procesului. SDLC.
