






Dacă construiți sau mențineți servicii de livrare moderne pipelineprobabil te-ai întrebat: ce securitate standarde pentru CI/CD pipelinecontează cu adevărat? Odată cu creșterea presiunii din partea autorităților de reglementare și cu creșterea frecvenței atacurilor asupra lanțului de aprovizionare software, alegerea măsurilor de protecție potrivite poate părea ca și cum ai naviga pe un câmp minat. Cu toate acestea, CI/CD pipeline security nu este vorba doar despre bifarea unor căsuțe, ci despre livrarea unui software mai rapid și mai fiabil, fără a expune afacerea la riscuri inutile. De aceea, implementarea CI/CD pipeline security Cele mai bune practici sunt esențiale, nu opționale.
În această postare, analizăm cele mai relevante standardevidențiază cele mai bune practici din lumea reală și arată cum Xygeni ajută la aplicarea lor - automat și fără a încetini echipa.
Ce securitate Standarde pentru CI/CD PipelineAr trebui să știi?
Livrarea modernă de software se bazează pe o tehnologie rapidă și automatizată pipelines—dar viteza singură nu te va menține în siguranță. De aceea, înțelegerea securității standarde pentru CI/CD pipelineAplicarea acestora nu este doar utilă - este esențială. Mai jos, analizăm cele mai relevante cadre de lucru și explicăm ce înseamnă acestea pentru echipa dvs., postura dvs. de conformitate și expunerea dvs. la riscuri.
NIST SP 800-204D: Un plan DevSecOps pentru CI/CD Pipeline Security
Ce este: O Guvernul SUA standard care prezintă modul de integrare a securității în DevOps, cu accent special pe CI/CD pipelines.
De ce conteazăAcoperă controale critice precum:
- Guvernanța identității și a accesului pentru pipeline componente
- Semnarea codului, urmărirea artefactelor și politica ca și cod
- Protecții în timpul rulării pentru a preveni manipularea în timpul construcțiilor
CI/CD pipeline security ImpactulPermite echipelor să creeze elemente trasabile și auditabile pipelinecare se aliniază cu cele federale și enterpriseașteptări de securitate la nivel de -.
Dacă nu ești aliniat:
- Este posibil să eșuați evaluările furnizorului sau ale conformității.
- Îți crești riscul de otrăvire pipeline execuție (EIP).
- Îți lipsește vizibilitatea necesară pentru a răspunde rapid la incidente.
OWASP CI/CD Fișă informativă: Centrată pe dezvoltator CI/CD Pipeline Security Cele mai bune practici
Ce esteO listă de verificare practică de la OWASP Fundația, plină de sfaturi de securitate practice pentru DevOps și pipeline echipe.
De ce conteazăOferă îndrumări tactice către:
- Securizarea secretelor în cod și medii
- Blocarea alergătorilor și restricționarea instrumentelor terțe nesigure
- Validați fiecare pas de compilare și dependență
CI/CD pipeline security ImpactulOferă dezvoltatorilor posibilitatea de a reduce proactiv suprafețele de atac, fără a adăuga dificultăți în fluxul de lucru.
Dacă nu ești aliniat:
- Secretele se pot scurge în codul sursă sau în jurnale.
- Runner-ele partajate ar putea introduce vulnerabilități nemonitorizate.
- Riscați atacuri asupra lanțului de aprovizionare prin intermediul unor instrumente sau dependențe neverificate.
SO/IEC 27001: Global CI/CD Pipeline Security Guvernanță
Ce este: Un global standard care promovează practici de securitate consecvente și măsurabile în toate operațiunile de livrare de software.
De ce conteazăCerințe privind unitățile de acționare, cum ar fi:
- Roluri clare, control securizat al schimbărilor și fluxuri de lucru documentate
- Jurnalizare de audit a pipeline acțiuni
- Revizuirea și pregătirea incidentelor
CI/CD pipeline security ImpactulÎți face pipeline enterprise-gata - atât pentru clienți, cât și pentru auditori.
Dacă nu ești aliniat:
- Ați putea pierde contracte care necesită certificare ISO.
- Este posibil ca procesul dumneavoastră să nu respecte cerințele legale sau de reglementare.
- Încălcările pot rămâne nedocumentate sau neatenuate.
PCI DSS: Plată Pipeline executare
Ce esteO conformitate obligatorie standard pentru pipelinecare construiesc sau implementează aplicații care gestionează datele titularilor de carduri.
De ce conteazăImpune:
- Controale stricte ale accesului în toate mediile
- Stocarea securizată a datelor sensibile
- Urmărirea modificărilor de la commit a desfasura
CI/CD pipeline security ImpactulAsigură că fluxurile de lucru financiare sunt complet trasabile și justificabile.
Dacă nu ești aliniat:
- Vă confruntați cu amenzi, sancțiuni legale sau pierderea privilegiilor de procesare.
- Clienții își pot pierde încrederea în fluxurile dvs. de lucru pentru plăți.
- Nerespectarea normelor ar putea opri producția sau întârzia lansările.
SLSA (Niveluri ale lanțului de aprovizionare pentru artefacte software): Aplicarea legii privind proveniența
Ce este: Un model de maturitate și standard dezvoltat de Google și OpenSSF pentru a securiza lanțurile de aprovizionare cu software.
De ce conteazăSe solicită:
- Metadate semnate și atestări integrale pentru construcții
- Sisteme de construcție izolate pentru a preveni manipularea
- Dovada originii și reproductibilității artefactelor
CI/CD pipeline security ImpactulConstruiește încredere în software-ul dvs., asigurându-se că fiecare artefact este verificat și auditabil.
Dacă nu ești aliniat:
- Ești mai expus la versiuni modificate și atacuri de dependență.
- Este posibil să fiți exclus din ecosistemele partenerilor sau furnizorilor care necesită SLSA.
- Echipele de securitate vor avea dificultăți în a confirma ce a fost de fapt expediat.
De la Standards la acțiune: CI/CD Pipeline Security Cele mai bune practici pe care ar trebui să le aplicați
Înțelegerea securității standarde pentru CI/CD pipelineAplicarea acestora este primul pas - dar îndeplinirea lor necesită execuție zilnică. În timp ce cadre precum NIST, OWASP și SLSA definesc ceea ce, implementarea ta este cea care asigură cumCu alte cuvinte, conformitatea funcționează doar atunci când cele mai bune practici sunt integrate direct în fluxurile de lucru.
De aceea, următoarele CI/CD pipeline security Cele mai bune practici se concentrează pe acțiuni din lumea reală, testate pe teren, care vă ajută nu doar să vă aliniați cu acestea standards—dar și să construiți reziliență în fiecare etapă a ciclului de viață al livrării de software.
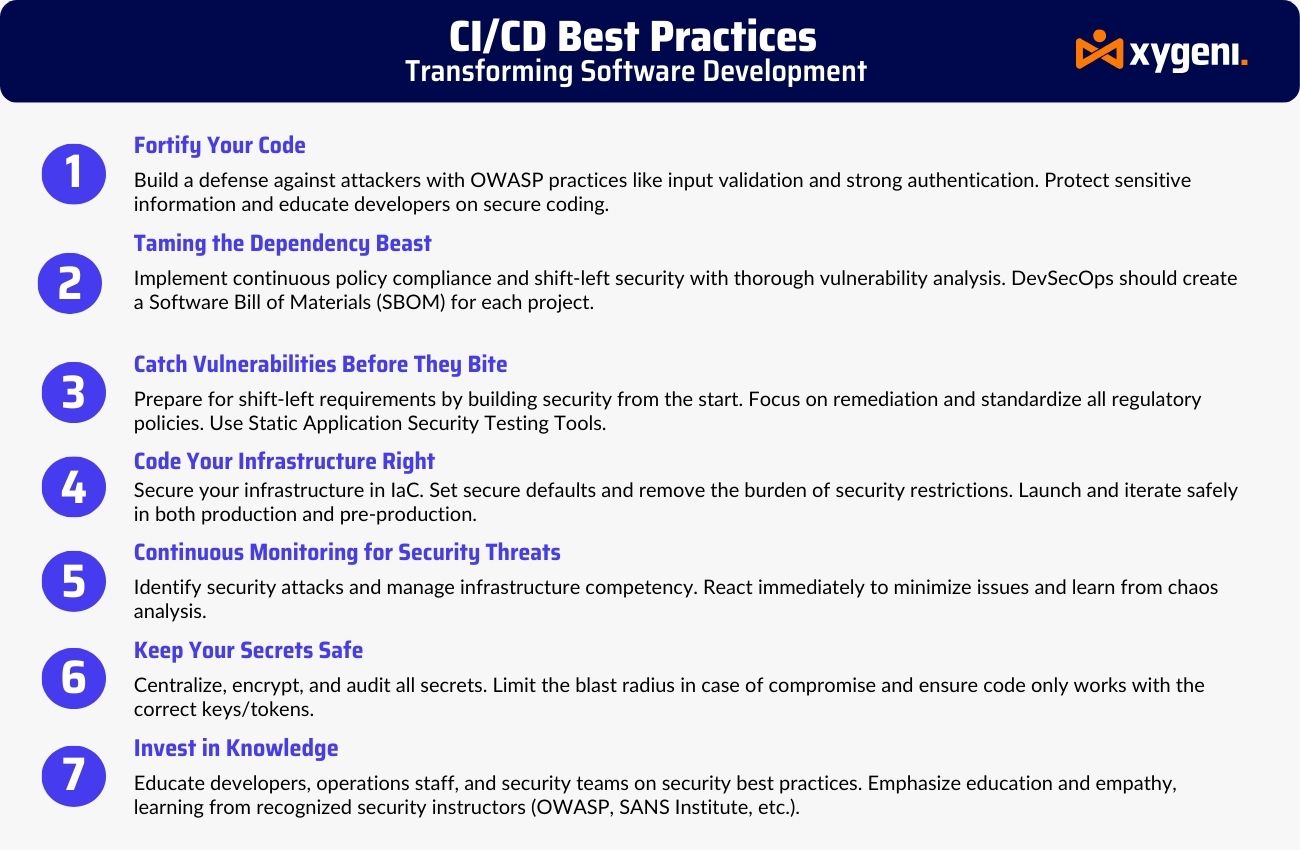
Înțelegerea securității standarde pentru CI/CD pipelineAplicarea lor este doar începutul. De fapt, aplicarea lor în operațiunile zilnice este ceea ce face ca pipeline cu adevărat sigur. Deși NIST, OWASP și SLSA subliniază ce trebuie făcut, implementarea dvs. este cea care stabilește cum trebuie făcut. Cu alte cuvinte, conformitatea nu înseamnă nimic dacă nu integrați cele mai bune practici direct în fluxurile de lucru de livrare.
Prin urmare, următoarele CI/CD pipeline security Cele mai bune practici nu sunt doar teoretice - se bazează pe tactici testate pe teren care consolidează fiecare nivel al ciclului de viață al livrării de software.
Inventar și Vizibilitate
În primul rând, cartografiați întreaga CI/CD ecosistem. Identificați sistemele conectate, acreditările, rulatorii și instrumentele terțe. Drept urmare, puteți expune integrările din umbră, dependențele toxice și configurațiile greșite înainte ca acestea să declanșeze incidente.
Privilegiul minim și igiena rolului
În al doilea rând, impuneți un control strict al accesului bazat pe roluri (RBAC). Eliminați permisiunile inutile, rotiți frecvent acreditările și preferați token-urile cu durată scurtă de viață. Prin urmare, acest lucru reduce riscul de mișcare laterală dacă un atacator intră în sistem.
Secrete și igiena configurației
În plus, evitați stocarea secretelor în variabile de mediu sau în cod. Folosiți seifuri dedicate pentru secrete și integrați instrumente de scanare care detectează din timp scurgerile de informații. În acest scop, Xygeni Secrets Security asigură aplicarea în timp real și pre-commit scanare pentru a detecta riscurile înainte ca acestea să ajungă în producție.
Guardrails și aplicarea în timpul execuției
Mai mult, setați protecții pentru ramuri, solicitați revizuiri de cod și restricționați editările joburilor în depozitele sensibile. În același timp, implementați impunerea la runtime pentru a opri comportamente periculoase precum reverse shell-uri sau încercările de escaladare a privilegiilor.
Dependențe securizate și proveniență
De exemplu, fixați toate versiunile de dependențe, scanați pentru vulnerabilități și verificați SBOMs. Având în vedere acest scop, Sarea lui Xygeni (acronim pentru Software Attestation Layer for Trust) semnează fiecare artefact, oferindu-vă dovada criptografică a originii și a integrității construcției.
Monitorizați ceea ce contează
În cele din urmă, mergeți dincolo de înregistrarea simplă a datelor. Implementați monitorizare comportamentală care semnalează încălcările politicilor și CI/CD anomalii în timp real. Având în vedere acest lucru, instrumentele dvs. ar trebui să ofere informații concrete - nu doar alerte sonore.
Cum vă protejează Xygeni CI/CD Pipeline Un capăt la altul
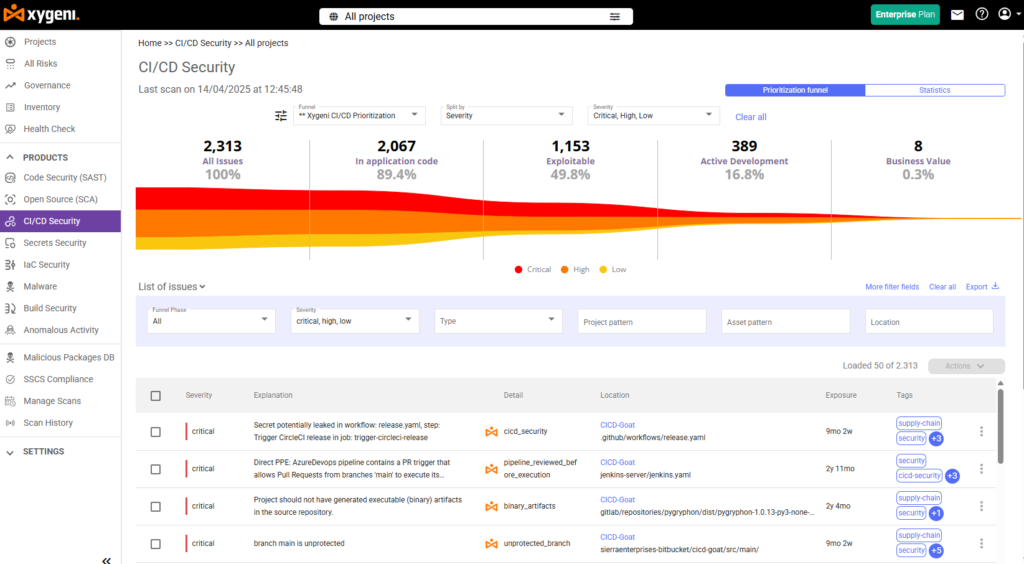
Modern CI/CD pipelinese mișcă repede - și la fel și amenințările de astăzi. De aceea Xygeni CI/CD Securitate nu doar scanează fluxurile de lucru. În schimb, oferă protecție completă care se aliniază cu cele mai esențiale CI/CD pipeline security standards, inclusiv NIST SP 800-204D, OWASP CI/CD Top 10 și SLSA.
Prin integrarea securității direct în ciclul de viață DevOps, Xygeni ajută echipele să se adapteze, să aplice politici și să rămână conforme - toate acestea fără a perturba viteza de dezvoltare.
Inventarul complet al CI/CD Bunuri
Pentru început, Xygeni mapează întreaga ta CI/CD mediu. De la joburi și runner-uri la token-uri și integrări terțe, vă oferă vizibilitate completă. Prin urmare, puteți detecta riscuri ascunse, configurații greșite și conexiuni neautorizate înainte ca acestea să provoace daune reale.
Secrete și protecția acreditărilor
Apoi, Xygeni scanează activ depozitele dvs. și pipelinepentru secrete codificate fix, token-uri scurse sau acreditări învechite. Dacă ceva este expus, vă avertizează și aplică instantaneu politicile dvs. de securitate. În acest fel, secretele rămân protejate, iar atacatorii rămân la distanță.
Scanare contextuală și detectare malware
Spre deosebire de scanerele tradiționale, Xygeni combină SAST, SCA, IaC analiză și Detectarea EIP într-un motor unificat. Drept urmare, descoperă amenințări reale - cum ar fi shell-uri injectate sau scripturi rău intenționate - și filtrează zgomotul folosind scorul de exploatabilitate și contextul de accesibilitate.
Aplicarea politicilor și protecția la timpul de execuție
În plus, Xygeni aplică regulile de securitate în momentul construirii. Scripturile nesigure, joburile suspecte sau acțiunile neautorizate ale terților sunt blocate înainte de a putea fi executate. Acest lucru asigură o apărare proactivă împotriva atacurilor otrăvite. pipeline execuție și modificări neautorizate.
Proveniență securizată a artefactelor (conform SLSA)
În plus, Xygeni's SALT (Strat de atestare software pentru încredere) semnează fiecare artefact și îl leagă de originea sa folosind atestări integraleAceasta înseamnă că fiecare construcție este verificabilă, rezistentă la manipulare și pe deplin conformă cu SLSA Nivelul 2+ cerințe.
Trasabilitate pregătită pentru audit
În cele din urmă, Xygeni urmărește totul - fiecare job, politica de implementarecision și alertă - cu precision. Indiferent dacă te pregătești pentru o DORA, ISO / IEC 27001, NIS2 audit, oferă informațiile și jurnalele de care aveți nevoie pentru a demonstra conformitatea cu încredere.
Cum Xygeni impune securitatea Standards pentru CI/CD Pipelines
Deși multe instrumente pot scana codul dvs., foarte puține vă ajută să respectați cu adevărat framework-urile importante. Xygeni merge dincolo de detectare - operaționalizează cel mai important CI/CD pipeline security standards direct în fluxurile dvs. de lucru. Indiferent dacă vă aliniați cu NIST SP 800-204D, întărindu-se împotriva OWASP CI/CD Top 10, sau dovedind SLSA Nivelul 2+ conformitate, Xygeni face munca grea pentru tine.
Mapat la NIST SP 800-204D
În primul rând, îndrumările NIST pentru DevSecOps securizate pipelines pune accent pe integritatea configurației, testarea automată și trasabilitatea completă. Xygeni susține acest lucru în mai multe moduri cheie:
- Aplică continuu configurații securizate și detectează configurațiile greșite pe măsură ce apar.
- Integrează scanarea pentru SAST, SCA și IaC direct în dvs CI/CD pipelines.
- Înregistrează fiecare pipeline modificări și încălcări, simplificând auditurile pentru cadrele DORA sau ISO.
Drept urmare, dvs pipelineSistemele nu doar par sigure, ci sunt și trasabile, auditabile și defensibile prin design.
Acoperă OWASP CI/CD Top 10
OWASP identifică cele mai comune și periculoase CI/CD pipeline riscuri — multe dintre acestea provenind din secrete utilizate în mod abuziv, roluri supraprivilegiate sau executarea de cod rău intenționat. Din fericire, Xygeni abordează aceste amenințări direct:
- Scanează activ datele de autentificare hardcoded și scurgerile de informații secrete înainte ca acestea să ajungă în depozitele tale.
- Implementează politici de control al accesului, asigurând o separare clară a sarcinilor și pipeline igiena rolului.
- Blochează sarcinile utile injectate, shell-urile inverse și comenzile otrăvite în timp real, înainte ca acestea să poată rula.
Pe scurt, Xygeni nu te avertizează doar despre riscurile OWASP - le dezactivează automat.
Compatibilitate cu SLSA imediat ce este disponibilă
În cele din urmă, SLSA (Supply Chain Levels for Software Artefacts - Niveluri ale lanțului de aprovizionare pentru artefacte software) stabilește standardul pentru o construire sigură. pipelines. Xygeni vă ajută să îndepliniți cerințele SLSA Nivel 2+ cu ajutorul funcțiilor sale încorporate SALT (Strat de atestare software pentru încredere) modul:
- Semnează fiecare artefact și îl leagă de procesul specific de construcție folosind atestări integrale.
- Acesta dovedește integritatea software-ului prin verificare criptografică - asigurându-se că nimic nu a fost modificat.
- Ajută la satisfacerea cerințelor clienților, furnizorilor sau autorităților de reglementare pentru livrarea de software sigură și trasabilă.
În acest scop, echipa dumneavoastră câștigă încredere deplină în lanțul de aprovizionare cu software - păstrând în același timp pipeline sigur, trasabil și pe deplin conform cu reglementările din industrie standards.
Concluzie: Asigurați-vă Pipelineprin alinierea cu CI/CD Securitate Standards
Pentru a proteja livrarea rapidă de astăzi pipelines, trebuie mai întâi să înțelegi ce securitate standarde pentru CI/CD pipelines necesită de fapt. Cadre de lucru precum NIST SP 800-204D, OWASP CI/CD Top 10 și SLSA nu oferă doar teorie - ci oferă planuri practice pentru construirea unor fluxuri de lucru sigure, conforme și performante.
Totuși, simpla cunoaștere a standards nu este suficient. Trebuie să implementați controale care funcționează la viteza DevOps. Asta înseamnă integrarea CI/CD pipeline security Cele mai bune practici în fiecare etapă — de la commit să le implementeze — și asigurându-vă că echipa dvs. le poate aplica fără a încetini.
Exact aici intervine Xygeni. Prin combinarea detectării automate, a aplicării politicilor și a protecției în timp real, Xygeni asigură conformitatea continuă. Indiferent dacă scanați vulnerabilități, blocați joburi nesigure sau generați jurnale de audit pentru ISO, DORA sau NIS2, Xygeni vă ajută să îndepliniți cerințele. CI/CD pipeline security obiective cu încredere.
Ești gata să preiei controlul asupra securității livrării software-ului tău? Contacteaza-ne și vedeți cum simplifică Xygeni conformitatea fără a compromite viteza.

