






Xygeni s-a extins astăzi Platforma sa de Securitate a Aplicațiilor cu un Protocol de Context Model (MCP) server care permite asistenților AI să intre înăuntru IDEs pentru a executa fluxuri de lucru coordonate de securitate pe întregul SDLC.
În loc să introducă un alt wrapper de prompturi bazat pe inteligență artificială, Xygeni își expune complet motorul de securitate: SAST, SCASecrete, IaC, inteligență de remediere, guardrailsși analiza riscurilor, prin intermediul unei interfețe MCP structurate. Orice copilot compatibil cu MCP poate invoca aceste capabilități direct din spațiul de lucru al dezvoltatorului.
Rezultatul nu este doar codare asistată de inteligență artificială, ci și aplicarea securității orchestrate de inteligență artificială, încorporată la sursa generării de cod.
Transformarea asistenților cu inteligență artificială în executori de securitate
Asistenții de codare bazați pe inteligență artificială au crescut viteza dezvoltatorilor, dar au extins și suprafața de atac. Codul generat ocolește adesea revizuirile de design securizate, examinarea dependențelor și aplicarea politicilor până în etapele ulterioare ale procesului. pipeline.
Serverul Xygeni MCP schimbă acel model.
În loc să aștepte scanările CI, copilotul poate apela instrumentele Xygeni în timp real. Din cadrul IDE, poate:
- trăgaci SAST scanări
- Alerga SCA analiză
- Detectarea secretelor
- Detectare malware
- IaC & pipeline security validare
- Generați remedieri securizate
- Calculați riscul de remediere
- Validați proiectul guardrails
- Executarea auditurilor de politici
Toate apelurile structurate ale instrumentelor sunt expuse de serverul MCP.
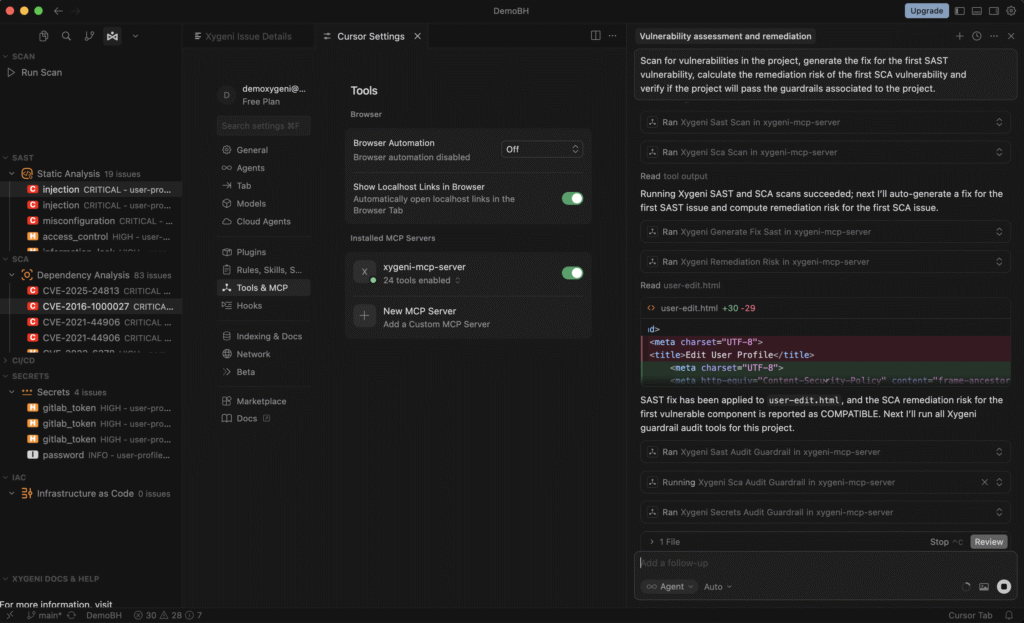
O demonstrație recentă în cursor prezintă o singură instrucțiune structurată care declanșează mai multe acțiuni coordonate: scanarea proiectului, generarea unei soluții sigure pentru un SAST găsirea, calcularea riscului de remediere pentru o dependență vulnerabilă și validarea conformității cu politicile. Promptul este doar interfața; serverul MCP efectuează orchestrarea.
De la Detectare la SecuritatecisCicluri ionice
Mobilă tradițională Instrumente AppSec funcționează în fragmente. Rezultatele scanării generează alerte. Dezvoltatorii examinează manual constatările. Riscul este evaluat separat. Politicile sunt aplicate la momentul îmbinării.
Serverul MCP al Xygeni comprimă acest lucru într-un de securitate unificat.cisciclul ionilor.
Când este invocată de un asistent de inteligență artificială, platforma poate:
- Detectează o vulnerabilitate
- Propuneți o soluție sigură
- Evaluați riscul remedierii înainte de aplicarea acesteia
- valida guardrails aliniat cu politica organizațională
Acest flux de lucru rulează pe același motor proprietar care alimentează capabilitățile Xygeni la nivel de platformă, inclusiv prioritizarea avansată și pâlniile dinamice descrise în ASPM cadru.
În loc să genereze recomandări izolate, nivelul MCP orchestrează execuția securității în context complet.
Riscul de remediere încorporat în flux
Remedierea vulnerabilităților la scară largă introduce riscuri operaționale. Actualizarea unei dependențe poate rezolva o eroare CVE, dar poate deteriora API-urile sau poate introduce incompatibilități.
Motorul de risc de remediere al Xygeni, expus și prin MCP, evaluează impactul actualizării înainte de îmbinarea modificărilor. Acesta analizează implicațiile de compatibilitate și semnalează potențialele probleme. rupând schimbări, permițând fluxuri de lucru de remediere automate mai sigure.
Această capacitate extinde SCA Model de remediere automată, inclusiv remediere în bloc și pull request generare cu detectarea riscului de upgrade.
Obiectivul este clar: să remediem rapid problema fără a destabiliza producția.
Guardrails Aplicat înainte ca codul să avanseze
Politicile de securitate sunt adesea aplicate târziu, în timpul aprobării sau implementării fuziunii. În această etapă, remedierea devine costisitoare.
Prin orchestrarea MCP, guardrails poate fi validat imediat după scanare sau remediere. Dacă nu sunt îndeplinite condiții precum „nicio vulnerabilitate critică accesibilă” sau „nicio secretă activă”, asistentul AI poate identifica încălcarea respectivă înainte ca codul să avanseze.
Aceasta deplasă aplicarea legii la stânga fără a adăuga fricțiuni.
Securizarea dezvoltării bazate pe inteligență artificială fără a adăuga fricțiuni
Serverul MCP al Xygeni nu înlocuiește copiloții existenți. Îi completează.
Prin expunerea instrumentelor de securitate structurate la Agenți AIXygeni permite organizațiilor să mențină:
- Remediere prin inteligență artificială, conștientă de politici
- Prioritizare bazată pe accesibilitate
- Protecție împotriva programelor malware și a dependențelor
- Validarea și revocarea automată a secretelor
- CI/CD și vizibilitatea lanțului de aprovizionare
Toate executate în cadrul fluxului de lucru existent al dezvoltatorului.
Cu serverul său MCP, Xygeni transformă asistenții de codare bazați pe inteligență artificială în executori de securitate guvernați, integrând detectarea, remedierea, evaluarea riscurilor și aplicarea politicilor direct în IDE.

