






Xygeni câștigă două premii Global InfoSec pentru Securitatea aplicațiilor GenAI și Application Security Posture Management (ASPM) și recunoscând munca companiei în a ajuta echipele de securitate și inginerie să reducă zgomotul, să prioritizeze riscurile reale și să securizeze dezvoltarea asistată de inteligență artificială fără a încetini livrarea. Pentru echipele DevSecOps moderne, acest lucru este important deoarece piața se îndreaptă rapid către tehnologii bazate pe riscuri. ASPM și dezvoltare sigură bazată pe inteligență artificială, nu scanere izolate și alerte deconectate. Gartner a evidențiat deja ambele Application Security Posture Management și AI Code Security Asistenți ca domenii de transformare în AppSec-ul modern, avertizând totodată că dezvoltarea bazată pe inteligență artificială și codarea vibe extind suprafața de atac.
Aceste două premii reflectă o realitate simplă. Echipele de securitate nu au nevoie de mai mult dashboards. Au nevoie context clar, prioritizare reală și remediere sigură pentru producțieExact aici se concentrează Xygeni, de la cod la cloud și de la cod scris de oameni la cod generat de inteligență artificială.
De ce contează aceste două premii
Câștigarea la ambele categorii este importantă deoarece demonstrează că AppSec nu mai este împărțită între „securitatea tradițională a aplicațiilor” și „securitatea inteligenței artificiale”. Astăzi, aceste lumi sunt conectate.
Echipele de dezvoltare livrează mai rapid, utilizează mai mult open source, bazându-se pe mai multe CI/CD automatizare și adoptarea tot mai mare a asistenților de codare bazați pe inteligență artificială și a fluxurilor de lucru agențice. În același timp, liderii din domeniul securității sunt sub presiunea de a reduce rezultatele fals pozitive, de a explica clar riscurile de afaceri și de a automatiza remedierea fără a întrerupe producția. Gartner descrie direct această schimbare: dezvoltarea asistată de inteligență artificială introduce noi probleme de securitate, în timp ce ASPM, analiza accesibilității și remedierea bazată pe inteligență artificială devin esențiale pentru eficientizarea DevSecOps.
De aceea, aceste premii se potrivesc atât de bine. Se recunoaște Xygeni ASPM ca plan de control pentru riscul aplicației. Celălalt recunoaște DevAI ca strat preventiv pentru securizarea codului generat și asistat de inteligență artificială înainte ca acesta să devină o problemă de producție.
De ce a câștigat Xygeni pentru securitatea aplicațiilor GenAI
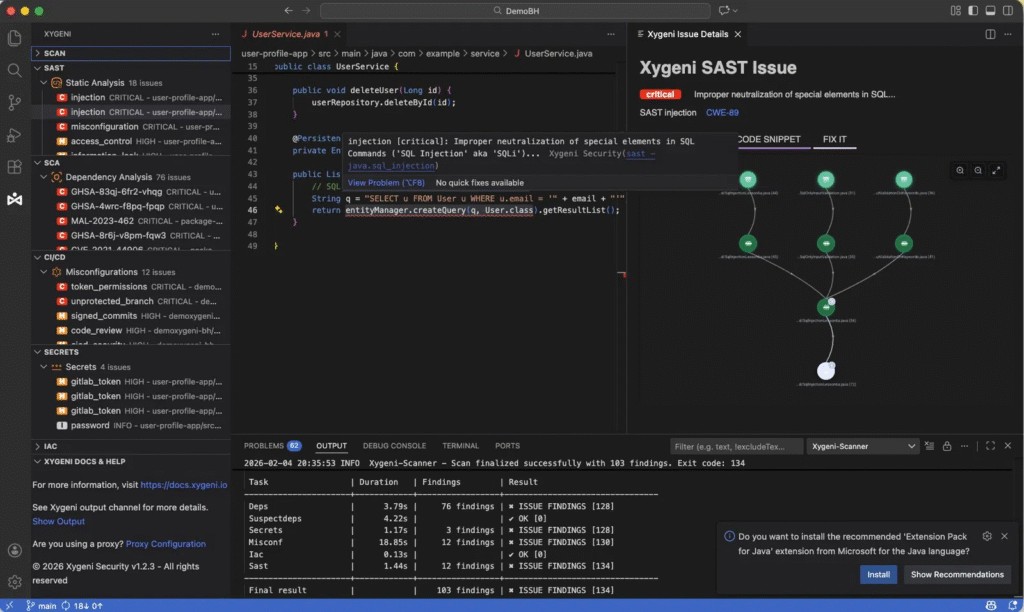
Premiul GenAI pentru Securitatea Aplicațiilor evidențiază o provocare diferită, dar la fel de urgentă: cum să securizeze codul atunci când inteligența artificială face acum parte din fluxul de lucru de dezvoltare.
Aici este locul DevAI iese în evidență. În loc să trateze riscul AI ca o problemă separată în timpul rulării, Xygeni aduce securitatea până în punctul în care este creat codul. Platforma combină analiza statică profundă, prioritizarea bazată pe exploatabilitate, AI AutoFix și detectarea malware-ului pentru a ajuta dezvoltatorii să identifice și să remedieze din timp modelele riscante.
Această abordare este deosebit de relevantă acum. Gartner afirmă că până în 2027, cel puțin 30% din expunerile la securitatea aplicațiilor vor rezulta din practicile de codare Vibe, iar până în 2026, cel puțin 40% dintre organizații vor apela implicit la furnizorii lor de teste de securitate a aplicațiilor pentru remedierea automată bazată pe inteligență artificială a codului vulnerabil.
Securitate în punctul de creare a codului
DevAI acceptă un model preventiv. a lui Xygeni code security Materialele explică faptul că platforma efectuează analize statice aprofundate pentru a detecta defectele de injecție, XSS, problemele de memorie, configurațiile greșite și modelele de cod malițios, filtrând în același timp rezultatele printr-o pâlnie de prioritizare bazată pe exploatabilitate, astfel încât echipele să se concentreze pe ceea ce este exploatabil, nu doar pe ceea ce există.
Aceasta este o distincție importantă. În dezvoltarea asistată de inteligență artificială, viteza nu este principala problemă. Încredere nerevizuită Dezvoltatorii pot genera cod rapid, dar au nevoie în continuare de validare deterministă, context de securitate și remedieri sigure.
Remediere prin inteligență artificială pe care dezvoltatorii o pot utiliza efectiv
Funcția AI AutoFix de la Xygeni adaugă următorul nivel. Generează sugestii de remediere contextuală, înlocuiește modelele riscante cu alternative mai sigure și creează... pull requests cu corecții aliniate la cele mai bune practici lingvistice.
Acest lucru este important deoarece viitorul securității aplicațiilor GenAI nu se rezumă doar la detectare. Este vorba despre remediere sigură pentru producțieUn instrument care identifică probleme, dar nu poate ajuta la rezolvarea lor în cadrul fluxului de lucru adaugă dificultăți. Un instrument care poate ghida remedierea sigură în context îmbunătățește atât securitatea, cât și viteza dezvoltatorului.
Guardrails pentru dezvoltare asistată de inteligență artificială și agențică
Povestea GenAI este, de asemenea, mai amplă decât finalizarea codului. Ciclul de promovare 2025 al Gartner pentru securitatea aplicațiilor scoate în evidență Protocolul de context al modelului, IA code security asistenții, apărarea în timpul rulării prin inteligență artificială și codarea prin vibrații sunt schimbări majore în AppSec. De asemenea, avertizează că MCP aduce noi probleme de autorizare și confidențialitate și că codul generat de inteligența artificială nu ar trebui tratat ca fiind inerent sigur.
Acest context face ca poziționarea DevAI a Xygeni să fie deosebit de relevantă. Valoarea nu constă doar în faptul că ajută dezvoltatorii să corecteze codul. Valoarea constă în faptul că introduce guardrails unde rezultatele generate de inteligența artificială se întâlnesc cu fluxuri de lucru inginerești reale.
De ce a câștigat Xygeni Application Security Posture Management
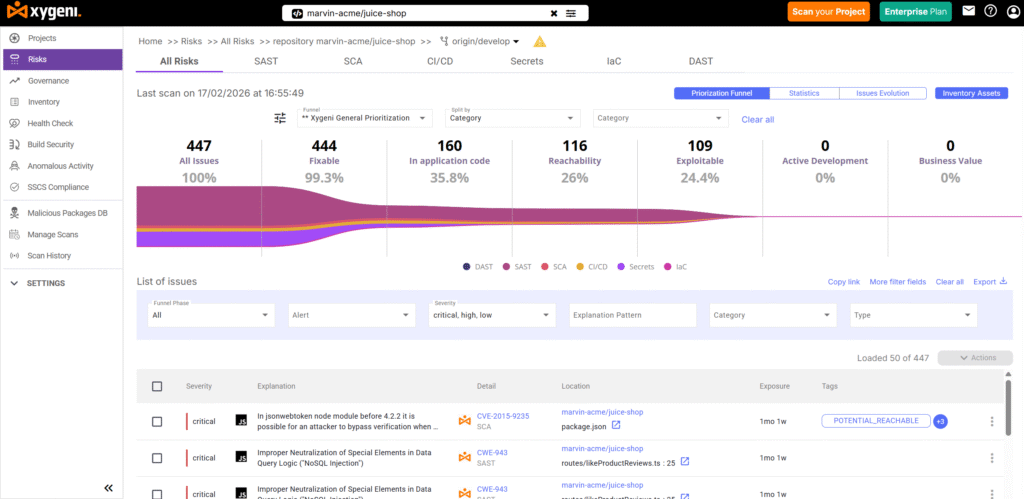
Application Security Posture Management ar trebui să facă mai mult decât să colecteze constatări. Ar trebui să ajute echipele să decidă ce contează cu adevărat acum.
Xygeni ASPM Abordarea este construită în jurul acestei idei. Platforma unifică semnalele pe tot parcursul ciclului de viață al livrării software-ului, inclusiv depozitele de cod, dependențe, pipelines, construiește fișiere, infrastructură ca și cod și resurse cloud, apoi mapează continuu relațiile și postura acestora în context.
Acest lucru contează deoarece majoritatea echipelor încă se îneacă în alerte fragmentate. Potrivit lui Xygeni ASPM În ceea ce privește materialele, 48% dintre organizații primesc peste 10,000 de alerte pe zi, iar până la 52% dintre aceste alerte sunt fals pozitive. Xygeni abordează această problemă prin prioritizarea contextuală care ia în considerare relațiile dintre active, severitatea, exploatabilitatea, expunerea, impactul asupra afacerii și criteriile definite de client, contribuind la reducerea zgomotului inutil cu până la 90%.
Un strat contextual adevărat, nu un alt scaner
Xygeni nu poziționează ASPM ca agregator de scanare. În schimb, construiește un strat de inventar și corelare pe tot parcursul SDLCIdentifică automat activele, urmărește dependențele și contribuitorii și oferă echipelor o imagine de ansamblu asupra riscului aplicației, de la cod la cloud.
Exact aici este locul unde modernul ASPM creează valoare. Gartner definește ASPM ca o modalitate de a gestiona continuu riscul aplicațiilor prin colectarea, analizarea și prioritizarea problemelor de securitate pe parcursul ciclului de viață al software-ului, ajutând echipele să aplice politicile și să le remedieze mai eficient.
Prioritizare dinamică care reflectă riscul real
O parte remarcabilă a Xygeni ASPM povestea este a sa pâlnie dinamică de prioritizareClienții pot defini până la opt etape și pot rafina prioritizarea cu factori precum accesibilitatea, exploatabilitatea și criteriile specifice afacerii. În practică, aceasta înseamnă că echipele pot înceta să reacționeze la volum și pot începe să remedieze ceea ce este de fapt accesibil, expus sau important din punct de vedere operațional.
Acesta este un motiv puternic pentru care această recunoaștere are sens. În 2026, cei mai buni ASPM Platformele nu sunt cele care afișează cele mai multe date. Sunt cele care transformă complexitatea într-o listă scurtă și de încredere de acțiuni.
Fluxuri de lucru mai bune, nu mai multe fricțiuni
Xygeni ASPM De asemenea, ajută la închiderea buclei din punct de vedere operațional. Integrează rapoarte de securitate de la terți, normalizează constatările și centralizează fluxurile de lucru de remediere, astfel încât echipele să se poată coordona mai rapid între diferite instrumente și medii.
Pentru liderii din domeniul securității, acest lucru se traduce în ceva mai valoros decât simpla vizibilitate: o triere mai bună, o responsabilitate mai clară și o îmbunătățire măsurabilă a posturii în timp.
Un model AppSec mai puternic pentru 2026
Împreună, aceste două premii transmit un mesaj mai amplu.
AppSec-ul modern se îndreaptă către:
- context unificat în loc de constatări izolate
- prioritizare bazată pe exploatabilitate în loc de triaj doar pe severitate
- remediere automată în loc de creșterea manuală a restanțelor
- securitate preventivă bazată pe inteligență artificială în loc de curățare reactivă
- fluxuri de lucru axate pe dezvoltator pe primul loc, în loc de blocaje de securitate
Platforma Xygeni se aliniază îndeaproape cu această direcție. Pe ASPM pe de altă parte, corelează semnalele din cod, cloud, pipelines, dependențe și postură. Din punct de vedere al GenAI, ajută echipele să securizeze codul generat de inteligența artificială și cel scris de oameni mai devreme, cu prioritizare și remediere integrate în fluxul de lucru.
De aceea, recunoașterea este mai mult decât o piatră de hotar pentru brand. Reflectă direcția în care se îndreaptă programele AppSec în continuare.
Ce înseamnă acest lucru pentru echipele de securitate și inginerie
Pentru CISPentru liderii de sistem de operare, AppSec și echipele DevSecOps, concluzia este practică.
Dacă echipele dumneavoastră încă trec de la un scaner la altul, triază nenumărate descoperiri duplicate și încearcă să guverneze dezvoltarea asistată de inteligență artificială fără a stabili clarificări... guardrails, vechiul model este deja supus presiunilor.
Următoarea fază a AppSec necesită:
- o perspectivă asupra riscului în întreaga SDLC
- prioritizare bazată pe exploatabilitatea reală și contextul afacerii
- remediere automată care se potrivește fluxurilor de lucru inginerești
- controale mai puternice pentru codul generat și asistat de inteligență artificială
- semnal mai bun, mai puțin zgomot
Acesta este spațiul în care Xygeni este recunoscut.
Final de luat
Xygeni câștigă două premii Global InfoSec pentru ASPM și Securitatea aplicațiilor GenAI deoarece ambele categorii cer acum același lucru: securitate contextuală, acționabilă și construită pentru modul în care software-ul este dezvoltat astăzi.
ASPM ar trebui să ajute echipele să remedieze mai întâi riscurile corecte.
Securitatea aplicațiilor GenAI ar trebui să ajute echipele să utilizeze instrumentele de codare AI fără a crea puncte slabe.
Xygeni construiește pentru ambele.

Despre autor
Cofondator și CTO
Fatima Said se specializează în conținut dedicat dezvoltatorilor pentru AppSec, DevSecOps și software supply chain securityEa transformă semnalele complexe de securitate în îndrumări clare și practice, care ajută echipele să prioritizeze mai rapid, să reducă zgomotul și să livreze cod mai sigur.
