






TL; DR
Criptografia post-cuantică (PQC) înseamnă algoritmi criptografici concepuți pentru a rezista atacurilor unui viitor computer cuantic la scară largă. Migrarea către aceasta este acum o obligație demodată în Europa, America și Asia-Pacific. nu mai este un subiect de cercetare.
Primul rezultat final, pretutindeni, este un inventar, nu o modificare de cod. Fiecare regim, cum ar fi NIST IR 8547, Tranziția către criptografia post-cuantică Standards, Foaia de parcurs a UE, Spania CCN-TEC 009 și altele similare pentru alte regiuni, plus recomandări sectoriale, cum ar fi PCI DSS 12.3.3, începe prin a vă cere să enumerați criptografia pe care o utilizați.
O încarnare propusă a unui astfel de inventar pentru activele criptografice este CBOM (Lista de Materiale Criptografică), care este o listă lizibilă de mașină a algoritmilor, cheilor, certificatelor și protocoalelor pe care le utilizează un sistem. Este o extensie a binecunoscutului SBOM și recomandat standardformat izat pentru inventarul respectiv.
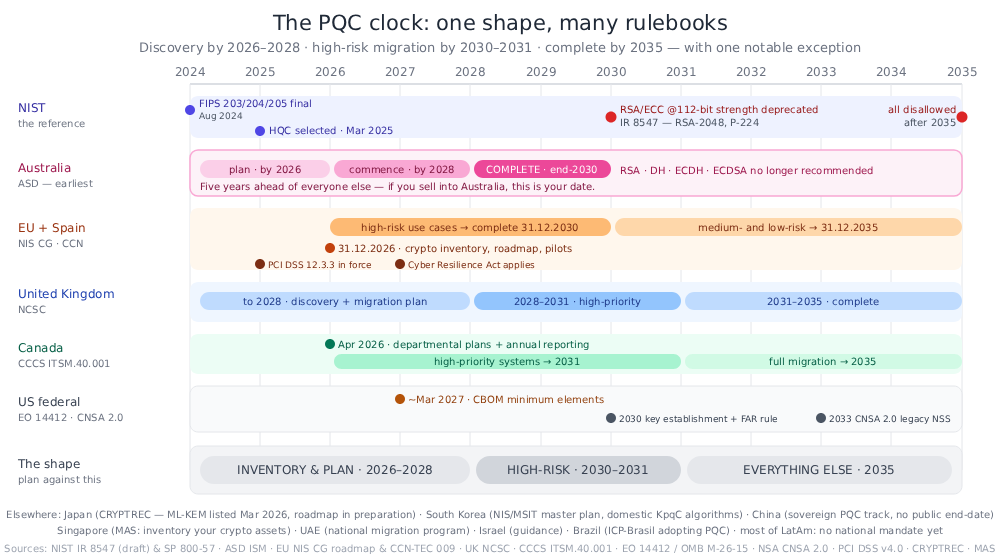
Verificați cea mai apropiată dată obligatorie; este posibil să nu fie 2035. Majoritatea jurisdicțiilor converg către descoperirea până în 2026–2028, risc ridicat până în 2030–2031 și finalizare până în 2035. Țintele sunt cunoscute, dar nu reprezintă o singură înlocuire. ML-KEM înlocuiește schimbul de chei, ML-DSA înlocuiește semnăturile de uz general, în timp ce schemele bazate pe hash (SLH-DSA, XMSS/LMS) acoperă firmware-ul și rădăcinile de lungă durată. Stabilirea cheilor se livrează deja la scară de internet; certificatele și semnăturile sunt în urmă cu ani - așadar comanda de urgență și comanda cu timp de livrare diferă, iar planul dvs. are nevoie de ambele.
Tranziția este un deceniu de coexistență, nu o trecere la alta. Până la mijlocul anilor 2030, majoritatea organizațiilor vor rula criptografia clasică și post-cuantică alături și adesea literalmente combinate: o construcție hibridă. Cripto-agilitate este ceea ce face ca acea perioadă să poată supraviețui. Înseamnă posibilitatea de a schimba algoritmul, parametrii sau dacă utilizați un hibrid prin configurare și politici, mai degrabă decât prin rescrierea și redistribuirea codului.
Există două „ceasuri” care ticăie, nu unul: ceasul de reglementare de mai sus și „recoltează acum, decriptează mai târziu” (HNDL). Cea din urmă implică adversari care înregistrează trafic criptat astăzi pentru a-l decripta odată ce există un computer cuantic. Aceasta înseamnă că datele cu o durată lungă de confidențialitate sunt deja expuse.
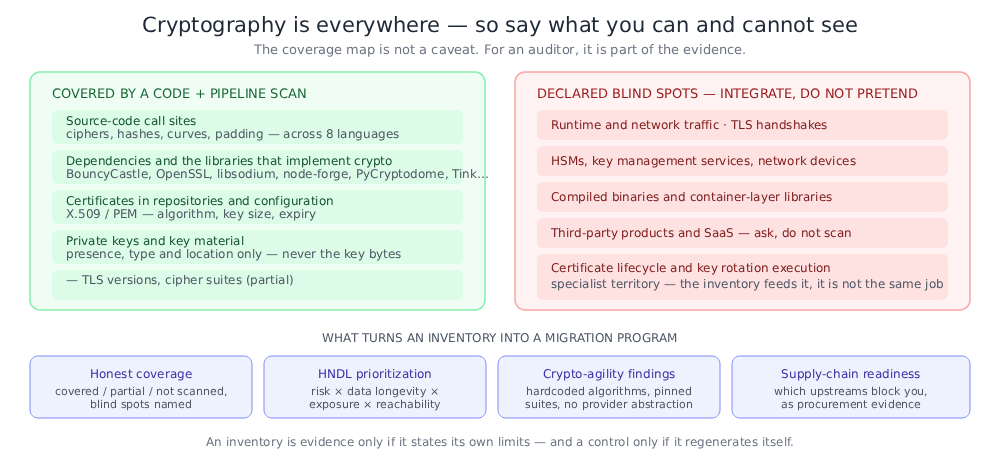
Partea dificilă nu sunt algoritmii, ci descoperirea. Criptografia se ascunde în codul sursă, dependențe, certificate, fișiere cheie, infrastructură-ca-cod, imagini container, configurație protocol și produse terțe. Un inventar credibil trebuie să spună cu sinceritate ceea ce nu poate vedea.
Xygeni vă poate ajuta să vă pregătiți pentru PQC prin producerea CBOM-ului, clasificarea fiecărui activ criptografic în funcție de riscul cuantic, clasificarea restanțelor de migrare în funcție de expunerea la HNDL, maparea rezultatelor la șase regimuri de reglementare și raportarea nivelului de pregătire post-cuantic a dependențelor dumneavoastră. Detalii complete: Conformitate cu Quantum-Safe.
Ce strică un computer cuantic - și ce nu strică
Această distincție este cel mai important fapt tehnic pentru publicul GRC, deoarece decide dacă o constatare este o proiect de înlocuire sau un modificarea configurațieiDacă se procedează greșit, se obțin sfaturi de remediere care nu sunt doar inutile, ci și dăunătoare în mod activ.
Algoritmul lui Shor — un algoritm cuantic care factorizează numere întregi mari și calculează logaritmi discreți eficient — încalcă structural criptografia cu cheie publică de astăzi: RSA, ECDSA, EdDSA, Diffie-Hellman și ECDH, sau DSA. Există nicio corecție a dimensiunii cheiiO cheie RSA de 4096 de biți nu este semnificativ mai sigură decât una de 2048 de biți împotriva unui adversar cuantic. Acești algoritmi trebuie să fie înlocuieșteAcelași lucru este valabil și pentru variantele naționale construite pe aceleași matematici - SM2 din China, de exemplu, este bazat pe curbe eliptice și, prin urmare, este la fel de expus.
Algoritmul lui Grover — un algoritm de căutare cuantică — slăbește cifrurile simetrice și funcțiile hash, dar numai prin înjumătățirea aproximativă a puterii lor efective. Acestea sunt întăribil la locul său: trecerea de la AES-128 la AES-256, de la SHA-256 la SHA-384 sau SHA-512. NIST IR 8547 subliniază direct acest aspect: standardul simetric NIST standard„sunt semnificativ mai puțin vulnerabile la atacurile cuantice cunoscute decât criptografia cu cheie publică” standards”, și orice primitivă simetrică aprobată care oferă cel puțin 128 de biți de securitate clasică îndeplinește în continuare cea mai scăzută categorie de securitate post-cuantică a NIST.
Mașina care ar face acest lucru se numește CRQC - a calculator cuantic relevant din punct de vedere criptograficPolitica publică este atentă la statutul său; memorandumul de implementare din SUA o spune clar: „Nu se cunoaște încă existența unui CRQC, dar progresele constante în domeniul calculului cuantic ar putea duce la un CRQC în următorul deceniu.”
Ceea ce s-a schimbat nu este faptul că mașina a sosit, ci faptul că estimarea a ceea ce ar fi necesar continuă să se micșoreze. În mai 2025, Craig Gidney de la Google Quantum AI a publicat o estimare a resurselor care arăta că RSA-2048 ar putea fi luat în considerare în mai puțin de o săptămână de către un computer cuantic cu mai puțin de un milion de qubiți zgomotoși. — o reducere de aproximativ douăzeci de ori față de propria sa estimare din 2019 de ~20 de milioane. Aceasta este o estimare inginerească, dar o estimare care scade de 20 de ori în șase ani este exact genul de tendință pe care o funcție de risc este plătită să o ia în serios.
Ceasul care a pornit deja: recoltează acum, decriptează mai târziu
Recoltează acum, decriptează mai târziu (HNDL) este practica de a captura traficul sau datele criptate în prezent și de a le stoca până când un CRQC le poate decripta. Aceasta transformă o capacitate viitoare într-o expunere prezentă pentru orice trebuie să rămână confidențial ani de zile: dosare medicale, dosare juridice, proprietate intelectuală, secrete de stat, acreditări de lungă durată, dovezi semnate.
Autoritățile de reglementare au încetat să se mai protejeze în această privință. Propunerea Comisiei Europene din ianuarie 2026 de modificare a NIS2 prevede în considerentul 8 că „posibilitatea unor atacuri «de recoltare acum – decriptare ulterioară», care probabil au loc deja, și riscurile viitoare induse de atacurile cuantice asupra falsificării semnăturilor” justifică tranziția.
Consecința planificării este o simplă aritmetică, un argument pe care Michele Mosca îl susține încă de atunci 2015Adăugați numărul de ani în care datele dumneavoastră trebuie să rămână confidențiale la numărul de ani pe care va dura migrarea. Dacă suma respectivă depășește punctul în care există în mod plauzibil un CRQC, sunteți deja în întârziere. Pentru majoritatea organizațiilor reglementate, o migrare pe mai mulți ani plus un deceniu de păstrare a datelor depășește confortabil orice estimare credibilă.
NIST trage concluzia operațională în IR 8547: „se așteaptă să acorde prioritate migrării către scheme de stabilire a cheilor rezistente la atacurile cuantice... pentru a proteja împotriva atacurilor de tip «recoltare acum, decriptare mai târziu», în special în protocoalele interactive precum TLS și IKE”. Stabilirea cheilor mai întâi, semnăturile a doua - o ordonare a fazelor federale americane urmează literalmente, stabilirea cheilor post-cuantice fiind programată cu un an întreg înainte de semnături. (IKE este protocolul de negociere a cheilor din spatele VPN-urilor IPsec.)
De ce este aceasta o problemă GRC înainte de a fi o problemă de criptografie?
Există trei motive pentru care acest lucru ajunge pe birourile... CISSisteme de operare și ofițeri de conformitate, în loc să rămână cu inginerii cripto.
Termenele limită provin din legi și reglementări, nu din fizică. Nimeni nu știe când va apărea un CRQC. Oricine poate verifica dacă UE se așteaptă ca cazurile de utilizare cu risc ridicat să fie migrate până la sfârșitul anului 2030, că ASD-ul Australiei se așteaptă ca întreaga tranziție... terminat până la sfârșitul anului 2030 și că NIST depreciază RSA și criptografia cu curbă eliptică la nivelul de securitate de 112 biți după 2030 și interzice orice criptografie cu cheie publică vulnerabilă la tehnologia cuantică după 2035. Aceste date sunt audibile; cronologia cuantică nu este.
Primul rezultat final este un artefact de audit. Înainte de schimbarea oricărui algoritm, fiecare regim pune aceeași întrebare: Ce criptografie ai și unde? Aceasta este o obligație de inventar — un rezultat de guvernanță cu un proprietar, o frecvență de revizuire și cerințe privind dovezile. PCI DSS a impus exact acest lucru din martie 2025, indiferent de cuantum sau nu.
Este o problemă de achiziții. Cea mai mare parte a criptografiei din patrimoniul dumneavoastră nu vă aparține. Aceasta se află în biblioteci, platforme, dispozitive, furnizori SaaS și terminale de plată. Foaia de parcurs a UE solicită entităților să „creeze hărți de dependențe... analizând atât dependențele interne, cât și dependențele de terți”; ASD publică o listă suplimentară de întrebări post-cuantice pe care trebuie să le adresați furnizorilor dumneavoastră. Ambele sunt activități de gestionare a furnizorilor și ambele necesită dovezi pe care le puteți prezenta unui auditor.
Regulaebookce ți se aplică de fapt
Algoritmii sunt stabiliți
NIST a finalizat nucleul post-cuantic standardîn august 2024 — ML-KEM pentru stabilirea cheie (FIPS 203), Şi ML-DSA (FIPS 204) Şi SLH-DSA (FIPS 205) pentru semnături — astfel încât nu mai este nevoie de „așteptare pentru standardapărare „s”. A KEM, sau mecanismul de încapsulare a cheilor, este înlocuitorul post-cuantic pentru schimbul de chei: stabilește un secret partajat între două părți și este piesa care oprește HNDL.
Încă doi sunt în zbor: FN-DSA (FIPS 206, bazat pe Falcon) încă nu este publicat nici măcar ca schiță și HQC a fost selectat în martie 2025 ca mecanism de încapsulare a cheilor de rezervă bazat pe cod, documentat în NIST IR 8545Niciunul dintre ele nu ar trebui să blocheze un plan astăzi, dar ambele sunt motive pentru a construi pentru cripto-agilitate — posibilitatea de a schimba algoritmul prin configurare, mai degrabă decât prin rescrierea codului. Care dintre algoritmii tăi devine care este prezentat în harta de înlocuire mai jos.
Cronologia de referință: NIST IR 8547
NIST IR 8547, Tranziția către criptografia post-cuantică Standards, este documentul în funcție de care se calibrează majoritatea celorlalte foi de parcurs, deoarece stabilește date pentru retragerea criptografiei clasice cu cheie publică:
| Familia de algoritmi | parametrii | Tranziție |
|---|---|---|
| ECDSA, RSA (semnături) | 112 biți de putere de securitate | Depreciat după 2030, interzis după 2035 |
| ECDSA, EdDSA, RSA (semnături) | ≥ 128 biți de putere de securitate | Interzis după 2035 |
| Stabilirea cheilor DH și MQV, ECDH, RSA în câmp finit | 112 biți de putere de securitate | Depreciat după 2030, interzis după 2035 |
O notă despre unități: stări NIST puterea de securitate, nu lungimea cheii. Per SP 800-57 Partea 1 Rev. 5, Tabelul 2, nivelul de putere pe 112 biți este RSA-2048 și curbe eliptice cu o ordine de 224–255 biți (P-224); nivelul de 128 biți este RSA-3072 și curbe de 256–383 biți (P-256). Deci „RSA pe 112 biți” nu este o cheie pe 112 biți - este RSA-2048 cea care încă termină o mare parte din TLS-ul de producție. Iar omniprezenta împerechere P-256 / RSA-3072 este nu în categoria de depreciere din 2030; se află în categoria de interzicere din 2035. Ambele categorii se termină în același loc: după 2035, niciun algoritm cu cheie publică vulnerabil la probleme cuantice nu este aprobat la nicio dimensiune a parametrului.
O avertizare care merită știută înainte de a o cita într-un document de îndrumare committricou: IR 8547 este încă o schiță publică inițială — publicat în noiembrie 2024, perioada de comentarii s-a încheiat în ianuarie 2025, la momentul redactării nu există o versiune finală. Acest lucru nu l-a împiedicat să devină referință; foi de parcurs naționale și produse ale furnizorilor, Xygeni inclus, calibrați în funcție de acesta. Rețineți și ce este nu esteNu spune nimic despre stocuri, descoperire sau cripto-agilitate. Aceste obligații vin de altă parte.
Harta globală: cine spune ce și până când
Acest tabel prezintă pe scurt cadrul de reglementare pe regiuni:
| Jurisdicție / organism | Ce este setat | Date cheie |
|---|---|---|
| Australia — ASD | Cea mai precisă cronologie de oriunde. ISM recomandă încetarea RSA, DH, ECDH și ECDSA. | plan 2026 · începere 2028 · finalizare 2030 |
| Foaia de parcurs UE — NIS CG; COM(2026) 13 propune includerea PQC în NIS2 | Foi de parcurs naționale, inventare criptografice, hărți de dependențe; CBOM recomandat pe nume | Primii pași în 2026 · 2030 risc ridicat finalizat · 2035 mediu/scăzut |
| Spania — CCN-TEC 009 / BP-37 (iulie 2026) | Repere concrete ale UE, cu un rezultat final de inventar criptografic | 31.12.2026 strategie, guvernanță, inventar cripto, proiecte pilot · 31.12.2030 risc ridicat · 31.12.2035 mediu |
| Regatul Unit — NCSC | Descoperire mai întâi, apoi migrare prioritară | Descoperire + plan 2028 · Prioritate ridicată 2031 · Finalizat 2035 |
| Canada — CCCS ITSM.40.001 | Planuri departamentale plus raportare anuală de progres | Planuri aprilie 2026 · prioritate ridicată 2031 · finalizare completă 2035 |
| Regulamentul federal al SUA — EO 14412 / OMB M-26-15 | Migrarea agențiilor, cascada contractorilor și elementele minime CBOM | ~Mar 2027 Elemente CBOM · 2030 Stabilire cheie + Regula FAR · 2031 Semnături · 2035 Complet |
| Sistemele naționale de securitate ale SUA — NSA CNSA 2.0 | PQC pur, fără hibrid; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | majoritatea categoriilor 2030–2031 · restul 2033 |
| Japonia — CRYPTREC; Strategia de cibersecuritate 2025 | ML-KEM adăugat la Lista de Cifruri Recomandate (martie 2026); PQC ridicat la rang de prioritate politică imediată | foaie de parcurs pentru migrație în curs de pregătire |
| Coreea de Sud — Serviciul Național de Informații / MSIT, KpqC | Planul general național plus un set de algoritmi interni (HAETAE, AIMer, SMAUG-T, NTRU+) selectați în perioada 2024–25, funcționând alături de planul NIST | proiecte pilot în curs de desfășurare |
| China — ICCS / Administrația de Criptografie de Stat | Calea suverană: propria competiție PQC (înscrierile s-au încheiat în iunie 2026), în loc să se adopte algoritmi NIST | nicio dată de încheiere publică |
| Singapore — aviz MAS (februarie 2024) | Condusă de sector: instituțiile financiare sunt rugate să inventarieze activele criptografice și să identifice activele prioritare pentru migrare | fără dată fixă |
| Noua Zeelandă — NZISM | Există o secțiune de pregătire PQC; nu există algoritmi PQC aprobați și nu este stabilit un termen limită pentru migrare. | niciunul setat |
| EAU | Politica națională de criptare și un program național de migrare post-cuantică, cu un impuls de descoperire a criptomonedelor susținut de stat | program în desfășurare |
| Israel — INCD / Bank of Israel | Organismele guvernamentale au fost instruite să cartografieze infrastructura și să identifice datele expuse; îndrumări sectoriale privind inventarele și foile de parcurs - îndrumări, încă neimprimate ca fiind obligatorii | îndrumare |
| Brazilia — ITI | Algoritmi post-cuantici încorporați în ICP-Brasil, infrastructura națională cu cheie publică, prin intermediul unei instrucțiuni normative (ianuarie 2026) | emisiunea treptată a certificatelor |
| Restul Americii Latine (Mexic, Columbia, Peru, Chile…) | Niciun mandat național specific PQC nu a fost publicat la momentul redactării. | obligațiile ajung prin intermediul autorităților de reglementare din sector, PCI DSS și contractelor cu clienții |
Trei divergențe valorează mai mult decât un rând în tabel.
- Australia este cu cinci ani înaintea tuturor celorlalți. Îndrumările ASD nu sunt „să se deprecieze parametrii slabi până în 2030” - ci „să se finalizeze tranziția până la sfârșitul anului 2030”, iar ISM recomandă încetarea utilizării criptografiei asimetrice tradiționale, „inclusiv algoritmi criptografici precum primitivele Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptic Curve Diffie-Hellman (ECDH) și Elliptic Curve Digital Signature Algorithm (ECDSA)”, până la data respectivă. Dacă operați în Australia sau vindeți în lanțurile de aprovizionare ale guvernului australian, aceasta este data obligatorie, nu 2035.
- China urmează o cale suverană. Nu a adoptat ML-KEM și ML-DSA; institutul Administrației de Criptografie de Stat a lansat propria cerere de propuneri pentru algoritmi comerciali de generație următoare, depunerea propunerilor încheindu-se în iunie 2026 și standardce urmează. Pentru o multinațională, aceasta înseamnă planificarea pentru Două familii de algoritmi post-cuantici în aceeași stare, cu SM2 — bazat pe curbe eliptice, deci la fel de Shor-broken — ca titular al migrării. Cripto-agilitatea încetează să mai fie o abstracție aici.
- Cea mai mare parte a lumii nu are niciun mandat național privind PQC - și acest lucru se schimbă puțin. În cea mai mare parte a Americii Latine și în mare parte din Orientul Mijlociu și Asia-Pacific, nu a fost publicat niciun termen limită pentru PQC. Obligațiile continuă să sosească prin trei canale care ignoră granițele: autoritățile de reglementare sectoriale (o consultanță în stilul celor din Singapore pentru instituțiile financiare; așteptările unei bănci centrale), instanțe orizontale standardcare deja necesită un inventar criptografic (PCI DSS, seturi de control ISO/IEC 27001) și clienți. Un furnizor al unui cumpărător federal din UE, Australia sau SUA își moștenește termenul limită prin contract.
Ce anume leagă o organizație privată
Lăsați deoparte pentru o clipă foile de parcurs naționale. Pentru majoritatea organizațiilor private, obligațiile executorii provin din patru locuri, dintre care niciuna nu a fost scrisă pentru cuantice:
- NIS2 [Directiva (UE) 2022/2555] prevede, la articolul 21 alineatul (2) litera (h), „politici și proceduri privind utilizarea criptografiei și, după caz, a criptării” ca măsură de bază de gestionare a riscurilor. COM(2026) 13 ar face dimensiunea cuantică explicită prin adăugarea tranziției PQC la articolul 7 alineatul (2).
- DORA - Legea privind rezistența operațională digitală și tehnica sa standards, Regulamentul delegat (UE) 2024/1774 al ComisieiArticolul 6 impune entităților financiare să includă în politica lor de criptare „dispoziții pentru actualizarea sau modificarea, acolo unde este necesar, a tehnologiei criptografice pe baza evoluțiilor criptoanalizei” și, în cazul în care nu pot actualiza, să „adopte măsuri de atenuare și monitorizare care să asigure rezistența împotriva amenințărilor cibernetice”. Aceasta este o obligație de criptoagilitate cu un supraveghetor atașat, iar considerentele sale menționează în mod explicit progresele cuantice.
- Cerința PCI DSS v4.0 12.3.3 — cea la care majoritatea organizațiilor eșuează deja fără să-și dea seama este o cerință PQC deghizată. PCI SSC o descrie ca o „nouă cerință de a documenta și revizui suitele și protocoalele de cifru criptografic utilizate cel puțin o dată la 12 luni” și a încetat să mai fie o practică recomandată în acest sens. 31 martie 2025Niciun termen limită pentru PQC, nicio listă de algoritmi cuantici — dar inventarul criptografic anual și planul documentat pentru a răspunde la schimbările criptografice sunt pregătite.ciscontroalele de care are nevoie un program PQC, deja în vigoare și deja auditate.
- Cascadă de achiziții. Două clauze vor merge mai departe decât orice foaie de parcurs națională. Legea privind rezistența cibernetică (Regulamentul (UE) 2024/2847) se aplică de la 11 decembrie 2027 și deja face o SBOM o obligație a producătorului pentru produsele cu elemente digitale — nu impune un CBOM, dar stabilește liste de materiale lizibile automat ca artefacte de conformitate a produsului. Și în SUA, OUG 14412 instruiește Consiliul Federal pentru Reglementarea Achizițiilor (FAR) să propună o regulă care să impună contractori acoperiți pentru a se conforma standardului NIST FIPS care încorporează algoritmi PQC până la 31 decembrie 2030și — clauza cu cea mai largă acoperire — ordine CISA și NIST să publice, în termen de 270 de zile (aproximativ 19 martie 2027), „îndrumări publice care descriu punctul de vedere analizat al agențiilor cu privire la elementele minime pentru o listă de materiale criptografică. Aceste elemente trebuie să permită evaluarea automată a activelor criptografice utilizate de un element hardware sau software.”
Ultima chestiune contează mult dincolo de Washington. „Elemente minime pentru un SBOM„este precismodul în care lista de materiale software a evoluat de la o idee bună la un artefact contractual la nivel mondial. CBOM este acum pe aceeași pistă, cu evaluare automată înscrisă în cerință — o foaie de calcul manuală nu o va satisface.
Formatul: CycloneDX CBOM
CycloneDX este standard care dă CBOM o formă concretă. Versiune 1.7, lansată pe 21 octombrie 2025 și ratificată ca ECMA-424 Ediția a 2-a, este revizuirea actuală axată pe cripto: adaugă o standardlistă criptografică familii de algoritmi și o listă cuprinzătoare a curbe eliptice, în mod explicit pentru a sprijini „audituri, revizuiri de conformitate și evaluări ale pregătirii PQC”. Un CBOM CycloneDX descrie patru tipuri de active cripto - algoritmi, protocoale, certificate și materiale conexe, cum ar fi chei, IV-uri și săruri - plus componentele software care le implementează.
Ideea este limitată, dar utilă: atunci când vor fi publicate elementele minime ale CBOM, CycloneDX va fi formatul despre care se va vorbi deja pe piață.
Cronologia consolidată
Modelul are aceeași formă aproape peste tot: descoperire până în 2026–2028, migrație cu risc ridicat până în 2030–2031, toate celelalte până în 2035. Planifică în funcție de acea formă și ești, în linii mari, aliniat cu toate. Apoi găsește data unică care te leagă. tu În primul rând — rareori este anul 2035, iar pentru oricine se află în domeniul de aplicare PCI DSS, obligația de inventariere a început încă din 2025.
Migrația în sine: ce înlocuiește ce
Termenele limită reprezintă doar jumătate din briefing. Cealaltă jumătate este ceea ce migrați de fapt. la — iar răspunsul nu este o singură înlocuire, ci mai multe, cu maturități diferite, dimensiuni diferite și termene de livrare foarte diferite.
Harta de înlocuire
| Ceea ce ai astăzi | Ce devine | Standard | La ce să ne uităm |
|---|---|---|---|
| Transport de chei RSA, schimb de chei DH / ECDH — TLS, VPN/IPsec, SSH, mesagerie | ML-KEM, în practică ca hibrid cu X25519 astăzi | FIPS 203 | Cel mai urgent: asta oprește HNDL. Deja implementat la scară de internet |
| Semnături de uz general RSA / ECDSA / EdDSA — certificate, token-uri, documente | ML-DSA | FIPS 204 | Dimensiuni. ML-DSA-44 adaugă aproximativ 15 kB per conexiune TLS față de un lanț median de 3.2 kB în prezent. |
| Semnături care necesită un pariu matematic diferit sau rădăcini de încredere foarte lungi | SLH-DSA | FIPS 205 | Bazat pe hash și conservator, dar semnături mari și semnare lentă |
| Firmware, software și semnare secure-boot | XMSS sau LMS (bazat pe hash cu stări) sau SLH-DSA | SP 800-208 | Gestionarea stării este o cerință operațională dificilă - reutilizarea unei chei de unică folosință distruge securitatea schemei |
| Semnături cu restricții de dimensiune | FN-DSA | FIPS 206 — încă nepublicat | Nu-l includeți într-un plan 2026–2027 |
| Un gard viu împotriva unei rupturi de grilaj | HQC | Selectat în martie 2025, standard în așteptarea | Un KEM de rezervă, nu un plan |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 sau SHA-3; retragere 3DES, MD5, SHA-1 | FIPS existent | Teritoriul Grover: o schimbare de parametri, nu o înlocuire |
Hibrid — combinarea unui algoritm post-cuantic cu unul clasic, astfel încât un atacator trebuie să le spargă pe amândouă — este postura implicită în timpul tranziției și RFC 9794 (iunie 2025) în sfârșit standarda izat vocabularul pentru aceasta („hibrid PQ/T”). Politicile diferă aici, deci este o chestiune de jurisdicție, nu o preferință inginerească: CCN-ul spaniol recomandă hibridizarea semnăturilor bazate pe rețele (ML-DSA, FN-DSA), afirmând în același timp că schemele bazate pe hash (XMSS, SLH-DSA) nu au nevoie de aceasta, iar postura UE este în general favorabilă hibridizării; CNSA 2.0, în schimb, dorește PQC pur pentru sistemele de securitate națională. O multinațională va avea nevoie de ambele configurații, ceea ce reprezintă un argument pentru alegerea algoritmului în configurație, mai degrabă decât în cod.
Ce nu are înlocuire directă
NIST are standarda limitat exact două lucruri: încapsularea cheilor și semnăturile digitale. Acest lucru este suficient pentru cea mai mare parte a unei proprietăți și nimic pentru restul. Dacă sistemele dumneavoastră se bazează pe construcții bazate pe împerechere, criptare bazată pe identitate sau atribute, semnături prag, oarbe sau de grup sau alte criptografii avansate la nivel de protocol, nu există un echivalent post-cuantic aprobat la care să migrați astăzi - răspunsul sincer este să identificați aceste utilizări acum, să le marcați ca nerezolvate și să proiectați o ieșire, mai degrabă decât să așteptați o standardAcelași lucru este valabil și pentru principiile de încredere hardware: HSM-urile (modulele de securitate hardware), TPM-urile și cardurile inteligente se mișcă în cicluri de reîmprospătare a siliciului care sunt mai lungi decât fereastra de reglementare.
Nu o singură migrare, ci mai multe cu termene de livrare diferite
Aici este locul în care harta de înlocuire modifică cronologia de pregătire. Ordinea urgenței și ordinea timpului de livrare nu sunt aceleași...iar un plan construit doar pe unul dintre ele va rata un termen limită.
- Date în tranzit — instituție cheie. Cea mai mare urgență (este suprafața HNDL) și cel mai scurt timp de livrare: pentru majoritatea stivelor este vorba de o actualizare a bibliotecii și o modificare a configurației. De asemenea, este demonstrabil ușor de gestionat — Cloudflare a raportat în octombrie 2025 că peste jumătate din traficul inițiat de oameni către rețeaua sa folosea deja acorduri de cheie post-cuantice. Diferența este de partea ta a conexiunii: doar ~39% din primele 100,000 de servere web publice îl acceptau, iar 3.7% din serverele de origine erau în spatele Cloudflare. Cifrele actuale sunt disponibile... Radar Cloudflare. Începeți aici, terminați mai devreme.
- Cod, firmware și semnare secure-boot. Urgență HNDL scăzută — nimeni nu recoltează o semnătură — dar un timp de pregătire lung și un termen limită timpuriu, deoarece un dispozitiv livrat în 2027 trebuie să verifice semnăturile în 2040, iar rădăcinile de semnare au durate de viață de peste decenii. standardsunt gata (SP 800-208, SLH-DSA); CNSA 2.0 și CCN din Spania au plasat semnarea firmware-ului în fruntea cozii exact din acest motiv. Începeți acum, chiar dacă urgența este scăzută.
- PKI și certificate. Nu controlezi acest program. Nu se aștepta ca certificatele post-cuantice să fie disponibile pe scară largă și să fie de încredere în toate browserele înainte de 2027, formatele de certificate hibride erau încă nerezolvate la IETF la sfârșitul anului 2025, iar dimensiunile lanțurilor cresc de nenumărate ori. Pilot și buget; nu promite o dată pe care nu o ai.
- Date în repaus și arhive de lungă durată. Criptarea în bloc este în regulă — AES-256 este o modificare a parametrilor. Expunerea se află în ierarhia cheilor de deasupra acesteia: încapsularea cheilor și transportul cheilor care utilizează RSA sau ECDH. Campaniile de recriptare sunt lente și afectează copiile de rezervă, arhivele și escrow-ul.
- Sisteme integrate, OT (tehnologie operațională — sisteme industriale și de control) și sisteme de la terți. Cicluri de reîmprospătare mai lungi decât fereastra și unele active care pur și simplu nu pot fi migrate. Pentru acestea, răspunsul este înlocuirea, controalele compensatorii sau un risc documentat și acceptat - și cu cât le numiți mai devreme, cu atât fiecare dintre aceste opțiuni este mai ieftină.
Două consecințe practice pentru un plan GRC. În primul rând, programați invers de la cea mai apropiată dată obligatorie în funcție de timpul de livrare, nu doar de scorul de risc: restanțele clasate vă spun ce să remediați primul dintre lucrurile pe care le poate să remediați rapid; lista cu termenele de livrare vă spune ce trebuie să faceți Începe în primul rând, indiferent de situație. În al doilea rând, Inventarul trebuie să înregistreze cazul de utilizare, nu doar algoritmul„RSA-2048 în acest depozit” nu este o opțiune de acțiune; „RSA-2048 utilizat pentru transportul de chei într-un serviciu orientat spre public” și „RSA-2048 utilizat pentru semnarea firmware-ului” sunt două proiecte diferite cu două ținte diferite, două termene limită diferite și doi proprietari diferiți. De aceea, un inventar trebuie să surprindă clasa primitivă și suprafața pe care a fost găsită criptografia, nu doar numele unui algoritm — și de aceea construirea unuia se dovedește a fi mai dificilă decât pare.
De ce este dificilă pregătirea pentru PQC: criptografia este într-adevăr peste tot
Fiecare regim solicită mai întâi inventarul, deoarece inventarul este partea dificilă. Organizațiile descoperă acest lucru în momentul în care încearcă.
Unde se ascunde de fapt criptografia
- Apelați site-uri din propria sursă — un cifru construit într-un serviciu, un hash ales într-o clasă de utilitate, o curbă denumită într-o rutină de semnare. Opt limbi într-un monorepo înseamnă opt seturi de idiomuri.
- dependenţe — majoritatea criptografiilor din majoritatea aplicațiilor sunt executate de biblioteci pe care echipa nu le-a ales niciodată în mod deliberat: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. Algoritmul care rulează efectiv este o proprietate a bibliotecii, nu a codului tău.
- Certificate și materiale cheie — Certificate X.509 înregistrate în repozitorii, fișiere cheie PEM în directoare de configurare, keystore-uri integrate în imagini.
- Configurarea infrastructurii ca și cod și a protocolului — o versiune minimă TLS într-un modul Terraform, o listă de suite de cifruri într-un controler de intrare, o configurație SSH într-o imagine de bază.
- Imagini de containere și fișiere binare compilate — biblioteci cripto legate în straturi pe care nimeni nu le citește vreodată scanarea sursă.
- Produse terțe și SaaS — criptomonedele pe care nu le poți nici vedea, nici schimba, doar întreba.
- HSM-uri, servicii de gestionare a cheilor și dispozitive de rețea — criptomoneda care trăiește complet în afara software-ului.
Cele patru lucruri care fac din acesta un program, nu o scanare
O acoperire onestă. Un inventar este o dovadă doar dacă își precizează propriile limite. „Am scanat sursa, dependențele, certificatele, fișierele cheie și IaC „Configurația; nu am scanat traficul în timpul rulării, handshake-urile TLS, conținutul HSM, fișierele binare compilate sau straturile containerelor” este o poziție justificabilă. Un număr fără numitor nu este.
Prioritizare, nu enumerare. O proprietate mare produce mii de descoperiri criptografice. O listă plată este inutilizabilă. Clasamentul care contează combină patru lucruri: dacă algoritmul este defectuos sau doar slăbit de Grover; cât timp trebuie să rămână confidențiale datele pe care le protejează (factorul HNDL); dacă sunt expuse unei rețele; și dacă sunt de fapt accesibile în codul care rulează, în loc să stea într-un dispozitiv de testare sau într-un eșantion vândut de un furnizor. Fiecare foaie de parcurs care spune „cazurile de utilizare cu risc ridicat mai întâi” emite o instrucțiune de prioritizare și nu poți răspunde la ea dintr-o listă alfabetică.
Agilitate, nu doar înlocuire. După cum a arătat harta de înlocuire, setul de ținte este încă în mișcare, iar regulile hibride diferă în funcție de regiune - schimbarea pe care o veți face în 2027 nu va fi ultima. Numele algoritmilor codificate fix, suitele de cifruri fixate, nicio abstractizare a furnizorilor și versiunile de protocol nenegociabile sunt cele care transformă... următor trecerea la un alt proiect multianual. Acestea sunt descoperiri în sine, ieftine de reparat acum și costisitoare de reparat mai târziu.
Lanțul de aprovizionare. Nu poți migra mai repede decât cel mai lent upstream. Care dintre dependențe acceptă PQC, care oferă moduri hibride, care au publicat o foaie de parcurs, care publică un CBOM - care determină calea critică și este, de asemenea, dovada de care are nevoie o echipă de achiziții în conformitate cu obligațiile NIS2 și DORA privind riscul furnizorului?
Încă o capcană: inventarul este un control, nu un proiect
Instinctul este să faci un exercițiu de descoperirecise., creați o foaie de calcul și depuneți-o în arhivă. PCI DSS exclude deja acest lucru prin ciclul său de revizuire la doisprezece luni; CCN-ul din Spania își încheie lista de verificare a migrării cu „actualizarea inventarului activelor criptografice și a dependențelor acestora”; iar memorandumul de implementare din SUA este și mai direct:
Având în vedere amploarea și complexitatea mediilor IT federale, abordările manuale pentru descoperirea și gestionarea criptografiei sunt adesea insuficiente. Agențiile ar trebui să utilizeze automatizarea atunci când este posibil și adecvat pentru a obține o înțelegere cuprinzătoare și actualizată continuu a poziției lor criptografice. Automatizarea este esențială pentru gestionarea inventarului, aplicarea politicilor și raportarea conformității.
Deviații criptografice: un dezvoltator adaugă o bibliotecă, o imagine de bază se modifică, un nou serviciu este livrat cu o suită de cifruri implicită. Un inventar regenerat la fiecare compilare este un control; unul regenerat anual manual este un proiect arheologic pe care îl veți repeta la nesfârșit.
Ce înseamnă în practică „pregătirea pentru PQC”
Renunțând la limbajul furnizorilor, pregătirea pentru PQC înseamnă capacitatea de a produce șase lucruri la cerere:
- Un inventar criptografic într-un standard format lizibil de mașină, care acoperă suprafețele pe care le puteți vedea, regenerat automat.
- O clasificare a riscurilor al fiecărui activ din acesta: trebuie înlocuit (defectat de Shor), poate fi întărit pe loc (slăbit de Grover) sau este deja sigur din punct de vedere cuantic.
- O restanță în migrație clasificată care reflectă longevitatea, expunerea și accesibilitatea datelor — deci „cazurile de utilizare cu risc ridicat mai întâi” sunt considerate a fi o opțiune responsabilă.
- O declarație de acoperire care îți numește în mod explicit punctele moarte.
- Dovezi de conformitate mapate la regimurile care te leagă de fapt, cu datele lor.
- O perspectivă asupra pregătirii lanțului de aprovizionare spunându-ți care upstream-uri îți blochează migrarea.
Toate celelalte — rotația cheilor, ciclul de viață al certificatelor, orchestrarea HSM, descoperirea rețelei — contează, dar sunt în avalul acestor șase. Nu poți roti ceea ce nu ai găsit.
Cum ajută Xygeni
Xygeni Conformitate cu Quantum-Safe capacitatea produce toate cele șase din scanarea care rulează deja în pipelineNiciun produs separat pentru criptomonede, niciun agent, nicio modificare a modului în care construiți - descoperirea criptomonedelor funcționează alături de SCA (analiza compoziției software-ului — scanarea dependențelor), SAST (testarea statică a securității aplicațiilor — scanarea codului sursă) și IaC analiza pe care o aveți deja.
1 · CBOM-ul. Xygeni emite un CBOM CycloneDX care acoperă cele patru tipuri de active cripto - algoritmi, protocoale, certificate și materiale conexe, cum ar fi chei și săruri - în Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP și Swift și leagă fiecare algoritm de biblioteca care îl implementează. Activele cripto sunt obiecte de inventar de primă clasă pe platformă, alături de componente, vulnerabilități, secrete și... IaC descoperiri, astfel încât să aibă aceeași proveniență și istoric. Materialul cheie nu este niciodată inclus în inventar - doar prezența, tipul și locația sa.
2 · Clasificarea riscului cuantic. Fiecare activ este etichetat scurt-rupt (cheie publică, trebuie înlocuită), slăbit de Grover (simetric sau hash, solidificabil pe loc) sau PQC-safeși semnalat pentru expunere la HNDL. Aceeași distincție determină SAST sfaturi de remediere, care se ramifică pe clasa primitivă: RSA și ECC primesc „migrarea către ML-KEM sau ML-DSA, cu o construcție hibridă în timpul tranziției”, în timp ce AES-128 și SHA-256 primesc „mărirea dimensiunii cheii sau a digestului”. Acest lucru este deliberat - a recomanda o cheie RSA mai mare împotriva unui adversar cuantic este mai rău decât a nu spune nimic, iar orice instrument care combină cele două cazuri va face exact asta.
3 · Restanțele de migrare clasificate. În loc să ofere o listă plată, Xygeni acordă fiecărui activ vulnerabil din punct de vedere cuantic un scor de la 0 la 100 în funcție de vulnerabilitatea cuantică, longevitatea și sensibilitatea datelor, expunerea rețelei, accesibilitatea și valoarea afacerii și emite un sistem de listare a restanțelor. Acest lucru transformă „cazurile de utilizare cu risc ridicat până în 2030” dintr-un slogan într-o coadă de lucru.
4 · Harta de acoperire. Xygeni raportează ce a analizat și ce nu: cod sursă, certificate, atribuirea dependenței, fișiere cu cheie privată și IaC configurațiile sunt enumerate ca acoperite, parțial sau nescanate, cu traficul de execuție și de rețea, handshake-urile TLS, conținutul HSM și KMS, fișierele binare compilate și bibliotecile la nivel de container denumite explicit ca puncte oarbe. Auditorii răspund bine la un instrument care își precizează propriile limite; la fel, din experiența noastră, nu CISTu.
5 · Dovezi de conformitate. Motorul de conformitate evaluează inventarul cripto în raport cu șase regimuri și returnează verdicte de acceptare, parțială sau eșec în raport cu termenele limită reale: NIST IR 8547, NSA CNSA 2.0, Foaia de parcurs a UE privind controlul calității calității (PQC)și subseturile post-cuantice ale PCI DSS 4.0, DORA și NIS2Aceasta se află în același scaner de conformitate ca și CIS Benchmark-ul lanțului de aprovizionare software, OWASP SCVS și OpenSSF standards, deci raportarea posturii PQC se face prin același canal ca și restul lanțului de aprovizionare cu software. Organizațiile al căror termen limită obligatoriu vine din altă parte - ASD, CCCS, CCN - pot lucra pe baza acelorași dovezi, deoarece aceste foi de parcurs se bazează pe același schelet 2030/2035; doar data de finalizare a Australiei de la sfârșitul anului 2030 trebuie urmărită separat.
6 · Pregătirea lanțului de aprovizionare. Fiecare dependență poartă un atribut de pregătire post-cuantică — dacă acceptă PQC, dacă oferă moduri hibride, dacă are o foaie de parcurs publicată — astfel încât să puteți vedea ce upstream-uri se află pe calea critică și să generați o imagine de ansamblu asupra pregătirii furnizorului pentru achiziții.
Dincolo de cele șase: descoperiri privind cripto-agilitatea. Xygeni semnalează, de asemenea, tiparele care fac ca următor migrare o rescriere — algoritm codificat hardcore și alegeri de curbă, abstractizare furnizor lipsă, suite de cifruri moștenite fixate, versiuni de protocol nenegociabile. Criptograma slabă și vulnerabilă la nivel cuantic este aplicabilă prin același strat de politici ca și restul descoperirilor dvs., astfel încât un algoritm Shor-broken net-new poate fi prins în pull request mai degrabă decât în auditul de anul viitor.
Cheltuieli cheie
- Găsește cea mai apropiată dată obligatorie înainte de a planifica orice. Majoritatea foilor de parcurs converg spre anul 2030 pentru zonele cu risc ridicat și spre anul 2035 pentru restul - dar Australia se așteaptă ca întreg tranziția s-a efectuat până la sfârșitul anului 2030, iar PCI DSS a început să solicite inventarul în 2025.
- Planifică în funcție de formă, nu de jurisdicție. Descoperire până în 2026–2028, migrație cu risc ridicat până în 2030–2031, finalizare până în 2035. Aliniați o singură dată și veți îndeplini majoritatea; urmăriți excepțiile separat.
- Începeți cu inventarul, pentru că toată lumea îl cere primul. — UE, Spania, Canada, Australia, MAS și PCI DSS din Singapore deschid toate cu același rezultat final.
- Folosește CBOM ca format. Foaia de parcurs a UE o recomandă pe nume; orientările SUA privind elementele minime CBOM sunt așteptate în jurul lunii martie 2027 și impun în mod explicit ușor automatizată. evaluare.
- Nu-i confunda niciodată pe Shor și Grover. Cheia publică trebuie înlocuită; codurile simetrice și hash pot fi consolidate. Sfaturile de remediere care le încurcă sunt mai rele decât lipsa niciunei sfaturi.
- HNDL îți stabilește termenul limită real. Datele care trebuie să rămână confidențiale după 2035 sunt expuse astăzi. Prioritizați stabilirea cheilor - TLS, IKE, orice protejează datele în tranzit - în detrimentul semnăturilor.
- Programați în funcție de timpul de livrare, nu doar de risc. Stabilirea cheilor este urgentă, dar rapidă; semnarea firmware-ului și PKI nu sunt urgente, dar lente, iar elementele lente trebuie să înceapă mai întâi. Orice lucru pe care nu îl puteți migra - hardware vechi, produse terțe blocate - ar trebui menționat anul acesta, deoarece înlocuirea este singura opțiune rămasă și necesită un ciclu bugetar.
- Înregistrați cazul de utilizare, nu doar algoritmul. Protejarea prin RSA a unui protocol TLS handshake și semnarea firmware-ului prin RSA sunt două proiecte diferite, cu obiective, termene limită și proprietari diferiți. Un inventar care listează doar numele algoritmilor nu poate conduce la o migrare.
- Cereți o hartă corectă a acoperirii. Orice instrument care pretinde vizibilitate criptografică completă dintr-o scanare sursă este supraestimat. Ceea ce nu poate vedea contează pentru auditor la fel de mult ca ceea ce poate vedea.
- Construiți pentru a doua migrare. FIPS 206 nu este definitiv, HQC nu este standardizat, iar China și Coreea sunt standardizarea propriilor familii. O moșie multinațională va deține mai mult de un set de algoritmi post-cuantici; descoperirile în domeniul cripto-agilității sunt ieftine acum și scumpe în 2031.
- Automatizează-l sau repetă-l. Un inventar criptografic regenerat la fiecare compilare este un control. O foaie de calcul este o imagine de ansamblu care începe să se modifice în ziua în care este semnată.
Pentru a citi mai mult
Detaliile tehnice complete — ce se descoperă, cum funcționează clasificarea riscurilor cuantice și scorarea priorităților, în funcție de ce este evaluat fiecare regim de conformitate și cum se obțin rapoartele — se află în documentația Xygeni:
- Xygeni: „Conformitate cu Quantum-Safe„. Documente Xygeni.”
- Xygeni: „Generați un CBOM cu Xygeni CLI„. Documente Xygeni.”
- Xygeni: „Conformitate acceptată standards„. Documente Xygeni.”
Standards și algoritmi:
- NIST: „IR 8547 (Proiect public inițial): Tranziția către criptografia post-cuantică Standards„. Noiembrie 2024.”
- NIST: „FIPS 203 (ML-KEM)""FIPS 204 (ML-DSA)""FIPS 205 (SLH-DSA)„August 2024.”
- NIST: „IR 8545: Raport de stadiu privind a patra rundă a NIST PQC StandardProcesul de izare„Martie 2025.”
- NIST: „SP 800-57 Partea 1 Rev. 5: Recomandare pentru managementul cheilor„— Tabelul 2, puncte forte de securitate comparabile.”
- NIST: „SP 800-208: Recomandare pentru scheme de semnătură bazate pe hash cu stări„(LMS, HSS, XMSS, XMSS^MT). Octombrie 2020.”
- IETF: „RFC 9794: Terminologie pentru schemele hibride tradiționale post-cuantice„Iunie 2025.”
- Cloudflare: „Starea internetului post-cuantic în 2025„și date de adopție live pe”Radar Cloudflare".
- CycloneDX: „Lista de materiale pentru criptografie (CBOM)"Și"Lansarea CycloneDX v1.7„Octombrie 2025.”
Foi de parcurs naționale și regionale:
- ASD (Australia): „Planificarea criptografiei post-cuantice„Septembrie 2025.”
- Grupul de Cooperare NIS: „O foaie de parcurs pentru implementarea coordonată a tranziției către criptografia post-cuantică„Iunie 2025.”
- CCN (Spania): „CCN-TEC 009 / BP-37 — Recomendaciones para una transición postcuántica sigură„Iulie 2026.”
- Comisia Europeană: „Recomandarea Comisiei (UE) 2024/1101„(11 aprilie 2024) și „COM(2026) 13 — Propunere de modificare a Directivei (UE) 2022/2555 (NIS2)„(20 ianuarie 2026).”
- NCSC (Regatul Unit): „Cronologii pentru migrarea către criptografia post-cuantică„Martie 2025.”
- Centrul Canadian pentru Securitate Cibernetică: „Foaie de parcurs pentru migrarea către criptografia post-cuantică pentru Guvernul Canadei (ITSM.40.001)„Iunie 2025.”
- Casa Albă: „Ordinul executiv 14412 — Securizarea națiunii împotriva atacurilor criptografice avansate„(22 iunie 2026) și OMB”M-26-15„(24 iunie 2026).”
- NSA: „Resurse de cibersecuritate post-cuantică (CNSA 2.0)".
- CRYPTREC (Japonia): „CRYPTREC„— ML-KEM adăugat la Lista de cifruri recomandate, martie 2026.”
- MAS (Singapore): „Consultanță privind abordarea riscurilor de securitate cibernetică asociate cu tehnologia cuantică„Februarie 2024.”
- NZISM (Noua Zeelandă): „Pregătire pentru criptografia post-cuantică".
- ICCS (China): „Institutul de Criptografie Comercială Standards„— program de algoritmi criptografici comerciali de generație următoare.”
- ITI (Brazilia): „ITI publica Instrução Normativa care include algoritmos pós-quânticos la ICP-Brasil„Ianuarie 2026.”
Obligații sectoriale și orizontale:
- UE: "Directiva (UE) 2022/2555 (NIS2)"; "Regulamentul (UE) 2022/2554 (DORA)"; "Regulamentul delegat (UE) 2024/1774 al Comisiei (DORA ICT RTS pentru gestionarea riscurilor)"; "Regulamentul (UE) 2024/2847 (Legea privind reziliența cibernetică)".
- Securitate PCI StandardConsiliul: „Rezumatul modificărilor de la PCI DSS v3.2.1 la v4.0„(cerința 12.3.3).”
Context:
- Craig Gidney: „Cum se factorizează întregi RSA de 2048 de biți cu mai puțin de un milion de qubiți zgomotoși„. Inteligența artificială cuantică Google, mai 2025.”
- Michele Mosca: „Securitatea cibernetică într-o eră a computerelor cuantice: vom fi pregătiți?". IACRetipărire 2015/1075.
