O dependență malițioasă își rulează scriptul de instalare în momentul în care un dezvoltator tastează „install”, cu mult înainte ca cineva să știe că este malițioasă. Scanerele de cod se uitau la repozitoriu. Instrumentele endpoint au văzut un proces, nu un pachet. Shield se află pe endpoint-ul dezvoltatorului și îl blochează înainte de a se executa.
Un agent ușor · Stații de lucru, servere și rulouri CI · Politici gestionate centralizat
Preveniți rularea dependențelor și scripturilor rău intenționate prin protejarea endpoint-urilor dezvoltatorilor de unde încep atacurile.
Shield interceptează instalările de pachete în timp real și le verifică în raport cu informațiile despre programele malware ale Xygeni. Pachetele rău intenționate sunt blocate în momentul instalării și nu sunt semnalate într-un raport a doua zi dimineață. Același lucru este valabil și pentru rețea: conexiunile la infrastructura despre care se știe că este rău intenționată sunt întrerupte înainte ca ceva să părăsească mașina.
Definește regulile o dată și Shield le aplică pe fiecare mașină din organizația dvs.: vârsta minimă a pachetului, listele de permisiuni și refuzuri, registrele aprobate și destinațiile traficului de ieșire.
Când ceva critic ajunge pe un punct final, Shield poate întrerupe conexiunile de rețea ale mașinii respective, automat sau la cerere, astfel încât incidentul să se oprească la un singur laptop în loc să se răspândească în întreaga organizație.
Un firewall de execuție pentru endpoint-ul dezvoltatorului.
Fiecare instalare de pachet este interceptată și validată în timp real. Avertismentul timpuriu privind programele malware din Xygeni detectează pachetele rău intenționate în care instrumentele bazate pe reputație încă au încredere, fără a aștepta un CVE, o notificare sau o semnătură publicată. Blocarea are loc înainte de rularea scriptului de instalare.
Cele mai rapide atacuri asupra lanțului de aprovizionare sosesc în versiuni de pachete complet noi. Shield vă permite să blocați pachetele publicate mai recent decât pragul stabilit, să setați o regulă globală și să o suprascrieți pentru fiecare ecosistem și să decideți ce se întâmplă când o dată de publicare nu poate fi determinată: avertizare și permisiune sau blocare.
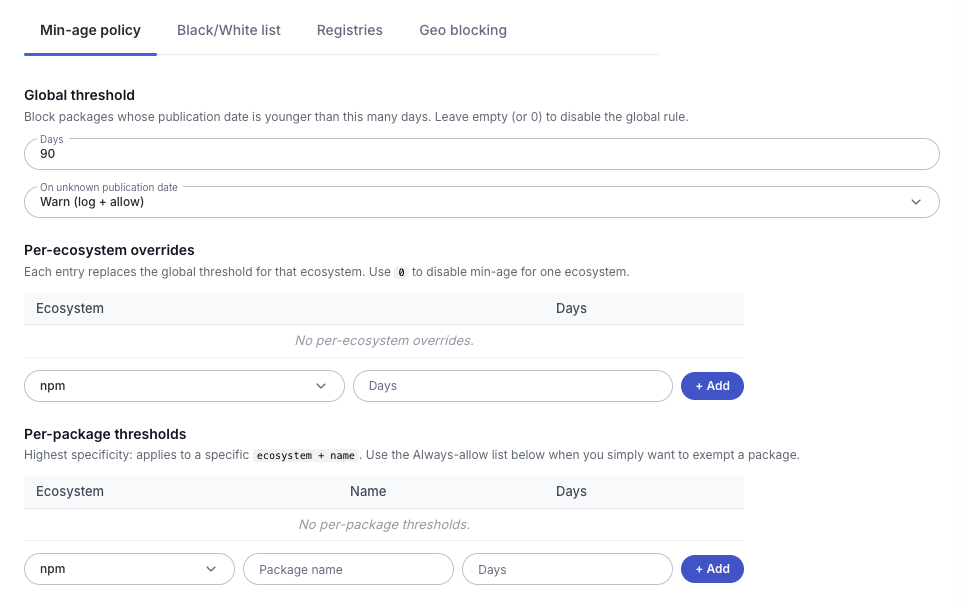
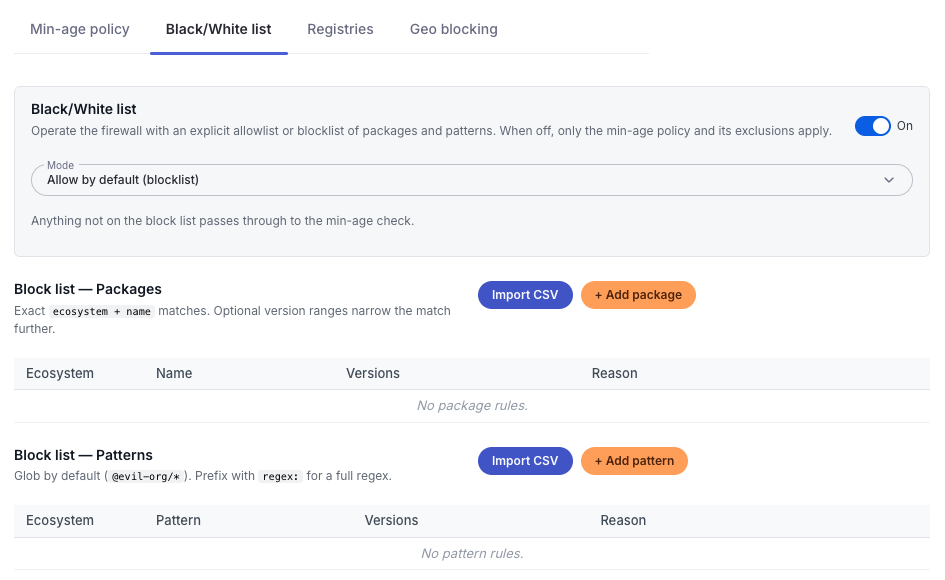
Decideți ce pot extrage dezvoltatorii dvs. și de unde. Mențineți liste explicite de permisiuni și refuzuri și restricționați instalările la registrele aprobate de organizația dvs.
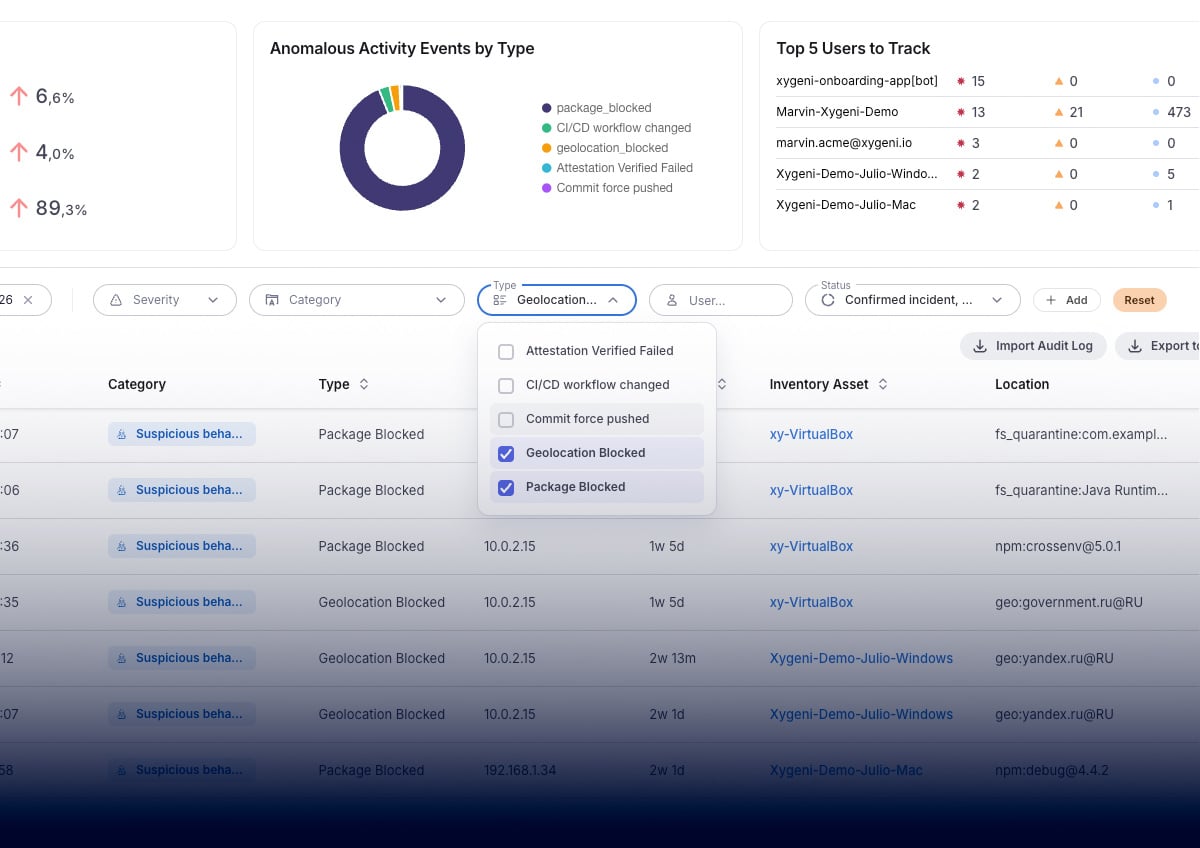
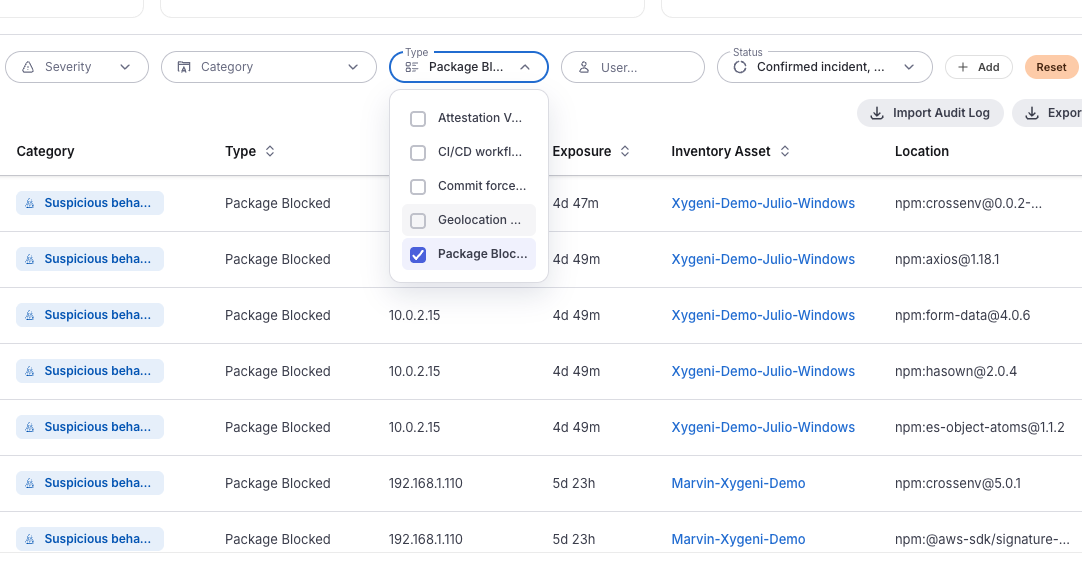
Același model se aplică și conexiunilor. Shield verifică traficul de ieșire de la endpoint în raport cu informațiile actualizate ale rețelei și întrerupe conexiunile la IP-uri și domenii cunoscute ca fiind rău intenționate, extrase din indicatorii de amenințare, astfel încât un implant care a ajuns pe o mașină să nu poată ajunge la infrastructura pentru care a fost construit. În plus, puteți restricționa traficul către destinații cu risc ridicat în funcție de geografie. Fiecare conexiune blocată este înregistrată cu destinația la care a încercat să ajungă.
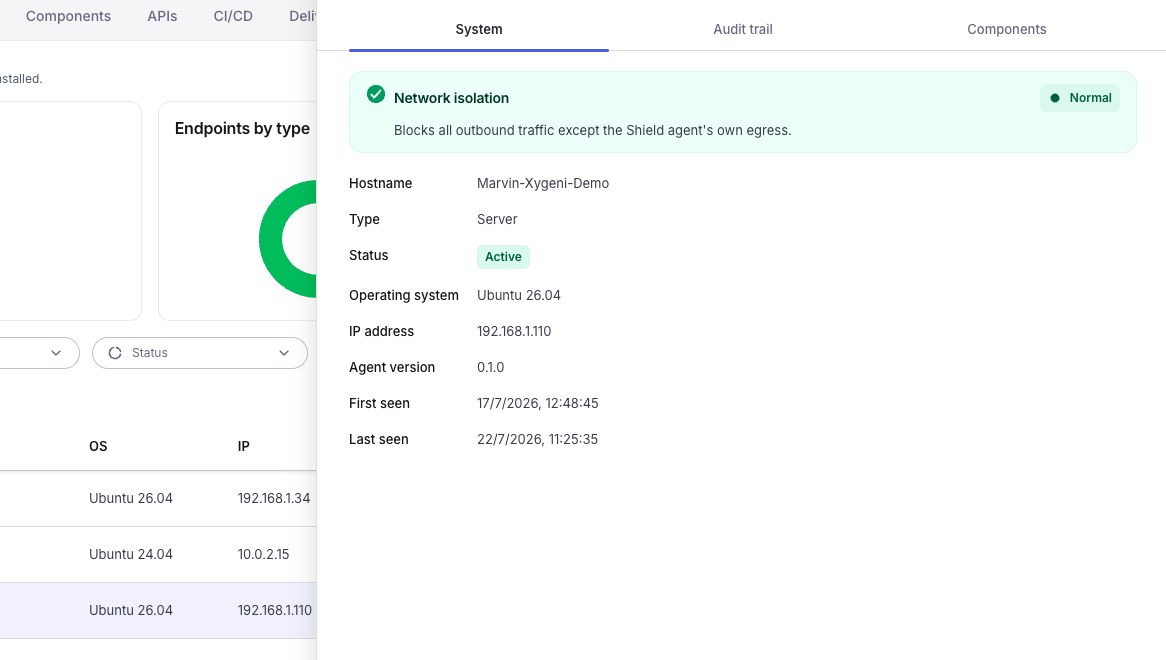
Izolați o mașină compromisă și întrerupeți tot traficul de ieșire, cu excepția canalului propriu al agentului, astfel încât să păstrați controlul asupra terminalului în timp ce îl izolați. Activați modul paranoic, iar izolarea este solicitată automat în momentul în care o alertă critică ajunge pe orice terminal.
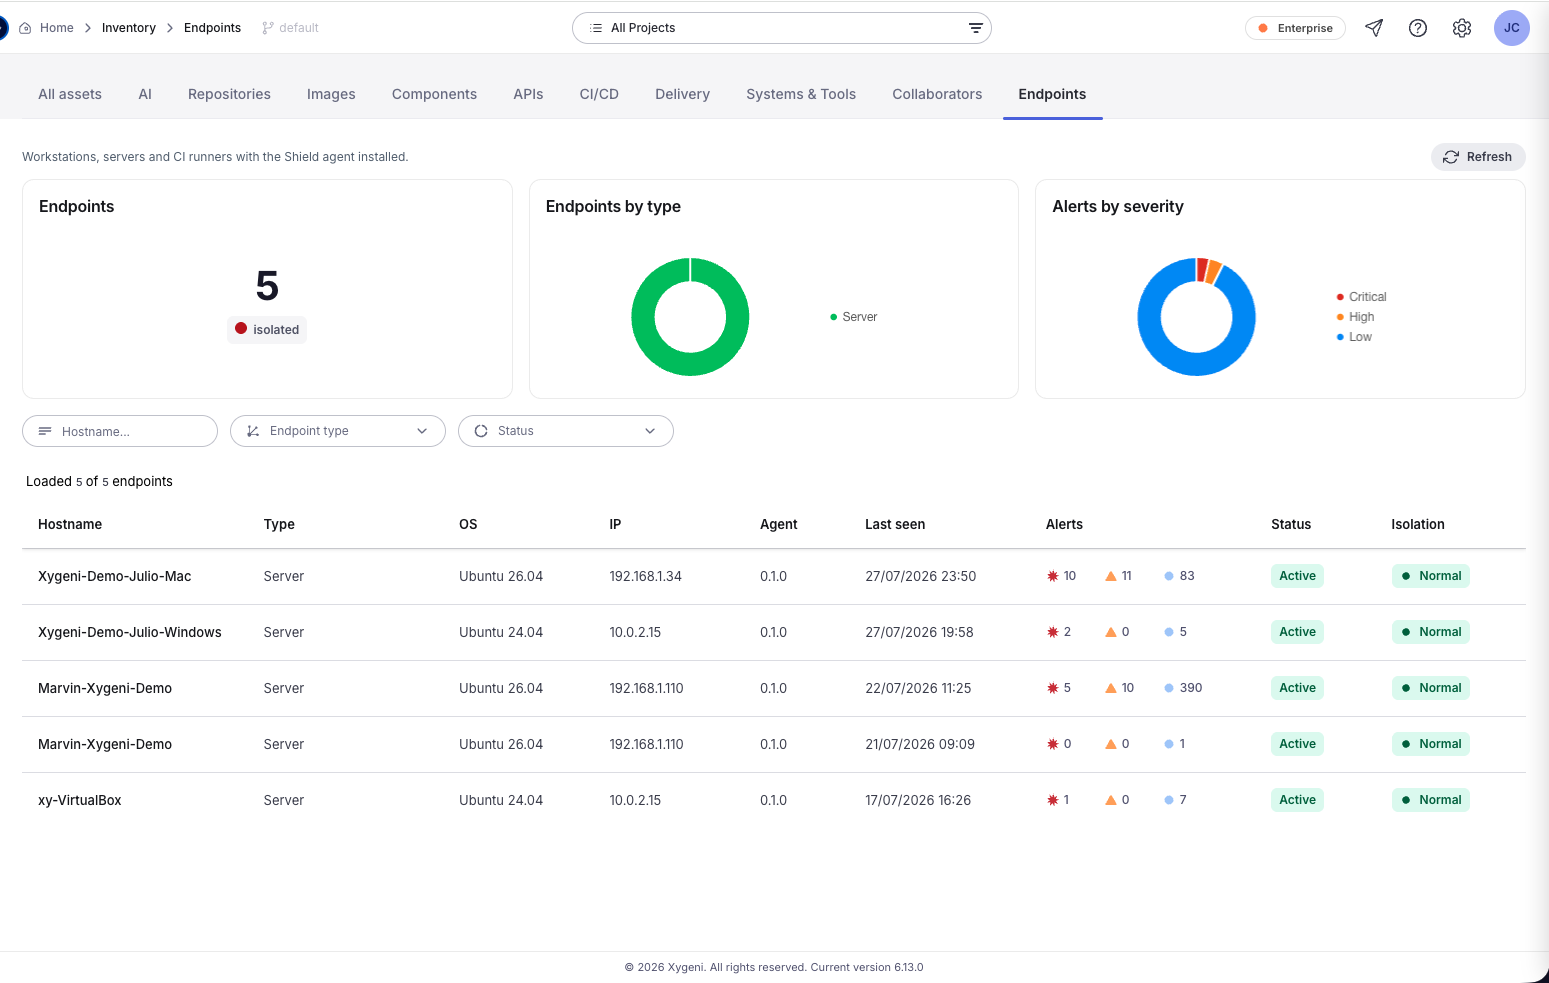
Vedeți fiecare stație de lucru, server și rulator CI care rulează Shield agent, cu sistemul său de operare, versiunea agentului, starea curentă, momentul în care a fost văzut prima și ultima dată și licența sa. Filtrați după numele gazdei, tipul de punct final sau stare.
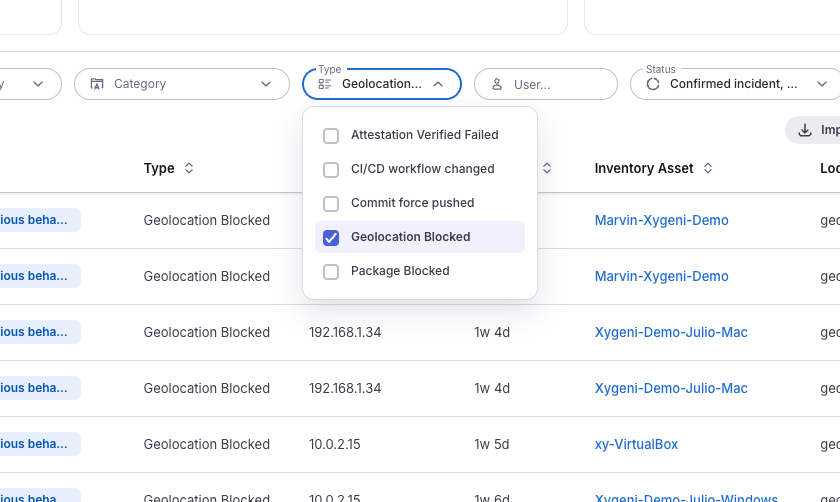
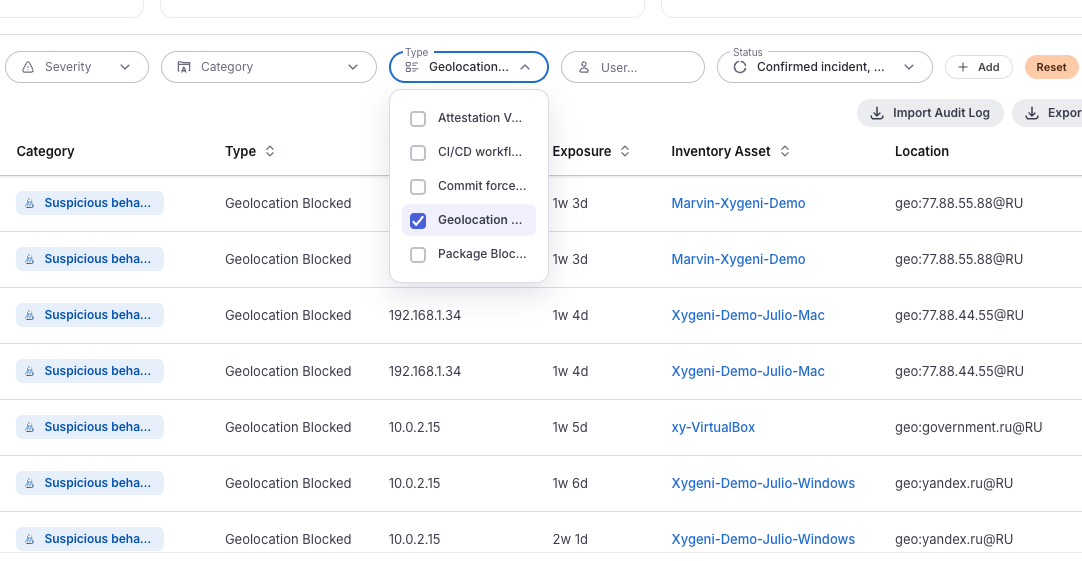
Fiecare blocare devine un eveniment în platformă, cu severitate, timestamp, endpoint-ul la care s-a produs, cât a durat expunerea și exact ce a fost blocat: pachetul și versiunea sau destinația. Filtrați după severitate, categorie, tip, utilizator sau interval de date și exportați.
Fiecare endpoint protejat are propria sa pistă de audit și listă de componente, astfel încât să puteți reconstitui ce s-a întâmplat pe o anumită mașină atunci când cineva vă întreabă.
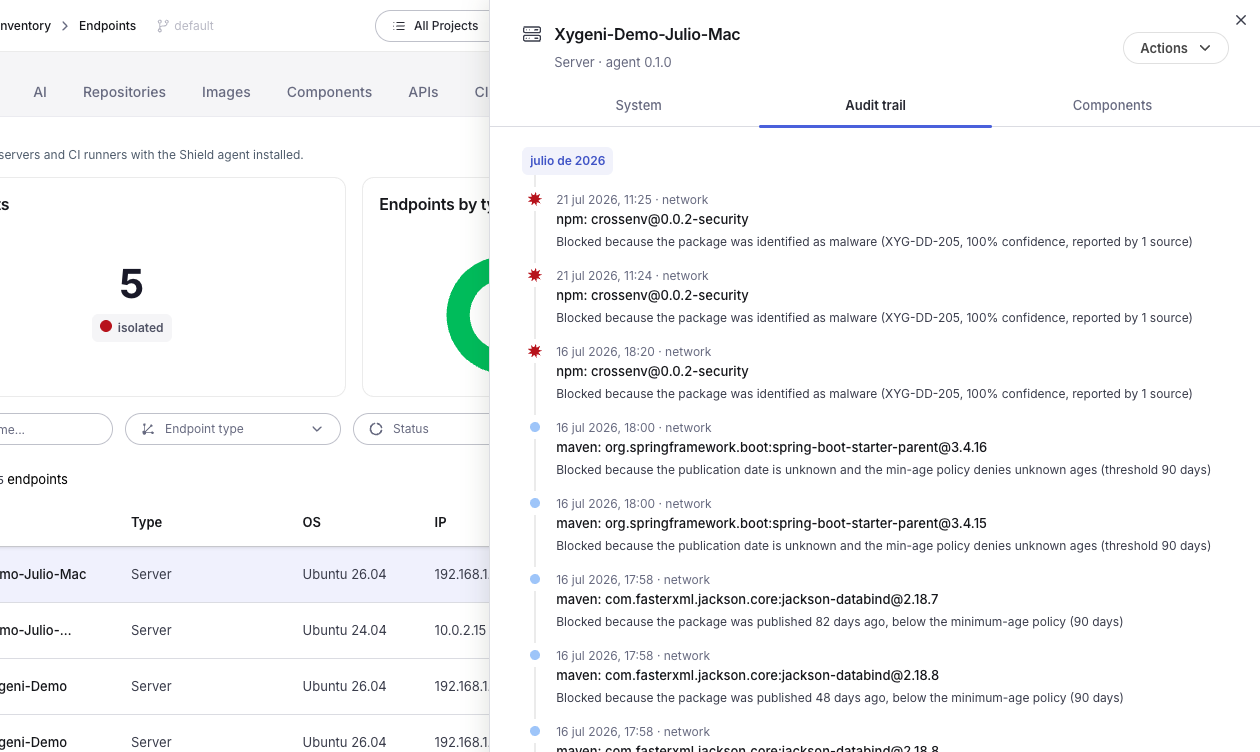
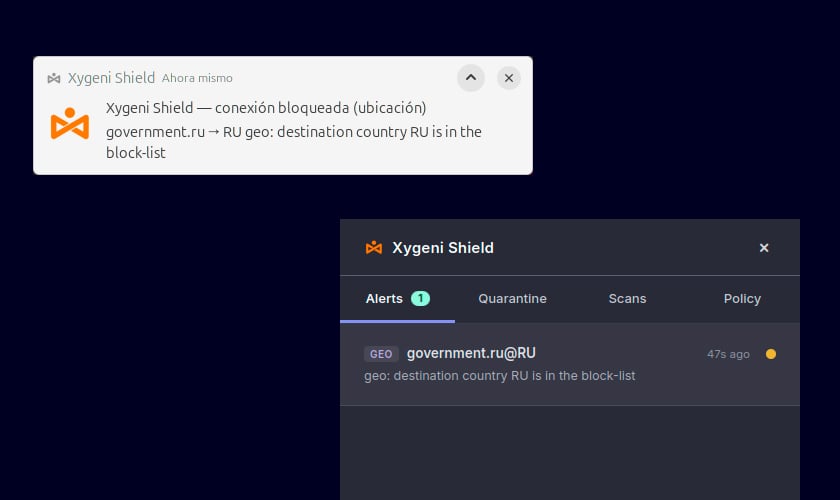
Un agent ușor care acoperă stațiile de lucru, serverele și sistemele de operare CI, cu posturi mobile, astfel încât acoperirea să urmărească oamenii, nu hardware-ul.
Găsiți și remediați riscurile API din cod înainte ca acestea să ajungă în producție.
Scanarea codului și a dependențelor analizează depozitul. Instrumentele endpoint urmăresc procesele și conexiunile, dar nu au un context de securitate a aplicației pentru a interpreta un pachet sau un registru. Între aceste două se află momentul în care o dependență rău intenționată se execută efectiv, pe mașina unui dezvoltator. Aici este locul unde... Shield opereaza.
Abordările bazate pe reputație și semnătură vă informează despre un pachet rău intenționat odată ce altcineva a fost deja afectat de acesta. Shield blochează analiza comportamentului și a riscurilor, ceea ce îl face util în ziua în care apare un atac și îl susține cu informații actuale despre rețea, astfel încât orice aterizează nu poate suna acasă.
Blocurile, izolațiile și evenimentele geografice ajung în aceeași consolă ca și codul, dependența, pipeline și descoperiri secrete, cu o singură pistă de audit. Niciun alt agent cu alta dashboard şi un alt login.
Detectarea endpoint-urilor urmărește procesele, fișierele și conexiunile la nivel de sistem de operare. Nu știe ce este un registru de pachete, dacă o dependență este rău intenționată sau dacă o versiune a fost publicată ieri. Shield aduce contextul de securitate a aplicației la endpoint-ul dezvoltatorului și impune politica asupra lucrurilor care contează pentru AppSec.
Shield este un agent ușor care verifică instalările pe măsură ce se produc. Dezvoltatorii îl observă doar atunci când ceva este blocat, iar blocarea vine cu motivul.
Instalări de pachete rău intenționate și neautorizate, pachete care sunt mai noi decât pragul minim de vechime, instalări din registre pe care nu le-ați aprobat, pachete de pe lista de respingeri, conexiuni de ieșire către IP-uri și domenii cunoscute ca fiind rău intenționate și trafic către zone geografice pe care le-ați restricționat.
Tu decizi. Politica privind vârsta minimă îți permite fie să avertizezi și să permiți, fie să blochezi, atunci când data publicării este necunoscută.
Da. Pragul minim global de vârstă poate fi ignorat pentru fiecare ecosistem în parte și dezactivat pentru un anumit ecosistem, dacă este necesar.
Blochează tot traficul de ieșire de la acea mașină, cu excepția Shield canalul propriu al agentului, astfel încât endpoint-ul este controlat, dar totuși gestionabil. Îl puteți declanșa la cerere sau puteți activa modul paranoic, astfel încât izolarea să fie solicitată automat atunci când apare o alertă critică.
Pe stațiile de lucru ale dezvoltatorilor, pe servere și pe rulote CI. Licențierea utilizează permisiuni flotante.
Da. Fiecare bloc este un eveniment cu detalii complete, iar fiecare punct final își păstrează propria pistă de audit. Evenimentele pot fi filtrate și exportate.
cu platforma Xygeni All-In-One AppSec
