
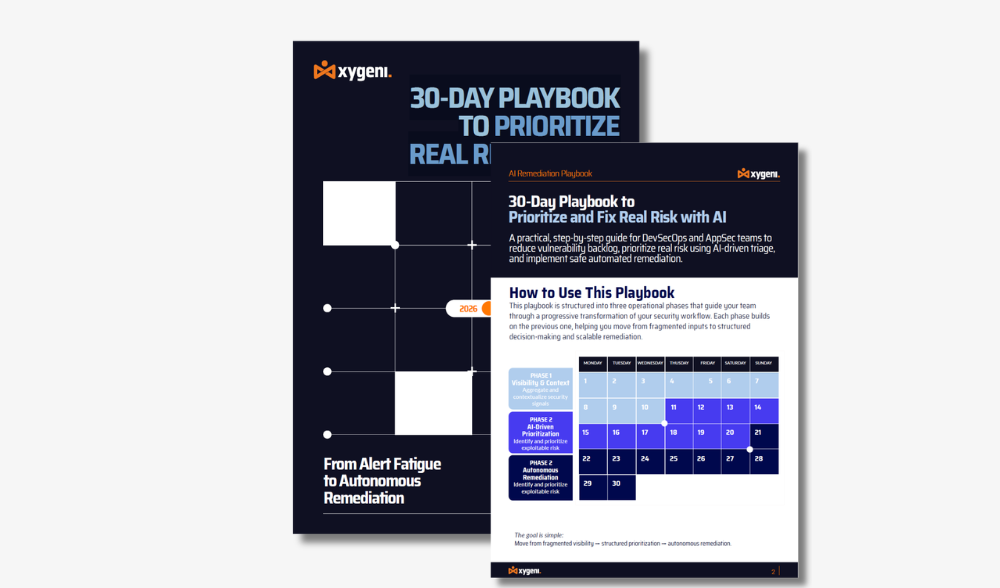
DevSecOps ۽ AppSec ٽيمن لاءِ هڪ عملي 30 ڏينهن جي پلي بڪ ته جيئن ڪمزوري جي شور کي گهٽائي سگهجي، AI سان حقيقي خطري کي ترجيح ڏني وڃي، ۽ سڄي دنيا ۾ محفوظ خودڪار علاج لاڳو ڪيو وڃي. SDLC.
جيڪو اهم آهي ان کي ترجيح ڏيو. جيڪو محفوظ آهي ان کي خودڪار بڻايو. هي عملي گائيڊ ٻڌائي ٿو ته ڪيئن AI تي هلندڙ انٽيليجنس کي استعمال ڪندي سيڪيورٽي شور کي ختم ڪجي. SAST, SCA، ۽ CI/CD pipelines. حقيقي دنيا جي استحصال (EPSS/KEV) ۽ ڪاروباري اثر جي بنياد تي خطري کي اسڪور ڪرڻ سکو، جڏهن ته مستحڪم، خودڪار علاج پيدا ڪندي جيڪي توهان جي پيداوار جي ماحول کي ٽوڙي نه سگهندا.
وائب ڪوڊنگ سافٽ ويئر جي ترسيل کي تيز ڪري رهي آهي، پر خطري کي به تيز ڪري رهي آهي. جيئن ته AI-جنريٽڊ ڪوڊ ۽ خودمختيار ايجنٽ ترقي کي نئين شڪل ڏين ٿا، روايتي ايپ سيڪ ڪنٽرول هاڻي فوري طور تي هٿرادو، وهمي ڪوڊ، ۽ خودڪار سپلائي چين جي نمائش کي ڳولڻ لاءِ ڪافي نه آهن. مناسب گورننس کان سواءِ، غير محفوظ نمونا مشين جي رفتار تي پيداوار ڏانهن پکڙجي سگهن ٿا. سکو ته وائب ڪوڊنگ کي ڪيئن محفوظ ڪجي ان کان اڳ جو اهو توهان جي تنظيم جو سڀ کان وڏو AI خطرو بڻجي وڃي.
جديد سافٽ ويئر ڊليوري ۾ AI هاڻي هڪ بنيادي عملدرآمد پرت آهي، جيڪو ايپليڪيشن سيڪيورٽي ۽ سافٽ ويئر سپلائي چين حملن کي ڪيئن ڊزائين ۽ اسڪيل ڪيو ويندو آهي ان کي ٻيهر شڪل ڏئي ٿو. جيئن تنظيمون 2026 لاءِ تياري ڪن ٿيون، اهو سمجهڻ ته حملي آور آٽوميشن، اعتماد، ۽ AI تي هلندڙ ورڪ فلو کي ڪيئن استعمال ڪن ٿا، اهم آهي. هي رپورٽ AppSec خطري جي ماڊل جو ثبوت تي ٻڌل تجزيو مهيا ڪري ٿي، جيڪا سيڪيورٽي ۽ DevSecOps ٽيمن کي ابھرندڙ خطرن ۽ اڳتي رهڻ لاءِ گهربل دفاعي تبديلين کي سمجهڻ ۾ مدد ڪري ٿي. هاڻي ان کي چيڪ ڪريو!
دريافت ڪريو ته ڪيئن ايپ سيڪ کي آسان بڻايو وڃي ۽ متحد پليٽ فارمن سان الرٽ ٿڪاوٽ کي ختم ڪيو وڃي. جديد ترقياتي ٽيمون ٽٽل سيڪيورٽي اوزارن، شور وارن الرٽس، ۽ خاموشي سان ڀريل آهن. dashboardايس. هي ebook اهو ظاهر ڪري ٿو ته ڇو معروف تنظيمون ٽول اسپرول کان متحد ايپليڪيشن سيڪيورٽي پليٽ فارمن ڏانهن منتقل ٿي رهيون آهن - ۽ ڪيئن هي تبديلي سيڪيورٽي نتيجن، ڊولپر جي تجربي، ۽ ڪاروباري چستي کي تبديل ڪري رهي آهي.
هڪ سادي K8s غلط ترتيب کي توهان جي ايندڙ وڏي ڀڃڪڙي نه بڻجڻ ڏيو. تمام گهڻي اجازت ڏيندڙ ڪردارن ۽ غير اسڪين ٿيل تصويرن جي وچ ۾، خطرا حقيقي آهن. هي گائيڊ ڪبرنيٽس سيڪيورٽي جي سڀ کان اهم خالن ۾ 6 ٽيڪنيڪل گہرا غوطا فراهم ڪري ٿو، انهن علاجن سان مڪمل ڪريو جيڪي توهان کي محفوظ رهڻ لاءِ گهربل آهن.
اوپن سورس حصن ۾ خطرن کي ڳولڻ، منظم ڪرڻ ۽ گهٽائڻ لاءِ جديد حڪمت عملين سان پنهنجي سافٽ ويئر سپلائي چين کي ڪيئن محفوظ ڪجي، اهو دريافت ڪريو. هي eBook مؤثر سافٽ ويئر ڪمپوزيشن تجزيو لاڳو ڪرڻ تي ماهر رهنمائي فراهم ڪري ٿو (SCA) ڪمزورين کي منهن ڏيڻ، تعميل کي يقيني بڻائڻ، ۽ توهان جي اوپن سورس انحصار ۾ ابھرندڙ خطرن کان بچاءُ لاءِ!
DORA ڊجيٽل آپريشنل لچڪدار ايڪٽ سخت مقرر ڪري ٿو standardيورپي يونين ۾ مالي شعبي جي آپريشنل لچڪ کي بهتر بڻائڻ لاءِ. جيئن ته توهان جي تنظيم جنوري 2025 تائين DORA جي تعميل لاءِ تياري ڪري ٿي، ان جي گهرجن کي سمجهڻ ۽ صحيح حل لاڳو ڪرڻ انتهائي اهم آهي ۽ Xygeni توهان جي مدد ڪري سگهي ٿي. Xygeni DORA فريم ورڪ سان جامع تعميل کي يقيني بڻائڻ لاءِ تيار ڪيل جديد حلن جو هڪ سيٽ پيش ڪري ٿو. اسان جو پليٽ فارم خطري جي انتظام ۾ توهان جي اداري جي صلاحيتن کي وڌائيندو ...
سافٽ ويئر سپلائي چين حملا تيزي سان عام ۽ تباهي ڪندڙ ٿي رهيا آهن، گارٽنر جي اڳڪٿي سان ته 2025 تائين سڀني ڪاروبارن مان 45 سيڪڙو ڀڃڪڙي جو تجربو ڪندا. سائبر سيڪيورٽي وينچرز هن خطري جي سنگيني کي وڌيڪ واضح ڪري ٿو، 2031 تائين سافٽ ويئر سپلائي چين حملن جي ڪري سالياني 138 بلين ڊالر جي نقصان جو اندازو لڳائي ٿو. اهي خطرناڪ اڳڪٿيون تنظيمن جي انهن جي ترجيح ڏيڻ جي فوري ضرورت کي اجاگر ڪن ٿيون. SSCS. سکو ڪيئن!
پنهنجي تنظيم لاءِ صحيح اوپن سورس سيڪيورٽي ٽول چونڊڻ لاءِ ضروري گائيڊ ڳوليو. اسان جو جامع گائيڊ جديد رجحانن، بهترين طريقن، ۽ اهم غورن بابت ڳالهائي ٿو ته جيئن توهان کي باخبر بڻائڻ ۾ مدد ملي سگهي.cisآئنز. اوپن سورس حصن سان لاڳاپيل خطرن کي مؤثر طريقي سان منظم ڪرڻ ۽ گهٽائڻ لاءِ پنهنجي ٽيم کي علم سان ليس ڪريو. هن قيمتي وسيلن کي نه وڃايو ۽ پنهنجي سافٽ ويئر سيڪيورٽي حڪمت عملي کي وڌايو!
پنهنجي بچاءُ لاءِ حڪمت عمليون ڳوليو CI/CD pipelineسڌي ۽ اڻ سڌي طرح پي پي اي، مالويئر انجيڪشن، ۽ ٻين جي وچ ۾ آرٽيفيڪٽ پوائزننگ جهڙن ابھرندڙ خطرن جي خلاف.
هي eBook، زائيگيني جي پري سيلز جي سربراهه لوئس گارسيا پاران لکيل، توهان کي حملي آورن کان اڳتي رهڻ ۾ مدد ڪندو اسان جي ماهر گائيڊ سان سيڪيورٽي خطرن جي سڃاڻپ، روڪڻ ۽ جواب ڏيڻ تي CI/CD pipelines!
هي رپورٽ سائبر حملي پاران سافٽ ويئر سپلائي چينز جي وڌندڙ نشانو بڻائڻ، اوپن سورس انحصار ۾ ڪمزورين جو استحصال ڪرڻ ۽ CI/CD pipelines. DORA ۽ NIS2 جهڙن ضابطن سان تعميل جي گهرجن کي تيز ڪرڻ سان، مضبوط سيڪيورٽي قدمن جي ضرورت. پنهنجي تنظيم جي ڪارڪردگي کي وڌايو software supply chain security، اسان جي جامع گائيڊ سان 2025 ۾ وڌندڙ سائبر خطرن جي خلاف لچڪ کي يقيني بڻائڻ!
سافٽ ويئر ڊولپمينٽ جي تيزي سان ترقي ڪندڙ دنيا ۾، سافٽ ويئر سپلاءِ چين کي محفوظ ڪرڻ هڪ اهم مسئلو بڻجي چڪو آهي. هي eBook سافٽ ويئر سپلائي چين کي خطرن کي سمجهڻ ۽ گهٽائڻ لاءِ هڪ جامع گائيڊ فراهم ڪري ٿو، جنهن ۾ خاص طور تي مسلسل انضمام/مسلسل تعیناتي تي ڌيان ڏنو ويو آهي (CI/CD) سسٽم...
جي ارتقا پذير منظرنامي ۾ اهم بصيرت کي کوليو Software Supply Chain Security. 2024 جي چئلينجن، خطرن، ۽ متوقع رجحانن ۾ غوطه خوري ڪريو - سائبر سيڪيورٽي جي پيچيده ويب کي نيويگيٽ ڪرڻ لاءِ توهان جي رهنمائي. انگن ۾ شاندار حقيقتون: انگن جي منظرنامي کي دريافت ڪريو software supply chain security - حقيقتون جيڪي صورتحال جي سنگيني کي بيان ڪن ٿيون. خراب اداڪارن جو ارتقا...