
ڪجھ به نه ٽوڙيو ويو. ايجنٽ پنهنجو ڪم ڪيو، هڪ انحصار، هڪ ترتيب، يا هڪ خدمت کي ڇهيو جنهن کي ڪنهن به ان کي ڇهڻ لاءِ نه چيو، ۽ سڄو وقت ان جي اجازتن اندر رهيو. هن سيشن ۾، توهان ڏسندا ته اهو ڪيس ڪنهن به حملي کان وڌيڪ ڏکيو ڇو آهي: ڪيئن اڳ ۾ ٺهيل حد گهربل ڪم کان وڌيڪ وسيع ٿي ويندي آهي، ڇو منظوري هڪ ڊي آهي.cisجڏهن عمل جاري رهندو آهي ته هڪ ڀيرو ٺاهيل آئن، ڪيئن اسٽينڊنگ رسائي ڊولپر جي ليپ ٽاپ کي تاج جي زيورن ۾ تبديل ڪيو، ۽ جڏهن اداڪار پنهنجي دليل جي وضاحت نٿو ڪري سگهي ته بحالي ڪيئن نظر اچي ٿي. هاڻي رجسٽر ٿيو ته ڏسو ته آخري لاڳو ٿيندڙ لمحو ڪٿي بيٺو آهي، ۽ ڌماڪي جي ريڊيس ۾ ڇا شامل آهي.
جنهن وقت کان هڪ AI ايجنٽ هڪ انحصار انسٽال ڪري ٿو يا هڪ Dockerfile کي تبديل ڪري ٿو، توهان جي SBOM ۽ اصليت جي مفروضن کي اڳ ۾ ئي جانچيو پيو وڃي، ۽ گھڻن ٽيمن وٽ تصديق ڪرڻ جو ڪو طريقو ناهي ته اصل ۾ ڇا ٿيو. هن سيشن ۾، توهان حقيقي تبديلي کي لائيو ڏسندا: انسٽاليشن جو لمحو ڪيئن بدلجي ٿو جڏهن ڪو به ڊولپر پهرين پيڪيج جي نالي تي نظر نه وجهي، ڇا SBOMجڏهن هڪ ايجنٽ ڊي ڪيو ته شيون ۽ اصل اڃا تائين برقرار آهنcisآئن، ۽ ڪوڊ جي جائزي مان ڇا بچيو آهي ۽ ايجنٽن جي صورت ۾ کاٻي پاسي شفٽ ڪريو commit، ۽ ڪڏهن ڪڏهن پاڻ ۾ ضم ٿي ويندا آهن. هاڻي ڏسو ته ڇا هڪ حقيقي محفوظ ايجنٽ آهي pipeline صرف نظريي ۾ نه پر عملي طور تي ضرورت آهي.
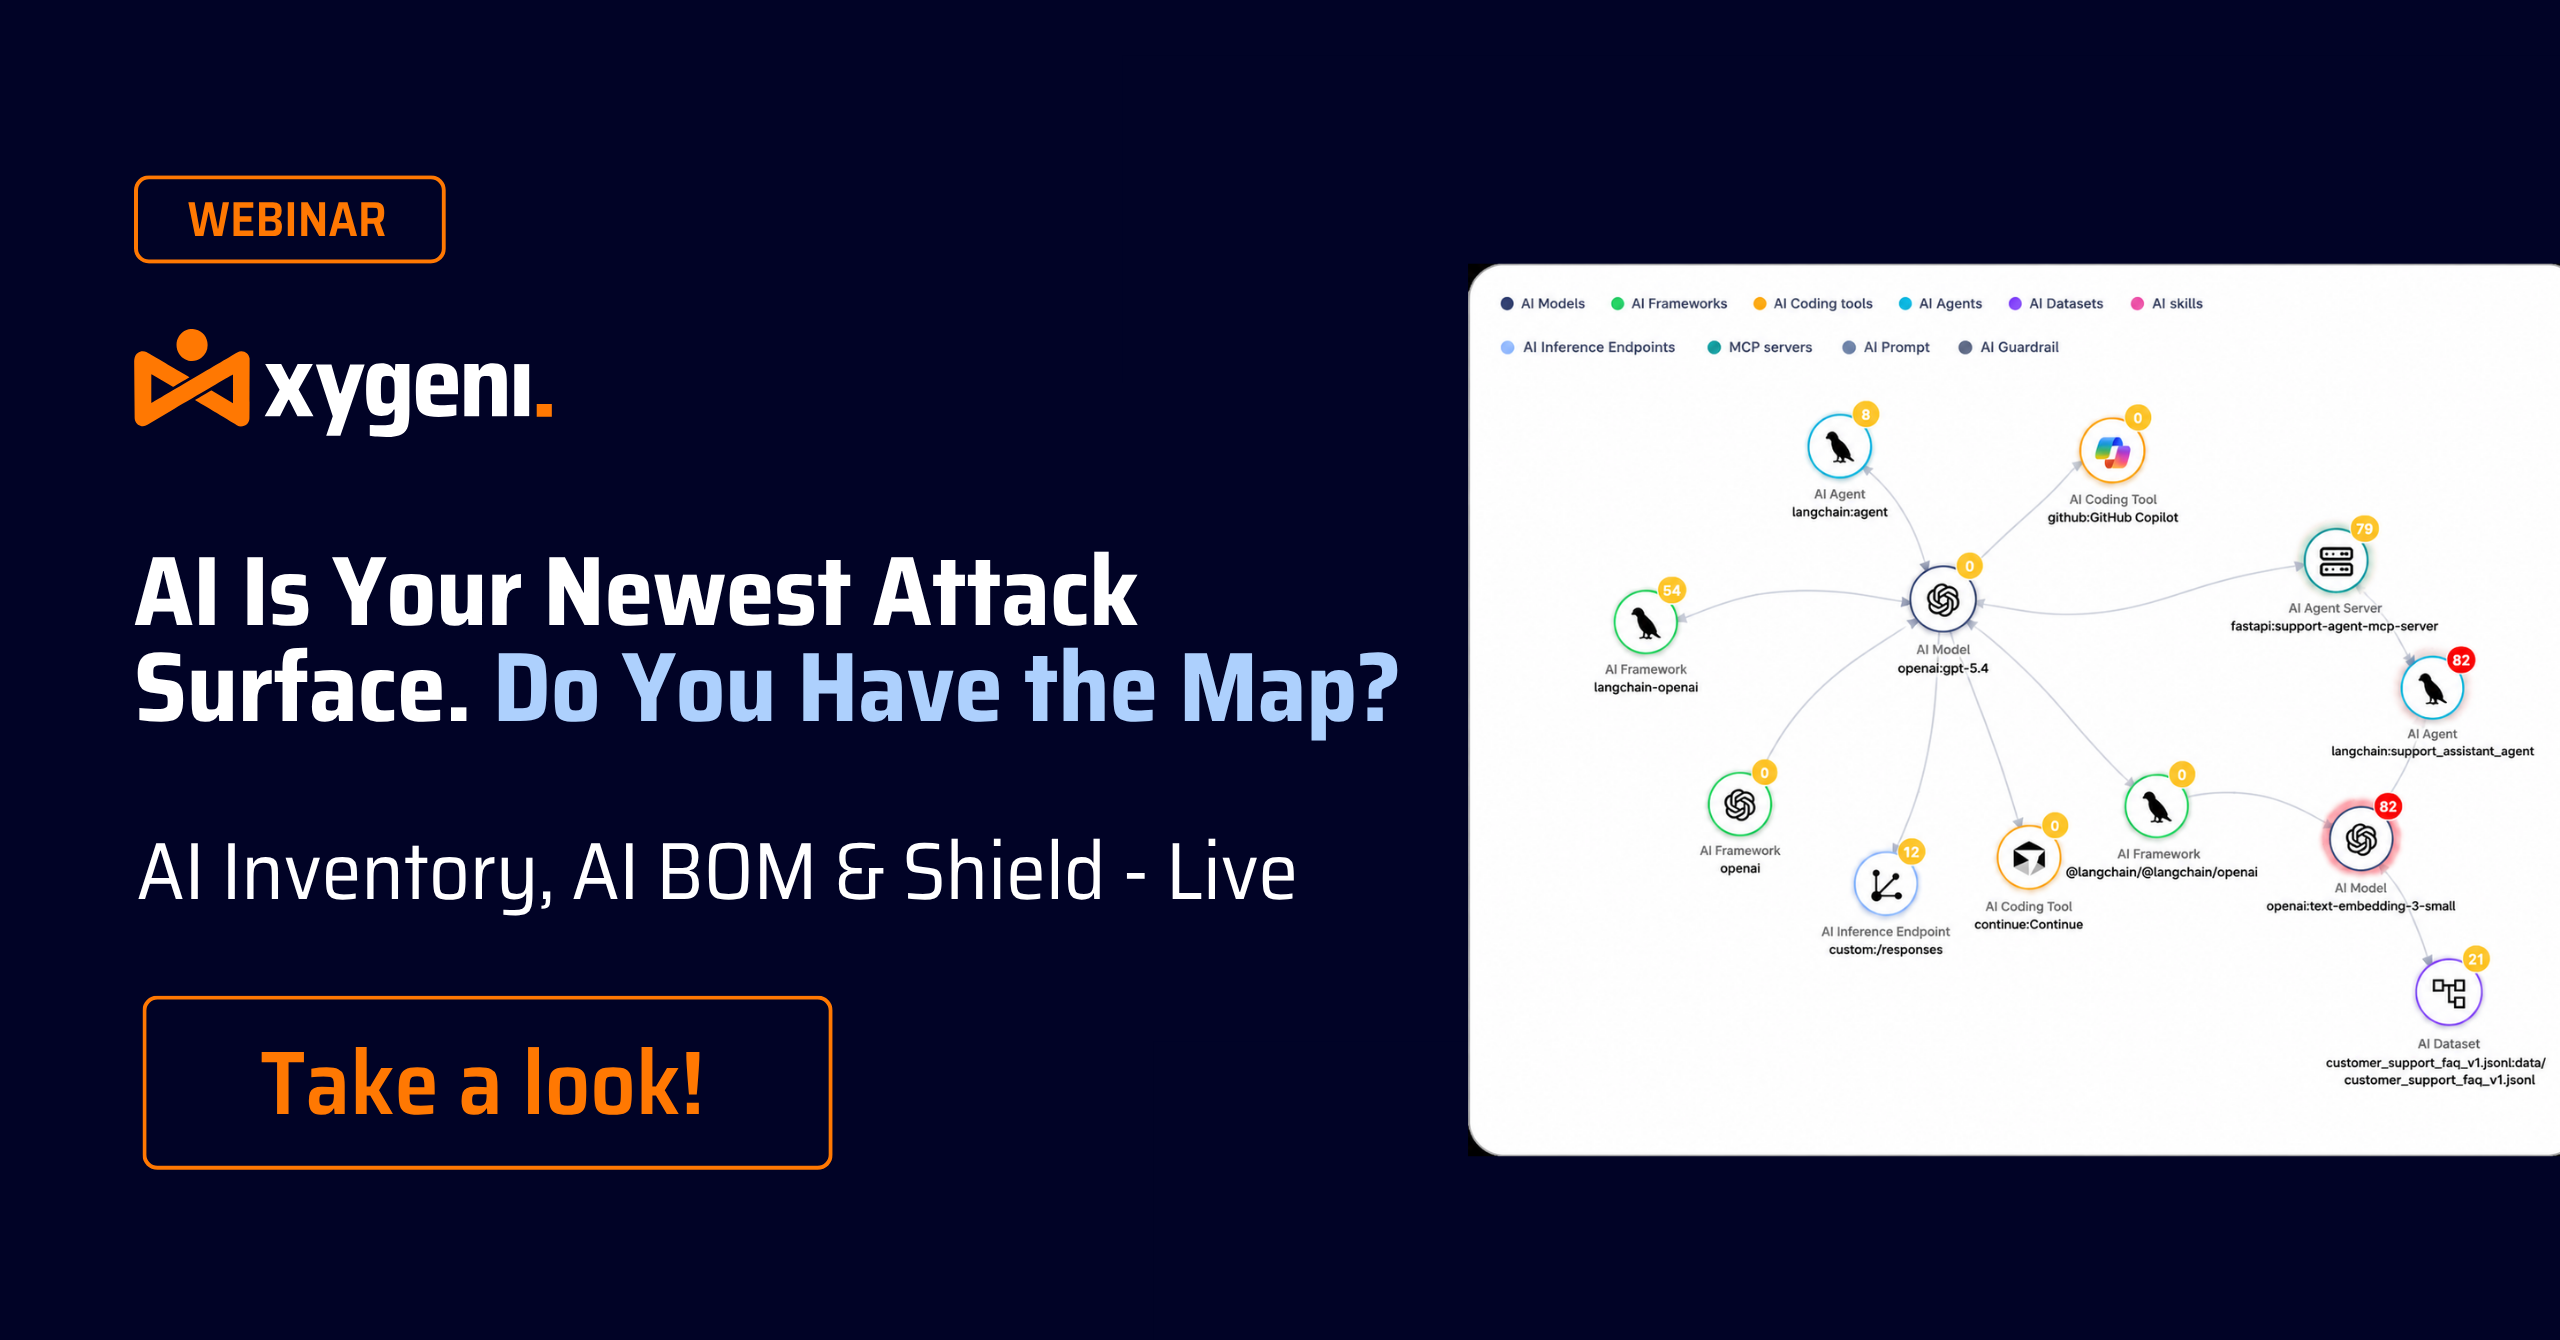
اسان جو ايندڙ ويبينار ڏسو! AI ڪوڊنگ اسسٽنٽ پيڪيج جي نالن کي غلط سمجهي رهيا آهن، ۽ حملو ڪندڙ اڳ ۾ ئي انهن جعلي نالن کي مالويئر سان رجسٽر ڪري رهيا آهن. هن سيشن ۾، توهان ڏسندا ته توهان جي پوري AI ايڪو سسٽم کي لائيو ڪيئن نقشو ڪجي، AI انوینٽري ۽ AI BOM توهان جي سافٽ ويئر ۾ هر ماڊل، ايجنٽ، ۽ AI- متعارف ڪرايل انحصار کي ظاهر ڪندي. دريافت ڪريو ته ڪيئن Xygeni Shield دستخط جي موجودگي کان اڳ ئي خراب پيڪيجز کي بلاڪ ڪري ٿو، دستخط تي ٻڌل اسڪينر کليل ڇڏيل خلا کي بند ڪري ٿو. هاڻي ڏسو ته ڏسو ته ڪيئن پنهنجي سافٽ ويئر کي محفوظ ڪجي ان کان اڳ جو سلپسڪواٽنگ ايندڙ AI تجويز کي داخلا پوائنٽ ۾ تبديل ڪري.
هاڻي ڏسو: AI اڳ ۾ ئي توهان جي اندر آهي SDLC. هاڻي ڇا؟ AI توهان جي سافٽ ويئر سپلائي چين جي دروازي تي دستڪ نه ڏئي رهيو آهي؛ اهو اڳ ۾ ئي اندر آهي. ڪوپائلٽ، ايجنٽ، MCP سرور، ۽ AI-جنريٽڊ ڊيپينڊنس ڪوڊ ڪيئن ٺاهيو، جائزو ورتو ۽ موڪليو وڃي ٿو ان کي ٻيهر شڪل ڏئي رهيا آهن. هن SafeDev ٽاڪ ۾، OWASP اڳواڻ ۽ AppSec ماهر توهان جي سيڪيورٽي پوزيشن لاءِ اصل ۾ ڇا مطلب آهي، جتي گورننس ماڊل ٽٽي رهيا آهن، ۽ ڪهڙا عملي ڪنٽرول اصل ۾ انجنيئرنگ ٽيمن کي سست ڪرڻ کان سواءِ ڪم ڪن ٿا. اميد رکو ته عملي ڪنٽرول ڪيئن لاڳو ڪجي جيڪي AI-مدد يافته ترقي کي توهان جي انجنيئرن لاءِ رڪاوٽ بڻجڻ کان سواءِ بچائين ٿا. هاڻي ڏسو!
11 سيپٽمبر 2026 کان، CRA توهان کي ENISA جي فعال طور تي استحصال ٿيل ڪمزوري جي رپورٽ ڪرڻ لاءِ 24 ڪلاڪ ڏئي ٿو، جيتوڻيڪ مارڪيٽ ۾ اڳ ۾ ئي موجود شين لاءِ، ۽ گهڻين ٽيمن وٽ اڃا تائين ان لاءِ ڪو ڪم فلو ناهي. هن سيشن ۾، توهان حقيقي عمل کي لائيو ڏسندا: هڪ پيدا ڪرڻ SBOM اهو ڄاڻڻ لاءِ ته ڪهڙا پراڊڪٽ ورجن متاثر ٿين ٿا، حقيقي خطري کي شور کان الڳ ڪرڻ لاءِ رسائي ۽ استحصال جي تجزيي سان نتيجن کي ترتيب ڏيڻ، ۽ نوٽيفڪيشن قائم ڪرڻ ته جيئن صحيح شخص کي خبردار ڪيو وڃي جڏهن ڪا ڳولا رپورٽ ڪرڻ جي قابل واقعي ۾ تبديل ٿئي. هاڻي ڏسو ته ڪيئن CRA جي نوٽيفڪيشن ڪلاڪ کي قانوني آخري تاريخ کان ڪم جي وهڪري ۾ تبديل ڪجي جيڪو توهان جي ٽيم اصل ۾ دٻاءُ هيٺ هلائي سگهي ٿي.
هاڻي اسان جي SafeDev ڳالهه ٻولهه ڏسو: اوپن سورس، AI ۽ نئين حملي جي سطح: هٿيارن وارو ڪوڊ، وڌيڪ هوشيار دفاع. جيئن ته AI ۽ اوپن سورس جديد سافٽ ويئر کي ٻيهر بيان ڪن ٿا، حملي جي سطح اڳي کان وڌيڪ تيزيءَ سان وڌي رهي آهي. انحصار جي خطرن ۽ سپلائي چين جي انفلٽريشن کان وٺي AI-هلائيندڙ استحصال جي نسل تائين، حملي آور ترقي ڪري رهيا آهن، ۽ تنهن ڪري محافظن کي به ترقي ڪرڻ گهرجي. ريڊ هيٽ، ٽڪ ٽاڪ، ۽ زائيگيني جي ماهرن سان شامل ٿيو ته ڪيئن AI ۽ آٽوميشن اوپن سورس سيڪيورٽي کي تبديل ڪري رهيا آهن. جديد سافٽ ويئر سپلائي چين ۾ لچڪ، شفافيت ۽ اعتماد ڪيئن پيدا ڪجي اهو سکڻ لاءِ هاڻي ڏسو!
سيڪيورٽي ٽيمون اڪثر ڀروسو ڪن ٿيون SCA ۽ SAST الڳ الڳ، جيڪو شايد خبردار ٿڪاوٽ، ٽٽل بصيرت، ۽ وڃايل خطرن جو سبب بڻجي سگهي ٿو. انهن جي وچ ۾ چونڊڻ جي بدران، اصل چئلينج اهو آهي ته انهن کي مضبوط سيڪيورٽي پوزيشن لاءِ گڏجي ڪيئن ڪم ڪجي. اسان جي SafeDev ٽاڪ ڏسو ۽ ڳولهيو ته ڇو SCA اڪيلو ڪافي ناهي، ڪيئن رسائي جي صلاحيت جو تجزيو غلط مثبت کي گهٽائي ٿو، ڇو SAST ايپ سيڪ ڪوريج ۾ اهم خال ڀريندو آهي، ۽ گهڻو ڪجهه. هاڻي ڏسو!
هاڻي اسان جو ويبينار ڏسو وائب ڪوڊنگ وِد آئوٽ رِگريٽ. AI سافٽ ويئر جي تعمير جي طريقي کي تبديل ڪري رهيو آهي، ڪوپائلٽس ۽ AI ايجنٽ پيداوار ڪوڊ جو وڌندڙ حصو پيدا ڪري رهيا آهن. هن سيشن ۾، توهان ڏسندا ته ڪيئن AI-جنريٽرڊ ڪوڊ کي سڌو سنئون IDE ۾ محفوظ ڪجي، حقيقي وقت جي ڪمزوري جي سڃاڻپ سان، guardrails ڪوپائلٽ ۽ رسائي جي بنياد تي ترجيح لاءِ. دريافت ڪريو ته ڪيئن AI جي مدد سان علاج ڊولپرز کي مسئلن کي موثر طريقي سان حل ڪرڻ ۽ ڪنٽرول وڃائڻ کان سواءِ محفوظ، AI تي هلندڙ سافٽ ويئر ٺاهڻ ۾ مدد ڪري ٿو. شروع کان محفوظ، AI تي هلندڙ سافٽ ويئر ڪيئن ٺاهيو وڃي اهو سکڻ لاءِ هاڻي ڏسو.
هاڻي اسان جي SafeDev ڳالهه ٻولهه ڏسو: آڊٽ ڪيئن پاس ڪجي؟ ISO، NIST ۽ CRA سان گڏ حقيقي AppSec ٺاهڻ. اڄ، محفوظ ڪوڊ ڪافي ناهي؛ توهان کي ان کي ثابت ڪرڻ جي ضرورت آهي. ISO 27001، NIST CSF، CRA، DORA، ۽ NIS-2 جهڙن فريم ورڪ سان مرڪزي اسٽيج وٺڻ سان، تنظيمن کي آڊٽ لاءِ تيار AppSec پروگرام ٺاهڻ گهرجن جيڪي اصل ۾ جاچ لاءِ بيٺا هجن. هن قسط ۾، ماهر ڳولا ڪرڻ وارا آهن ته پاليسي کان عمل ڏانهن ڪيئن منتقل ڪجي، تعميل کي ڪيئن شامل ڪجي. CI/CD، ۽ انجنيئرنگ، سيڪيورٽي، ۽ GRC ٽيمن کي ترتيب ڏيو جيڪو واقعي منظور ٿئي ٿو. هاڻي ان تي هڪ نظر وجهو!
هاڻي اسان جو SafeDev ٽاڪ قسط ڏسو جيڪو سائلوس کان سواءِ سيڪيورٽي تي آهي ۽ آل-ان-ون ايپ سيڪ پليٽ فارمن جي استعمال جي حقيقي قدر بابت سکو. سائلوس اثرائتي خطري جي انتظام ۾ هڪ وڏي رڪاوٽ بڻيل آهن. هي سيشن ڳولهي ٿو ته ڪيئن آل-ان-ون پليٽ فارم کي اپنائڻ سان توهان جي ايپ سيڪ حڪمت عملي کي بهتر بڻائي سگهجي ٿو، سيڪيورٽي ۽ ڊولپمينٽ ٽيمن جي وچ ۾ تعاون کي وڌائي سگهجي ٿو، توهان کي ابھرندڙ خطرن کان اڳتي رهڻ ۾ مدد ڪري سگهجي ٿي، ۽ گهڻو ڪجهه! هاڻي ان کي ڏسو ۽ پنهنجي ايپليڪيشنن ۽ سافٽ ويئر سپلائي چين کي محفوظ ڪرڻ لاءِ حڪمت عمليون حاصل ڪريو!
هاڻي ڏسو اسان جي SafeDev ڳالهه ٻولهه ڪوڊ کان رن ٽائم تائين. ڪيتريون ئي ٽيمون جامد تجزيي ۾ وڏي پئماني تي سيڙپڪاري ڪن ٿيون، پر ڪمزوريون اڃا تائين پيداوار ۾ شامل ٿين ٿيون. چئلينج اوزارن جي کوٽ ناهي؛ اهو حقيقي خطري کي سمجهڻ لاءِ تناظر جي کوٽ آهي. هن ماهر جي اڳواڻي واري سيشن ۾، اسان ڳولهيو ته جديد ايپ سيڪ هڪ واحد نقطه نظر تي ڇو ڀروسو نٿو ڪري سگهي ۽ ڪوڊ-ليول ۽ رن ٽائم بصيرت کي ڪيئن گڏ ڪرڻ ٽيمن کي زندگي جي چڪر ۾ وڌيڪ اثرائتي طور تي ڪمزورين کي ڳولڻ، ترجيح ڏيڻ ۽ انهن کي درست ڪرڻ ۾ مدد ڪري ٿو. هاڻي ڏسو ته موجوده طريقا ڪٿي گهٽ ٿين ٿا ۽ ڪيئن هڪ وڌيڪ مڪمل، تناظر کان واقف سيڪيورٽي حڪمت عملي ٺاهي وڃي.
هاڻي اسان جي SafeDev ڳالهه ٻولهه ڏسو: AI-Powered DevSecOps - ڪلائوڊ اسڪيل تي سيڪيورٽي کي ترتيب ڏيڻ. جديد ترقي ۾ سيڪيورٽي هڪ سوچ ويچار نه ٿي سگهي، ۽ AI سافٽ ويئر کي ڪيئن ٺاهي، محفوظ ڪري ۽ اسڪيل ڪري رهيو آهي ان کي ٻيهر شڪل ڏئي رهيو آهي. هن قسط ۾، ماهر ڳولا ڪندا ته ڪيئن پيچنگ ۽ اسڪيننگ کان اڳتي وڃي سڄي دنيا ۾ حقيقي ذهين آرڪيسٽريشن حاصل ڪجي. SDLC. AI-driven vulnerability management کان بلٽ ان تائين guardrails in CI/CD ۽ رن ٽائم، هي ڳالهه ٻولهه ان ڳالهه تي ڌيان ڏئي ٿي ته اسڪيلبل، ڪلائوڊ-نيٽو ايپ سيڪ اصل ۾ ڪيئن نظر اچي ٿو. هاڻي ڏسو!
هاڻي اسان جي ايندڙ SafeDev ٽاڪ لاءِ ڏسو ۽ پنهنجي DevSecOps حڪمت عملي ۾ انقلاب آڻيو! ڳولهيو ته ڪيئن فعال خطري جو انتظام توهان جي DevSecOps حڪمت عملي کي تبديل ڪري سگهي ٿو ۽ ابھرندڙ خطرن جي خلاف توهان جي سافٽ ويئر سپلائي چين کي مضبوط ڪري سگهي ٿو. هي سيشن سائبر سيڪيورٽي اڳواڻن ۽ ترقياتي ٽيمن لاءِ تيار ڪيو ويو آهي جيڪي ڪمزورين جي وڌندڙ پيچيده منظرنامي ۾ اڳتي رهڻ لاءِ وقف آهن. هاڻي قسط تي هڪ نظر وجهو!
2025 جي پهرين SafeDev ٽاڪ ڏسو ۽ پنهنجو حوصلا بلند ڪريو Open Source Security حڪمت عمليون! اعليٰ ماهرن کان ٻڌو جيئن اهي 2024 کان اهم سبق، جديد دفاعي طريقا، ۽ OSS سيڪيورٽي جي مستقبل کي ڳولين. هي توهان لاءِ موقعو آهي ته توهان ترقي پذير خطري جي منظرنامي کان اڳتي رهو ۽ پنهنجي سافٽ ويئر سپلائي چين کي محفوظ بڻائڻ لاءِ فعال حڪمت عمليون سکيو!
اسان جي SafeDev ٽاڪ ڏسو ۽ پنهنجي AppSec حڪمت عملي کي تبديل ڪريو! ڳولهيو ڇو ASPM (Application Security Posture Management) خبرداري جي ٿڪاوٽ تي قابو پائڻ، سيڪيورٽي بصيرت کي متحد ڪرڻ، ۽ حقيقي خطرن کي ترجيح ڏيڻ جي ڪنجي آهي. اعليٰ سائبر سيڪيورٽي ماهر ايپ سيڪ ۽ ڊيو ايس او پي ايس جي مستقبل ۾ غوطه خوري ڪندا، توهان کي اڳتي رهڻ ۾ مدد لاءِ قابل عمل حڪمت عمليون شيئر ڪندا. سيڪيورٽي ورڪ فلو کي منظم ڪرڻ ۽ هڪ بي عيب ڊيو ايس او پي ايس حڪمت عملي ٺاهڻ سکڻ لاءِ هن موقعي کي نه وڃايو. هاڻي ڏسو!
"Demistifying" لاءِ اسان سان شامل ٿيو SBOM سيڪيورٽي،" جتي سائبر سيڪيورٽي ماهر جينيفر ڪاڪس، سنتوش ڪماني ۽ جيسس ڪيوڊراڊو اهميت کي ظاهر ڪندا SBOM سافٽ ويئر جي معيار، ۽ سيڪيورٽي کي وڌائڻ، ۽ تعميل کي يقيني بڻائڻ ۾. هي ويبينار توهان جي سافٽ ويئر سپلائي چين کي مؤثر طريقي سان محفوظ ڪرڻ جي ڄاڻ حاصل ڪرڻ لاءِ ضروري آهي. سکو ته توهان ڪيتري آساني سان پنهنجي سافٽ ويئر سيڪيورٽي پوزيشن کي بااختيار بڻائي سگهو ٿا!
هاڻي اسان جي سال جي آخري SafeDev ڳالهه ٻولهه ڏسو ۽ پنهنجي سطح بلند ڪريو Software Supply Chain Security! اعليٰ صنعت جي ماهرن سان شامل ٿيو جيئن اهي 2024 جي اهم سبقن جو جائزو وٺن، تازين رجحانن کي ڳولين، ۽ 2025 جي چئلينجن لاءِ تيار ٿيڻ لاءِ قابل عمل بصيرت شيئر ڪن. هي ويبينار سيڪيورٽي پروفيشنلز ۽ ڊولپمينٽ ٽيمن لاءِ ٺاهيو ويو آهي جيڪي جدت ۽ متحرڪ ۾ اڳتي رهڻ لاءِ تيار آهن. software supply chain security دنيا. هاڻي رجسٽر ٿيو!
ٿاٽ ورڪ، ڪوڊيورنس، ۽ زائيگيني جا ماهر پنهنجيون بصيرتون شيئر ڪندا Software Supply Chain Security. پنهنجي سيڪيورٽي پوزيشن کي بلند ڪريو ۽ پنهنجي ڪاروبار جي شهرت ۽ تسلسل کي محفوظ ڪريو. ڇا توهان ارتقا بابت سکڻ لاءِ تيار آهيو Software Supply Chain Security?
Application Security Posture Management (ASPM) ڏينهون ڏينهن مقبوليت حاصل ڪري رهيو آهي. جڏهن ته، ان جي مخصوص ڪارڪردگي شايد هر ڪنهن لاءِ مڪمل طور تي واضح نه هجي هاڻي پنهنجي جڳهه کي محفوظ ڪريو! اسان جي SafeDev ٽاڪ ۾ شامل ٿيو “ڇا توهان کي ضرورت آهي ASPM "توهان جي زندگي ۾؟" سائبر سيڪيورٽي ماهرن جيمس برٿوٽي، وليم پام ۽ لوئس گارسيا سان گڏ صلاحيت کي ڳولڻ لاءِ ASPM هڪ جامع ايپليڪيشن سيڪيورٽي حل جي طور تي ۽ پنهنجي تنظيم کي بااختيار بڻايو!
سافٽ ويئر ڪمپوزيشن ايناليسس کي ڪيئن تبديل ڪجي اهو معلوم ڪرڻ لاءِ اسان جو SafeDevTalk آڪٽوبر ايڊيشن ڏسو (SCA) ۽ پنهنجي سافٽ ويئر سپلائي چين کي ابھرندڙ خطرن کان محفوظ بڻايو.
هي سيشن سائبر سيڪيورٽي اڳواڻن ۽ ترقياتي ٽيمن لاءِ ٺاهيو ويو آهي جيڪي اوپن سورس ڪمزورين جي اڄ جي پيچيده منظرنامي ۾ اڳتي رهڻ چاهين ٿا.
هاڻي ڏسو اسان جي SafeDev ڳالهه ٻولهه تي سافٽ ويئر سپلاءِ چينز انڊر پريشر: 2025 اسان کي مالويئر ۽ AI بابت ڇا سيکاريو، ۽ اڳتي ڇا ايندو. 2025 تبديل ٿي ويو. software supply chain security. نئين حملي جي ميڪينڪس (AI جي مدد سان مالويئر، خود پروپيگيشن، ۽ پيماني تي اعتماد جي غلط استعمال) موجوده دفاع جي حدن کي بي نقاب ڪيو. هن ماهر جي اڳواڻي واري سيشن ۾ شامل ٿيو ته اهو سمجھو ته 2025 ۾ اصل ۾ ڇا تبديل ٿيو ۽ ڪهڙي ترقي ۽ سيڪيورٽي ٽيمن کي 2026 لاءِ موافقت ڪرڻ گهرجي. هاڻي قسط ڏسو!
سيڪيور بابت هن ويبينار ۾ زائيگيني جي سي ٽي او لوئس روڊريگيز ۽ سيلز سپورٽ مئنيجر لوئس مينوئل گارسيا سان شامل ٿيو. CI/CD. اسان جي ماهرن کان سکو ته ڪيئن OWASP جي بهترين طريقن کي اختيار ڪجي ته جيئن توهان جي سيڪيورٽي کي مضبوط بڻائي سگهجي CI/CD ۽ پنهنجي سافٽ ويئر سپلائي چين جي حفاظت ڪريو. پنهنجي حفاظت ڪريو CI/CD ۽ OWASP سان سافٽ ويئر سپلائي چين. اهي انوینٽري ۽ تجزيو بابت ڳالهائيندا، CI/CD ٻين ڪيترين ئي شين جي وچ ۾ خطرا، سڃاڻپ ۽ روڪٿام!
سيف ڊيو ٽاڪس جي چوٿين ايڊيشن ۾ سائبر سيڪيورٽي جا ماهر ڊيرڪ فشر، ابهلاشا سنها ۽ لوئس روڊريگيز شامل آهن. هي قسط سافٽ ويئر ڊولپمينٽ ۾ ٽئين پارٽي ۽ اوپن سورس حصن تي انحصار جي نازڪ موضوع تي غور ڪندي، لڪيل ڪمزورين ۽ ابھرندڙ خطرن کي ظاهر ڪندي. لڪيل ڪمزورين، وڌندڙ خطرن، حقيقي دنيا جي ڀڃڪڙين ۽ گهڻو ڪجهه بابت وڌيڪ سکڻ لاءِ اسان سان شامل ٿيو!
اسان جي ايندڙ SafeDev ٽاڪ قسط لاءِ هاڻي ڏسو: لامحدود ڪمزوريون. هوشيار دفاع! ڪمزورين جو انتظام ترقي ڪري رهيو آهي، ۽ روايتي اوزار هاڻي ڪافي نه رهيا آهن. جديد خطرا ڪيئن هوشيار خطري جي ماڊلز، حقيقي وقت جي ترجيح، ۽ سافٽ ويئر سپلائي چين کي محفوظ ڪرڻ لاءِ هڪ نئين طريقي جي ضرورت کي ڳولڻ لاءِ اسان سان شامل ٿيو. پنهنجي AppSec حڪمت عملي کي مضبوط ڪرڻ ۽ اڄ جي متحرڪ خطري جي منظرنامي کان اڳتي رهڻ لاءِ ماهر بصيرت سان ڀريل هن سيشن کي نه وڃايو!
جي هن ٻئي قسط ۾ شامل ٿيو CI/CD ويبينار جن ۾ لوئس روڊريگيز، سي ٽي او، ۽ زائيگيني جو شريڪ باني، ۽ لوئس مينوئل گارسيا، سيلز سپورٽ مئنيجر شامل آهن. هن سيشن ۾، اسان "نيرو ٽيم" جي نقطه نظر کي ڳولينداسين CI/CD سيڪيورٽي، تنظيمون پنهنجي سيڪيورٽي پوزيشن کي وڌائڻ لاءِ جيڪي عملي قدم کڻي سگهن ٿيون انهن ۾ گهرائي سان غوطا هڻڻ...
هن تيزي سان ترقي ڪندڙ ڊجيٽل منظرنامي ۾، توهان جي سافٽ ويئر سپلائي چين جي سيڪيورٽي اڳي کان وڌيڪ اهم آهي. جيئن ته نئين حملي جي حڪمت عمليون سامهون اچن ٿيون، اهو ضروري آهي ته وکر کان اڳتي رهو ۽ پاڻ کي جديد حفاظتي حڪمت عملين سان هٿياربند ڪريو. هن ويبينار ۾، لوئس روڊريگيز توهان جي رهنمائي ڪندو ...
اسان جي ايندڙ ويبينار لاءِ هاڻي ڏسو: AI ايپليڪيشن سيڪيورٽي آٽوميشن! ايپ سيڪ ٽيمون الرٽس سان ڀريل آهن؛ هاڻي خودڪار ٿيڻ جو وقت آهي. هن عملي سيشن ۾، دريافت ڪريو ته ڪيئن دستي ٽرائيج کي ختم ڪجي ۽ ڊولپر-دوست آٽو-ريميڊيئيشن استعمال ڪندي سيڪنڊن ۾ الرٽ کان فڪس ڏانهن منتقل ڪجي. سکو ته ڪيئن غلط مثبت کي ڪٽجي، حقيقي خطرن کي ترجيح ڏني وڃي، ۽ سيڪيورٽي پاليسين کي لاڳو ڪجي ۽ ڏسو ته ڪيئن آٽو-ريميڊيئيشن کي ان ۾ ضم ڪجي. CI/CD pipelineهوشيار سان guardrails (ٻين ڪيترين ئي شين سان گڏ). اڄ ئي ڏسو!
هاڻي اسان جي SafeDev ٽاڪ لاءِ ڏسو: ڊفالٽ طور محفوظ: خودڪار علاج ڪيئن AppSec کي نئين شڪل ڏئي رهيو آهي؟ "محفوظ-طے-ڊفالٽ" هاڻي اختياري ناهي؛ اهو نئون بنيادي بنياد آهي. AI-جنريٽ ٿيل ڪوڊ، ايمبيڊڊ AI اجزاء، ۽ بجلي جي تيز ترقي جي چڪر سان، روايتي سيڪيورٽي گيٽ گهٽجي رهيا آهن. جواب؟ فعال دفاع ۽ عملي خودڪار علاج جيڪو ڪم ڪري ٿو جتي ڊولپر رهن ٿا. هاڻي ڏسو ۽ جديد AppSec ۾ ايندڙ قدم کڻو!
"سافٽ ويئر سيڪيورٽي ۾ نئون چئلينج: سپلائي چين حملي ۾ نه اچڻ دوران ڊيوپس کي ڪيئن هلايو وڃي" تي نيوڪو جي سائبر سيڪيورٽي ميٽرز پوڊ ڪاسٽ قسط ٻڌو، لوئس روڊريگيز، زائيگيني جي سي ٽي او سان، ۽ سافٽ ويئر سپلائي چين کي محفوظ ڪرڻ جي بدلجندڙ چئلينجن کي ڳوليو.
اسان جي SafeDev ٽاڪ ڏسو: AI Unleashed: Navigating Emerging Threats and Defences in Application Security. جيئن ته AI سائبر سيڪيورٽي کي تبديل ڪري ٿو، ايپليڪيشن سيڪيورٽي تي ان جو اثر طاقتور ۽ نفيس ٻئي آهي. پوليمورفڪ مالويئر کان ماڊل ٽيمپرنگ ۽ پرامپٽ انجيڪشن تائين، حملي آور AI استعمال ڪري رهيا آهن ته جيئن هوشيار حملا ڪري سگهن، ۽ محافظ AI استعمال ڪري رهيا آهن ته جيئن انهن کي تيزيءَ سان ڳولي ۽ گهٽائي سگهجي. مساوات جي ٻنهي پاسن کي سمجهڻ ۽ سکو ته ڪيئن پنهنجي AppSec پروگرام کي AI لاءِ تيار ڪجي.
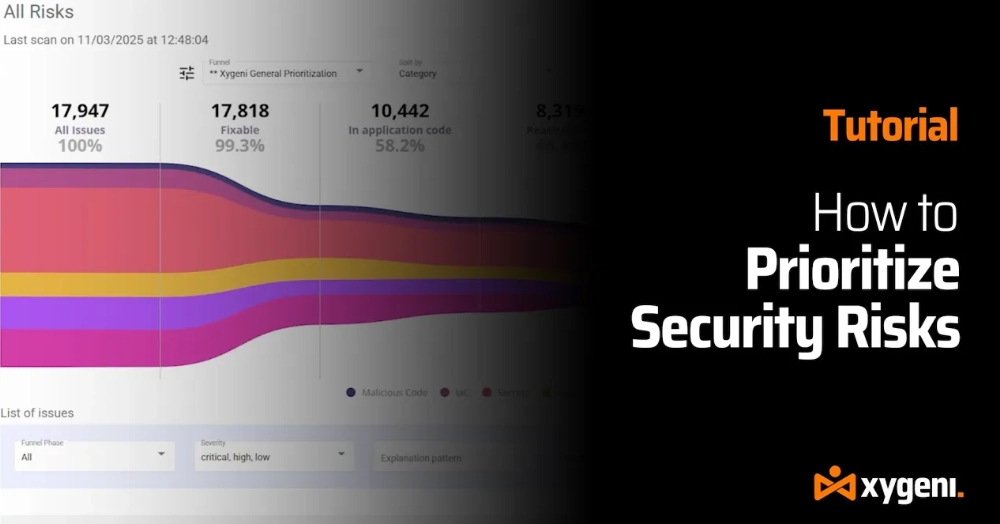
لامحدود سيڪيورٽي الرٽس کان ٿڪجي پيا آهيو؟ اچو ته درست ڪريون ته اصل ۾ ڇا اهم آهي. جيڪڏهن توهان ڪمزورين جي ڳولا جي سيلاب ۾ دفن ٿيل آهيو، ته توهان اڪيلا نه آهيو. هن قدم بہ قدم سبق ۾، اسان توهان کي ڏيکارينداسين ته ڪيئن زائيجيني فنلز ڊيو اوپس ۽ ايپ سيڪ ٽيمن کي شور کي گهٽائڻ ۽ حقيقي خطرن کي ختم ڪرڻ ۾ مدد ڪن ٿا - تنهنڪري توهان پنهنجي ڪوڊ جي حفاظت ڪري سگهو ٿا، pipelines، ۽ ڪاروباري نازڪ نظام وڌيڪ اثرائتي طور تي.
ايپ سيڪ ٽيمون دٻاءُ هيٺ آهن. الرٽ جو مقدار وڌي رهيو آهي، ترقي جي رفتار وڌندي رهي ٿي، ۽ دستي ٽرائيج هاڻي برقرار نه رهي سگهي ٿي. روايتي سيڪيورٽي طريقا پنهنجون حدون ڏيکاري رهيا آهن. هن ماهر جي اڳواڻي ۾، عملي سيشن ۾، توهان ڏسندا ته ڪيئن AI-هلائيندڙ ايپ سيڪ آٽوميشن ٽيمن کي الرٽ ٿڪاوٽ کان اڳتي وڌڻ ۾ مدد ڪري ٿي ۽ سيڪيورٽي نتيجن کي قابل اعتماد، خودڪار اصلاحن ۾ تبديل ڪري ٿي. سکو ته جديد ايپ سيڪ ۾ ڪهڙي تبديلي جي ضرورت آهي ۽ ڪيئن ترقي ۽ سيڪيورٽي ٽيمون هر هڪ جي حفاظت ڪري سگهن ٿيون. commit ۽ pull request پهچائڻ کي سست ڪرڻ کان سواءِ. ويبينار آن ڊيمانڊ ڏسو ۽ ڏسو ته ڪيئن AI-طاقتور آٽوميشن عملي طور تي AppSec کي نئين شڪل ڏئي رهي آهي.
اسان جو بليڪ هيٽ يورپ سيشن ڏسو: نئون ايپ سيڪ ريئلٽي: اي آءِ-ڊرائيون ڊولپمينٽ، مالويئر، ۽ ماڊرن سافٽ ويئر رسڪ. جيئن ته اي آءِ سافٽ ويئر ڊليوري کي تيز ڪري ٿو، اهو حملي جي سطح کي به نئين شڪل ڏئي ٿو. اوپن سورس مالويئر ۽ سپلائي چين سمجھوتي کان وٺي اي آءِ-جنريٽڊ ڪوڊ خامين تائين، هي ڳالهه ٻولهه ڳولي ٿي ته جديد ايپ سيڪ خطرا ڪيئن پيدا ٿين ٿا، ۽ اي آءِ-ڊرائيون دنيا ۾ اڳتي رهڻ لاءِ سيڪيورٽي ٽيمن کي ڇا ڪرڻ گهرجي.
هاڻي DORA تي اسان جي اوپننگ سيزن جي SafeDev ٽاڪ قسط ڏسو ته جيئن ان ۾ مهارت حاصل ڪري سگهجي ۽ مالي ضابطن جي مسلسل ارتقا پذير منظرنامي ۾ اڳتي رهي سگهجي. هي ويبينار خاص طور تي مالي ادارن لاءِ تيار ڪيو ويو آهي ۽ توهان کي آپريشنل سيڪيورٽي ۽ تعميل تي DORA جي اثر کي نيويگيٽ ڪرڻ ۾ مدد ڪندو. توهان عمل لائق حڪمت عمليون ۽ ماهر بصيرت حاصل ڪندا، توهان کي مستقبل لاءِ بهتر تيار رهڻ ۾ مدد ڪندي!
اسان جي CTO Luis Rodriguez جي خاصيت واري سيڪيور سائبر ڪنيڪٽ پوڊ ڪاسٽ قسط تي هڪ نظر وجهو. 15+ سالن جي تجربي سان، Luis خراب ڪوڊ کي ڳولڻ، ٽئين پارٽي جي حصن کي محفوظ ڪرڻ، ۽ مستقبل جي ثبوت ڏيڻ واري AppSec حڪمت عملين تي ماهر بصيرت شيئر ڪري ٿو. SolarWinds جي نتيجي کان وٺي تازي SSH پٺئين دروازي واري واقعي تائين، هي قسط حقيقي دنيا جي خطرن ۽ عملي دفاعي حڪمت عملين کي ڍڪيندي آهي. سکو ته ڪيئن مضبوط ڪجي پنهنجي SDLC، سپلائي چين جي خطري کي گهٽائڻ، ۽ سائبر خطرن جي ارتقا کان اڳتي رهڻ.
اوپن سورس سافٽ ويئر (OSS) تي اثر انداز ٿيندڙ تازين مالويئر خطرن کي ڳولڻ لاءِ اسان جي ويبينار "ريئل ٽائيم مالويئر ڊيٽيڪشن ان اوپن سورس" ۾ شامل ٿيو. جيئن OSS کي اپنائڻ وڌندو آهي، تيئن خطرن جو حجم ۽ پيچيدگي به وڌندي آهي، جيڪا ڊولپرز ۽ تنظيمن لاءِ نوان چئلينج پيش ڪندي آهي. هي بصيرت وارو سيشن توهان جي OSS انحصار کي خراب حملن کان بچائڻ لاءِ جديد رجحانات، ابھرندڙ خطرن، ۽ جديد حڪمت عملين کي ظاهر ڪندو. اسان سان شامل ٿيو!
ڇا توهان اسان کي بليڪ هيٽ ۾ ياد ڪيو؟ AI سائبر سيڪيورٽي، ايپليڪيشن سيڪيورٽي آٽوميشن، ۽ آٽو فڪس تي اسان جي 20 منٽن جي سيشن جي خاص ري پلے ڏسو. ڏسو ته ڪيئن الرٽ شور کي گھٽ ڪجي، محفوظ پي آر سان پاڻمرادو ڪمزورين کي درست ڪجي، ۽ ايپ سيڪ آٽوميشن کي سڌو سنئون توهان جي ڪمپيوٽر ۾ ڪيئن آندو وڃي. pipeline (ٻين ڪيترين ئي دلچسپ شين سان گڏ). سيشن آن ڊيمانڊ ڏسو!
ڏسو ۽ ان ۾ گھرو ٿيو: ڊيٽا جي ڀڃڪڙين ۽ ڪمزورين جي وڌندڙ تعداد جي روشني ۾ محفوظ ايپليڪيشنن جي فوري ضرورت؛ محفوظ، اسڪيلبل سافٽ ويئر ٺاهڻ جا موجوده چئلينج، جن ۾ خاموش ڪم ڪندڙ وهڪرو، ريموٽ ٽيمن جي وچ ۾ ڪميونيڪيشن گيپس، ۽ اوپن سورس سافٽ ويئر (OSS) کي ضم ڪرڻ سان لاڳاپيل خطرا شامل آهن؛ ۽ گهڻو ڪجهه. شور کي ڪيئن ختم ڪجي ۽ سڀ کان وڌيڪ نازڪ خطرن تي ڌيان ڏنو وڃي سکو. نه وڃايو!
توهان سين فرانس ۾ ٿيندڙ آر ايس اي ڪانفرنس 2024 ۾ شامل نه ٿي سگهيا.cisڪو مسئلو ناهي! اسان جو خاص ويبينار ڏسو ۽ سائبر سيڪيورٽي ۾ ڪجهه اهم ترين رجحانن کان اڳتي وڌو، تبديلين کان وٺي CISسائبر-دفاع جي جديد ترقيات جي اڳواڻي ۾ ڪردار - سڀ توهان جي ڊيسڪ تي. هن ويبينار ۾، توهان سائبر سيڪيورٽي جي دنيا جي پيش ڪيل سڀ کان وڌيڪ تازه ڪاري بصيرت ۽ حڪمت عملين ۾ گہرا غوطه هڻندا!
هاڻي اسان جو ويبينار ڏسو اي آءِ-جنريٽڊ ڪوڊ کي محفوظ ڪرڻ ان کان اڳ جو اهو موڪليو وڃي. فرنٽيئر ڪوڊنگ ماڊل اڃا تائين 6٪ تائين آئوٽ پُٽ ۾ جعلي پيڪيج نالن کي فريب ڏين ٿا، ۽ شائي-هولود جهڙا حقيقي حملا ڏيکارين ٿا ته هڪ زهر ڀريل پيڪيج ڪيتري تيزيءَ سان گٽ هب، ڪلائوڊ، ۽ ذريعي پکڙجي سگهي ٿو. CI/CD. AI ايجنٽ هاڻي فائلن، ٽرمينلز، ۽ کي ڇهندا آهن pipelines سڌو سنئون، اڪثر ڪنهن به سيڪيورٽي چيڪ جي هلڻ کان اڳ. هن سيشن ۾، جيڪو نمبس ڪمپيوٽ پاران زائيگيني جي تعاون سان منعقد ڪيو ويو آهي، اسان ڳولهيو ته ڇو صرف CI سيڪيورٽي هاڻي ڪافي ناهي ۽ ڪيئن IDE ۾ منتقلي جي ڳولا ٽيمن کي پيداوار تائين پهچڻ کان اڳ خطري کي پڪڙڻ ۾ مدد ڪري ٿي.