ప్రతి దానితో మీ API దాడికి గురయ్యే అవకాశం పెరుగుతుంది pull requestమరియు చాలా API భద్రతా సాధనాలు అది లైవ్లోకి వచ్చి ట్రాఫిక్ను స్వీకరించిన తర్వాత మాత్రమే దానిని చూస్తాయి. Xygeni విడుదలకు ముందే, కోడ్లోని ప్రతి ఎండ్పాయింట్ను మరియు దాని ప్రమాదాలను కనుగొంటుంది.
గా అందుబాటులో ఉంది Enterprise జత చేయు
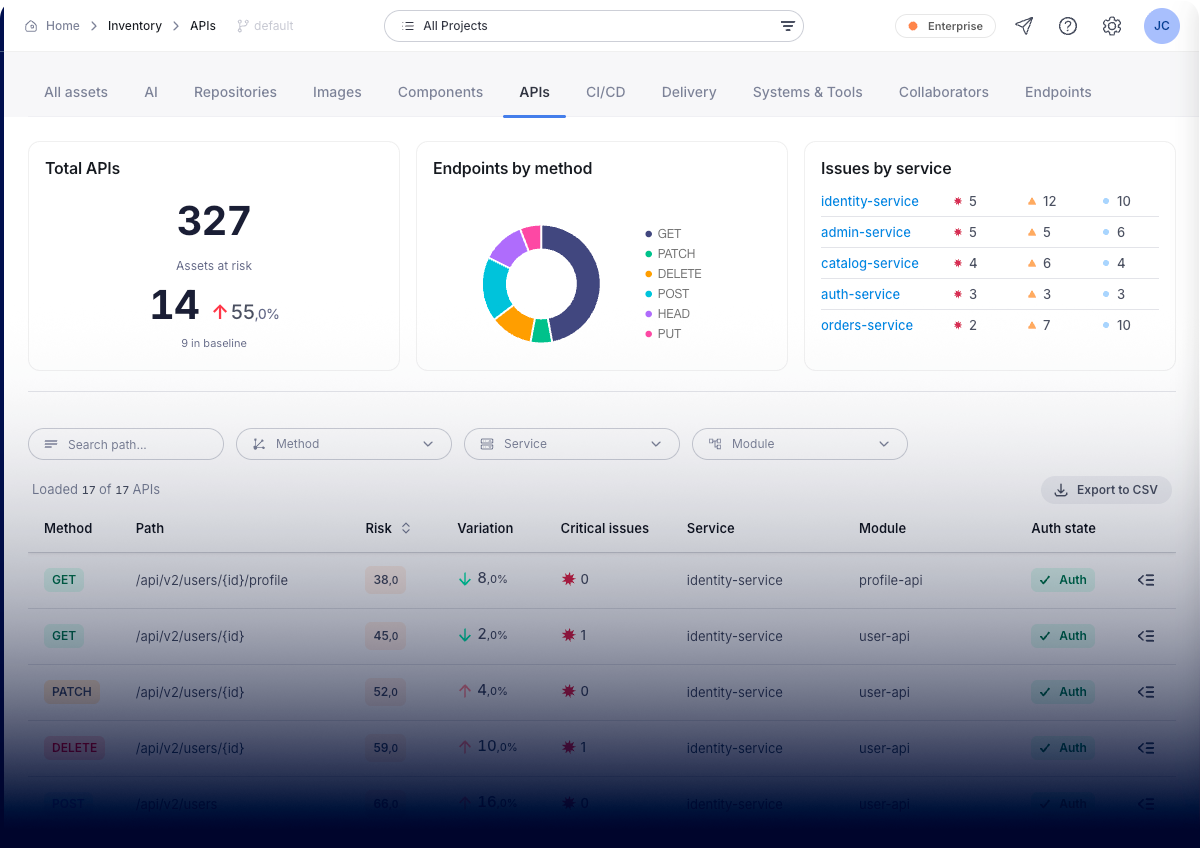
మీ API దాడి జరిగే అవకాశం, మ్యాప్ చేయబడి మరియు ర్యాంక్ చేయబడింది.
Xygeni మీ అప్లికేషన్ సోర్స్ కోడ్ నుండి మరియు OpenAPI, Swaggerతో సహా మీ API స్పెసిఫికేషన్ల నుండి మీ API ఇన్వెంటరీని రూపొందిస్తుంది, తద్వారా మీరు పూర్తి స్థాయిని చూడగలరు: మీ బృందాలు డాక్యుమెంట్ చేసిన ఎండ్పాయింట్లు, మరియు ఎవరూ చేయనివి కూడా.
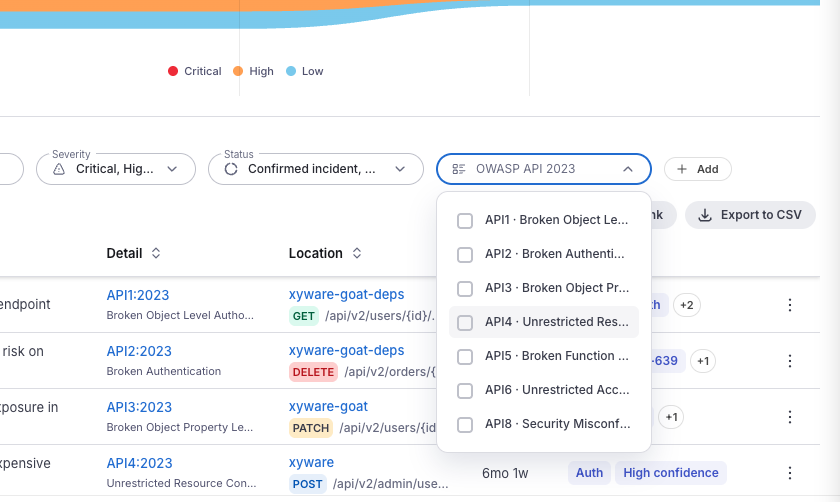
కనుగొన్న అంశాలు OWASP API సెక్యూరిటీ టాప్ 10 (2023)కి అనుగుణంగా ఉన్నాయి: విరిగిన ఆబ్జెక్ట్ మరియు ఫంక్షన్ స్థాయి అధికారికత, ప్రామాణికం కాని ఎండ్పాయింట్లు, అధిక డేటా బహిర్గతం, సామూహిక కేటాయింపు, JWT మరియు CORS తప్పు కాన్ఫిగరేషన్, తప్పిపోయిన రేట్ పరిమితులు, SSRF, మరియు జాంబీ ఎండ్పాయింట్లు.
కనుగొన్న ప్రతి అంశం ఎండ్పాయింట్ యొక్క ప్రమాణీకరణ స్థితిని మరియు అది నిర్వహించే డేటా యొక్క సున్నితత్వాన్ని కలిగి ఉంటుంది, కాబట్టి బృందాలు తేడాలేని జాబితాపై పనిచేయడానికి బదులుగా, దాడి చేసేవారు వాస్తవంగా చేరుకోగలిగే వాటిని సరిచేస్తాయి.
ప్రతి అంతిమ బిందువు. ప్రతి ప్రమాదం. ఉత్పత్తికి ముందు.
మొత్తం APIలు, బేస్లైన్కు వ్యతిరేకంగా ప్రమాదంలో ఉన్న ఆస్తులు, పద్ధతి వారీగా ఎండ్పాయింట్లు మరియు సేవ వారీగా సమస్యలు. ప్రతి ఎండ్పాయింట్ దాని పద్ధతి, మార్గం, సేవ, మాడ్యూల్, ప్రమాణీకరణ స్థితి మరియు ప్రమాద స్కోర్తో జాబితా చేయబడింది.
OWASP API సెక్యూరిటీ టాప్ 10 (2023) అంతటా గుర్తింపు, కాబట్టి ఈ ఫలితాలు మీ భద్రతా బృందం మరియు మీ ఆడిటర్లు ఇప్పటికే ఉపయోగిస్తున్న ఫ్రేమ్వర్క్ను తెలియజేస్తాయి.
Xygeni ప్రతి ఎండ్పాయింట్ నిర్వహించే డేటాను వర్గీకరించి, పారామీటర్లు మరియు ప్రతిస్పందనలు రెండింటిలోనూ PII, PCI, మరియు PHI లను ఫ్లాగ్ చేస్తుంది. వ్యక్తిగత డేటాను తిరిగి ఇచ్చే ప్రామాణీకరణ లేని ఎండ్పాయింట్ అనేది, అనుమతించే CORS హెడర్ సమస్య లాంటిది కాదు, మరియు అది అలా కనిపించకూడదు.
Xygeni కోడ్ మరియు మీ API స్పెసిఫికేషన్లు రెండింటినీ చదువుతుంది కాబట్టి, అది వాటి మధ్య ఉన్న వ్యత్యాసాన్ని బయటపెడుతుంది: కోడ్లో ఉండి స్పెసిఫికేషన్లో లేని ఎండ్పాయింట్లు, వాడుకలో లేని రూట్లు ఇప్పటికీ అందుబాటులో ఉండటం, మరియు ఎవరికీ చెందని అనాథ ఎండ్పాయింట్లు.
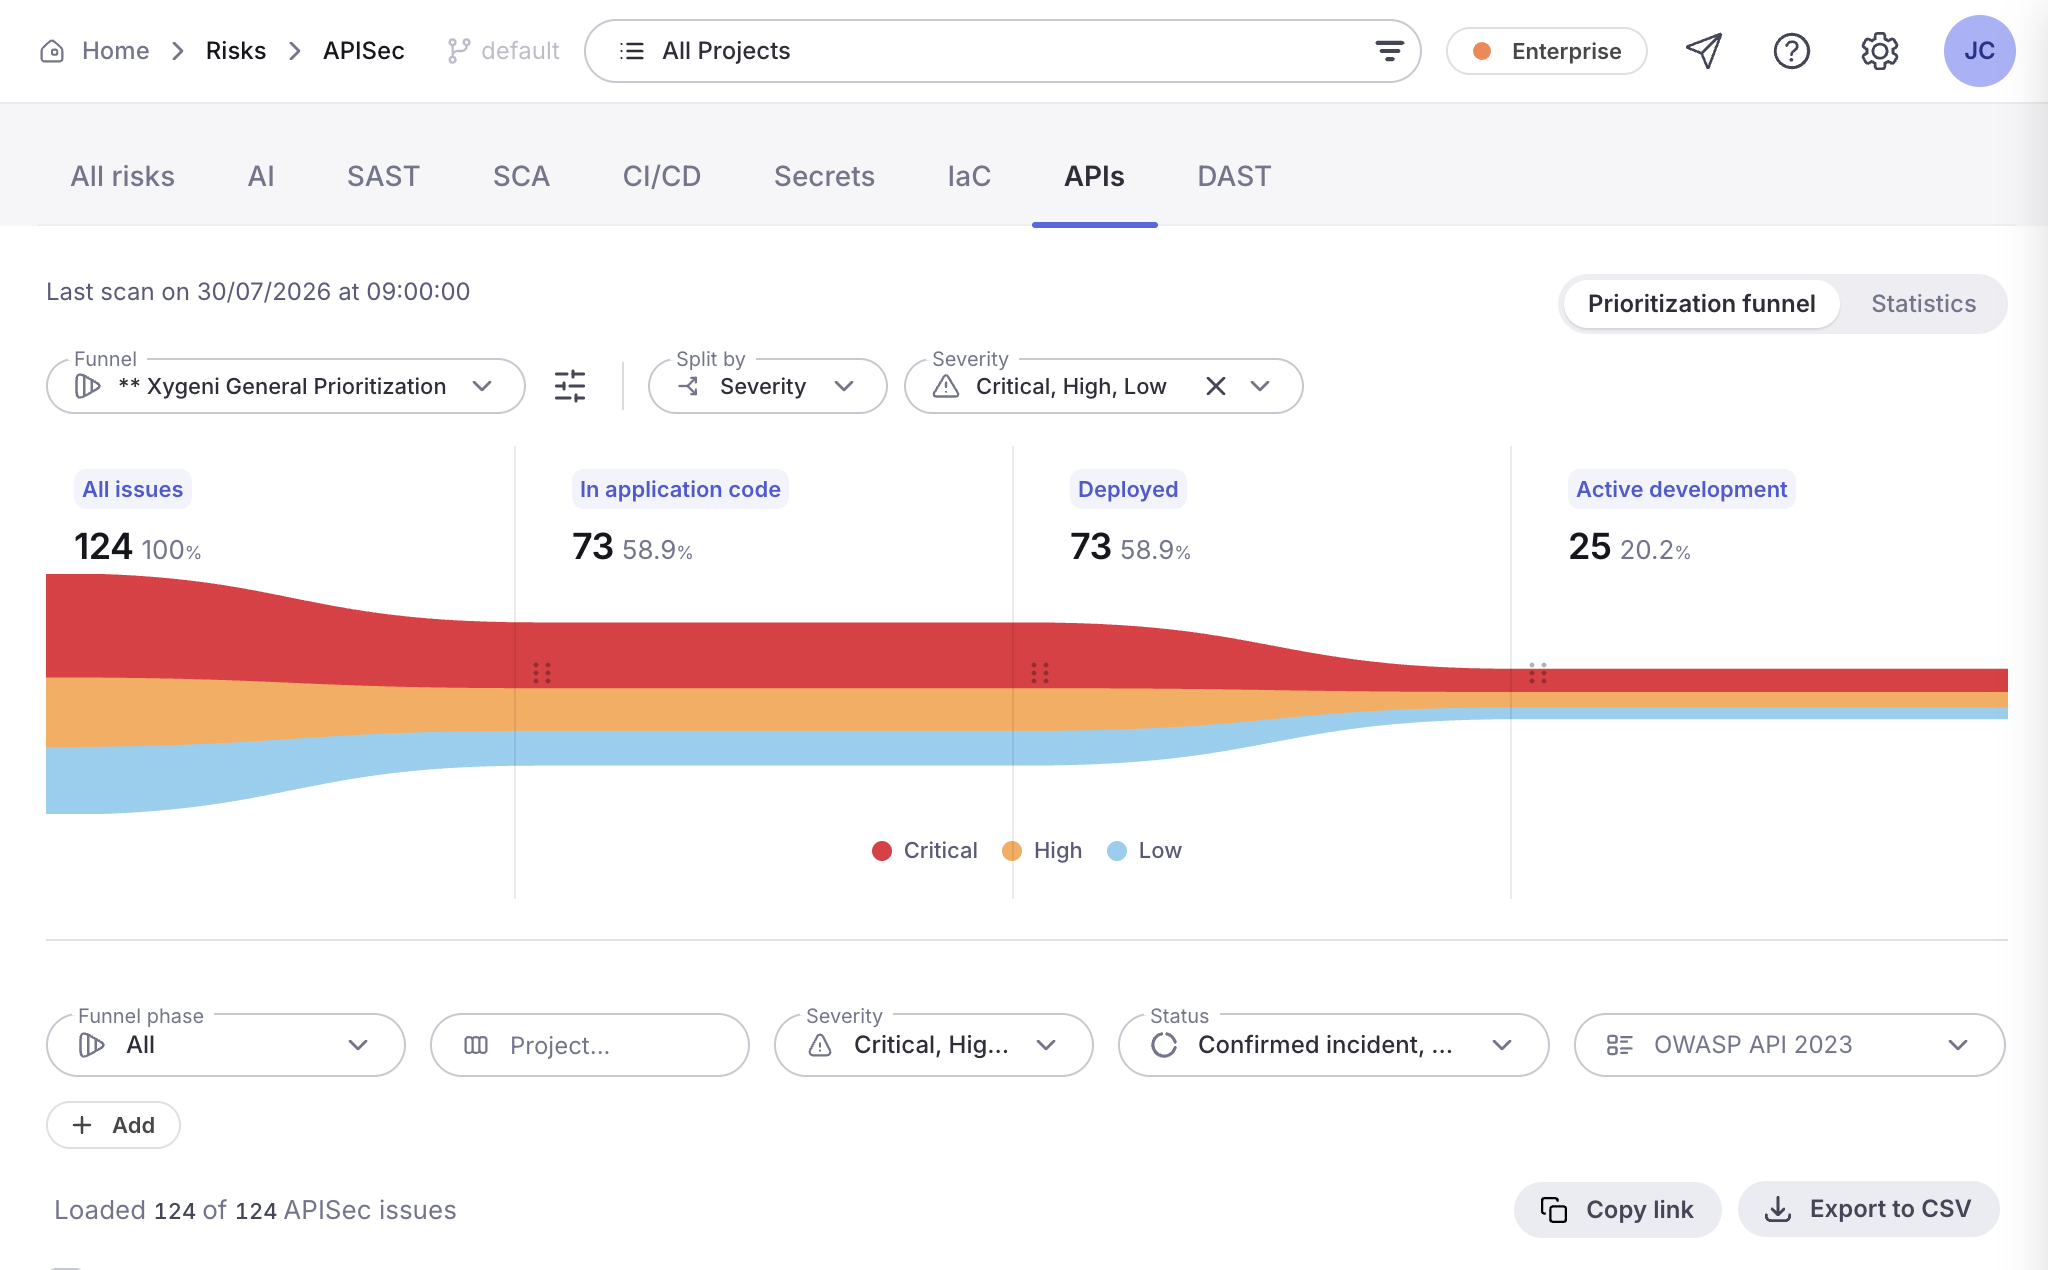
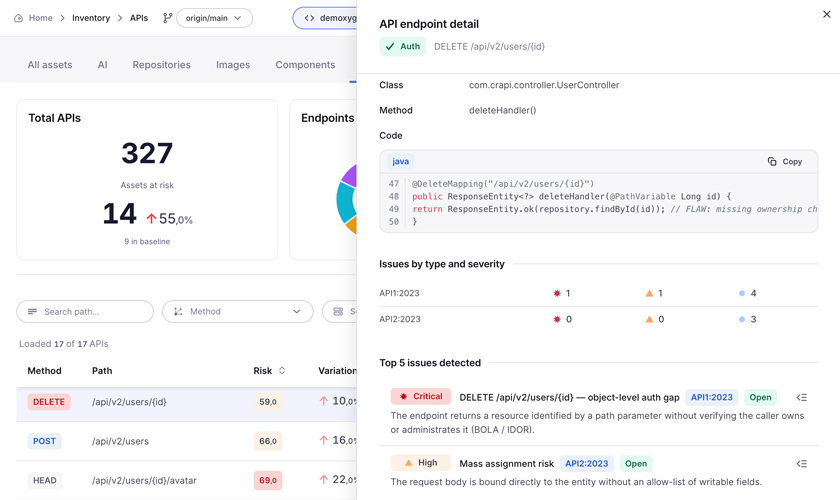
Xygeni ఒకే ఎండ్పాయింట్లోని ఫలితాలను పరస్పరం అనుసంధానిస్తుంది మరియు అవి కలిసినప్పుడు తీవ్రతను పెంచుతుంది. ఒక ప్రతిస్పందనలో PII లీక్ తీవ్రమైనది. ఎలాంటి ప్రమాణీకరణ అవసరం లేని ఎండ్పాయింట్లో PII లీక్ క్లిష్టమైనది, మరియు Xygeni ఆ విషయాన్నే చెబుతుంది.
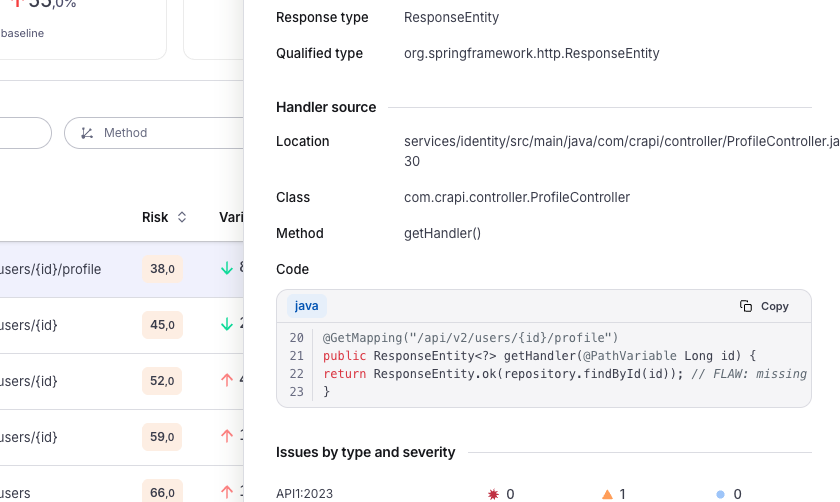
కనుగొన్న ప్రతి అంశం, ఆ లోపాన్ని ప్రవేశపెట్టిన ఫైల్, క్లాస్, మెథడ్ వంటి ఖచ్చితమైన హ్యాండ్లర్ను సూచిస్తుంది. డెవలపర్లకు వారు పరిష్కరించగలిగేది లభిస్తుంది, అంతేగానీ ముందుగా పరిశోధించాల్సిన సమస్య కాదు.
API రిస్క్లను అవి ప్రొడక్షన్కు చేరకముందే కోడ్లో గుర్తించి సరిచేయండి.
ఒక ఎండ్పాయింట్ ఇప్పటికే ట్రాఫిక్ను అందిస్తున్నప్పుడు, అది బహిర్గతమైందని రన్టైమ్ API భద్రత మీకు తెలియజేస్తుంది. Xygeni దానిని కోడ్లో కనుగొంటుంది, pull requestఅయితే దాన్ని బాగు చేయడానికి ఇంకా ఒకటి ఖర్చవుతుంది commit.
API భద్రత పక్కన ఉంటుంది SAST, SCA, రహస్యాలు, IaCమరియు DAST ఒకే ప్లాట్ఫారమ్లో ఉండటం వలన, మీ API రిస్క్ దాని స్వంత ప్రత్యేక టూల్లో కాకుండా, మీ మిగిలిన అప్లికేషన్ రిస్క్తో పాటే ఉంటుంది. login.
స్టాటిక్. డిప్లాయ్మెంట్కు ముందు లోపాలను కనుగొనడానికి Xygeni మీ అప్లికేషన్ కోడ్ మరియు API స్పెసిఫికేషన్లను విశ్లేషిస్తుంది. నడుస్తున్న అప్లికేషన్ యొక్క రన్టైమ్ టెస్టింగ్ కోసం, Xygeni DAST దానిని చూసుకుంటుంది, మరియు ఈ రెండూ కలిసి పనిచేస్తాయి.
రెండు మూలాల నుండి: మీ అప్లికేషన్ సోర్స్ కోడ్, మరియు OpenAPI మరియు Swaggerతో సహా మీ API స్పెసిఫికేషన్లు. ఈ రెండింటినీ చదవడం ద్వారానే Xygeni డాక్యుమెంట్ చేయని మరియు అనాథ ఎండ్పాయింట్లను వెలికితీయగలుగుతుంది.
OWASP API సెక్యూరిటీ టాప్ 10 (2023) లోని ప్రమాదాలు, వీటిలో బ్రోకెన్ ఆబ్జెక్ట్ లెవెల్ ఆథరైజేషన్ (BOLA), బ్రోకెన్ ఫంక్షన్ లెవెల్ ఆథరైజేషన్ (BFLA), అన్అథెంటికేటెడ్ ఎండ్పాయింట్లు, అధిక డేటా ఎక్స్పోజర్, మాస్ అసైన్మెంట్, JWT మరియు CORS మిస్కాన్ఫిగరేషన్, మిస్సింగ్ రేట్ లిమిటింగ్, SSRF, మరియు జాంబీ ఎండ్పాయింట్లు ఉన్నాయి.
అవును. Xygeni ఎండ్పాయింట్ పారామీటర్లు మరియు ప్రతిస్పందనలలో PII, PCI, మరియు PHI లను ఫ్లాగ్ చేస్తుంది, మరియు దానిని ఉపయోగించి వాస్తవ ఎక్స్పోజర్ ఆధారంగా ఫలితాలను ర్యాంక్ చేస్తుంది.
అవును. ఇంక్రిమెంటల్ స్కానింగ్ కేవలం మారిన ఎండ్పాయింట్లను మాత్రమే విశ్లేషిస్తుంది, మరియు అది ఉత్పత్తి చేసే మానిఫెస్ట్ తదుపరి DAST స్కాన్ను అవే ఎండ్పాయింట్లపై కేంద్రీకరించగలదు.
లేదు. స్కాన్లు మీ స్వంత ఇన్ఫ్రాస్ట్రక్చర్లో జరుగుతాయి. ఫలితాలు మాత్రమే అప్లోడ్ చేయబడతాయి, అవి బదిలీ సమయంలో మరియు నిల్వ ఉన్నప్పుడు రక్షించబడతాయి.
ఇది ఒక రూపంలో అందుబాటులో ఉంది Enterprise యాడ్-ఆన్. మాతో మాట్లాడండి, మేము మీతో కలిసి దాని పరిధిని నిర్ణయిస్తాము.
Xygeni ఆల్-ఇన్-వన్ AppSec ప్లాట్ఫారమ్తో
Xygeni ఆల్-ఇన్-వన్ AppSec ప్లాట్ఫారమ్తో
