మీ నాణ్యతా ప్రమాణాలను కొనసాగించండి. సరఫరా గొలుసు భద్రత, ఏఐ ట్రయేజ్ మరియు అవసరమైనప్పుడు వచ్చే పరిష్కారాలను జోడించండి. pull requests, అదే కోడ్పై.
మీ స్వంత రిపోజిటరీలలో Xygeni, SonarQubeతో పోలిస్తే ఎలా పనిచేస్తుందో చూడండి.

ఏది మనల్ని వేరుగా ఉంచుతుంది
MEW, సిగ్నేచర్ ఏర్పడక ముందే, ప్యాకేజీలు, కంటైనర్ల అంతటా హానికరమైన ప్యాకేజీలను ఫ్లాగ్ చేస్తుంది. pipelines మరియు commits.
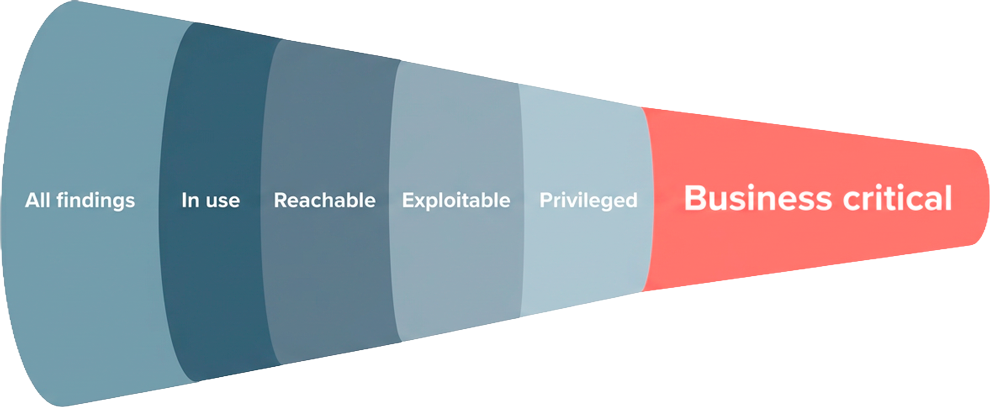
AI ప్రతి నిర్ధారణను (నిజమైనదా లేదా తప్పుడు పాజిటివ్, ఆవశ్యకత మరియు కృషి) వర్గీకరించి, ఏది చేరుకోగలదో మరియు ఏది ఉపయోగించుకోదగినదో ర్యాంక్ చేస్తుంది.
క్రాస్-టూల్ ASPMమీ స్వంత పరిశోధనలు మరియు థర్డ్-పార్టీ పరిశోధనల కంటే, AI ఇన్వెంటరీ మరియు భద్రతకు ప్రాధాన్యతనిచ్చే పరిష్కార చర్యలకు ప్రాధాన్యత ఇవ్వడం.
మీ స్వంత మోడల్ ప్రొవైడర్ను ఉపయోగించండి. మీ కోడ్ ఆన్-ప్రెమ్ లేదా ఎయిర్-గ్యాప్డ్ అయినా, మీ ఇన్ఫ్రాస్ట్రక్చర్ను ఎప్పటికీ విడిచిపెట్టదు.
కోడ్ నాణ్యత
కోడ్ స్మెల్స్, కాంప్లెక్సిటీ, మెయింటెయినబిలిటీ, డెడ్ కోడ్, డూప్లికేషన్ మరియు నేమింగ్ వంటివాటిని మీరు ఉపయోగించే ప్రతి భాషలోనూ ఒకే విధంగా కొలుస్తారు, కాబట్టి ఫలితాలను బృందాల మధ్య పోల్చవచ్చు.
బేస్లైన్-అవేర్ క్వాలిటీ గేట్స్ ఆన్ pull requests PR ప్రవేశపెట్టే దానిని నిరోధించండి, మీకు వారసత్వంగా వచ్చిన రుణాన్ని కాదు. పాత కోడ్పై కూడా, మొదటి రోజు నుండే అమలు చేయవచ్చు.
AI రెమెడియేషన్ మార్పును ప్రతిపాదిస్తుంది మరియు తెరుస్తుంది pull requestప్రతి అంశం దాని పరిష్కార సంక్లిష్టత ఆధారంగా ర్యాంక్ చేయబడుతుంది, దానితో పాటు ఆదా అయ్యే అంచనా శ్రమ కూడా లెక్కించబడుతుంది.
నాణ్యతకు సంబంధించిన ఫలితాలు, భద్రతకు సంబంధించిన ఫలితాల మాదిరిగానే అదే ప్రాధాన్యతా క్రమంలో ఉంటాయి. అత్యంత తక్కువ నిర్వహణ స్కోరు ఉన్న ఫైల్లోనే తరచుగా ఇంజెక్షన్ లోపం ఉంటుంది.

శబ్దం నుండి చర్య వరకు
క్సైజెని వేలాది హెచ్చరికల నుండి, వాస్తవమైనవి, చేరుకోగలిగినవి మరియు దుర్వినియోగం చేయగల కొన్నింటిని ఎంపిక చేస్తుంది. ఆ తర్వాత వాటిని సరిచేస్తుంది.
పక్కపక్కనే
| సామర్ధ్యం | | సోనార్ క్యూబ్ |
|---|---|---|
| కోడ్ నాణ్యత విశ్లేషణ (లోపాలు, సంక్లిష్టత, పునరావృతం, పనికిరాని కోడ్) | ✅ ఒక స్థిరమైన standard భాషలు దాటి | ✅ అవును |
| బేస్లైన్-అవేర్ క్వాలిటీ గేట్స్ ఆన్ pull requests | ✅ అవును | ✅ అవును |
| నాణ్యమైన ఫలితాల కోసం AI పరిష్కారాలు ఈ విధంగా అందించబడ్డాయి pull requests | ✅ PRను తెరుస్తుంది | ⚠️ సూచనలు మాత్రమే, ఎటువంటి నిబంధనలు లేవు. pull request. |
| ఒకే ప్రాధాన్యతా క్రమంలో నాణ్యత మరియు భద్రత | ✅ యూనిఫైడ్ | ⚠️ వేర్వేరు సమస్యల జాబితాలు |
| మాల్వేర్ అంతటా SDLC + ఎండ్పాయింట్ (Shield) | ✅ ప్యాకేజీలు, కంటైనర్లు, pipelines మరియు commits. | ⚠️ CIలో తెలిసిన హానికరమైన ప్యాకేజీలు. |
| AI ట్రియాజ్: నిజమైన / తప్పుడు-సానుకూల ధృవీకరణ | ✅ అవును | ❌ తోబుట్టువుల |
| శబ్దాన్ని తగ్గించే ప్రాధాన్యత (దాడి-మార్గం గరాటు) | ✅ చేరుకోగల + దుర్వినియోగం చేయగల | ⚠️ తీవ్రత ఆధారిత |
| స్వయంచాలిత పరిష్కారం: SAST, SCA & రహస్యాలు (మార్పును విచ్ఛిన్నం చేసే అవగాహనతో) | ✅ అవును | ⚠️ AI పరిష్కార సూచనలు, లేవు pull request, బ్రేకింగ్-ఛేంజ్ విశ్లేషణ లేదు. |
| పరిష్కార ప్రమాదం: ఒక పరిష్కారం ఏ కాల్ చేసేవారిని విచ్ఛిన్నం చేస్తుంది, పద్ధతి స్థాయిలో | ✅ పద్ధతి + కాల్ సైట్లు గుర్తించబడ్డాయి | ❌ ప్రభావ విశ్లేషణ లేదు |
| డెవలపర్ ఎండ్పాయింట్ రక్షణ | ✅ ప్యాకేజీలు, IDE ఎక్స్టెన్షన్లు మరియు ప్లగిన్లు, అలాగే నెట్వర్క్ ట్రాఫిక్, అన్నీ ఒకే సంస్థ పాలసీ పరిధిలో ఉంటాయి. | ❌ అందుబాటులో లేదు |
| డైనమిక్ టెస్టింగ్ (DAST) | ✅ అవును | ❌ తోబుట్టువుల |
| క్రాస్-టూల్ ASPM (మూడవ పక్షం కనుగొన్న విషయాలను స్వీకరించడం) | ✅ అవును | ❌ తోబుట్టువుల |
| AI భద్రత: కనుగొనండి, గుర్తించండి మరియు అమలు చేయండి (AI-BOM) | ✅ అవును | ❌ తోబుట్టువుల |
| మీ స్వంత LLMను తీసుకురండి · కోడ్ మీ ఇన్ఫ్రాలోనే ఉంటుంది | ✅ అవును | ⚠️ అజూర్ ఓపెన్ఏఐ మాత్రమే (సర్వర్) |
| ప్రవర్తనా అసాధారణతను గుర్తించడం (SCM & CI) | ✅ అవును | ❌ తోబుట్టువుల |

పోటీదారుల సమాచారం, సెప్టెంబర్ 2026లో సమీక్షించబడిన, బహిరంగంగా అందుబాటులో ఉన్న పత్రాలపై ఆధారపడి ఉంటుంది. ఇందులో కాలం చెల్లిన సమాచారం ఏదైనా కనిపించిందా? మమ్ములను తెలుసుకోనివ్వు.
AIని సురక్షితం చేయండి
EU AI చట్టానికి అనుగుణంగా మ్యాప్ చేయబడిన, ఆడిట్కు సిద్ధంగా ఉన్న AI-BOMతో పాటు, ప్రతి మోడల్, డేటాసెట్, ఏజెంట్ మరియు MCP సర్వర్ యొక్క ప్రత్యక్ష ఇన్వెంటరీ.
OWASPకు అనుగుణంగా, ప్రాంప్ట్ ఇంజెక్షన్, అసురక్షిత MCP మరియు డేటా బహిర్గతం యొక్క నిర్ధారిత + LLM గుర్తింపు, థర్డ్-పార్టీ ఫలితాలకు కూడా వర్తింపజేయబడింది.
Shield డెవలపర్ ఎండ్పాయింట్ను రక్షిస్తుంది: ప్యాకేజీలు, IDE ఎక్స్టెన్షన్లు మరియు ప్లగిన్ల కోసం వయస్సు ఆధారిత ఇన్స్టాల్ నియంత్రణ, హానికరమైన IPలు మరియు డొమైన్లను నిరోధించడం, రాజీపడిన మెషీన్ను వేరుచేయడం మరియు మీ భద్రతా బృందం ద్వారా సెట్ చేయబడిన ఒకే పాలసీ.
అవకలన
రిజిస్ట్రీ ప్రచురణలో ప్రీ-సిగ్నేచర్ మాల్వేర్ (MEW)
ప్యాకేజీలు, కంటైనర్లలో మాల్వేర్, pipelines, commits.
CI/CD pipeline securityగిట్హబ్ యాక్షన్స్, బిల్డ్ ఇన్ఫ్రా, సీక్రెట్స్.
టైపోస్క్వాటింగ్ & అస్పష్టమైన-పేలోడ్ గుర్తింపు
నేటివ్ SLSA + ఇన్-టోటో build attestations + CBOM
బహిరంగంగా తెలిసిన హానికరమైన ప్యాకేజీలను మాత్రమే గుర్తిస్తుంది
CI లోపల డిపెండెన్సీ తనిఖీ pipeline
లో నడుస్తుంది pipeline — దానికి భద్రత కల్పించదు.
టైపోస్క్వాటింగ్ / ప్రవర్తనా విశ్లేషణ లేదు
SBOM తరం; స్థానిక ధృవీకరణలు లేవు.
అవును, మీకు కోడ్ నాణ్యత కంటే ఎక్కువ అవసరమైతే. Xygeni కోడ్ నాణ్యతను కవర్ చేస్తుంది మరియు జోడిస్తుంది SAST, SCA, రహస్యాలు, CI/CD భద్రత, DAST, ప్రీ-సిగ్నేచర్ మాల్వేర్ గుర్తింపు మరియు ASPM ఒకే ప్లాట్ఫారమ్లో, AI ట్రయేజ్ మరియు పరిష్కారాలు అందించబడతాయి pull requests.
అవును. క్సైజెని నాణ్యతా ప్రమాణాలను అమలు చేస్తుంది. pull requests మరియు బిల్డ్ విఫలం కావచ్చు. గేట్స్ బేస్లైన్ గురించి అవగాహన కలిగి ఉంటాయి, కాబట్టి కొత్త సమస్యల విషయంలో టీమ్లు నిరోధించబడతాయి. pull request చారిత్రక రుణంపై కాకుండా పరిచయం చేస్తుంది.
ఇది వాటిని సరిచేస్తుంది. AI రెమెడియేషన్ మార్పును ప్రతిపాదిస్తుంది మరియు ఒక pull requestమరియు కనుగొన్న విషయాలు వాటి పరిష్కార సంక్లిష్టత ఆధారంగా ర్యాంక్ చేయబడతాయి, తద్వారా బృందాలు తాము మొదట వేటిని పరిష్కరించగలరో చూడగలుగుతాయి.
లేదు. స్కానర్ మీ ఇన్ఫ్రాస్ట్రక్చర్లో రీడ్-ఓన్లీ యాక్సెస్తో నడుస్తుంది మరియు ఫలితాలు మాత్రమే అప్లోడ్ చేయబడతాయి. Xygeni కూడా పూర్తిగా నడుస్తుంది. on-premise మరియు గాలి అంతరం ఉంది.
అవును. ఇది అదే స్కానర్లో రన్ అవుతుంది మరియు సెక్యూరిటీ ఫైండింగ్స్గా అదే AI ట్రయేజ్, రెమెడియేషన్ మరియు ప్రాధాన్యతతో అదే కన్సోల్కు రిపోర్ట్ చేస్తుంది.
మీ SonarQube మూల్యాంకనంలో అసంపూర్తిగా మిగిలిపోయిన ప్రశ్నలను తీసుకురండి. మేము మీ స్టాక్పై వాటిని పరిశీలిస్తాము.