






หากคุณกำลังจัดการช่องโหว่ในเวิร์กโฟลว์ DevOps ของคุณ การเข้าใจความแตกต่างระหว่าง CWE และ CVE ไม่ใช่แค่เรื่องทางทฤษฎี (แต่เป็นพื้นฐานของการจัดลำดับความสำคัญที่มีประสิทธิภาพ มีการเปิดเผย CVE มากกว่า 23,000 รายการในช่วงครึ่งแรกของปี 2025 เพียงปีเดียว) เพิ่มขึ้น 16% เมื่อเทียบกับปีต่อปี และช่องว่างระหว่างจุดอ่อนที่ถูกบันทึกไว้กับช่องโหว่ที่ถูกใช้ประโยชน์อย่างจริงจังกำลังแคบลงเร็วกว่าที่เคย คู่มือนี้จะอธิบายความสัมพันธ์ระหว่าง CWE และ CVE วิธีที่ระบบการให้คะแนนเช่น CVSS และ EPSS ช่วยคุณจัดลำดับความสำคัญ และวิธีการใช้งานทั้งสองอย่างในเวิร์กโฟลว์ของคุณ pipeline เพื่อแก้ไขสิ่งที่สำคัญอย่างแท้จริง
ข้อมูลพื้นฐาน: CWE และ CVE คืออะไร?
CWE คืออะไร?
CWE (การแจงนับจุดอ่อนทั่วไป) เป็นรายการที่มีโครงสร้างของจุดอ่อนของซอฟต์แวร์—ลองนึกภาพว่าเป็นแคตตาล็อกของข้อบกพร่องในการเขียนโค้ดและการออกแบบ จัดการโดย ใส่CWE ช่วยระบุรูปแบบที่หากไม่ได้รับการแก้ไข อาจนำไปสู่ช่องโหว่ด้านความปลอดภัย
- วัตถุประสงค์: ป้องกันจุดอ่อนไม่ให้แทรกซึมเข้ามาในโค้ดระหว่างการพัฒนา
- ตัวอย่าง: CWE-89 หมายถึงช่องโหว่ SQL Injection ซึ่งเป็นข้อบกพร่องด้านการออกแบบที่เปิดช่องทางให้เกิดการโจมตีฐานข้อมูล
- ผู้ชม: ส่วนใหญ่เป็นนักพัฒนาซอฟต์แวร์ สถาปนิกด้านความปลอดภัย และผู้ฝึกอบรม
CVE คืออะไร?
บนมืออื่น ๆ , CVE (ช่องโหว่และความเสี่ยงทั่วไป) ระบุช่องโหว่เฉพาะในซอฟต์แวร์ที่ใช้งานอยู่แล้ว โดยแต่ละช่องโหว่จะได้รับรหัส CVE ที่ไม่ซ้ำกัน เพื่อให้ง่ายต่อการติดตามและแก้ไข
- วัตถุประสงค์: จัดการและแก้ไขปัญหาด้านความปลอดภัยที่มีอยู่
- ตัวอย่าง: CVE-2023-12345 อาจอธิบายถึงช่องโหว่บัฟเฟอร์โอเวอร์โฟลว์ในไลบรารีที่ใช้งานกันอย่างแพร่หลาย
- ผู้ชม: วิศวกร DevOps, ทีม SOC และนักวิเคราะห์ความปลอดภัย
CVE กับ CWE: ทำความเข้าใจความแตกต่าง
การถกเถียงเรื่อง CVE กับ CWE มักเกิดขึ้นเนื่องจากทั้งสองมีความเกี่ยวข้องกันอย่างใกล้ชิดแต่มีจุดประสงค์ที่แตกต่างกัน CWE (Common Weakness Enumeration) รวบรวมข้อบกพร่องที่อาจเกิดขึ้นในการออกแบบโค้ด ในขณะที่ CVE มุ่งเน้นไปที่ช่องโหว่เฉพาะที่พบในซอฟต์แวร์จริง การทำความเข้าใจ Common Weakness Enumeration และ Common Vulnerabilities and Exposures ช่วยลดช่องว่างระหว่างการพัฒนาและการปฏิบัติงาน ทำให้มั่นใจได้ว่ามาตรการรักษาความปลอดภัยทั้งเชิงรุกและเชิงรับนั้นมีอยู่ครบถ้วน
| สวพ.FMXNUMX | CVE | |
|---|---|---|
| มันคืออะไร | จุดอ่อนของซอฟต์แวร์ประเภทหนึ่ง | กรณีช่องโหว่เฉพาะเจาะจง |
| ดูแลโดย | ใส่ | หน่วยงานกำหนดหมายเลข MITRE / CVE |
| จุดมุ่งหมาย | ป้องกันข้อผิดพลาดระหว่างการพัฒนา | ติดตามและแก้ไขช่องโหว่ที่ทราบแล้ว |
| ตัวอย่าง | CWE-89: การโจมตีแบบ SQL Injection (ประเภทจุดอ่อน) | CVE-2021-44228: Log4Shell (ช่องโหว่เฉพาะ) |
| ผู้ชม | นักพัฒนา สถาปนิก ผู้ฝึกสอน | DevOps, ทีม SOC, นักวิเคราะห์ความปลอดภัย |
| ความสัมพันธ์ | CWE เพียงหนึ่งเดียวอาจเป็นสาเหตุหลักของ CVE นับพันรายการ | CVE แต่ละรายการจะเชื่อมโยงกับ CWE หลักหนึ่งรายการ |
| ควรใช้เมื่อไร | Shift-left, การตรวจสอบโค้ด, SAST | การจัดการแพทช์ SCAการตอบสนองต่อเหตุการณ์ |
บทบาทของการให้คะแนน: การจัดลำดับความสำคัญในสิ่งที่สำคัญ
เมื่อคุณระบุจุดอ่อน (CWE) หรือช่องโหว่ (CVE) ได้แล้ว ความท้าทายต่อไปก็คือการจัดลำดับความสำคัญ วิศวกรมักต้องจัดการกับระบบการให้คะแนนหลายระบบ เช่น CVSS และ EPSS โดยไม่มีแผนงานที่ชัดเจน ดังนั้น การทำความเข้าใจวิธีการทำงานของคะแนนเหล่านี้จึงมีความสำคัญอย่างยิ่ง
คะแนน CVSS
ระบบการให้คะแนนช่องโหว่ทั่วไป (CVSSระบบจะประเมินช่องโหว่โดยพิจารณาจากความรุนแรง โดยใช้ตัวชี้วัดต่างๆ เช่น ความสามารถในการโจมตีและผลกระทบ ส่งผลให้คะแนนมีตั้งแต่ 0 (ความเสี่ยงต่ำ) ถึง 10 (วิกฤต)
- ความแข็งแรง: เป็นที่ยอมรับในระดับสากลและมีรายละเอียดครบถ้วน
- จุดอ่อน: ขาดบริบทแบบเรียลไทม์ ทำให้เกิดการจัดลำดับความสำคัญมากเกินไป
คะแนน EPSS
ระบบการให้คะแนนการทำนายการโจมตี (กำไรต่อหุ้นเครื่องมือนี้ช่วยคาดการณ์โอกาสที่จะเกิดการโจมตีในโลกแห่งความเป็นจริง ช่วยให้คุณมุ่งเน้นไปที่ช่องโหว่ที่ผู้โจมตีมีแนวโน้มที่จะใช้ประโยชน์มากที่สุด
- ความแข็งแรง: คำนึงถึงบริบทและมีความยืดหยุ่น
- จุดอ่อน: เป็นส่วนเสริมของ CVSS แต่ไม่ใช่สิ่งที่ใช้ทดแทน CVSS ได้อย่างสมบูรณ์
ในปี 2026 แพลตฟอร์มชั้นนำได้รวม CVSS และ EPSS เข้ากับการวิเคราะห์การเข้าถึง โดยกรองผลการค้นหาไม่เพียงแค่ตามความรุนแรงหรือความน่าจะเป็น แต่ยังดูว่าโค้ดที่มีช่องโหว่นั้นถูกเรียกใช้งานในแอปพลิเคชันของคุณจริงหรือไม่ แนวทางสามชั้นนี้ได้กลายเป็นมาตรฐานของอุตสาหกรรมแล้ว standard เพื่อลดปริมาณข้อมูลช่องโหว่ที่ไม่จำเป็นในโค้ดเบสขนาดใหญ่
การจับคู่ CWE กับ CVE
การแจงนับจุดอ่อนทั่วไป รายการต่างๆ มักเชื่อมโยงกับ CVE (ช่องโหว่ด้านความปลอดภัย) ซึ่งช่วยเชื่อมช่องว่างระหว่างจุดอ่อนที่อาจเกิดขึ้นและการปรากฏให้เห็นในโลกแห่งความเป็นจริง ตัวอย่างเช่น:
- CWE-79 (XSS) → CVE-2023-56789 (ช่องโหว่ XSS ในเว็บแอปพลิเคชัน)
ดังนั้น การทำความเข้าใจความแตกต่างระหว่าง CVE และ CWE จะช่วยให้วิศวกรสามารถติดตามช่องโหว่กลับไปยังต้นตอของปัญหา และนำมาตรการป้องกันด้านการออกแบบที่ดีขึ้นมาใช้ได้
ค้นหาเครื่องมือที่เหมาะสมสำหรับการจัดการ CWE และ CVE
1. สำรวจแคตตาล็อกและเครื่องมือของ CWE
แคตตาล็อก CWE คือรายการที่มีโครงสร้างของจุดอ่อนในซอฟต์แวร์ นอกจากนี้ ยังมีคุณค่าอย่างยิ่งในการป้องกันช่องโหว่ตั้งแต่ช่วงเริ่มต้นของการพัฒนา
- เยี่ยมชมเว็บไซต์ CWE: สำรวจจุดอ่อนของ CWE โดยแบ่งตามหมวดหมู่หรือความเกี่ยวข้องกับเทคโนโลยีที่คุณใช้
- การจับคู่ CWE กับ CVE: ใช้เครื่องมือของ MITRE เพื่อเชื่อมโยงจุดอ่อนทั่วไปกับ CVE เฉพาะเจาะจง โดยเชื่อมโยงข้อบกพร่องในการออกแบบกับช่องโหว่ที่สามารถใช้ประโยชน์ได้
เคล็ดลับ Pro: ใช้ CWE เป็นเกณฑ์มาตรฐานสำหรับการตรวจสอบโค้ด หรือใช้ร่วมกับ... CI/CD เครื่องมืออย่าง Xygeni สำหรับการตรวจจับและป้องกันข้อผิดพลาดในการเขียนโค้ดโดยอัตโนมัติ
2. ค้นหาและติดตาม CVE แบบเรียลไทม์
ฐานข้อมูล CVE รวบรวมช่องโหว่ที่พบแล้วในซอฟต์แวร์ ทำให้สามารถแก้ไขได้รวดเร็วยิ่งขึ้น นอกจากนี้ การทำให้กระบวนการนี้เป็นไปโดยอัตโนมัติยังช่วยประหยัดเวลาได้อย่างมาก
- ค้นหา CVE ตามผลิตภัณฑ์หรือผู้จำหน่าย: ใช้ ฐานข้อมูล NVD CVE เพื่อค้นหาช่องโหว่ที่ทราบแล้ว
- แจ้งเตือนอัตโนมัติ: เครื่องมืออย่าง Xygeni ผสานรวมการติดตาม CVE เข้ากับระบบของคุณ CI/CD pipelineเพื่อให้มั่นใจได้ว่าจะมีการแจ้งเตือนทันทีสำหรับช่องโหว่ที่สำคัญ
วิธีการทำงานของ Priority Funnels ของ Xygeni
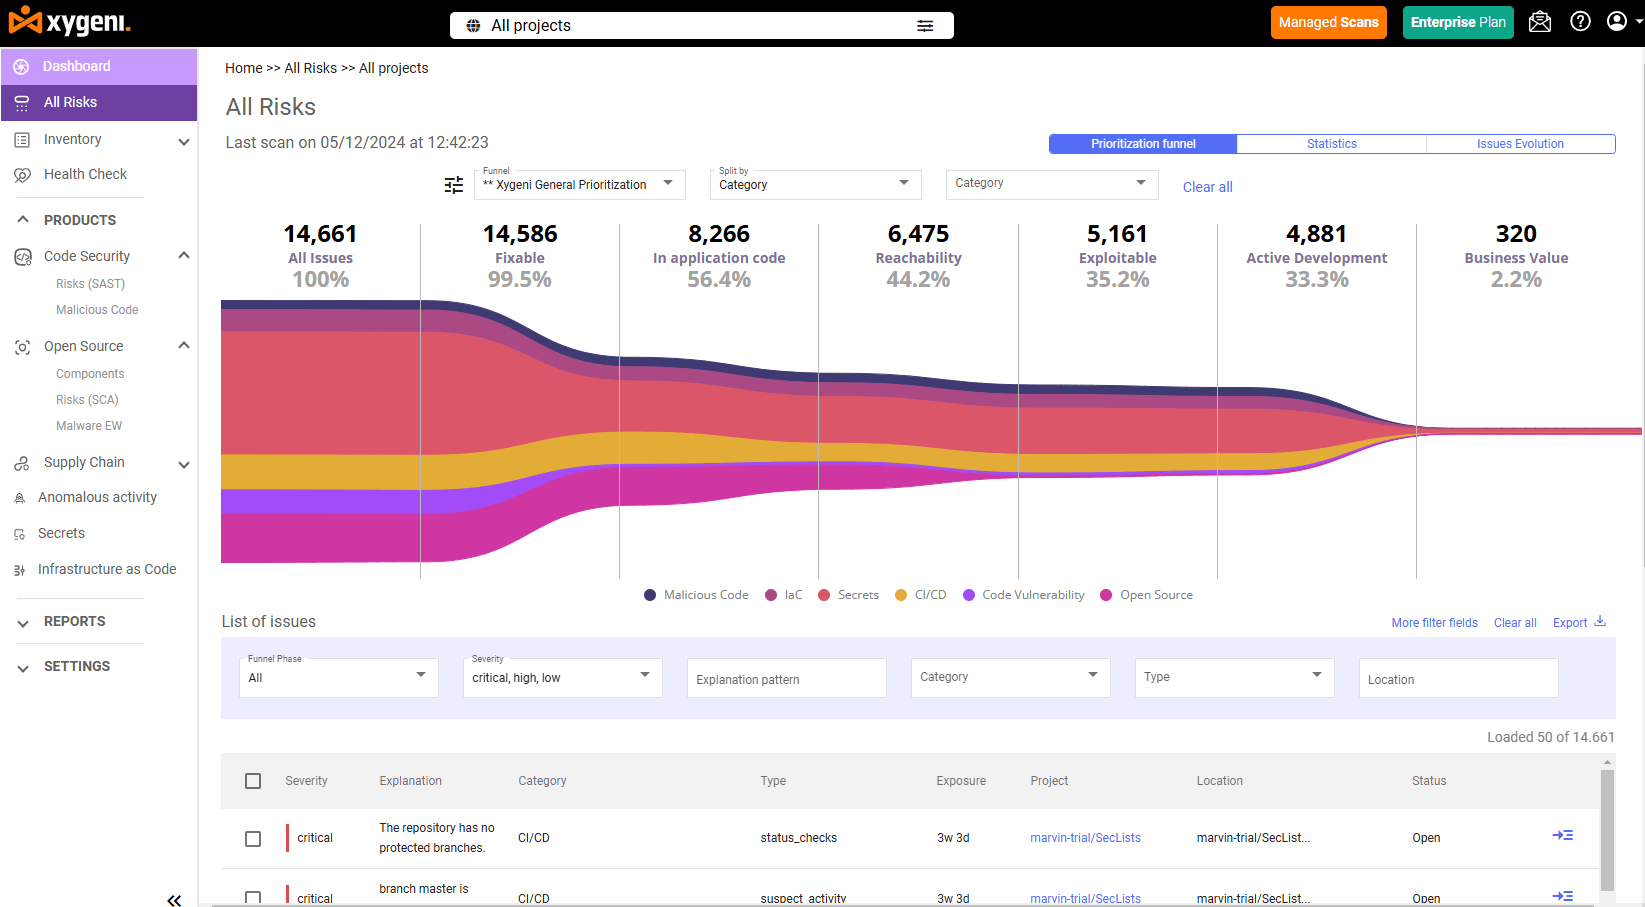
Xygeni ช่วยให้การจัดการ CVE เทียบกับ CWE ง่ายขึ้น ด้วยการนำเสนอช่องทางการจัดลำดับความสำคัญที่ช่วยให้คุณมุ่งเน้นความพยายามไปที่ความเสี่ยงที่สามารถดำเนินการแก้ไขได้ โดยการวิเคราะห์รายการ Common Weakness Enumeration ควบคู่ไปกับช่องโหว่ CVE Xygeni ช่วยให้ทีมของคุณมุ่งเน้นไปที่การแก้ไขสิ่งที่สำคัญที่สุด
คุณสมบัติเด่น:
- ช่องทางการตลาดนอกกรอบ
Xygeni มีฟังก์ชันการทำงานที่กำหนดไว้ล่วงหน้า เช่น “การจัดลำดับความสำคัญของ Xygeni” และ “การเข้าถึงของ Xygeni”- ตัวอย่าง: คัดกรองปัญหาที่มีลำดับความสำคัญต่ำ ลดช่องโหว่ 28,000 รายการให้เหลือเพียงไม่กี่รายการที่สามารถดำเนินการแก้ไขได้ โดยการรวม EPSS, การเข้าถึงได้, ผลกระทบต่อธุรกิจ และการเปิดเผยทางอินเทอร์เน็ต (จาก Xygeni) ASPM เวที เชื่อมโยงผลการค้นพบ CWE และ CVE จาก SAST, SCAรวมข้อมูลจาก DAST และเครื่องมือสแกนของบุคคลที่สามเข้าไว้ในมุมมองความเสี่ยงที่จัดลำดับความสำคัญไว้ เพื่อให้ทีมของคุณแก้ไขช่องโหว่ที่สำคัญ ไม่ใช่แค่ช่องโหว่ที่มีคะแนน CVSS สูงที่สุดเท่านั้น
- ช่องทางแบบกำหนดเองเพื่อการควบคุมที่แม่นยำยิ่งขึ้น
สร้างช่องทางการขายแบบกำหนดเองที่ปรับให้เหมาะกับองค์กรของคุณ ตัวอย่างเช่น:- ความสามารถในการเข้าถึง: โค้ดที่มีช่องโหว่นั้นถูกเรียกใช้งานจริงในแอปพลิเคชันของคุณหรือไม่?
- การใช้ประโยชน์: โอกาสที่ช่องโหว่นี้จะถูกใช้ประโยชน์มีมากน้อยแค่ไหน?
- บริบท CWE และ CVE แบบบูรณาการ
- การจับคู่ CWE ช่วยระบุสาเหตุหลัก เช่น จุดอ่อนในการเขียนโค้ด (เช่น CWE-89: การโจมตีแบบ SQL Injection)
- ข้อมูลเชิงลึกของ CVE ซึ่งเสริมด้วยคะแนน EPSS และ CVSS จะจัดลำดับความสำคัญของช่องโหว่ตามความเสี่ยงในโลกแห่งความเป็นจริง
เหตุใดเรื่องนี้จึงสำคัญสำหรับทีม DevOps และทีมรักษาความปลอดภัย
การจัดการ CVE เทียบกับ CWE ไม่ใช่แค่การแก้ไขช่องโหว่เท่านั้น แต่เป็นการแก้ไขช่องโหว่ที่ถูกต้องด้วย ดังนั้น เครื่องมือของ Xygeni จึงช่วยให้คุณสามารถ:
- มุ่งเน้นไปที่จุดอ่อนที่สามารถแก้ไขได้จาก การแจงนับจุดอ่อนทั่วไป รายการ.
- จัดลำดับความสำคัญของ CVE โดยพิจารณาจากผลกระทบในโลกแห่งความเป็นจริง
- ปรับแนวทางการแก้ไขปัญหาให้สอดคล้องกับลำดับความสำคัญทางธุรกิจ
ปรับปรุงการจัดการ CVE และ CWE ให้มีประสิทธิภาพยิ่งขึ้นในวันนี้
การจัดการ CVE เทียบกับ CWE ในระดับใหญ่ไม่ได้หมายถึงแค่การติดตามตัวระบุเท่านั้น แต่ยังหมายถึงการเชื่อมโยงจุดอ่อน การประเมินความสามารถในการโจมตีในโลกแห่งความเป็นจริง และการแก้ไขสิ่งที่สำคัญจริงๆ ในสภาพแวดล้อมของคุณ Xygeni's แพลตฟอร์ม AppSec แบบครบวงจร ที่ผสาน SAST, SCA, ASPMและระบบจัดลำดับความสำคัญที่ขับเคลื่อนด้วย AI เพื่อลดสัญญาณรบกวนด้านช่องโหว่ ทำให้ทีมของคุณใช้เวลาน้อยลงในการตรวจสอบและใช้เวลามากขึ้นในการส่งมอบโค้ดที่ปลอดภัย

คำถามที่พบบ่อย
CWE และ CVE แตกต่างกันอย่างไร?
CWE (Common Weakness Enumeration) คือคำที่ใช้อธิบายประเภทของจุดอ่อนในซอฟต์แวร์ ซึ่งเป็นสาเหตุหลักของช่องโหว่ ส่วน CVE (Common Vulnerabilities and Exposures) คือคำที่ใช้ระบุช่องโหว่เฉพาะในผลิตภัณฑ์นั้นๆ CWE หนึ่งรายการอาจเป็นสาเหตุหลักของ CVE นับพันรายการได้
ตัวอย่างของ CWE เมื่อเทียบกับ CVE คืออะไร?
CWE-89 อธิบายว่าการโจมตีแบบ SQL Injection เป็นประเภทของจุดอ่อน CVE-2021-44228 (Log4Shell) เป็นช่องโหว่ที่สามารถใช้ประโยชน์ได้โดยเฉพาะใน Apache Log4j Log4Shell ตรงกับสาเหตุหลักของ CWE แต่เป็น CVE ที่แยกต่างหาก สามารถติดตามได้ มีแพทช์และระดับความรุนแรงของตัวเอง
CWE หรือ CVE อะไรสำคัญกว่ากัน?
ทั้งสองอย่างมีจุดประสงค์ที่แตกต่างกันและจะได้ผลดีที่สุดเมื่อใช้ร่วมกัน CWE ช่วยป้องกันจุดอ่อนในระหว่างการพัฒนา ในขณะที่ CVE ช่วยแก้ไขช่องโหว่ที่ทราบแล้วในขั้นตอนการใช้งานจริง โปรแกรมรักษาความปลอดภัยที่มีประสิทธิภาพจะใช้ CWE ในระหว่างการตรวจสอบโค้ดและ SAST การสแกนและการติดตาม CVE ระหว่าง SCA และการจัดการแพทช์
CVSS คืออะไร และมีความเกี่ยวข้องกับ CVE อย่างไร?
CVSS (Common Vulnerability Scoring System) คือกรอบการให้คะแนนความรุนแรงที่ใช้ในการจัดอันดับ CVE ในระดับ 0–10 ช่วยในการจัดลำดับความสำคัญว่าควรแก้ไข CVE ใดก่อน แต่ขาดบริบทของการโจมตีแบบเรียลไทม์ ซึ่งเป็นเหตุผลที่ทีมส่วนใหญ่ในปัจจุบันจึงใช้ร่วมกับคะแนน EPSS
EPSS คืออะไร และทำไมจึงสำคัญ?
EPSS (Exploit Prediction Scoring System) คือระบบที่คาดการณ์โอกาสที่ช่องโหว่ CVE จะถูกโจมตีในโลกแห่งความเป็นจริงภายใน 30 วันข้างหน้า เมื่อรวมกับการวิเคราะห์ความรุนแรงและการเข้าถึงของ CVSS แล้ว EPSS จึงเป็นวิธีที่มีประสิทธิภาพที่สุดในการลดจำนวนช่องโหว่ที่ไม่สำคัญและมุ่งเน้นการแก้ไขไปยังเป้าหมายที่ผู้โจมตีต้องการอย่างแท้จริง
Xygeni ช่วยจัดการ CWE และ CVE ได้อย่างไร?
เครื่องมือจัดลำดับความสำคัญของ Xygeni ผสานรวม CVSS, EPSS, การเข้าถึงได้, การเปิดเผยทางอินเทอร์เน็ต และผลกระทบทางธุรกิจ เพื่อลดจำนวนข้อมูล CVE ดิบหลายพันรายการให้เหลือเพียงไม่กี่ความเสี่ยงที่สามารถดำเนินการแก้ไขได้อย่างแท้จริง การวิเคราะห์ CWE ช่วยระบุสาเหตุที่แท้จริง เพื่อให้ทีมสามารถแก้ไขจุดอ่อนที่ต้นเหตุ ไม่ใช่แค่แก้ไขเฉพาะบางกรณีเท่านั้น
