
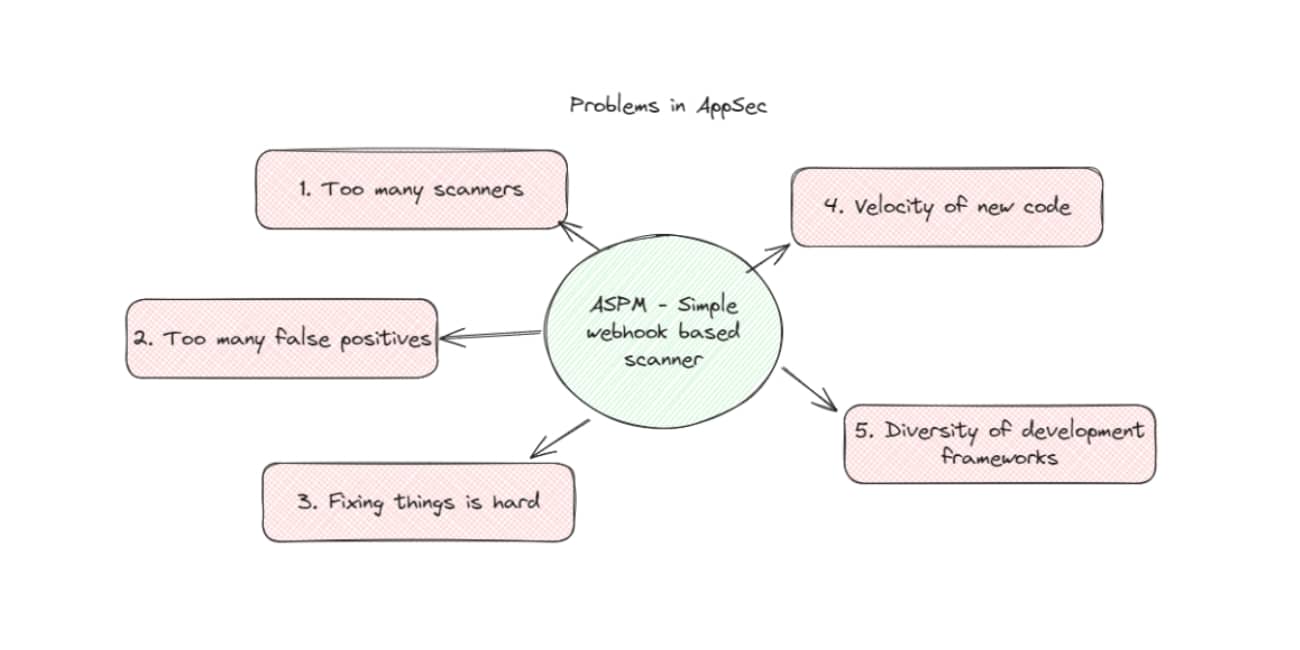






สิ่งเดียวที่เป็นที่ถกเถียงกันมากกว่าความหมายของ Application Security Posture Management (ASPM) คือการลงทุนในด้านใดด้านหนึ่ง ASPM เครื่องมือ คุ้มค่าหรือไม่? นับตั้งแต่มีการเปิดตัวหมวดหมู่นี้ ผู้ขายทุกประเภทต่างรีบออกมาอ้างว่าตนเองทำได้ แต่ยังไม่มีการกล่าวถึงมากนักว่านี่คืออนาคตหรือไม่ ท้ายที่สุดแล้ว อนาคตของความปลอดภัยของแอปพลิเคชันจะได้รับการแก้ไขได้ดีที่สุดโดยการทำความเข้าใจปัญหาที่ใหญ่ที่สุดของมัน ในบทความนี้ เราจะพูดถึงปัญหาที่ก่อให้เกิดหมวดหมู่นี้ขึ้นมา ASPM และประเมินว่าผลิตภัณฑ์นั้นสามารถตอบโจทย์ความต้องการของตลาดได้หรือไม่
ปัญหาด้านความปลอดภัยของแอปพลิเคชัน
เครื่องสแกนมากเกินไป
เนื่องจากเดิมทีฉันได้โต้แย้งว่า ASPM รวมทั้ง เครื่องสแกน 8 ชนิดอย่างน้อยก็มีเพิ่มขึ้นอีกสองตัว ทีมรักษาความปลอดภัยยอมรับเครื่องสแกนได้ แต่เฉพาะในกรณีที่มันสมเหตุสมผลที่จะแตกต่าง การสแกนเซิร์ฟเวอร์ขณะทำงานไม่ได้หมายความว่าจะเป็นเช่นนั้นเสมอไป จำเป็นต้อง เพื่อให้ตรงกับสิ่งที่กำลังสแกนคลังเก็บข้อมูล ปัญหาคือคลังเก็บข้อมูลได้กลายเป็นแหล่งข้อมูลที่น่าเชื่อถือมากขึ้นในการค้นหาและแก้ไขช่องโหว่
แม้จะอยู่ในที่เดียวกัน แต่คลังเก็บข้อมูล (repository) สามารถเก็บไฟล์ได้หลายสิบไฟล์ซึ่งทำหน้าที่แตกต่างกันมากมาย ตามธรรมเนียมแล้ว ทีมรักษาความปลอดภัยจำเป็นต้องตั้งค่าอิมเมจ Docker หรือไบนารีหลายชุดเพื่อสแกนไฟล์เหล่านี้เมื่อมีการเปลี่ยนแปลงและปรับใช้ การดูแลรักษาสแกนเนอร์อาจใช้เวลาทำงานเต็มเวลาหลายชั่วโมง เนื่องจากแต่ละตัวจำเป็นต้องมีการกำหนดค่าพิเศษเพื่อทำงานกับโค้ดส่วนต่างๆ
ทีมงานรักษาความปลอดภัย จำเป็นต้องมองเห็นได้ชัดเจน จากสแกนเนอร์ที่หลากหลายเหล่านี้ แต่ได้รับประโยชน์อย่างมากจากความเรียบง่ายของระบบ "ไม่ต้องใช้เอเจนต์" pipeline เว็บhooks ซึ่งสามารถสแกนได้โดยไม่ต้องตั้งค่าใดๆ หรืออย่างน้อยก็ใช้เพียงเครื่องมือเดียวในการสแกน ASPM เครื่องมือเหล่านี้ช่วยให้มองเห็นภาพรวมได้อย่างชัดเจนและง่ายดาย
ผลบวกลวงมากเกินไป
ข้อโต้แย้งเกี่ยวกับการรวมเครื่องสแกนทุกชนิดไว้ในที่เดียวคือ หลายคนบอกว่าคุณภาพการสแกนจะลดลง ผมเข้าใจถึงข้อกังวลนี้ แต่มีข้อโต้แย้งสองประการ ประการแรก เครื่องมือหลายอย่างก็แค่ใช้ซอฟต์แวร์โอเพนซอร์สแบบเดียวกันอยู่แล้ว เครื่องสแกนแบบออลอินวันก็แค่แสดงความจริงใจในเรื่องนี้มากขึ้น ประการที่สอง ข้อโต้แย้งเหล่านี้มักตั้งอยู่บนความคิดที่ว่า เป็นไปไม่ได้ที่เครื่องสแกนของคนอื่นจะดีเท่ากับเครื่องสแกนของตัวเอง
ท้ายที่สุดแล้ว ปัญหาอยู่ที่การแก้ปัญหาเรื่องผลลัพธ์ที่ผิดพลาดมากเกินไป ความสามารถในการเข้าถึงหมายถึงการค้นหาว่าช่องโหว่นั้นสามารถถูกโจมตีได้จริงหรือไม่ หลายๆ อย่าง ASPM เครื่องมือต่างๆ ได้สร้างเวอร์ชัน "ที่ใช้งานได้ดีพอ" ของการเข้าถึงได้ในตัวแล้ว ดังนั้นทุกวันนี้จึงยากขึ้นเรื่อยๆ ที่จะโต้แย้งว่าทำไม่ได้
ที่แย่ที่สุดคือ การสแกนหา CVE การตรวจสอบด้วยตนเองอาจทำให้เกิดจุดบอดที่สำคัญ ซึ่งเป็นเหตุผลที่ผมชื่นชมผู้ให้บริการอย่าง Xygeni ด้วยเหตุผลสองประการ: ประการแรก การสแกนหามัลแวร์จากต้นทางแทนที่จะตรวจสอบแค่ช่องโหว่ ประการที่สอง... commitมีจุดประสงค์เพื่อค้นหาการกำหนดค่าที่สามารถใช้ประโยชน์ได้อื่นๆ เช่น pipeline การกำหนดค่าที่ไม่ถูกต้อง รวมถึงตรวจจับว่ามีการโจมตีเหล่านี้เกิดขึ้นหรือไม่
การซ่อมแซมสิ่งต่างๆ นั้นยากมากจริงๆ
ทีมรักษาความปลอดภัยพบว่าการแก้ไขช่องโหว่ด้านความปลอดภัยเป็นไปอย่างเชื่องช้ามาก ผมเคยได้ยินเรื่องราวที่น่ากลัวมากมายเกี่ยวกับช่องโหว่ร้ายแรงที่สุดอย่าง Zero-day ที่ยังต้องใช้เวลาหลายเดือนกว่าจะแก้ไขได้ทั่วทั้งระบบ enterprise ระบบนิเวศ แม้ว่าเครื่องมือหลายอย่างจะบอกว่าปัญหาคือ "การจัดลำดับความสำคัญ" แต่คุณจะจัดลำดับความสำคัญได้ทั้งวัน แต่ถ้าวิศวกรไม่สามารถแก้ไขปัญหาได้อย่างง่ายดาย ทุกอย่างก็ไร้ประโยชน์
นี่เป็นแนวโน้มที่เน้นไปทางด้าน "การจัดการช่องโหว่" มากกว่า ASPMแต่เป้าหมายที่แท้จริงควรเป็นการช่วยเหลือผู้พัฒนาในการแก้ไขช่องโหว่ ASPM.
โค้ดเยอะเกินไป เร็วเกินไป
หากเราคิดว่าระบบคลาวด์ช่วยเร่งการใช้งานโค้ดแล้ว ปัญญาประดิษฐ์เชิงสร้างสรรค์ (Generative AI) ก็ยิ่งเพิ่มความเร็วในการเขียนโค้ดเข้าไปอีก อีกประเด็นที่มักถูกมองข้ามคือ ปัญญาประดิษฐ์เชิงสร้างสรรค์ช่วยเปิดโลกทัศน์ใหม่ ๆ ให้กับการเขียนโค้ด ทำให้ทุกคนตั้งแต่ทีมขายไปจนถึงฝ่ายบัญชีสามารถสร้างสคริปต์ Python ที่ทำงานง่าย ๆ ได้
ความก้าวหน้าเหล่านี้ทำให้การสแกนบ่อยครั้ง ในสภาพแวดล้อมที่หลากหลาย และบ่อยครั้ง มีความสำคัญมากกว่าที่เคย หากจำเป็นต้องมีกระบวนการอนุมัติที่ยาวนานเพื่อตั้งค่าแอปพลิเคชันใหม่ที่ใช้การสแกน คุณก็ควรเตรียมใจที่จะทำงานโดยไม่มีข้อมูลอะไรเลย
สภาพแวดล้อมมีความหลากหลายมากเกินไป
แม้ว่าจำนวนสแกนเนอร์อาจมีมากมายจนน่าเวียนหัว แต่เมื่อรวมกับเฟรมเวิร์ก JavaScript รูปแบบต่างๆ หรือเฟรมเวิร์กอื่นๆ ที่แต่ละยุคสมัยกำลังเป็นที่นิยม การค้นหา “โซลูชันที่ดีที่สุดเฉพาะด้าน” จึงเป็นไปไม่ได้อีกต่อไป ผมไม่คิดว่าทีมรักษาความปลอดภัยจะมองหาโซลูชันการสแกนที่ดีที่สุดสำหรับ JavaScript ทุกรูปแบบ โซลูชันเดียวก็เพียงพอแล้ว ASPM เครื่องมือนี้สามารถทำให้การสแกนครอบคลุมพื้นที่ได้กว้างขวางกว่าการพยายามสแกนทีละภาษา
ASPM วิธีแก้ปัญหาด้วยเครื่องมือ?
ปัญหาเหล่านี้คือเหตุผลที่ฉันกำหนดนิยามนี้ ASPM เป็น:
Application Security Posture Management มีทุกสิ่งที่คุณต้องการเพื่อสแกนและแก้ไขช่องโหว่ในแอปพลิเคชันของคุณ โดยจะทำการสแกนความปลอดภัยทั่วทั้งระบบของคุณ SDLC pipelineรวบรวมผลลัพธ์ และสร้างเวิร์กโฟลว์สำหรับการแก้ไขปัญหา
ในทางปฏิบัติ สิ่งนี้จะเกิดขึ้นจริงในรูปแบบของการผสานรวมซอร์สโค้ดแบบครบวงจร ซึ่งจะสแกนโค้ดของคุณเพื่อหาช่องโหว่ จัดลำดับความสำคัญ และช่วยมอบหมายให้บุคคลที่เหมาะสมรับผิดชอบได้อย่างราบรื่น มาดูกันว่าสิ่งนี้จะแก้ปัญหาทั้งหมดได้อย่างไร ปัญหาหลัก ใน AppSec:
เครื่องสแกนมากเกินไป
- เรื่องนี้อธิบายได้ด้วยตัวเองอยู่แล้ว – ไม่มีเหตุผลอะไรที่จะต้องมีโซลูชันเฉพาะจุดถึง 8 แบบ ในเมื่อโซลูชันเดียวก็เพียงพอที่จะครอบคลุมงานส่วนใหญ่ในระบบของคุณได้
ผลบวกเท็จมากเกินไป
- ถึงแม้ว่าแนวคิดเรื่อง "โซลูชันเฉพาะจุดที่ดีกว่า" ยังคงมีอยู่ ASPMโดยทั่วไปแล้ว เครื่องมือเหล่านี้จะมีภาพรวมที่ครอบคลุมมากกว่าเกี่ยวกับวิธีการทำงานของแอปพลิเคชัน ไม่ว่าจะเป็นการแมปการพึ่งพาของการสร้าง หรือภาพรวม "โค้ดสู่คลาวด์" เครื่องมือเหล่านี้มักจะทำงานได้ดีกว่าในการกำจัดผลลัพธ์ที่ผิดพลาด
การซ่อมแซมสิ่งต่างๆ นั้นยากมากจริงๆ
- พูดตามตรง นี่คือจุดที่ (โดยทั่วไป) ผู้ให้บริการหลายรายที่ไม่ได้ทำการสแกนได้สร้างเครื่องมือที่ดีกว่าสำหรับการแก้ไขปัญหา ไม่ว่าจะอย่างไรก็ตาม นี่คือจุดที่ ASPM เก่งกว่า สพม – ที่จริงแล้วมันมีวิธีการส่งข้อมูลการค้นพบไปยังผู้ที่สามารถแก้ไขปัญหาได้
โค้ดเยอะเกินไป เร็วเกินไป
- ข้อเท็จจริงที่ว่าการติดตั้งสแกนเนอร์ลงในที่เก็บข้อมูลใหม่โดยอัตโนมัติเป็นคุณสมบัติที่หาได้ยากนั้น แสดงให้เห็นว่าระบบที่ใช้เว็บฮุคเป็นหลักนั้นมีจำกัด ASPM ช่วยให้ระบบรักษาความปลอดภัยสามารถปรับขนาดได้เร็วเท่ากับปริมาณโค้ดในสภาพแวดล้อมนั้นๆ
สภาพแวดล้อมมีความหลากหลายมากเกินไป
- แม้ว่าอาจจะมีกรณีพิเศษอยู่บ้าง แต่การประเมินว่า "ดีที่สุดในระดับเดียวกัน" นั้นยากขึ้นเรื่อยๆ ทีมรักษาความปลอดภัยควรทดสอบสแกนเนอร์ 8 ตัวกับ 5 ภาษา พร้อมด้วยตัวอย่างการใช้งาน 10 แบบหรือไม่?
ฉันยืนหยัดอยู่เคียงข้าง ASPM (และ ASPM เครื่องมือเหล่านี้ (เช่น เครื่องมือรักษาความปลอดภัยแอปพลิเคชัน) คืออนาคตของการรักษาความปลอดภัยแอปพลิเคชัน เพราะมันช่วยแก้ปัญหาต่างๆ ที่ผู้เชี่ยวชาญด้านความปลอดภัยของแอปพลิเคชันต้องเผชิญ ทันทีที่สัญญาที่มีอยู่หมดอายุ หรือแม้กระทั่งก่อนหน้านั้น ผู้ปฏิบัติงานจะรีบหันไปใช้โซลูชันใหม่เหล่านี้ สิ่งเดียวที่หยุดพวกเขาได้คือการตระหนักว่ามีวิธีที่ดีกว่านั้น

