





ปัจจุบันนักพัฒนาซอฟต์แวร์พึ่งพาสิ่งนี้อย่างมาก ซอฟต์แวร์โอเพนซอร์ส เพื่อสร้างแอปพลิเคชันที่รวดเร็วและล้ำสมัยยิ่งขึ้น อย่างไรก็ตาม ซอฟต์แวร์โอเพนซอร์สซึ่งคิดเป็น มากถึง 90% ของโค้ดเบสสมัยใหม่กำลังเพิ่มมากขึ้น ตกเป็นเป้าหมายของอาชญากรไซเบอร์ด้วยเหตุนี้ ภัยคุกคามต่างๆ เช่น มัลแวร์โอเพนซอร์ส จึงพบได้บ่อยกว่าที่เคย แทรกซึมเข้าไปในส่วนประกอบต่างๆ และทำให้โครงการเสี่ยงต่อช่องโหว่ด้วยเหตุนี้ การวิเคราะห์มัลแวร์จึงเปลี่ยนจากสิ่งที่ไม่จำเป็นมาเป็นสิ่งที่สำคัญอย่างยิ่ง โดยการใช้เครื่องมือวิเคราะห์มัลแวร์ขั้นสูง นักพัฒนาสามารถระบุและกำจัดโค้ดที่เป็นอันตรายได้อย่างรวดเร็ว ซึ่งจะช่วยปกป้องแอปพลิเคชันของตนและรักษาความไว้วางใจของผู้ใช้ได้
ในคู่มือนี้ เราจะสำรวจกระบวนการวิเคราะห์มัลแวร์สำหรับซอฟต์แวร์โอเพนซอร์ส และเน้นถึงประโยชน์ของการใช้เครื่องมือวิเคราะห์มัลแวร์
การวิเคราะห์มัลแวร์สำหรับซอฟต์แวร์โอเพนซอร์สคืออะไร?
เริ่ม, การวิเคราะห์มัลแวร์ หมายถึงการพิจารณาอย่างใกล้ชิด ซอฟต์แวร์ที่เป็นอันตราย ไปยัง เข้าใจ มันทำอะไร มาจากไหน และ มันอาจก่อให้เกิดความเสียหายได้อย่างไรสำหรับซอฟต์แวร์โอเพนซอร์ส ขั้นตอนนี้เกี่ยวข้องกับการตรวจสอบทุกไลบรารี ส่วนประกอบ และแพ็กเกจอย่างละเอียดถี่ถ้วน เพื่อค้นหาอันตรายที่ซ่อนอยู่
เนื่องจากการใช้งานส่วนประกอบโอเพนซอร์สเพิ่มมากขึ้น ภัยคุกคามต่างๆ เช่น ความสับสนในการพึ่งพา และ การยึดครองโดยไทโป มัลแวร์ประเภทโอเพนซอร์สได้กลายมาเป็นภัยคุกคามร้ายแรง ดังนั้น การใช้เครื่องมือวิเคราะห์มัลแวร์เพื่อระบุและจัดการกับมัลแวร์โอเพนซอร์สจึงมีความสำคัญอย่างยิ่งต่อการรักษาความปลอดภัยของโครงการซอฟต์แวร์สมัยใหม่
มีสองวิธีหลักในการวิเคราะห์มัลแวร์:
- การวิเคราะห์แบบคงที่: วิธีการนี้ตรวจสอบโค้ดโดยไม่ต้องเรียกใช้งาน โดยมุ่งเน้นไปที่การระบุรูปแบบที่เป็นอันตรายหรือสคริปต์ที่น่าสงสัย
- การวิเคราะห์แบบไดนามิก: แนวทางนี้เกี่ยวข้องกับการรันโค้ดใน สภาพแวดล้อมเสมือนจริง เพื่อสังเกตพฤติกรรมแบบเรียลไทม์
ด้วยการผสมผสานแนวทางเหล่านี้ องค์กรต่างๆ จะได้รับประโยชน์ดังนี้ เข้าใจลึกซึ้งขึ้น ตระหนักถึงภัยคุกคามที่อาจเกิดขึ้น และมีความพร้อมมากขึ้นในการรับมือกับภัยคุกคามเหล่านั้น
กระบวนการวิเคราะห์มัลแวร์สำหรับซอฟต์แวร์โอเพนซอร์ส
การขอ กระบวนการวิเคราะห์มัลแวร์ โดยทั่วไปเกี่ยวข้องกับขั้นตอนต่อไปนี้:
- รวบรวมส่วนประกอบที่จำเป็น: ขั้นแรก ให้รวบรวมไลบรารีหรือแพ็กเกจที่ต้องสงสัยว่ามีเนื้อหาที่ไม่พึงประสงค์ มัลแวร์โอเพนซอร์ส.
- การวิเคราะห์แบบคงที่: ขั้นตอนต่อไป ตรวจสอบโค้ดเพื่อหารูปแบบที่น่าสงสัย ช่องโหว่ หรือการดำเนินการที่ซ่อนเร้น
- การวิเคราะห์แบบไดนามิก: หลังจากนั้น ให้รันโค้ดใน สภาพแวดล้อมเสมือนจริง เพื่อสังเกตพฤติกรรมของมันแบบเรียลไทม์
- วิเคราะห์ย้อนกลับภัยคุกคามที่ซับซ้อน: หากต้องการข้อมูลเชิงลึกเพิ่มเติม โปรดใช้ การกลับรหัสด้วยตนเอง เทคนิคต่างๆ เพื่อเปิดเผยกลยุทธ์ขั้นสูงของมัลแวร์
- บันทึกและลดผลกระทบ: สุดท้ายนี้ ให้บันทึกผลการตรวจสอบทั้งหมดและดำเนินการแก้ไขที่เหมาะสมเพื่อป้องกันความเสี่ยงในอนาคต
ด้วยการทำตามขั้นตอนเหล่านี้ องค์กรต่างๆ สามารถจัดการกับช่องโหว่และปกป้องโครงการของตนจากมัลแวร์โอเพนซอร์สได้อย่างมีประสิทธิภาพ
ประโยชน์ของเครื่องมือวิเคราะห์มัลแวร์
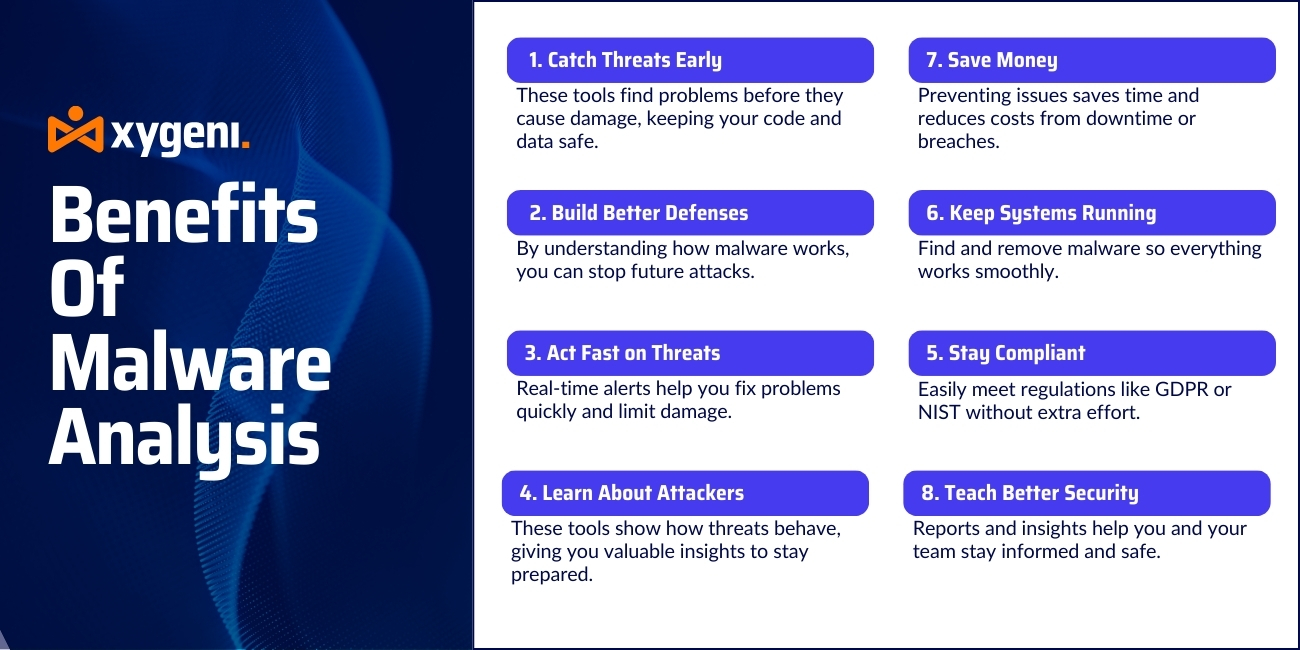
เครื่องมือวิเคราะห์มัลแวร์มีข้อดีหลายประการ แต่ข้อดีต่อไปนี้ถือเป็นสิ่งสำคัญที่สุดสำหรับการรักษาความปลอดภัยของระบบและปกป้องข้อมูลของคุณ:
การระบุภัยคุกคามที่ดีขึ้น
สิ่งสำคัญที่สุดคือ เครื่องมือวิเคราะห์มัลแวร์มีความสามารถในการระบุภัยคุกคามได้ตั้งแต่เนิ่นๆ โดยใช้ทั้งการวิเคราะห์แบบคงที่และแบบไดนามิก ทำให้สามารถค้นพบรูปแบบและพฤติกรรมที่เป็นอันตรายได้อย่างรวดเร็ว ซึ่งช่วยให้ตรวจพบช่องโหว่ก่อนที่จะก่อให้เกิดอันตราย
การป้องกันเชิงรุก
นอกจากนี้ เครื่องมือเหล่านี้ยังช่วยให้องค์กรต่างๆ สร้างระบบป้องกันที่แข็งแกร่งยิ่งขึ้นได้ด้วยการทำความเข้าใจวิธีการทำงานของมัลแวร์ แนวทางเชิงรุกนี้ช่วยป้องกันการโจมตีในอนาคต รวมถึงภัยคุกคามขั้นสูง เช่น ช่องโหว่แบบ zero-day.
การตอบสนองต่อเหตุการณ์ที่เข้มแข็งยิ่งขึ้น
นอกจากนี้ ข้อมูลเชิงลึกแบบเรียลไทม์จากเครื่องมือวิเคราะห์มัลแวร์ช่วยให้สามารถตอบสนองต่อเหตุการณ์ได้รวดเร็วและมีประสิทธิภาพมากขึ้น ซึ่งจะช่วยลดความเสียหายและทำให้มั่นใจได้ว่าระบบที่สำคัญจะได้รับการกู้คืนอย่างรวดเร็ว
ปรับปรุงข้อมูลภัยคุกคาม
ด้วยการตรวจสอบมัลแวร์อย่างละเอียด เครื่องมือเหล่านี้จะให้ข้อมูลที่มีค่าเกี่ยวกับผู้ก่อภัยคุกคาม เทคนิค และกลยุทธ์ ข้อมูลเหล่านี้ไม่เพียงแต่ปกป้องระบบของคุณ แต่ยังช่วยให้คุณเตรียมพร้อมรับมือกับภัยคุกคามที่คล้ายคลึงกันในอนาคตอีกด้วย
ปรับปรุงความสมบูรณ์ของระบบ
สุดท้ายนี้ เครื่องมือวิเคราะห์มัลแวร์จะช่วยให้ระบบของคุณทำงานได้อย่างราบรื่นโดยการตรวจจับและกำจัดโค้ดที่เป็นอันตราย ทำให้มั่นใจได้ถึงความน่าเชื่อถือและความพร้อมใช้งานของแอปพลิเคชันที่สำคัญ
ผลิตภัณฑ์เตือนภัยล่วงหน้าของ Xygeni ช่วยเสริมความปลอดภัยของซอฟต์แวร์โอเพนซอร์สได้อย่างไร
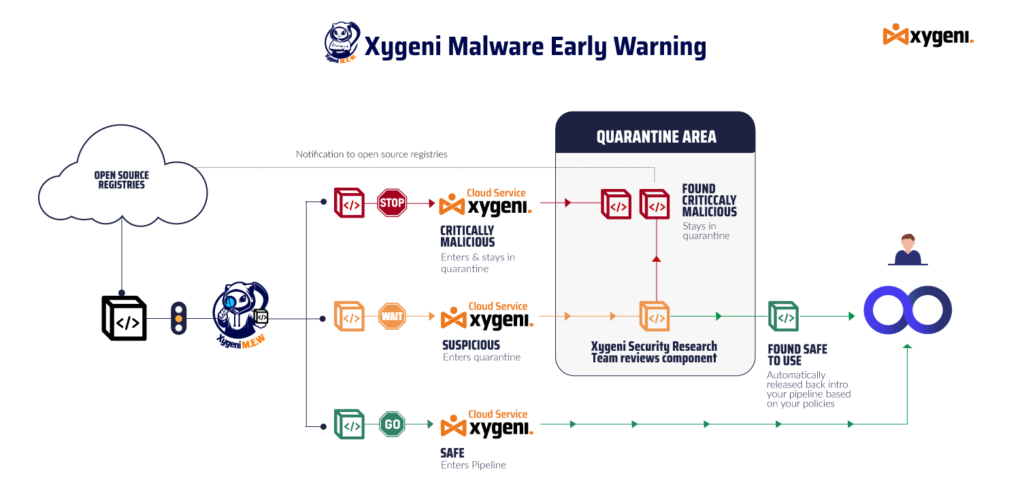
ผลิตภัณฑ์เตือนภัยล่วงหน้าของ Xygeni ออกแบบมาโดยเฉพาะเพื่อรักษาความปลอดภัยของซอฟต์แวร์โอเพนซอร์สโดยการแก้ไขช่องโหว่เชิงรุก นี่คือวิธีการทำงาน:
- การตรวจสอบอย่างต่อเนื่อง: โปรแกรมนี้ตรวจสอบฐานข้อมูลสาธารณะเพื่อค้นหาแพ็กเกจที่เป็นอันตรายและบล็อกแพ็กเกจเหล่านั้นทันที ช่วยปกป้องซอฟต์แวร์ของคุณจากภัยคุกคามแบบเรียลไทม์
- การแก้ไขอัตโนมัติ: ด้วยการติดตั้งแพทช์หรือกักกันภัยคุกคามโดยอัตโนมัติ Xygeni ช่วยประหยัดเวลาและความพยายามอันมีค่าให้กับทีมของคุณ
- ข้อมูลเชิงลึกที่ครอบคลุม: ระบบนี้จัดทำรายงานโดยละเอียดเกี่ยวกับช่องโหว่ที่ตรวจพบ ช่วยให้ทีมสามารถจัดลำดับความสำคัญและแก้ไขปัญหาที่สำคัญได้อย่างมีประสิทธิภาพ
- การบูรณาการภัยคุกคามระดับโลก: Xygeni เสริมการวิเคราะห์ด้วยข้อมูลจากฐานข้อมูลทั่วโลก ซึ่งช่วยปรับปรุงการตรวจจับและการตอบสนองต่อมัลแวร์ให้ดียิ่งขึ้น
ด้วยคุณสมบัติเหล่านี้ Xygeni จึงนำเสนอโซลูชันที่เหนือกว่าใครในการปกป้องห่วงโซ่อุปทานซอฟต์แวร์ของคุณจากภัยคุกคามต่างๆ มัลแวร์โอเพนซอร์ส.
เหตุใดนักพัฒนาจึงต้องการการวิเคราะห์มัลแวร์ทั้งแบบคงที่และแบบไดนามิก
เมื่อถึงเวลาต้องวิเคราะห์ ซอฟต์แวร์โอเพนซอร์สการวิเคราะห์แบบคงที่หรือแบบไดนามิกเพียงอย่างเดียวไม่เพียงพอ การผสมผสานทั้งสองอย่างเข้าด้วยกันจะช่วยให้ได้แนวทางที่ครอบคลุมในการระบุและแก้ไขช่องโหว่
ตัวอย่างเช่น:
- การวิเคราะห์แบบสถิต มีความสามารถโดดเด่นในการระบุภัยคุกคามตามลักษณะเฉพาะ ทำให้เหมาะสำหรับการสแกนเชิงป้องกัน
- การวิเคราะห์แบบไดนามิกในทางกลับกัน วิธีการแบบคงที่อาจมองข้ามความเสี่ยงที่เกิดจากพฤติกรรมได้
การใช้ เครื่องมือวิเคราะห์มัลแวร์ การผสานรวมทั้งสองวิธีเข้าด้วยกันจะช่วยให้นักพัฒนาสามารถรักษาความปลอดภัยให้กับโปรเจ็กต์ของตนจากภัยคุกคามที่หลากหลายยิ่งขึ้น
การสร้างซอฟต์แวร์ที่ปลอดภัย: ก้าวต่อไปของคุณ
ในฐานะนักพัฒนา เราทราบดีว่าซอฟต์แวร์โอเพนซอร์สเป็นแรงขับเคลื่อนสำคัญของนวัตกรรมและช่วยเร่งการพัฒนา อย่างไรก็ตาม พลังที่ยิ่งใหญ่มาพร้อมกับความรับผิดชอบที่ยิ่งใหญ่เช่นกัน มัลแวร์โอเพนซอร์สเป็นภัยคุกคามที่เพิ่มมากขึ้น และการเพิกเฉยต่อมันไม่ใช่ทางเลือกอีกต่อไป นั่นเป็นเหตุผลว่าทำไมการผสานรวมเครื่องมือวิเคราะห์มัลแวร์เข้ากับขั้นตอนการทำงานของคุณจึงเป็นการเปลี่ยนแปลงครั้งสำคัญ
ลองคิดดูสิ: การจัดการกับช่องโหว่เชิงรุก ไม่เพียงแต่จะปกป้องโค้ดของคุณเท่านั้น แต่ยังปกป้องผู้ใช้และสร้างความไว้วางใจให้กับพวกเขาด้วย เครื่องมืออย่างผลิตภัณฑ์ Early Warning ของ Xygeni ช่วยให้เรื่องนี้ง่ายขึ้นโดยการทำการจัดการกับขั้นตอนที่ยุ่งยากโดยอัตโนมัติ คุณจึงสามารถมุ่งเน้นไปที่สิ่งสำคัญ นั่นคือการสร้างซอฟต์แวร์ที่ยอดเยี่ยม
ระบบรักษาความปลอดภัยไม่จำเป็นต้องทำให้งานของคุณช้าลง ด้วยเครื่องมือที่เหมาะสม มันอาจช่วยเร่งงานของคุณให้เร็วขึ้นได้ด้วยซ้ำ โดยการป้องกันปัญหาตั้งแต่เนิ่นๆ ก่อนที่จะลุกลามใหญ่โตกลายเป็นปัญหาใหญ่ที่ต้องเสียค่าใช้จ่ายสูง ดังนั้นทำไมต้องรอ? กำหนดการสาธิตวันนี้ และดูว่า Xygeni สามารถช่วยคุณส่งมอบซอฟต์แวร์ที่ปลอดภัยได้อย่างมั่นใจได้อย่างไร
อยากเรียนรู้เพิ่มเติมไหม? รับชมวิดีโอของเรา รายการ SafeDev Talk ตอนที่ไม่ต้องลงทะเบียน เกี่ยวกับการวิวัฒนาการของการโจมตีด้วยมัลแวร์โอเพนซอร์ส
เรียนรู้เพิ่มเติมเกี่ยวกับสิ่งเหล่านี้และความจำเป็นในการวางกลยุทธ์เชิงรุกเพื่อปกป้องการพัฒนาและการส่งมอบซอฟต์แวร์ของคุณ!