






นิศ2 (คำสั่งด้านความปลอดภัยของเครือข่ายและข้อมูลระเบียบ NIS2 (NIS2) กลายเป็นกฎระเบียบสำคัญสำหรับองค์กรต่างๆ ภายในสหภาพยุโรป (EU) โดยมีเป้าหมายหลักคือการเสริมสร้างกรอบการรักษาความปลอดภัยทางไซเบอร์และปกป้องโครงสร้างพื้นฐานที่สำคัญ ระเบียบ NIS2 บังคับใช้แนวปฏิบัติด้านความปลอดภัยทางไซเบอร์ที่เข้มงวด ซึ่งส่งผลกระทบต่อ (ดังที่คุณจะได้เห็นต่อไป) อุตสาหกรรมและภาคส่วนต่างๆ อย่างกว้างขวาง การปฏิบัติตาม NIS2 เป็นข้อกำหนดทางกฎหมายและเป็นส่วนสำคัญของแนวทางเชิงกลยุทธ์ในการสร้างความยืดหยุ่นต่อความท้าทายด้านความปลอดภัยทางไซเบอร์ที่เพิ่มขึ้น ในบทความนี้ เราจะมาดูว่าใครบ้างที่ได้รับผลกระทบจาก NIS2 ทำไมคุณจึงควรใส่ใจกับการปฏิบัติตาม และคุณจะลดความซับซ้อนของกระบวนการปฏิบัติตามได้อย่างไร
แต่ NIS2 คืออะไรกันแน่?
คำสั่ง NIS2 อิงตามคำสั่ง NIS (Network and Information Security) ฉบับแรกที่เผยแพร่ในปี 2016 เพื่อปรับปรุงความปลอดภัยทางไซเบอร์ในสหภาพยุโรปในภาคส่วนสำคัญๆ แต่เนื่องจากภัยคุกคามทางไซเบอร์ได้พัฒนาขึ้น ความต้องการของ NIS ก็พัฒนาขึ้นเช่นกัน และในปัจจุบัน จำเป็นต้องปรับขอบเขตให้สะท้อนถึงช่องโหว่ที่เราพบเห็นมากขึ้นเรื่อยๆ คำสั่ง NIS2 นำเสนอข้อกำหนดด้านความปลอดภัยทางไซเบอร์ที่ครอบคลุมมากขึ้น พร้อมด้วยการบริหารความเสี่ยง การรายงาน และความรับผิดชอบที่เพิ่มขึ้น standards.
ต่างจากรุ่นก่อน (คำสั่ง (EU) 2016/1148 ('NIS-D'NIS2 ไม่ได้จำกัดเฉพาะหน่วยงานที่ 'จำเป็น' เท่านั้น แต่ยังครอบคลุมถึงหน่วยงานที่ 'สำคัญ' ด้วย ทำให้ครอบคลุมอุตสาหกรรมต่างๆ อย่างกว้างขวาง การจัดประเภทนี้มีความสำคัญเพราะแสดงให้เห็นถึงการพึ่งพาเทคโนโลยีดิจิทัลที่สูงขึ้นในภาคส่วนอื่นๆ นอกเหนือจากโครงสร้างพื้นฐานที่สำคัญแบบดั้งเดิม เช่น การดูแลสุขภาพ การเงิน พลังงาน การขนส่ง และผู้ให้บริการดิจิทัล
ใครบ้างที่ได้รับผลกระทบจาก NIS2?
คำสั่ง NIS2 ขยายขอบเขตจากคำสั่ง NIS ฉบับเดิม โดยขยายจำนวนองค์กรที่อยู่ภายใต้คำสั่งนี้อย่างมาก และแบ่งออกเป็นสองประเภท ได้แก่ องค์กรสำคัญ (Essential Entities) และองค์กรที่มีความสำคัญ (Important Entities)
- หน่วยงานที่สำคัญ: ผู้ให้บริการที่จำเป็นต่อความต่อเนื่องของหน้าที่ทางสังคมและเศรษฐกิจ เช่น การดูแลสุขภาพ น้ำ พลังงาน การขนส่ง และการบริหารราชการแผ่นดิน หน่วยงานที่จำเป็นเหล่านี้อยู่ภายใต้ข้อกำหนดการปฏิบัติตามกฎระเบียบ NIS2 ที่เข้มงวดที่สุด (การจัดการความเสี่ยง การรายงานเหตุการณ์ และการตรวจสอบความปลอดภัยในระบบที่จำเป็น) เนื่องจากผลกระทบทางสังคมหากการให้บริการของหน่วยงานเหล่านี้หยุดชะงักจะรุนแรงมาก
- หน่วยงานที่สำคัญ: ปัจจุบัน หมวดหมู่นี้ครอบคลุมอุตสาหกรรมที่หลากหลายมากขึ้น เช่น บริการไปรษณีย์ โครงสร้างพื้นฐานดิจิทัล การผลิตอาหาร และการแปรรูปสารเคมี แม้ว่าข้อกำหนดด้านการปฏิบัติตามกฎระเบียบสำหรับหน่วยงานเหล่านี้จะเข้มงวดน้อยกว่าสำหรับหน่วยงานที่จำเป็น แต่พวกเขายังคงต้องปฏิบัติตามข้อกำหนดด้านความปลอดภัยทางไซเบอร์ที่เข้มงวด standardเพื่อปกป้องการดำเนินงานที่สำคัญต่อเสถียรภาพทางเศรษฐกิจและความปลอดภัยสาธารณะ
ขออธิบายเพิ่มเติมอีกเล็กน้อย...
คุณลักษณะสำคัญของ NIS2 คือขอบเขตที่กว้างขึ้น ซึ่งครอบคลุมองค์กรที่ก่อนหน้านี้ได้รับการยกเว้นจากกฎระเบียบด้านความปลอดภัยทางไซเบอร์ ธุรกิจจำนวนมากที่ไม่เคยมีภาระผูกพันในการปฏิบัติตามกฎระเบียบดังกล่าว ต้องปฏิบัติตาม NIS2 แล้ว ตัวอย่างเช่น ผู้ประกอบการแพลตฟอร์มดิจิทัล เช่น บริษัทอีคอมเมิร์ซ เครือข่ายสังคมออนไลน์ และผู้ให้บริการโครงสร้างพื้นฐานคลาวด์ ถูกรวมไว้ด้วยเนื่องจากมีบทบาทสำคัญในการอำนวยความสะดวกในการดำเนินงานของบริษัทอื่นๆ การรวมแพลตฟอร์มและโครงสร้างพื้นฐานเหล่านี้ไว้ภายใต้ NIS2 เน้นย้ำถึงเป้าหมายของคำสั่งนี้ในการเสริมสร้างความยืดหยุ่นของบริการดิจิทัล เนื่องจากมีการพึ่งพาบริการเหล่านี้อย่างกว้างขวางในหลายภาคส่วน
นอกจากนี้ NIS2 ยังครอบคลุมถึงผู้ให้บริการอินเทอร์เน็ตและโทรคมนาคม ผู้จำหน่ายโซลูชันด้านความปลอดภัยไอที และผู้ผลิตฮาร์ดแวร์ที่มีผลิตภัณฑ์สำคัญต่อโครงสร้างพื้นฐานที่สำคัญ ซึ่งถือเป็นการเปลี่ยนแปลงครั้งสำคัญ เนื่องจากภาคส่วนเหล่านี้มีความสำคัญอย่างยิ่งต่อการสร้างความมั่นใจว่าเครือข่ายและระบบทั่วทั้งสหภาพยุโรปมีความปลอดภัยและเชื่อถือได้ การรวมหน่วยงานเหล่านี้เข้าด้วยกัน NIS2 มุ่งสร้างระบบนิเวศความปลอดภัยทางไซเบอร์ที่เป็นหนึ่งเดียว ซึ่งไม่เพียงแต่ปกป้องผู้ให้บริการหลักของบริการที่จำเป็นเท่านั้น แต่ยังรวมถึงเครือข่ายผู้จัดหาเทคโนโลยีและบริการที่กว้างขึ้นซึ่งเป็นรากฐานของโครงสร้างพื้นฐานเหล่านี้ด้วย
ภาคบริการทางการเงิน ซึ่งรวมถึงธนาคาร บริษัทประกันภัย และสถาบันการเงินต่างๆ อยู่ภายใต้ข้อกำหนด NIS2 แล้ว แม้ว่าองค์กรเหล่านี้หลายแห่งจะอยู่ภายใต้กฎระเบียบด้านความปลอดภัยทางไซเบอร์ที่เข้มงวดอยู่แล้ว แต่ NIS2 ได้เพิ่มข้อกำหนดเพิ่มเติมอีกชุดหนึ่งเพื่อให้สอดคล้องกับมาตรฐานความปลอดภัยของโครงสร้างพื้นฐานที่สำคัญอย่างครอบคลุมมากขึ้น standardโดยการขยายขอบเขตความคุ้มครองไปยังภาคบริการทางการเงิน NIS2 มุ่งหวังที่จะเพิ่มการคุ้มครองสำหรับหน่วยงานที่จัดการข้อมูลที่ละเอียดอ่อนและสินทรัพย์ที่มีมูลค่าสูง
+ เคล็ดลับสำหรับมือโปร
เหตุใดการปฏิบัติตามมาตรฐาน NIS2 จึงมีความสำคัญอย่างยิ่ง?
การปฏิบัติตามมาตรฐาน NIS2 มีความสำคัญอย่างยิ่งสำหรับองค์กรด้วยเหตุผลหลายประการ เช่น ข้อผูกพันทางกฎหมาย การเพิ่มความปลอดภัย และการปกป้องชื่อเสียง ต่อไปนี้คือเหตุผลสำคัญบางประการที่ทำให้การปฏิบัติตามมาตรฐาน NIS2 มีความสำคัญ:
1. การลดความเสี่ยงในสภาพแวดล้อมภัยคุกคามที่เปลี่ยนแปลงไป
ความถี่ ความซับซ้อน และความรุนแรงของ การโจมตีไซเบอร์ ภัยคุกคามทางไซเบอร์ทวีความรุนแรงขึ้นในช่วงไม่กี่ปีที่ผ่านมา ไม่เพียงแต่คุกคามความปลอดภัยของข้อมูลเท่านั้น แต่ยังคุกคามความต่อเนื่องในการดำเนินงานด้วย มาตรฐาน NIS2 กำหนดให้องค์กรต้องสร้างแนวทางการบริหารความเสี่ยงด้านความปลอดภัยทางไซเบอร์ที่แข็งแกร่ง เพื่อให้มั่นใจได้ว่าพร้อมรับมือกับภัยคุกคามทางไซเบอร์ต่างๆ การปฏิบัติตามมาตรฐาน NIS2 จะช่วยให้บริษัทต่างๆ สร้างฐานป้องกันที่แข็งแกร่งขึ้น ลดผลกระทบที่อาจเกิดขึ้นจากการโจมตี
2. การหลีกเลี่ยงบทลงโทษทางกฎหมายและทางการเงิน
การไม่ปฏิบัติตาม NIS2 อาจนำไปสู่บทลงโทษทางการเงินและผลทางกฎหมายอย่างร้ายแรง คำสั่งนี้กำหนดให้ประเทศสมาชิกสหภาพยุโรปแต่ละประเทศต้องเรียกเก็บค่าปรับจากองค์กรที่ไม่ปฏิบัติตามข้อกำหนด โดยค่าปรับอาจสูงถึงหลายล้านยูโร ขึ้นอยู่กับความรุนแรงและผลกระทบของเหตุการณ์ การปฏิบัติตามข้อกำหนดเหล่านี้จะช่วยป้องกันความเสี่ยงทางการเงินและส่งเสริมวัฒนธรรมการรักษาความปลอดภัยทางไซเบอร์เชิงรุก
3. เสริมสร้างความไว้วางใจและชื่อเสียง
องค์กรภาครัฐและเอกชนจะได้รับการประเมินจากความสามารถในการปกป้องข้อมูลของลูกค้าและผู้ใช้บริการ การละเมิดความปลอดภัยอาจส่งผลเสียอย่างร้ายแรงต่อชื่อเสียงขององค์กร ทำให้ความไว้วางใจในหมู่ผู้มีส่วนได้ส่วนเสียลดลง การปฏิบัติตามมาตรฐาน NIS2 แสดงให้เห็นถึงความมุ่งมั่นในการรักษาความปลอดภัยทางไซเบอร์ระดับสูงสุด standardซึ่งจะช่วยเสริมสร้างความน่าเชื่อถือขององค์กร
4. อำนวยความสะดวกในการรับมือและรายงานเหตุการณ์
NIS2 กำหนดข้อกำหนดการรายงานเหตุการณ์ที่เข้มงวด โดยบังคับให้องค์กรต้องแจ้งหน่วยงานที่เกี่ยวข้องเกี่ยวกับเหตุการณ์สำคัญภายใน 24 ชั่วโมง ความโปร่งใสที่เพิ่มขึ้นนี้ช่วยให้ตรวจจับและตอบสนองต่อเหตุการณ์ทางไซเบอร์ได้รวดเร็วยิ่งขึ้น ซึ่งเป็นประโยชน์ต่อทั้งองค์กรและชุมชนความปลอดภัยทางไซเบอร์ในวงกว้าง การส่งเสริมวัฒนธรรมแห่งความเปิดกว้าง NIS2 มุ่งหวังที่จะเสริมสร้างความร่วมมือข้ามพรมแดนและการแบ่งปันความรู้ด้านความปลอดภัยทางไซเบอร์ในหลากหลายภาคส่วน
รับชม SafeDev Talk ตอนเกี่ยวกับ DORA ของเราได้เลย ศึกษาเพิ่มเติมเกี่ยวกับกฎระเบียบอื่นๆ ที่มีผลต่อสหภาพยุโรป!
ข้อกำหนดสำคัญสำหรับการปฏิบัติตามมาตรฐาน NIS2
NIS2 กำหนดข้อกำหนดเฉพาะที่องค์กรต้องปฏิบัติตามเพื่อให้เป็นไปตามมาตรฐาน:
การบริหารความเสี่ยงและความยืดหยุ่น
องค์กรต่างๆ ต้องประเมินความเสี่ยงด้านความปลอดภัยทางไซเบอร์และนำมาตรการรักษาความปลอดภัยที่เหมาะสมมาใช้ ซึ่งรวมถึงนโยบายเกี่ยวกับการควบคุมการเข้าถึง การเข้ารหัสข้อมูล และการวางแผนรับมือเหตุการณ์ต่างๆ
การแจ้งเหตุการณ์และการตอบสนองต่อเหตุการณ์
มาตรฐาน NIS2 กำหนดให้องค์กรต้องรายงานเหตุการณ์ด้านความปลอดภัยภายในกรอบเวลาที่กำหนด และดำเนินการวิเคราะห์หลังเกิดเหตุการณ์เพื่อป้องกันการเกิดซ้ำ
การกำกับดูแลและความรับผิดชอบ
หน่วยงานต่างๆ ต้องมั่นใจว่าผู้บริหารมีส่วนร่วมในเรื่องความปลอดภัยทางไซเบอร์ โดยกำหนดบทบาทและหน้าที่ที่ชัดเจนในการกำกับดูแลการจัดการความเสี่ยงทางไซเบอร์
ความปลอดภัยของซัพพลายเชน
NIS2 ตระหนักดีว่าผู้ขายและพันธมิตรภายนอกอาจก่อให้เกิดช่องโหว่ จึงเน้นย้ำว่า... ความปลอดภัยของห่วงโซ่อุปทานองค์กรต่างๆ ต้องประเมินแนวปฏิบัติด้านความปลอดภัยทางไซเบอร์ของซัพพลายเออร์ โดยเฉพาะอย่างยิ่งในด้านซอฟต์แวร์และบริการคลาวด์ โปรดจำไว้ว่าในปี 2022 การละเมิดข้อมูลในภาคบริการทางการเงินถึง 34% เกิดจากผู้ให้บริการภายนอก
การติดตามอย่างต่อเนื่องและข้อมูลข่าวกรองภัยคุกคาม
การรักษาระบบข่าวกรองภัยคุกคามและการติดตามตรวจสอบให้ทันสมัยอยู่เสมอเป็นสิ่งสำคัญอย่างยิ่งในการตรวจจับและตอบสนองต่อการโจมตีที่อาจเกิดขึ้นได้อย่างมีประสิทธิภาพ NIS2 สนับสนุนการแบ่งปันข่าวกรองภัยคุกคามเชิงรุกระหว่างหน่วยงานต่างๆ ในภาคส่วนที่สำคัญ
คุณสมบัติหลักของ Xygeni สำหรับการปฏิบัติตามมาตรฐาน NIS2
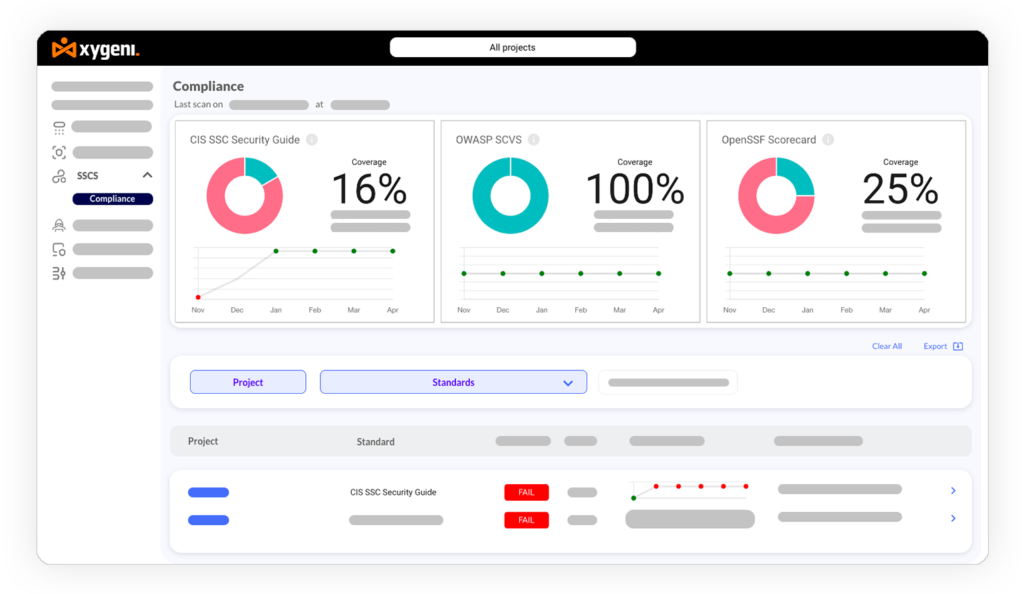
- การจัดการการปฏิบัติตามข้อกำหนดโดยอัตโนมัติ: Xygeni ช่วยปรับปรุงกระบวนการจัดการการปฏิบัติตามข้อกำหนดให้มีประสิทธิภาพยิ่งขึ้น โดยการตรวจสอบและประเมินสถานะความปลอดภัยขององค์กรเกี่ยวกับ NIS2 อย่างต่อเนื่อง standardระบบอัตโนมัตินี้ช่วยลดภาระงานของทีมรักษาความปลอดภัย ทำให้การปฏิบัติตามกฎระเบียบทำได้รวดเร็วขึ้น และสอดคล้องกับการเปลี่ยนแปลงด้านกฎระเบียบอย่างสม่ำเสมอ
- การตรวจจับและตอบสนองภัยคุกคาม: แพลตฟอร์มของ Xygeni มาพร้อมกับคุณสมบัติการตรวจจับภัยคุกคามขั้นสูงที่ขับเคลื่อนด้วยการเรียนรู้ของเครื่อง ซึ่งสามารถระบุการกิจกรรมที่น่าสงสัยและภัยคุกคามที่อาจเกิดขึ้นได้แบบเรียลไทม์ ความสามารถนี้มีความสำคัญอย่างยิ่งต่อการปฏิบัติตามข้อกำหนด NIS2 ช่วยให้องค์กรสามารถตรวจจับและตอบสนองต่อภัยคุกคามได้อย่างรวดเร็วตามที่ข้อกำหนดระบุไว้
- ห่วงโซ่อุปทานและ การวิเคราะห์องค์ประกอบซอฟต์แวร์Xygeni นำเสนอเครื่องมือสำหรับการจัดการและตรวจสอบความปลอดภัยของห่วงโซ่อุปทานขององค์กร ซึ่งเป็นองค์ประกอบสำคัญของการปฏิบัติตามมาตรฐาน NIS2 ฟีเจอร์การวิเคราะห์ส่วนประกอบซอฟต์แวร์ช่วยให้บริษัทต่างๆ ประเมินช่องโหว่ในส่วนประกอบของบุคคลที่สาม เพื่อให้มั่นใจได้ว่าห่วงโซ่อุปทานซอฟต์แวร์มีความปลอดภัย
- การรายงานเหตุการณ์: Xygeni ช่วยลดความยุ่งยากของกระบวนการรายงานเหตุการณ์ โดยนำเสนอขั้นตอนการทำงานที่ตรงไปตรงมาสำหรับการจัดทำเอกสารและการแจ้งเตือนตามข้อกำหนด ช่วยให้องค์กรปฏิบัติตามข้อกำหนดการรายงาน NIS2 ได้อย่างถูกต้อง standardคุณสมบัติทางด้านนิติวิทยาศาสตร์ช่วยให้สามารถวิเคราะห์เหตุการณ์ได้อย่างละเอียดถี่ถ้วน อำนวยความสะดวกในการประเมินผลหลังเกิดเหตุและการปรับปรุงอย่างต่อเนื่อง
- การกำกับดูแลและการจัดการบทบาท: Xygeni ช่วยให้สามารถควบคุมการเข้าถึงตามบทบาทและสร้างกรอบการกำกับดูแล ซึ่งช่วยลดความซับซ้อนของกระบวนการสำหรับองค์กรในการกำหนดและบังคับใช้บทบาท ความรับผิดชอบ และนโยบายด้านความปลอดภัยทางไซเบอร์ตามที่ NIS2 กำหนด
สรุปคือ เริ่มลดความเสี่ยงทางไซเบอร์ให้น้อยที่สุด
การปฏิบัติตามมาตรฐาน NIS2 ถือเป็นทั้งข้อผูกพันทางกฎหมายและความสำคัญเชิงกลยุทธ์สำหรับองค์กรในภาคส่วนสำคัญทั่วสหภาพยุโรป เนื่องจากภัยคุกคามทางไซเบอร์เพิ่มมากขึ้นทั้งในด้านความถี่และความซับซ้อน การปฏิบัติตามมาตรฐาน NIS2 ไม่เพียงแต่ช่วยลดความเสี่ยง แต่ยังเสริมสร้างความยืดหยุ่นขององค์กร เพิ่มความไว้วางใจ และสร้างความรับผิดชอบอีกด้วย
ของไซเกนี แพลตฟอร์มความปลอดภัยแบบครบวงจรให้โซลูชันที่มีประสิทธิภาพในการจัดการกับความท้าทายของการปฏิบัติตามข้อกำหนด NIS2 ตั้งแต่การจัดการการปฏิบัติตามข้อกำหนดแบบอัตโนมัติไปจนถึงการตรวจจับภัยคุกคามขั้นสูงและการตอบสนองต่อเหตุการณ์ ด้วยการใช้เครื่องมืออย่าง Xygeni องค์กรต่างๆ สามารถเพิ่มประสิทธิภาพกระบวนการปฏิบัติตามข้อกำหนด ปกป้องโครงสร้างพื้นฐานที่สำคัญ และสร้างวัฒนธรรมความปลอดภัยทางไซเบอร์ที่แข็งแกร่ง เสริมสร้างความยืดหยุ่นด้านความปลอดภัยทางไซเบอร์โดยรวมของคุณด้วยการดำเนินการที่ถูกต้องเพื่อลดความเสี่ยงทางไซเบอร์

