






1. บทนำเกี่ยวกับมัลแวร์โอเพนซอร์ส
มัลแวร์โอเพนซอร์สคืออะไร?
มัลแวร์โอเพนซอร์ส คือโค้ดที่เป็นอันตรายที่ซ่อนอยู่ภายในแพ็กเกจซอฟต์แวร์โอเพนซอร์ส (OSS) ซึ่งออกแบบมาเพื่อแทรกซึมเข้าไปในแอปพลิเคชันและโครงสร้างพื้นฐานของคุณ มันแพร่กระจายอย่างรวดเร็วเพราะ OSS อาศัยความร่วมมือและความไว้วางใจจากชุมชน ความไว้วางใจนั้นอาจถูกนำไปใช้ในทางที่ผิด โดยเฉพาะอย่างยิ่งเมื่อการควบคุมความปลอดภัยอ่อนแอ นั่นคือเหตุผลว่าทำไม การป้องกันมัลแวร์แบบโอเพนซอร์ส ไม่ใช่ทางเลือกอีกต่อไปแล้ว แต่เป็นสิ่งจำเป็น ระบบที่เชื่อถือได้ โปรแกรมสแกนมัลแวร์โอเพนซอร์ส ช่วยตรวจจับภัยคุกคามที่ซ่อนอยู่ได้ตั้งแต่เนิ่นๆ ช่วยปกป้องคุณ CI/CD pipelines, IaC แม่แบบและระบบการผลิตมีความปลอดภัย
ข้อมูลล่าสุดสนับสนุนเรื่องนี้ ในปี 2024 นักวิจัยจาก Sonatype พบว่ามีมากกว่า แพ็กเกจโอเพนซอร์สที่เป็นอันตราย 778,000 รายการเพิ่มขึ้นอย่างมหาศาลถึง 156% จากปีที่แล้ว ในขณะเดียวกัน “ก็อบลินนักดูดาว” แคมเปญดังกล่าวใช้บัญชี GitHub ปลอมหลายพันบัญชีเพื่อทำให้มัลแวร์ดูเหมือนโครงการโอเพนซอร์สที่ถูกต้องตามกฎหมาย และในกรณีที่น่าตกใจที่สุดกรณีหนึ่ง... XZ ใช้ประตูหลัง แสดงให้เห็นว่าแม้แต่เครื่องมือ Linux ยอดนิยมก็สามารถถูกใช้เป็นอาวุธเพื่อเปิดโอกาสให้ผู้โจมตีเข้าถึงระบบจากระยะไกลได้
นอกเหนือจากความเสี่ยงในห่วงโซ่อุปทานแล้ว ปัจจุบันผู้โจมตีมุ่งเป้าไปที่การสร้างระบบ pipelineและการกำหนดค่าโครงสร้างพื้นฐาน พวกมันฝังคำสั่งที่เป็นอันตรายไว้ในนั้น CI/CD และ IaCรอจังหวะที่จะเข้าควบคุมระบบของคุณทันทีที่คุณเริ่มใช้งาน
นั่นเป็นเหตุผลที่ทีมรักษาความปลอดภัยแอปพลิเคชันสมัยใหม่ต้อง "เลื่อนไปทางซ้าย" (Shift Left) ทำการตรวจจับภัยคุกคามโดยอัตโนมัติ และตรวจสอบทุกอย่างอย่างต่อเนื่อง วิธีเดียวที่จะก้าวล้ำหน้าได้คือการป้องกันแบบครบวงจรที่ครอบคลุมระบบนิเวศโอเพนซอร์สทั้งหมดของคุณ
อ่านเพิ่มเติมเกี่ยวกับปัญหานี้ได้ในบทความบล็อกฉบับละเอียดของเรา โอเพนซอร์ส แพ็กเกจที่เป็นอันตราย.
ความสำคัญและการเติบโตของ OSS และการป้องกันมัลแวร์แบบโอเพนซอร์ส
ซอฟต์แวร์โอเพนซอร์สได้กลายเป็นรากฐานสำคัญของการพัฒนาซอฟต์แวร์สมัยใหม่ เปลี่ยนแปลงวิธีการออกแบบและใช้งานเทคโนโลยีในทุกอุตสาหกรรมอย่างที่ไม่เคยมีมาก่อน ด้วยเหตุนี้ การเติบโตและการนำไปใช้อย่างรวดเร็วจึงสร้างโอกาสให้ต้องมีมาตรการรักษาความปลอดภัยที่แข็งแกร่งเพื่อรับมือกับภัยคุกคามใหม่ๆ ที่เกิดขึ้น เพื่อให้บรรลุเป้าหมายนั้น เรามาพิจารณาประเด็นสำคัญบางประการเกี่ยวกับความสำคัญและการเติบโตของมันกัน:
การยอมรับที่เพิ่มขึ้น:
- องค์กรมากกว่าสามในสี่ได้เพิ่มการใช้งานซอฟต์แวร์โอเพนซอร์สในช่วงปีที่ผ่านมา
- ความนิยมของเครื่องมือ DevOps เทคโนโลยีข้อมูล และเครื่องมือ AI/ML ได้เพิ่มขึ้น มีส่วนทำให้เกิดการเติบโตนี้.
เทคโนโลยีที่หลากหลาย:
- การนำซอฟต์แวร์โอเพนซอร์สมาใช้ไม่ได้จำกัดอยู่แค่เทคโนโลยีเฉพาะเจาะจง เช่น ภาษาโปรแกรม หรือระบบปฏิบัติการลินุกซ์อีกต่อไปแล้ว
- ปัจจุบันองค์กรต่างๆ กำลังใช้ฐานข้อมูลโอเพนซอร์ส เทคโนโลยีข้อมูล ระบบปฏิบัติการ ที่เก็บข้อมูล Git เฟรมเวิร์ก AI/ML และอื่นๆ CI/CD เครื่องมือ
ทักษะที่ต้องการ:
- ทักษะด้านโอเพนซอร์สเป็นที่ต้องการอย่างมาก
- การขาดแคลนบุคลากรที่มีความสามารถยังคงเป็นอุปสรรคต่อการนำซอฟต์แวร์โอเพนซอร์สมาใช้ในวงกว้าง
ความท้าทาย:
- แม้ว่าการเติบโตของซอฟต์แวร์โอเพนซอร์สจะเป็นไปในทิศทางที่ดี แต่ก็ยังคงมีความท้าทายอยู่
- ประเด็นต่างๆ ได้แก่ การกำหนดค่า การติดตั้ง การทำงานร่วมกัน และการอัปเดต
- องค์กรต่างๆ ก็เผชิญกับข้อจำกัดเช่นกัน ทักษะภายในด้านการทดสอบ การบูรณาการ และการสนับสนุน.
2. ความน่าสนใจของมัลแวร์โอเพนซอร์สสำหรับอาชญากรไซเบอร์
ซอฟต์แวร์โอเพนซอร์ส (OSS) เปรียบเสมือนดาบสองคม ในขณะที่มันผลักดันนวัตกรรมและความร่วมมือ แต่ลักษณะเปิดกว้างของมันก็ดึงดูดอาชญากรไซเบอร์ด้วยเช่นกัน (ลองพยายามสร้างโปรแกรมสแกนมัลแวร์โอเพนซอร์สดูสิ) นี่คือเหตุผลว่าทำไม OSS จึงดึงดูดใจพวกเขาเป็นพิเศษ:
ความง่ายในการเข้าถึงและการกระจายสินค้า
- เปิดการเข้าถึง: ซอร์สโค้ดของ OSS เปิดให้สาธารณะเข้าถึงได้ ซึ่งทำให้แฮกเกอร์สามารถตรวจสอบ แก้ไข และนำไปใช้ในทางที่ผิดได้ง่าย โดยเฉพาะอย่างยิ่ง สิ่งนี้เปิดโอกาสให้พวกเขาสามารถแทรกมัลแวร์เข้าไปในโปรแกรมที่ใช้งานกันทั่วไปได้โดยไม่ยากนัก
- กระจายกว้าง: นอกจากนี้เมื่อโค้ดที่เป็นอันตรายถูกแทรกเข้าไปในโปรเจกต์โอเพนซอร์สแล้ว มันสามารถแพร่กระจายไปในวงกว้างได้อย่างรวดเร็วมาก ผ่านความนิยมของแหล่งเก็บแพ็กเกจต่างๆ เช่น npm, PyPI และ Maven Central ด้วยเหตุนี้ การแพร่กระจายในวงกว้างจึงยิ่งเพิ่มผลกระทบของมัลแวร์ให้มากขึ้น
การใช้ประโยชน์จากความไว้วางใจ
- ระบบนิเวศที่อิงความไว้วางใจระบบนิเวศโอเพนซอร์สทำงานบนพื้นฐานของความไว้วางใจในระดับสูง ผู้ร่วมพัฒนาและผู้ดูแลระบบมักทำงานร่วมกัน โดยมีการตรวจสอบความปลอดภัยที่เข้มงวดน้อยกว่าเมื่อเทียบกับซอฟต์แวร์กรรมสิทธิ์ อาชญากรไซเบอร์ ใช้ประโยชน์จากความไว้วางใจนี้โดยการส่งโค้ดที่เป็นอันตรายหรือบุกรุกบัญชีของผู้ดูแลระบบเพื่อแทรกมัลแวร์.
- การโจมตีห่วงโซ่อุปทาน: ในบริบทนี้แอปพลิเคชันและบริการปลายทางจำนวนมากจะ... ดังนั้น อาจได้รับผลกระทบจากการโจมตีห่วงโซ่อุปทาน ซึ่งทั้งหมดนี้ต้องพึ่งพาองค์ประกอบโอเพนซอร์สดังกล่าว ตัวอย่างเช่น เหตุการณ์ event-stream ที่โด่งดังนั้นใช้เทคนิคนี้ โดยแพ็กเกจ npm ยอดนิยมถูกบุกรุกเพื่อขโมยสกุลเงินดิจิทัล
อุปสรรคการเข้าต่ำ
- การตรวจสอบขั้นต่ำ: ยิ่งไปกว่านั้นมีคลังเก็บแพ็กเกจเพียงไม่กี่แห่งเท่านั้นที่ตรวจสอบความถูกต้องของผู้มีส่วนร่วม ด้วยเหตุนี้ ผู้โจมตีจึงสามารถอัปโหลดแพ็กเกจที่เป็นอันตรายได้อย่างง่ายดาย เนื่องจาก อุปสรรคในการเข้าถึงนั้นต่ำ โดยใช้เพียงอีเมลแบบใช้แล้วทิ้งและข้อมูลประจำตัวปลอมอื่นๆ ในการโจมตีเป็นวงกว้าง
- เครื่องมือและอุปกรณ์: ในทำนองเดียวกัน อาชญากรไซเบอร์ใช้เครื่องมืออัตโนมัติในการสร้างแพ็กเกจที่เป็นอันตรายจำนวนมากและแจกจ่ายออกไป ซึ่งช่วยลดความพยายามที่จำเป็นในการโจมตีลงไปอีก ดังนั้นพวกเขาสามารถสร้างมัลแวร์หลายเวอร์ชันเพื่อหลีกเลี่ยงการตรวจจับได้
ศักยภาพในการสร้างผลกระทบสูง
- ใช้กันอย่างแพร่หลาย: ด้วยเหตุนี้ โครงการโอเพนซอร์สจำนวนมากจึงเป็นส่วนประกอบพื้นฐานของแอปพลิเคชันและบริการที่สำคัญจำนวนมากการประนีประนอมในซอฟต์แวร์โอเพนซอร์สที่ใช้กันอย่างแพร่หลายเช่นนี้ อาจส่งผลกระทบเป็นวงกว้างต่อองค์กรและผู้ใช้งานจำนวนมากทั่วโลก
- การตรวจจับล่าช้า: นอกจากนี้โค้ดที่เป็นอันตรายภายในซอฟต์แวร์โอเพนซอร์สอาจไม่ถูกตรวจพบเป็นเวลานานมาก โดยเฉพาะ หากถูกปกปิดหรือเปิดใช้งานภายใต้เงื่อนไขเฉพาะบางประการ ดังนั้นความล่าช้านี้ทำให้ผู้โจมตีมีเวลาในการใช้ประโยชน์จากช่องโหว่ก่อนที่จะตรวจพบและแก้ไข
3. ประเภทของมัลแวร์โอเพนซอร์สที่พบได้ทั่วไป
มัลแวร์โอเพนซอร์สมีหลายรูปแบบ แต่ละรูปแบบมีลักษณะเฉพาะและผลกระทบที่แตกต่างกัน ดังที่คุณเห็น การป้องกันมัลแวร์โอเพนซอร์สจึงเป็นสิ่งจำเป็น นี่คือภาพรวมของประเภทที่พบบ่อยที่สุด:
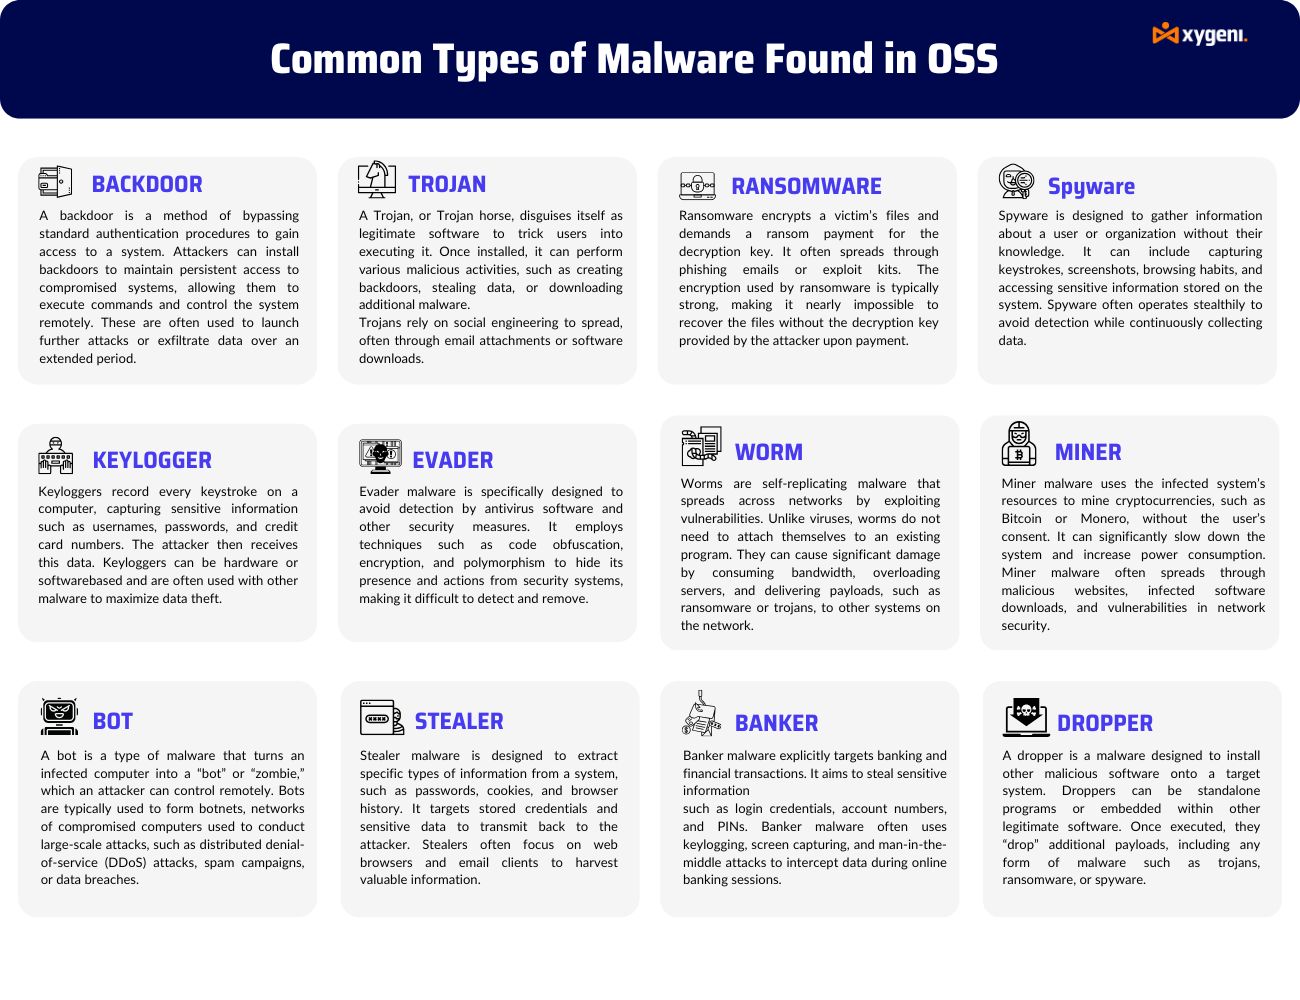
ภาพรวมของประเภทมัลแวร์
ประตูหลัง:
เป็นมัลแวร์ประเภทหนึ่งที่อนุญาตให้เข้าถึงอุปกรณ์จากระยะไกลได้โดยไม่ถูกตรวจจับ และหลีกเลี่ยงการตรวจสอบสิทธิ์ตามปกติ ผู้โจมตีสามารถควบคุมอุปกรณ์ที่ติดไวรัสจากระยะไกลได้ผ่านทางช่องโหว่ (backdoors)
หลอดหยด:
โปรแกรมดรอปเปอร์จะติดตั้งมัลแวร์ลงในระบบ โดยมักทำหน้าที่เป็นเพย์โหลดเริ่มต้นหรือขั้นแรก และจะติดตั้งมัลแวร์ที่ซับซ้อนและล้ำหน้ากว่าในภายหลัง
ผู้หลบหนี:
มัลแวร์ที่ถูกพัฒนาขึ้นเพื่อหลีกเลี่ยงซอฟต์แวร์รักษาความปลอดภัย ซึ่งอาจเกี่ยวข้องกับการปกปิดข้อมูล การเปลี่ยนแปลงรูปแบบ และการเข้ารหัส
มัลแวร์ทั่วไป:
เป็นหมวดหมู่กว้างๆ ที่ครอบคลุมซอฟต์แวร์ที่เป็นอันตรายหลายรูปแบบ เช่น ไวรัส เวิร์ม และโทรจัน
ฟิชชิ่ง:
เทคนิคต่างๆ ที่ใช้หลอกลวงผู้ใช้เพื่อขโมยข้อมูลส่วนตัว โดยส่วนใหญ่แล้วอีเมลหรือเว็บไซต์เหล่านั้นเป็นการหลอกลวง
สปายแวร์:
ซอฟต์แวร์สอดแนมสามารถรวบรวมข้อมูลเกี่ยวกับบุคคลหรือองค์กรโดยที่บุคคลหรือองค์กรนั้นไม่รู้ตัว และส่งข้อมูลดังกล่าวไปยังหน่วยงานอื่นได้
แบงก์:
มัลแวร์ประเภทโทรจันหลายชนิดที่ออกแบบมาโดยเฉพาะเพื่อขโมยข้อมูลทางการเงิน เช่น login ข้อมูลประจำตัวและหมายเลขบัญชี
โทรจัน:
มัลแวร์ชนิดหนึ่งที่หลอกลวงผู้ใช้งานเกี่ยวกับเจตนาของมัน โดยส่วนใหญ่มักปลอมตัวเป็นซอฟต์แวร์ปกติ
คีย์ล็อกเกอร์:
ซอฟต์แวร์ที่บันทึกการกดแป้นพิมพ์ของผู้ใช้ มักใช้ในการขโมยรหัสผ่านและข้อมูลสำคัญอื่นๆ
ขโมย:
มัลแวร์นี้ถูกออกแบบมาเพื่อขโมยข้อมูลสำคัญ เช่น รหัสผ่าน ข้อมูลส่วนบุคคล และข้อมูลทางการเงิน
บอท:
โปรแกรมแอปพลิเคชันที่ทำงานอัตโนมัติในบางภารกิจบนอินเทอร์เน็ต บอทเน็ตส่วนใหญ่ใช้โปรแกรมนี้ในการโจมตีต่างๆ รวมถึงการโจมตีแบบ DDoS
ransomware:
มัลแวร์ประเภทหนึ่งที่เข้ารหัสข้อมูลของผู้ใช้ แล้วเรียกค่าไถ่เพื่อแลกกับรหัสถอดรหัส
หนอน:
มัลแวร์ประเภทหนึ่งที่แพร่กระจายตัวเองในรูปแบบต่างๆ ผ่านเครือข่าย โดยปกติแล้วมักมีเจตนาทำลายล้าง มัลแวร์ขุดเหรียญ (Miner): มัลแวร์ที่ยึดทรัพยากรระบบเพื่อขุดเหรียญคริปโตโดยไม่ได้รับความยินยอมจากผู้ใช้
มัลแวร์โอเพนซอร์สประเภทนี้แสดงให้เห็นถึงวิธีการที่หลากหลายและผลกระทบร้ายแรงของกิจกรรมที่เป็นอันตรายภายในซอฟต์แวร์โอเพนซอร์ส สำหรับข้อมูลเชิงลึกเกี่ยวกับเหตุการณ์มัลแวร์ที่สำคัญ โปรดศึกษาตัวอย่างกรณีศึกษาโดยละเอียดของเรา ภัยคุกคามรูปแบบใหม่: มัลแวร์ในแพ็กเกจโอเพนซอร์ส.
4. ความเสี่ยงและผลกระทบของมัลแวร์โอเพนซอร์ส
ความเสี่ยงด้านความปลอดภัยต่อองค์กร
มัลแวร์โอเพนซอร์สก่อให้เกิดความท้าทายด้านความปลอดภัยอย่างมากสำหรับองค์กรต่างๆ ซึ่งรวมถึง:
- การเข้าถึงโดยไม่ได้รับอนุญาตและการโจรกรรมข้อมูล: โดยเฉพาะอย่างยิ่งผู้ไม่ประสงค์ดีใช้ประโยชน์จากช่องโหว่ในส่วนประกอบโอเพนซอร์สเพื่อเข้าถึงระบบโดยไม่ได้รับอนุญาต เมื่อเข้าไปข้างในพวกเขาสามารถขโมยข้อมูลสำคัญ บุกรุกบัญชีผู้ใช้ และขัดขวางการดำเนินงานได้
- การประนีประนอมของระบบ: ยิ่งไปกว่านั้นมัลแวร์โอเพนซอร์สอาจนำไปสู่การถูกโจมตีระบบได้ ที่ อนุญาตให้ผู้โจมตีเข้าควบคุมโครงสร้างพื้นฐานที่สำคัญ เซิร์ฟเวอร์ หรืออุปกรณ์ปลายทางได้ ผลที่ตามมาซึ่งส่งผลกระทบต่อความสมบูรณ์ ความพร้อมใช้งาน และความลับของข้อมูล
ความเสียหายทางการเงินและชื่อเสียง
- ผลกระทบทางการเงิน: จริงผลกระทบทางการเงินของมัลแวร์โอเพนซอร์สนั้นมหาศาล ตัวอย่างเช่น, เฉพาะในปี 2020 ปีเดียว ค่าใช้จ่ายของ อาชญากรรมไซเบอร์สร้างความเสียหายต่อเศรษฐกิจโลกเกือบ 1 ล้านล้านดอลลาร์สหรัฐเพิ่มขึ้น 50% จากที่บันทึกไว้ในปี 2018 ยิ่งไปกว่านั้นที่น่าตกใจยิ่งกว่านั้นคือ ค่าเฉลี่ยของการเรียกร้องค่าสินไหมทดแทนจากประกันภัยไซเบอร์พุ่งสูงขึ้นถึง 359,000 ดอลลาร์สหรัฐในปี 2020 จาก 145,000 ดอลลาร์สหรัฐในปี 2019
- ความเสียหายต่อชื่อเสียง: นอกจากนี้ องค์กรที่ตกเป็นเหยื่อของมัลแวร์โอเพนซอร์สยังต้องเผชิญกับความเสียหายต่อชื่อเสียง ผลที่ตามมาคือ การสูญเสียความไว้วางใจจากลูกค้าและข่าวประชาสัมพันธ์เชิงลบที่เกี่ยวข้อง อาจส่งผลกระทบในระยะยาวต่อภาพลักษณ์ขององค์กร
การปฏิบัติตามกฎระเบียบ
- DORA และ ข้อกำหนด NIST2: ทั้งกรอบงานวิจัยและประเมินผล DevOps และข้อกำหนดด้านระบบเครือข่ายและสารสนเทศต่างก็มีแนวปฏิบัติด้านความปลอดภัยที่เข้มงวด การไม่ปฏิบัติตามจะส่งผลให้เกิดบทลงโทษทางกฎหมาย นอกเหนือจากความเสียหายต่อชื่อเสียงเพิ่มเติม
สรุปการบริหารจัดการ open source security ความเสี่ยงจากการใช้โปรแกรมสแกนไวรัสแบบโอเพนซอร์สที่เชื่อถือได้นั้นมีความสำคัญอย่างยิ่ง ดังนั้นองค์กรต่างๆ จึงต้องให้ความสำคัญกับมาตรการรักษาความปลอดภัย นอกจากนี้ พวกเขาควรติดตามข่าวสารเกี่ยวกับภัยคุกคามที่เกิดขึ้นใหม่ เพื่อให้บรรลุเป้าหมายนั้น การนำแนวทางปฏิบัติที่ดีที่สุดในการป้องกันไวรัสแบบโอเพนซอร์สมาใช้จะช่วยปกป้องห่วงโซ่อุปทานซอฟต์แวร์ได้ ตัวอย่างเช่น คุณสามารถอ่านบล็อกของเราเกี่ยวกับเรื่องนี้ได้ ทำความเข้าใจภาพรวมด้านความปลอดภัยของซอฟต์แวร์โอเพนซอร์ส.
5. กลยุทธ์การตรวจจับและการป้องกันมัลแวร์แบบโอเพนซอร์ส
แนวทางปฏิบัติที่ดีที่สุดสำหรับการระบุซอฟต์แวร์มัลแวร์โอเพนซอร์ส
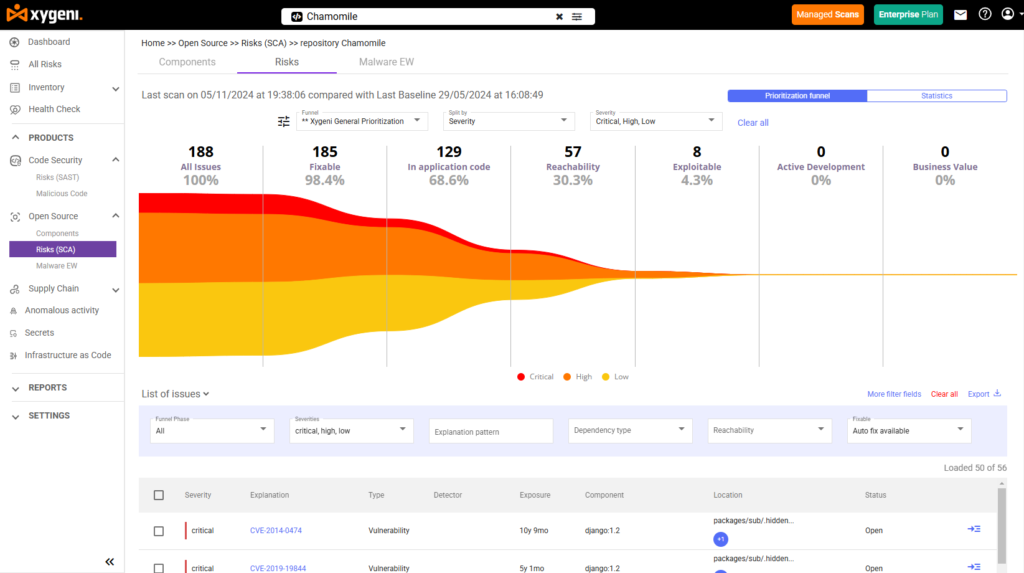
ซอฟต์แวร์สมัยใหม่ต้องการมากกว่าแค่การสแกนแบบธรรมดา มันต้องการการมองเห็นที่ชัดเจน การตรวจจับที่ชาญฉลาด และการตอบสนองที่รวดเร็ว ไซเกนี's ระบบป้องกันมัลแวร์แบบโอเพนซอร์สมีคุณสมบัติทั้งสามอย่างนี้ เราปกป้องโค้ดของคุณ CI/CD ขั้นตอนการทำงาน และ IaC ไฟล์ต่างๆ ด้วยระบบป้องกันอัตโนมัติแบบครบวงจร
หยุดคำสั่งที่เป็นอันตรายใน CI/CD และ IaC
ผู้โจมตีมักซ่อนคำสั่งไว้ใน CI/CD pipelineและ IaC สคริปต์ คำสั่งเหล่านี้—เช่น curl or wget—ซึ่งตรวจจับได้ยาก โปรแกรมสแกนมัลแวร์โอเพนซอร์สของ Xygeni ตรวจจับและบล็อกการทำงานที่ไม่ได้รับอนุญาตก่อนที่จะเกิดความเสียหาย
นอกจากนี้ยังติดตามพฤติกรรมที่ผิดปกติ เช่น การเปลี่ยนแปลงสิทธิ์การเข้าถึง หรือกิจกรรมเครือข่ายที่เกิดขึ้นอย่างกะทันหัน
ไฟล์ Terraform, Kubernetes และ Helm จะถูกสแกนหาความลับ การตั้งค่าที่ไม่ถูกต้อง และมัลแวร์ที่ฝังอยู่
นั่นคือวิธีที่เราสร้างความปลอดภัยให้กับห่วงโซ่อุปทานซอฟต์แวร์ของคุณ ตั้งแต่ต้นทางจนถึงการใช้งานจริง
การสแกนอย่างต่อเนื่องและการควบคุมความเสี่ยงด้านการพึ่งพา
โปรแกรมสแกนไวรัสแบบโอเพนซอร์สของ Xygeni ตรวจสอบแพ็กเกจโดยใช้แหล่งข้อมูลที่เชื่อถือได้ เช่น NVD และคำแนะนำจากผู้จำหน่าย การสแกนแบบเรียลไทม์นี้จะตรวจพบช่องโหว่และโค้ดที่เป็นอันตรายก่อนที่จะเผยแพร่
เครื่องมือจัดการการพึ่งพาของเราจะแมปไลบรารีโอเพนซอร์สทั้งหมด รวมถึงไลบรารีแบบส่งต่อด้วย
เราตรวจจับความเสี่ยงต่างๆ เช่น การปลอมแปลงชื่อโดเมนและความสับสนในความสัมพันธ์ และเสนอวิธีแก้ไขง่ายๆ
คุณสามารถกำหนดเวอร์ชันที่แน่นอน ใช้แพ็กเกจที่เชื่อถือได้ หรือบล็อกสคริปต์ที่เป็นอันตรายได้
คุณสมบัติเหล่านี้สนับสนุนการป้องกันมัลแวร์แบบโอเพนซอร์สที่มีประสิทธิภาพในทุกขั้นตอนการพัฒนา
การจัดลำดับความสำคัญที่ชาญฉลาดกว่าด้วย ASPM
การแจ้งเตือนมากเกินไปอาจทำให้ทีมของคุณทำงานช้าลง Xygeni ใช้... ASPM โดยมุ่งเน้นเฉพาะความเสี่ยงที่อันตรายที่สุด เราค้นหาทรัพย์สิน ติดตามความสัมพันธ์ และตรวจสอบว่าช่องโหว่นั้นสามารถถูกโจมตีได้หรือไม่
Our การวิเคราะห์ความสามารถในการเข้าถึง แสดงเส้นทางการโจมตีจริงและภัยคุกคามที่มีลำดับความสำคัญสูง วิธีการกำหนดเป้าหมายนี้เป็นกุญแจสำคัญในการป้องกันมัลแวร์โอเพนซอร์สอย่างมีประสิทธิภาพ
การตรวจจับภัยคุกคามและการแจ้งเตือนแบบเรียลไทม์
โปรแกรมสแกนมัลแวร์โอเพนซอร์สของ Xygeni ตรวจสอบรีจิสทรีสาธารณะ เช่น npm, PyPI และ Maven ตลอด 24 ชั่วโมง 7 วันต่อสัปดาห์
มันสแกนพฤติกรรมเพื่อตรวจจับมัลแวร์ก่อนที่จะแพร่ระบาดเข้าสู่เครื่องของคุณ pipeline.
- การแจ้งเตือนทันทีรับการแจ้งเตือนทางอีเมลและเว็บไซต์hooksหรือเครื่องมือแชท
- การกักกันอัตโนมัติพัสดุต้องสงสัยจะถูกแยกออกทันที
- รีวิวจากผู้เชี่ยวชาญทีมของเราตรวจสอบและยืนยันภัยคุกคาม
- การเปิดเผยข้อมูลอย่างเปิดเผยเราเผยแพร่ภัยคุกคามที่ได้รับการตรวจสอบแล้วเพื่อป้องกันการนำไปใช้ซ้ำ
โปรแกรมสแกนมัลแวร์แบบโอเพนซอร์สของ Xygeni ช่วยให้คุณควบคุม เร่งความเร็ว และมองเห็นภาพรวมได้อย่างชัดเจน ช่วยให้คุณเขียนโค้ดได้อย่างมั่นใจ
6. แนวโน้มในอนาคตของมัลแวร์โอเพนซอร์ส
ภัยคุกคามที่เกิดขึ้นใหม่และการวิเคราะห์เชิงพยากรณ์
เนื่องจากมัลแวร์โอเพนซอร์สมีการพัฒนาอย่างต่อเนื่อง วิธีการโจมตีจึงมีความซับซ้อนมากขึ้นเรื่อยๆ ด้วยเหตุนี้ การวิเคราะห์เชิงพยากรณ์ ซึ่งใช้ประโยชน์จากแมชชีนเลิร์นนิงและปัญญาประดิษฐ์ จึงสามารถคาดการณ์ภัยคุกคามที่กำลังเกิดขึ้นได้ โดยการระบุรูปแบบที่บ่งชี้ถึงมัลแวร์ที่อาจเกิดขึ้น แนวทางเชิงรุกนี้ช่วยเสริมประสิทธิภาพการป้องกันมัลแวร์โอเพนซอร์ส โดยการเตรียมการป้องกันการโจมตีในอนาคต
นวัตกรรมด้านเทคโนโลยีการตรวจจับและการป้องกัน
เพื่อรับมือกับมัลแวร์ที่ซับซ้อนยิ่งขึ้น การพัฒนาเทคโนโลยีการตรวจจับและการป้องกันอย่างต่อเนื่องจึงเป็นสิ่งสำคัญ ดังนั้น นวัตกรรมในการตรวจจับตามพฤติกรรม แพลตฟอร์มข่าวกรองภัยคุกคามขั้นสูง และการวิเคราะห์ความปลอดภัยที่ขับเคลื่อนด้วย AI จึงมีความสำคัญอย่างยิ่ง เพื่อตอบสนองต่อสถานการณ์ดังกล่าว Xygeni จึงได้ผสานรวมเทคโนโลยีล้ำสมัยเพื่อให้องค์กรต่างๆ สามารถตรวจจับและกำจัดภัยคุกคามได้อย่างรวดเร็วแบบเรียลไทม์ผ่านการตอบสนองอัตโนมัติ
วิธีอยู่นำหน้าเส้นโค้ง
องค์กรควรพิจารณาใช้กลยุทธ์ต่อไปนี้เพื่อรักษาความสามารถในการรับมือกับภัยคุกคามที่เกิดขึ้นใหม่:
รับข่าวสาร: หมั่นอัปเดตความรู้เกี่ยวกับแนวโน้มด้านความปลอดภัยและข้อมูลข่าวกรองภัยคุกคามอย่างสม่ำเสมอ ผ่านเวทีเสวนาในอุตสาหกรรม การสัมมนาออนไลน์ และการฝึกอบรม
เปิดรับเทคโนโลยีที่เป็นนวัตกรรมใหม่: ใช้ประโยชน์จากเครื่องมือและแนวปฏิบัติที่ล้ำสมัยในการตรวจจับภัยคุกคามที่ขับเคลื่อนด้วย AI และระบบตอบสนองอัตโนมัติ Xygeni นำเสนอโซลูชันที่จะช่วยปกป้องคุณจากภัยคุกคามล่าสุด
ปรับปรุงการทำงานร่วมกัน: ส่งเสริมความร่วมมือภายในองค์กรและกับพันธมิตรภายนอก การแบ่งปันข้อมูลข่าวกรองด้านภัยคุกคามและแนวปฏิบัติที่ดีที่สุดจะช่วยเสริมสร้างการป้องกันโดยรวมให้แข็งแกร่งยิ่งขึ้น
สรุป: เสริมสร้างความปลอดภัยด้วยโปรแกรมป้องกันมัลแวร์แบบโอเพนซอร์ส
มัลแวร์โอเพนซอร์สก่อให้เกิดความเสี่ยงอย่างมากในสภาพแวดล้อมการพัฒนาสมัยใหม่ อย่างไรก็ตาม ด้วยความตระหนักรู้ เครื่องมือ และกระบวนการที่เหมาะสม ความเสี่ยงเหล่านี้สามารถจัดการได้ โปรแกรมสแกนไวรัสแบบโอเพนซอร์สของ Xygeni ช่วยในการระบุและบล็อกแพ็กเกจที่เป็นอันตรายก่อนที่จะเข้าสู่สภาพแวดล้อมการใช้งานจริง
โดยการผสานรวมระบบป้องกันมัลแวร์โอเพนซอร์สเข้ากับเวิร์กโฟลว์—ตั้งแต่ CI/CD pipelines สู่โครงสร้างพื้นฐานในรูปแบบโค้ด (IaCการกำหนดค่าต่างๆ ช่วยให้องค์กรสามารถลดความเสี่ยงและตรวจจับภัยคุกคามได้ตั้งแต่เนิ่นๆ
รักษาวัฒนธรรมที่ให้ความสำคัญกับความปลอดภัยเป็นอันดับแรก
ความปลอดภัยควรเป็นรากฐานสำคัญของการพัฒนา ไม่ใช่สิ่งที่นึกถึงทีหลัง ทีมที่ใช้ซอฟต์แวร์โอเพนซอร์สจำเป็นต้องมีการตรวจสอบอย่างต่อเนื่องและเครื่องมือที่มีประสิทธิภาพเพื่อระบุช่องโหว่ก่อนที่จะลุกลามใหญ่โต โปรแกรมสแกนมัลแวร์แบบโอเพนซอร์ส เช่น Xygeni สนับสนุนความพยายามนี้ด้วยระบบอัตโนมัติ บริบท และการมองเห็นที่ชัดเจน
มองไปข้างหน้า
ในระยะยาว เมื่อระบบนิเวศของซอฟต์แวร์เชื่อมโยงกันมากขึ้น ภัยคุกคามก็จะพัฒนาไปเรื่อยๆ ดังนั้น การติดตามกลยุทธ์การป้องกันมัลแวร์แบบโอเพนซอร์สอย่างสม่ำเสมอ รวมถึงการใช้เครื่องมือที่มีประสิทธิภาพ จะช่วยให้ทีมต่างๆ สามารถก้าวล้ำหน้าโดยไม่กระทบต่อการพัฒนา
Xygeni โปรแกรมสแกนมัลแวร์โอเพนซอร์ส
การรักษาความปลอดภัยแบบเรียลไทม์สำหรับไลบรารีโอเพนซอร์ส
ระบุทั้งหมด การพึ่งพาโดยตรงและการพึ่งพาโดยอ้อม และได้รับประโยชน์จาก การตรวจจับ การบล็อก และการแจ้งเตือนมัลแวร์แบบเรียลไทม์ พร้อมระบบแจ้งเตือนล่วงหน้าและการตรวจสอบโดยผู้เชี่ยวชาญ
- การวิเคราะห์มัลแวร์ตามพฤติกรรม สำหรับส่วนประกอบโอเพนซอร์ส
- การตรวจสอบความถูกต้องของเมตาเดต้าและแหล่งที่มา เพื่อตรวจสอบความถูกต้องของพัสดุ
- การแจ้งเตือนตามเวลาจริง เกี่ยวกับกิจกรรมที่น่าสงสัยหรือรูปแบบที่เป็นอันตราย
- CI/CD บูรณาการ เพื่อการป้องกันล่วงหน้าแบบอัตโนมัติ
- รักษาความปลอดภัยให้กับทุกส่วนประกอบเนื่องจากภัยคุกคามบางอย่างไม่ได้ถูกเรียกว่าช่องโหว่ที่ทราบกันดีอยู่แล้ว

