





การรักษาความปลอดภัยของแอปพลิเคชันมีความสำคัญอย่างยิ่ง ณ เดือนสิงหาคม 2024 ผู้ใช้งานอินเทอร์เน็ตทั่วโลกค้นพบช่องโหว่และความเสี่ยงด้านความปลอดภัยไอทีทั่วไปใหม่ 52,000 รายการ (CVEตัวเลขนี้สะท้อนให้เห็นถึงการเพิ่มขึ้นอย่างมากจากปี 2023 ซึ่งเป็นปีที่ทำลายสถิติ มีการรายงานช่องโหว่ CVE จำนวน 29,000 รายการ ภายในปีเดียว ในบริบทนี้ การเปรียบเทียบ SAST การทำความเข้าใจเกี่ยวกับ DAST นั้นมีความสำคัญอย่างยิ่งต่อการรับมือกับภัยคุกคามที่ทวีความรุนแรงขึ้นเหล่านี้ การรู้ว่าอะไรคือ... SAST และ DAST รวมถึงวิธีการป้องกันช่องโหว่ต่างๆ นั้นมีความสำคัญอย่างยิ่งสำหรับองค์กรที่ต้องการรักษาความปลอดภัยให้กับแอปพลิเคชันของตน บทความนี้จะสำรวจความแตกต่างระหว่าง DAST กับ SASTประโยชน์เฉพาะตัว และเหตุผล SAST เป็นตัวเลือกที่เหนือกว่าสำหรับการรักษาความปลอดภัยแอปพลิเคชันสมัยใหม่
ความหมายของ SAST แล้ว DAST ล่ะ? ทำความเข้าใจพื้นฐานกัน
ความหมายของ SASTและทำไมมันจึงสำคัญ?
การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (SAST(Cycle-Self-Australian Testing: Explosive ... SAST วิเคราะห์โค้ดก่อนนำไปใช้งานจริง เพื่อตรวจจับปัญหาตั้งแต่เนิ่นๆ เข้าใจว่าอะไรคือ... SAST และ DAST ช่วยให้องค์กรต่างๆ สามารถตัดสินใจได้อย่างรอบรู้cisข้อเสนอแนะเกี่ยวกับการรักษาความปลอดภัยแอปพลิเคชันอย่างมีประสิทธิภาพ
SAST มีประสิทธิภาพเป็นพิเศษในการระบุช่องโหว่ที่สำคัญ เช่น การโจมตีแบบ SQL injection, buffer overflow และ cross-site scripting (XSSโดยการบูรณาการ SAST เข้าไป CI/CD pipelineด้วยเหตุนี้ นักพัฒนาจึงสามารถรับข้อเสนอแนะแบบเรียลไทม์ ซึ่งช่วยลดโอกาสที่ช่องโหว่จะเล็ดลอดเข้าไปในระบบที่ใช้งานจริงได้
คุณค่าของ SAST จะยิ่งเด่นชัดขึ้นเมื่อนำไปบูรณาการเข้ากับขั้นตอนการพัฒนา เนื่องจาก 37% ขององค์กรต่างๆ ทำเช่นนั้นอยู่แล้วการผสานรวมในระยะเริ่มต้นนี้จะช่วยให้ระบบรักษาความปลอดภัยสอดคล้องกับขั้นตอนการพัฒนา ทำให้สามารถรับข้อเสนอแนะแบบเรียลไทม์ ซึ่งจะช่วยเร่งการแก้ไขปัญหาและส่งเสริมแนวทางการเขียนโค้ดที่ปลอดภัย
คุณสมบัติหลักของ SAST:
- การตรวจจับเชิงรุก: ตรวจหาช่องโหว่ก่อนที่จะนำแอปพลิเคชันไปใช้งานจริง
- บูรณาการได้ง่าย: ฝังลงใน CI/CD pipelineโดยให้ข้อเสนอแนะแบบเรียลไทม์แก่ผู้พัฒนา
- คุ้มค่า: การแก้ไขช่องโหว่ระหว่างการเขียนโค้ดนั้นประหยัดกว่าการแก้ไขหลังจากการใช้งานจริงมาก
DAST คืออะไร และทำงานอย่างไร?
ตรงกันข้ามกับ SAST, การทดสอบความปลอดภัยของแอปพลิเคชันแบบไดนามิก (DAST) ประเมินแอปพลิเคชันในสถานะที่กำลังทำงานอยู่ วิธีการทดสอบแบบกล่องดำนี้จำลองการโจมตีจากภายนอกเพื่อค้นหาช่องโหว่ เช่น ข้อบกพร่องในการตรวจสอบสิทธิ์หรือ API ที่กำหนดค่าไม่ถูกต้อง เมื่อพิจารณาถึงสิ่งที่เป็น SAST และ DAST ซึ่งเน้นการทำงานในขณะรันไทม์จะช่วยเสริมกัน SASTความปลอดภัยในระยะเริ่มต้น แม้ว่า SAST โดยทั่วไปแล้วจะช่วยประหยัดค่าใช้จ่ายและเวลาได้มากกว่า
คุณสมบัติหลักของ DAST:
- การทดสอบขณะรันไทม์: จำลองสถานการณ์การโจมตีในโลกแห่งความเป็นจริง
- แนวทางแบบกล่องดำ: ทำงานโดยไม่ต้องเข้าถึงซอร์สโค้ด
- ให้ความสำคัญกับความเสี่ยงในระหว่างการดำเนินงาน: ตรวจจับปัญหาที่เกิดจากการตั้งค่าที่ไม่ถูกต้องเฉพาะสภาพแวดล้อม
แม้ว่า DAST จะมีประโยชน์ในการระบุช่องโหว่ขณะรันไทม์ แต่ก็มีข้อจำกัดที่เห็นได้ชัด โดยเฉพาะอย่างยิ่งในด้านความปลอดภัยในระยะเริ่มต้น
SAST เทียบกับ DAST: อธิบายความแตกต่างที่สำคัญ
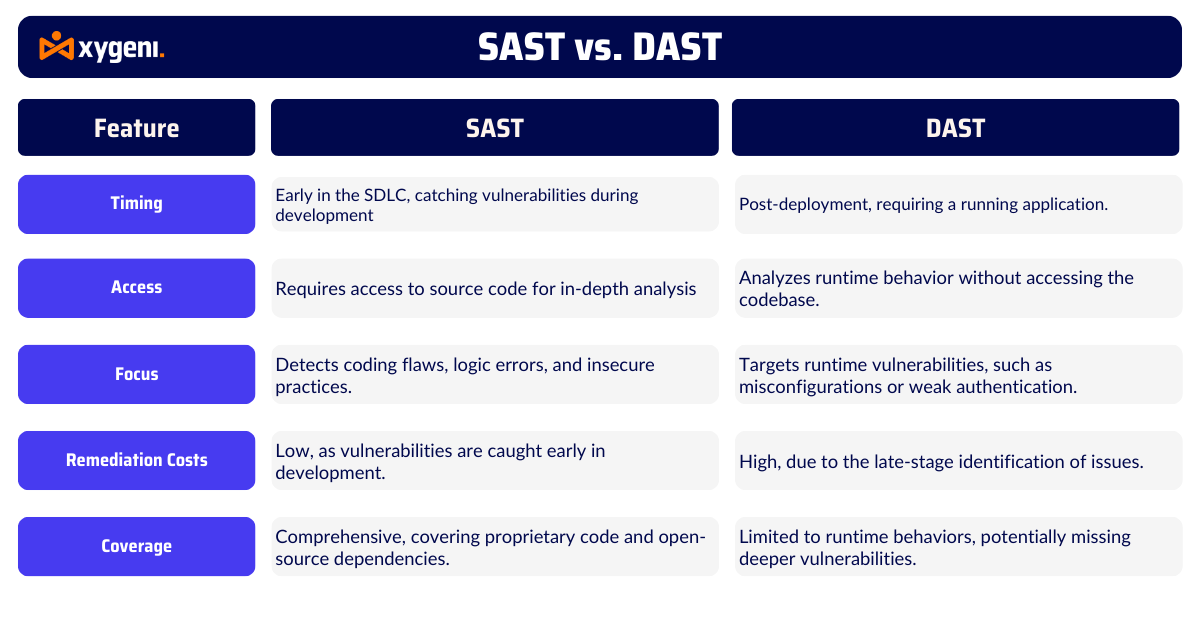
เพื่อเข้าใจสิ่งที่เป็น SAST และ DAST นั้น สิ่งสำคัญคือต้องเปรียบเทียบความแตกต่างระหว่างทั้งสองในแง่ของเวลา การเข้าถึง และช่องโหว่ที่ทั้งสองแก้ไข ความแตกต่างเหล่านี้จะช่วยให้องค์กรเลือกเครื่องมือที่เหมาะสมกับความต้องการด้านความปลอดภัยของแอปพลิเคชันได้
การจับเวลา
ความแตกต่างที่สำคัญอย่างหนึ่งระหว่าง Dast vs SAST คือเมื่อมีการนำไปใช้ในกระบวนการพัฒนาซอฟต์แวร์ SAST วิธีการนี้ทำงานตั้งแต่เนิ่นๆ ในระหว่างขั้นตอนการเขียนโค้ดและการสร้างแอปพลิเคชัน ซึ่งมักเรียกว่า “shift-left” วิธีนี้ช่วยให้นักพัฒนาสามารถตรวจจับช่องโหว่ได้ก่อนที่แอปพลิเคชันจะถูกใช้งานจริง การตรวจพบตั้งแต่เนิ่นๆ หมายถึงการแก้ไขที่รวดเร็วขึ้นและต้นทุนที่ต่ำลง ในทางตรงกันข้าม DAST จะถูกใช้ในภายหลัง โดยปกติหลังจากที่แอปพลิเคชันทำงานในสภาพแวดล้อมทดสอบหรือสภาพแวดล้อมการใช้งานจริงแล้ว แม้ว่า DAST จะสามารถทดสอบว่าแอปพลิเคชันตอบสนองต่อการโจมตีในโลกแห่งความเป็นจริงอย่างไร แต่การค้นหาและแก้ไขปัญหาในขั้นตอนนี้มักใช้เวลานานและมีค่าใช้จ่ายสูงกว่า
ทางเข้า
ความแตกต่างที่สำคัญอีกประการหนึ่ง Dast vs SAST นี่คือวิธีการที่เครื่องมือเหล่านี้เข้าถึงแอปพลิเคชัน SAST การทดสอบแบบ `white-box` จำเป็นต้องเข้าถึงซอร์สโค้ด ไบต์โค้ด หรือไบนารี วิธีการแบบ `white-box` นี้ทำให้สามารถเจาะลึกเข้าไปในโครงสร้างภายในของแอปพลิเคชันได้ ในทางกลับกัน DAST เป็นเครื่องมือทดสอบแบบ `black-box` ไม่จำเป็นต้องเข้าถึงโค้ด แต่จะทดสอบแอปพลิเคชันจากภายนอก โดยจำลองว่าผู้โจมตีอาจโต้ตอบกับแอปพลิเคชันอย่างไร แม้ว่าวิธีนี้จะมีประโยชน์สำหรับการทดสอบขณะรันไทม์ แต่ DAST อาจพลาดปัญหาในระดับโค้ดที่ลึกกว่าได้ SAST ออกแบบมาเพื่อจับ
วิธีการวิเคราะห์
ทาง SAST การวิเคราะห์แอปพลิเคชันด้วย DAST ก็เป็นอีกหนึ่งสิ่งที่ทำให้แอปพลิเคชันเหล่านี้แตกต่างกัน SAST วิธีแรกคือการตรวจสอบตรรกะภายในและโครงสร้างของแอปพลิเคชันเพื่อตรวจจับปัญหาการเขียนโค้ด แม้ว่าปัญหาเหล่านั้นจะไม่ก่อให้เกิดปัญหาทันทีขณะรันไทม์ก็ตาม แต่ DAST เน้นไปที่พฤติกรรมของแอปพลิเคชันขณะใช้งานจริง โดยระบุช่องโหว่ขณะรันไทม์ เช่น การตั้งค่าที่ไม่ถูกต้อง หรือการตรวจสอบสิทธิ์ที่ผิดพลาด ทั้งสองวิธีมีคุณค่า แต่... SAST มีความสามารถในการตรวจพบข้อบกพร่องได้ดีกว่า ก่อนที่ข้อบกพร่องเหล่านั้นจะกลายเป็นปัญหาใหญ่
ค่าใช้จ่ายในการแก้ไข
การแก้ไขปัญหาด้านความปลอดภัยระหว่างการพัฒนาประหยัดกว่าการแก้ไขปัญหาหลังจากใช้งานจริงมาก ซึ่งเป็นเหตุผลว่าทำไมหลายองค์กรจึงไว้วางใจวิธีการนี้ SASTการแก้ไขช่องโหว่ตั้งแต่เนิ่นๆ ช่วยให้ทีมหลีกเลี่ยงความล่าช้าและการทำงานซ้ำที่สิ้นเปลืองค่าใช้จ่ายในภายหลังได้ แม้ว่า DAST จะมีประสิทธิภาพสำหรับการทดสอบขณะทำงาน แต่ก็มักจะพบปัญหาหลังจากที่แอปพลิเคชันเปิดใช้งานแล้ว ทำให้การแก้ไขปัญหาเกิดความยุ่งยากและมีค่าใช้จ่ายสูงขึ้น
คุ้มครอง
SAST นำเสนอการครอบคลุมที่กว้างขวาง โดยไม่เพียงแต่สแกนโค้ดที่เป็นกรรมสิทธิ์เท่านั้น แต่ยังรวมถึงโค้ดอื่นๆ ด้วย การพึ่งพาแบบโอเพนซอร์ส เพื่อค้นหาช่องโหว่ทั่วทั้งระบบแอปพลิเคชัน ในทางกลับกัน DAST มุ่งเน้นเฉพาะพฤติกรรมขณะรันไทม์เท่านั้น ซึ่งหมายความว่าอาจพลาดปัญหาที่ลึกกว่าในระดับโค้ดที่อาจนำไปสู่ช่องโหว่ด้านความปลอดภัย สำหรับองค์กรที่ต้องการแก้ไขช่องโหว่อย่างครอบคลุม SAST เป็นสิ่งจำเป็น
SCA เมื่อเทียบกับ SAST: ความแตกต่างที่สำคัญในด้านความปลอดภัยของแอปพลิเคชัน
สำรวจจุดแข็งที่เป็นเอกลักษณ์ของ SCA และ SAST และเรียนรู้วิธีการทำงานร่วมกันเพื่อรักษาความปลอดภัยให้กับแอปพลิเคชันของคุณ
ทำไม SAST เป็นตัวเลือกที่ดีกว่าสำหรับการรักษาความปลอดภัยแอปพลิเคชัน
ตอนนี้เราได้อธิบายความแตกต่างระหว่างกันแล้ว SAST เมื่อเทียบกับ DAST แล้ว เห็นได้ชัดว่า SAST วิธีนี้ดีกว่าสำหรับองค์กรส่วนใหญ่ แนวทางเชิงรุกช่วยให้ตรวจพบและแก้ไขช่องโหว่ได้ตั้งแต่เนิ่นๆ ประหยัดเวลาและลดต้นทุนได้อย่างมาก
นอกจากนี้ ด้วยจำนวนช่องโหว่ในซอฟต์แวร์โอเพนซอร์สที่เพิ่มมากขึ้น SAST เรื่องนี้จึงยิ่งมีความสำคัญมากขึ้นไปอีก ส่วนประกอบโอเพนซอร์สถูกใช้งานอย่างแพร่หลาย แต่หลายๆ ส่วนก็ล้าสมัยหรือได้รับการดูแลรักษาไม่ดีพอ SAST ระบบจะสแกนส่วนประกอบต่างๆ เหล่านี้ควบคู่ไปกับโค้ดที่เป็นกรรมสิทธิ์ เพื่อให้มั่นใจได้ว่าแอปพลิเคชันของคุณมีรากฐานที่ปลอดภัย
DAST เทียบกับ SASTการปรับตัวให้เข้ากับภัยคุกคามสมัยใหม่
การขยายตัวอย่างรวดเร็วของตลาดความปลอดภัยของแอปพลิเคชันสะท้อนให้เห็นถึงความเร่งด่วนในการนำเครื่องมือเชิงรุกอย่าง DAST มาใช้ SASTเมื่อช่องโหว่ของซอฟต์แวร์โอเพนซอร์สเพิ่มมากขึ้น SAST จัดการกับภัยคุกคามตั้งแต่เนิ่นๆ ช่วยให้องค์กรปฏิบัติตามกรอบกฎระเบียบต่างๆ เช่น NIS2 และ DORA.
Xygeni เป็นอย่างไร SAST โซลูชันนี้ช่วยเสริมความปลอดภัยของแอปพลิเคชัน
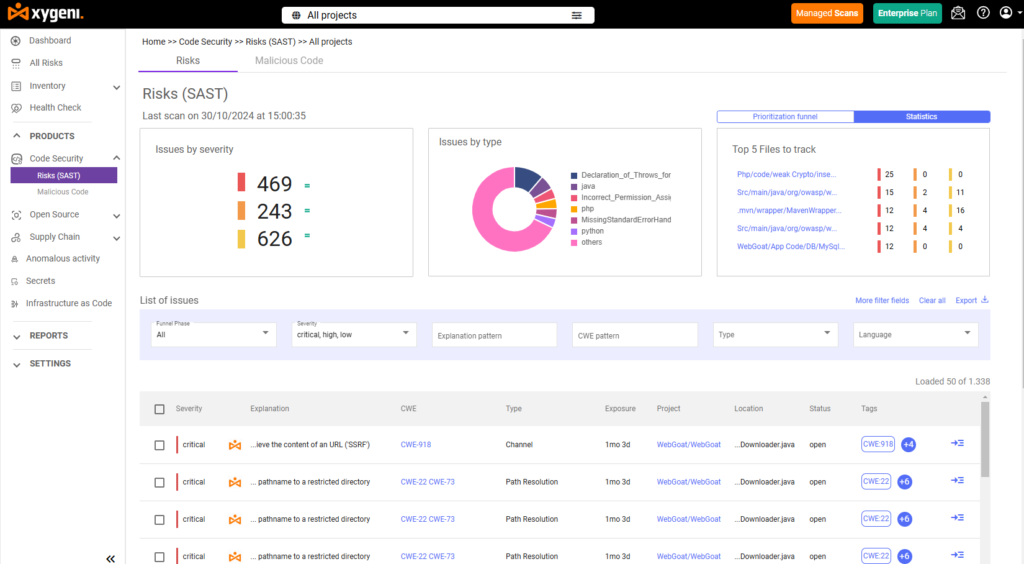
เพื่อรับมือกับความซับซ้อนที่เพิ่มขึ้นของแอปพลิเคชันสมัยใหม่ ของไซเกนี SAST ทางออก นำเสนอแนวทางที่แข็งแกร่งและยืดหยุ่น ออกแบบมาเพื่อผสานรวมเข้ากับระบบได้อย่างราบรื่น CI/CD pipelineXygeni ให้ข้อมูลป้อนกลับแบบเรียลไทม์แก่ผู้พัฒนา ทำให้มั่นใจได้ว่าช่องโหว่ต่างๆ จะถูกระบุและแก้ไขได้ตั้งแต่เนิ่นๆ
คุณสมบัติหลักของ Xygeni SAST วิธีการแก้:
- การสแกนแบบครอบคลุม: ตรวจจับข้อผิดพลาดในการเขียนโค้ด ข้อบกพร่องทางตรรกะ และช่องโหว่ในโค้ดที่เป็นกรรมสิทธิ์และโค้ดโอเพนซอร์ส
- ข้อเสนอแนะตามเวลาจริง: ผสานระบบรักษาความปลอดภัยเข้ากับกระบวนการพัฒนาโดยตรง ช่วยเร่งการแก้ไขปัญหา
- การป้องกันแบบโอเพนซอร์ส: ตรวจสอบการพึ่งพาของไลบรารีภายนอกเพื่อจัดการกับความเสี่ยงที่เกิดจากไลบรารีเหล่านั้น
- คุณภาพโค้ดที่ได้รับการปรับปรุง: ส่งเสริมแนวทางการเขียนโค้ดที่ปลอดภัย ซึ่งช่วยให้การบำรุงรักษาทำได้ง่ายขึ้น
Choose SAST เพื่อความปลอดภัยเชิงรุก
ในการอภิปรายเรื่อง SAST เทียบกับ DAST, SAST โดดเด่นในฐานะตัวเลือกที่ดีกว่าและมีประสิทธิภาพมากกว่าสำหรับการรักษาความปลอดภัยของแอปพลิเคชัน การใช้งาน SAST ในระหว่างการพัฒนา ช่วยให้ค้นหาและแก้ไขช่องโหว่ได้ตั้งแต่เนิ่นๆ ทำให้การรักษาความปลอดภัยของแอปพลิเคชันทำได้ง่ายและประหยัดค่าใช้จ่ายมากขึ้น ด้วย Xygeni SAST ด้วยโซลูชันนี้ องค์กรต่างๆ สามารถปกป้องซอฟต์แวร์ของตนและรับมือกับภัยคุกคามด้านความปลอดภัยที่เพิ่มขึ้นได้
จองตัวอย่าง วันนี้มาดูกันว่า Xygeni จะช่วยรักษาความปลอดภัยให้กับแอปพลิเคชันของคุณได้อย่างไร ตั้งแต่การเขียนโค้ดไปจนถึงการใช้งานจริง