
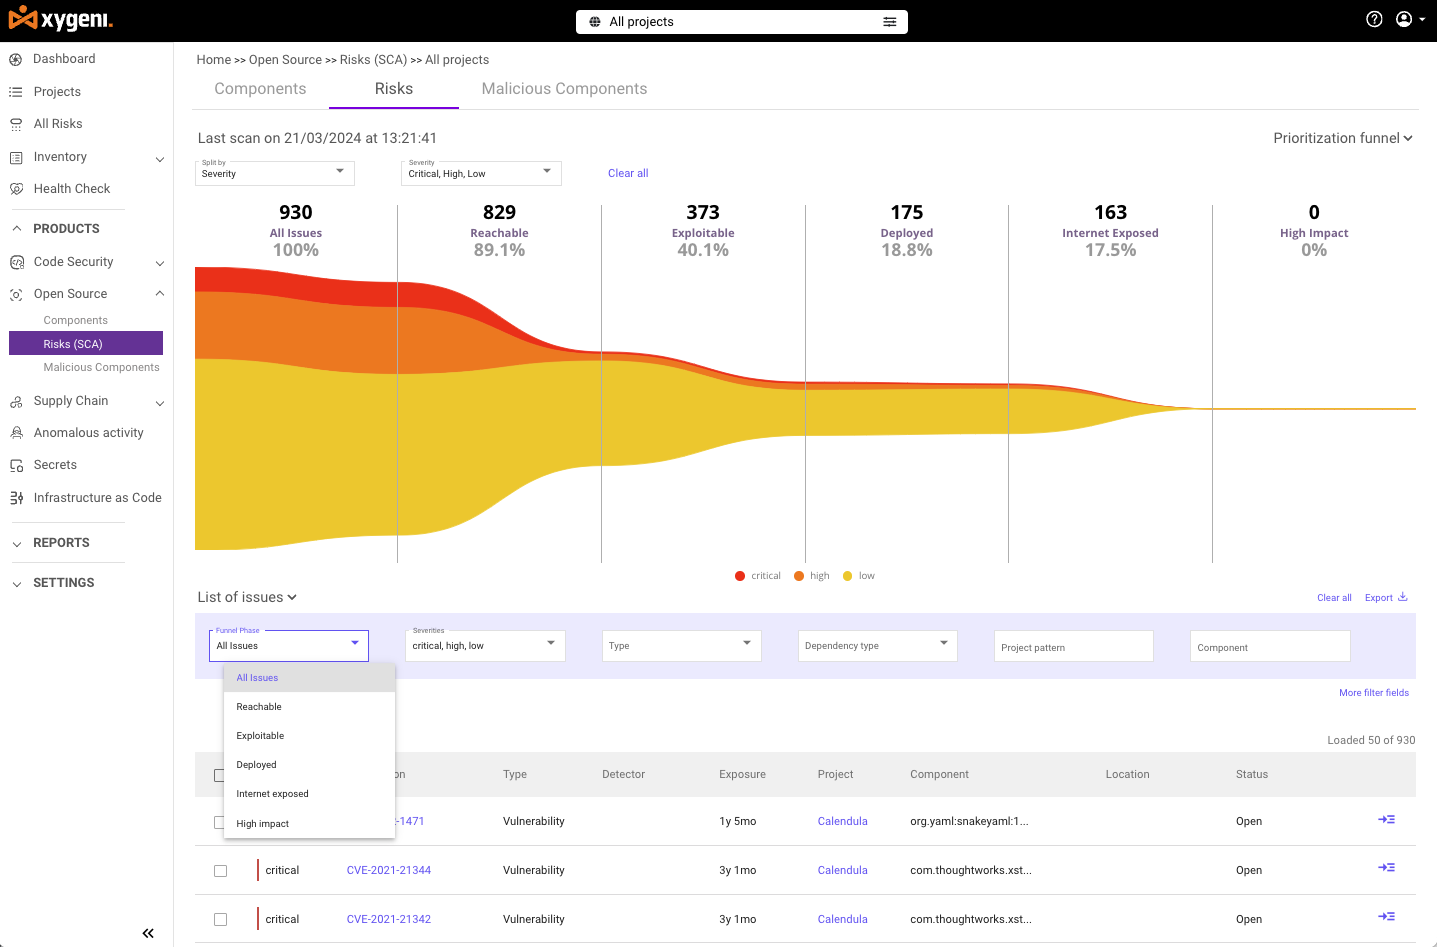






ในการรักษาความปลอดภัยซอฟต์แวร์โอเพนซอร์สของคุณ คุณต้องการมากกว่าแค่การสแกนช่องโหว่พื้นฐาน คุณต้องค้นหาช่องโหว่ แก้ไขอย่างรวดเร็ว และรักษาการพัฒนาอย่างต่อเนื่อง pipeline การเปลี่ยนแปลงคือจุดเด่นของเครื่องมือแก้ไขช่องโหว่แบบโอเพนซอร์สของ Xygeni มันไม่ใช่แค่เครื่องสแกนช่องโหว่แบบโอเพนซอร์สเท่านั้น แต่เป็นโซลูชันครบวงจรที่ช่วยให้คุณจัดลำดับความสำคัญ แก้ไข และปฏิบัติตามข้อกำหนดได้แบบเรียลไทม์
ไม่ว่าคุณจะบริหารทีมพัฒนาขนาดเล็กหรือจัดการโครงการที่ซับซ้อนก็ตาม enterprise ซอฟต์แวร์ Xygeni ผสานรวมเข้ากับระบบของคุณได้อย่างราบรื่น CI/CD pipeline เพื่อปกป้องส่วนประกอบโอเพนซอร์สของคุณตั้งแต่วินาทีแรกที่เขียนโค้ด ไม่ล่าช้า ไม่ต้องทำงานด้วยตนเองเพิ่มเติม เพียงแค่ได้โค้ดที่ปลอดภัยและเป็นไปตามข้อกำหนดทุกครั้ง
เหตุใด Xygeni จึงเป็นสิ่งที่ขาดไม่ได้ใน DevOps ของคุณ Pipeline
ภัยคุกคามด้านความปลอดภัยเพิ่มขึ้นทุกวัน แต่ความเร็วในการพัฒนาของคุณต้องไม่ลดลง Xygeni เครื่องมือแก้ไขช่องโหว่แบบโอเพนซอร์ส เข้ากับคุณได้อย่างลงตัว เวิร์กโฟลว์ DevOpsเพื่อให้มั่นใจว่าโค้ดของคุณปลอดภัยจากภัยคุกคามต่างๆ commit เพื่อการปรับใช้.
- ตรวจจับปัญหาได้ตั้งแต่เนิ่นๆ: Xygeni ดำเนินการ สแกนหาช่องโหว่ก่อนเขียนโค้ด committed ป้องกันความเสี่ยงก่อนที่จะเข้ามาในที่เก็บข้อมูลของคุณ
- บูรณาการที่ไร้รอยต่อ: ไม่ว่าคุณจะใช้ เจนกิ้นส์, การกระทำของ GitHubหรือ GitLabXygeni เหมาะกับคุณอย่างลงตัว CI/CD pipelineมันจะสแกนทุกอย่างของคุณ ส่วนประกอบโอเพนซอร์สโดยไม่ต้องเพิ่มขั้นตอนเพิ่มเติม
- การป้องกันตามเวลาจริงหากพบช่องโหว่ในภายหลัง Xygeni จะดำเนินการแก้ไข ทำเครื่องหมายและสร้าง pull requests เพื่อแก้ไขปัญหาแบบเรียลไทม์ ช่วยให้คุณปลอดภัยโดยไม่ทำให้ระบบช้าลง
ด้วย Xygeni คุณจะได้รับการรักษาความปลอดภัยอย่างต่อเนื่องที่ผสานรวมอยู่ในทุกขั้นตอนของกระบวนการพัฒนาของคุณ
มุ่งเน้นไปที่สิ่งที่สำคัญอย่างแท้จริง
ไม่ใช่ทุกช่องโหว่ที่จะก่อให้เกิดความเสี่ยงในทันที นั่นเป็นเหตุผลที่เครื่องมือสแกนช่องโหว่แบบโอเพนซอร์สของ Xygeni ไม่ได้แค่สแกนหาช่องโหว่เท่านั้น แต่ยังช่วยให้คุณมุ่งเน้นไปที่สิ่งที่สำคัญที่สุดด้วย
- การค้นหาความสัมพันธ์ที่สมบูรณ์Xygeni จะค้นหาความสัมพันธ์ทั้งหมดในโปรเจ็กต์ของคุณโดยอัตโนมัติ ทั้งความสัมพันธ์โดยตรงและโดยอ้อม ทำให้คุณมองเห็นโครงสร้างของซอฟต์แวร์ได้อย่างสมบูรณ์
- การสแกนหลายฐานข้อมูลXygeni ตรวจสอบส่วนประกอบโอเพนซอร์สทุกชิ้นกับฐานข้อมูลช่องโหว่หลายแห่ง เช่น NVD, OSV และแหล่งข้อมูลสาธารณะและกรรมสิทธิ์อื่นๆ เพื่อให้แน่ใจว่าไม่มีช่องโหว่ใดหลุดรอดไปได้
- การจัดการใบอนุญาตและการหมดอายุอัปเดตส่วนประกอบที่ล้าสมัยเพื่อให้เป็นไปตามข้อกำหนดด้านลิขสิทธิ์และรักษาความปลอดภัยของซอฟต์แวร์ของคุณ Xygeni จะแจ้งเตือนความเสี่ยงเหล่านี้โดยอัตโนมัติ คุณจึงไม่พลาดปัญหาใดๆ
ด้วย Xygeni คุณจะยังคงควบคุมทุกสิ่งได้อย่างเต็มที่ การพึ่งพาโอเพนซอร์ส—การรู้รายละเอียดทั้งหมดในโค้ดของคุณอย่างแม่นยำ และรู้ว่าโค้ดนั้นมีความปลอดภัยมากแค่ไหน
ป้องกันตัวเองจากความสับสนในการพึ่งพาและการจดทะเบียนชื่อโดเมนโดยมิชอบ
ความสับสนในการพึ่งพา และ การพิมพ์ผิด ภัยคุกคามเหล่านี้ร้ายแรงและเพิ่มขึ้นอย่างรวดเร็ว ส่งผลกระทบต่อผู้ใช้ซอฟต์แวร์โอเพนซอร์ส รายงานเกี่ยวกับแพ็กเกจ npm ที่เป็นอันตรายเพิ่มขึ้นจากเพียง 38 รายงานในปี 2018 เป็นมากกว่า 2,168 รายงานในปี 2024 และภายในปี 2025 ผู้โจมตีได้เผยแพร่แพ็กเกจ npm ที่เป็นอันตรายถึง 454,648 รายการภายในปีเดียว โดยปัจจุบัน npm กลายเป็นเป้าหมายของมัลแวร์โอเพนซอร์สมากกว่า 99% รายงานสรุปภัยคุกคามปี 2025 ของ Xygeni เองยืนยันว่ามีแพ็กเกจที่เป็นอันตราย 3,180 รายการตลอดทั้งปี โดยการโจมตีมีความต่อเนื่อง ขยายขนาดได้ และเป็นอุตสาหกรรมมากกว่าที่จะเป็นการฉวยโอกาส
กลยุทธ์ก็พัฒนาขึ้นเรื่อยๆ เช่นกัน นอกเหนือจากการปลอมแปลงชื่อโดเมนโดยการสะกดผิดแบบคลาสสิกแล้ว ในปี 2025 ยังพบว่ามีการเพิ่มขึ้นอย่างมากของการยึดบัญชี npm โดยมีแพ็กเกจที่เป็นอันตรายที่ได้รับการยืนยันแล้ว 1,241 รายการที่เชื่อมโยงกับบัญชีที่ถูกบุกรุก ซึ่งเพิ่มขึ้น 15.3 เท่าจากปี 2024 รวมถึงเหตุการณ์สำคัญที่ส่งผลกระทบต่อแพ็กเกจพื้นฐานที่มีการดาวน์โหลดหลายพันล้านครั้งต่อสัปดาห์ ผู้โจมตีมักเลียนแบบรูปแบบการตั้งชื่อที่ถูกต้องอย่างใกล้ชิด: การวิจัยแสดงให้เห็นว่า 71.2% ของแพ็กเกจที่เป็นอันตรายใช้ชื่อที่มีความยาวมากกว่า 10 ตัวอักษร และ 67.3% ใช้เครื่องหมายขีดคั่นเพื่อพรางตัว
เราได้ติดตามการเปลี่ยนแปลงนี้ด้วยตนเองแล้ว ฟอร์จ-เจเอสเอ็กซ์ เป็นโปรแกรมขโมยข้อมูล npm ที่เปลี่ยนชื่อแบรนด์อย่างน้อยสี่ครั้งในสองเดือนเพื่อหลีกเลี่ยงการตรวจจับ ในขณะที่ โกสต์แทร็กเกอร์ ได้เผยแพร่โทรจันตัวเดิมซ้ำอีกครั้งภายใต้ชื่อใหม่เพียง 74 นาทีหลังจากถูกจับกุม โดยยังคงใช้โครงสร้างพื้นฐาน C2 เดิมทั้งสองครั้ง อุปกรณ์ประตู แสดงให้เห็นรูปแบบเดียวกันจากมุมมองที่แตกต่างออกไป: แพ็กเกจ npm สาธารณะที่แอบแฝงเฟรมเวิร์กฟิชชิ่งของ Microsoft 365 ไว้โดยไม่ให้ใครรู้
แต่ด้วย Xygeni คุณจะได้รับการปกป้อง แพลตฟอร์มของเราจะสแกนหาความสับสนของส่วนประกอบ การปลอมแปลงชื่อโดเมน และรูปแบบการเข้ายึดบัญชีอย่างต่อเนื่อง โดยจะบล็อกแพ็กเกจที่น่าสงสัยทั้งหมดก่อนที่จะแทรกซึมเข้าสู่ระบบของคุณ ดังนั้นคุณจึงได้รับการปกป้องไม่ว่าผู้โจมตีจะใช้วิธีการใดในการแทรกซึมเข้ามาก็ตาม
การแก้ไขปัญหาอัตโนมัติ: แก้ไขปัญหาตั้งแต่เนิ่นๆ ก่อนที่จะกลายเป็นปัญหาใหญ่
การค้นหาช่องโหว่เพียงอย่างเดียวไม่เพียงพอ การแก้ไขอย่างรวดเร็วจะช่วยได้มาก ด้วยเครื่องมือแก้ไขช่องโหว่แบบโอเพนซอร์สของ Xygeni คุณไม่จำเป็นต้องรอการแก้ไขด้วยตนเอง แพลตฟอร์มของเราสร้างผลลัพธ์โดยอัตโนมัติ pull requests ซึ่งจะอัปเดตส่วนประกอบที่เสี่ยงต่อการถูกโจมตีโดยอัตโนมัติ
- สร้างโดยอัตโนมัติ Pull Requestsทันทีที่ Xygeni พบช่องโหว่ที่สามารถแก้ไขได้ ให้ลูกค้าเริ่มดำเนินการแก้ไขได้ทันที pull request อัปเดตส่วนประกอบเป็นเวอร์ชันที่ปลอดภัยด้วยตนเองหรือโดยอัตโนมัติ ทีมพัฒนาของคุณสามารถตรวจสอบและรวมการแก้ไขได้โดยไม่ทำให้การพัฒนาช้าลง
- เคลื่อนไหวเร็วอยู่เสมอ: ด้วย ด้วยระบบแก้ไขอัตโนมัติ คุณจะได้รับการปกป้องโดยไม่ต้องลงมือทำด้วยตนเอง Xygeni ช่วยรักษาความปลอดภัยของโค้ดของคุณ ในขณะที่ทีมของคุณยังคงทำงานได้อย่างมีประสิทธิภาพ
ประหยัดเวลาการทำงานด้วยตนเองของทีมคุณได้หลายชั่วโมง พร้อมทั้งช่วยให้คุณก้าวล้ำหน้าภัยคุกคามด้านความปลอดภัย
ปรับแต่งให้เหมาะสมกับโครงสร้างพื้นฐานของคุณ
ไม่มีองค์กรใดเหมือนกัน และโครงสร้างพื้นฐานของแต่ละองค์กรก็แตกต่างกันเช่นกัน Xygeni ปรับตัวให้เข้ากับวิธีการทำงานของคุณ ไม่ว่าคุณจะใช้แพลตฟอร์มใดก็ตาม on-premise เซิร์ฟเวอร์ โครงสร้างพื้นฐานคลาวด์ หรือการตั้งค่าแบบไฮบริด
- การสนับสนุนโครงสร้างพื้นฐานภาคเอกชนXygeni สามารถใช้งานได้ในทุกสภาพแวดล้อม ไม่ว่าจะเป็น... โครงสร้างพื้นฐานส่วนตัวหรือสาธารณะ. แพลตฟอร์มนี้รองรับการกำหนดค่าแบบกำหนดเองได้อย่างเต็มที่ โดยอิงตามข้อกำหนดด้านความปลอดภัยเฉพาะของคุณ
- ระบบรักษาความปลอดภัยที่ปรับแต่งได้ขั้นตอนการทำงานของแต่ละบริษัทแตกต่างกัน ความยืดหยุ่นของ Xygeni ช่วยให้มั่นใจได้ว่าระบบรักษาความปลอดภัยของคุณสอดคล้องกับวิธีการทำงานของคุณ โดยไม่ต้องเปลี่ยนแปลงกระบวนการทำงานของคุณ
ไม่ว่าซอฟต์แวร์ของคุณจะทำงานที่ใด Xygeni ก็มั่นใจได้ว่าซอฟต์แวร์ของคุณจะได้รับการปกป้องอย่างเต็มที่
มุ่งเน้นไปที่ภัยคุกคามที่เข้าถึงได้และสามารถใช้ประโยชน์ได้
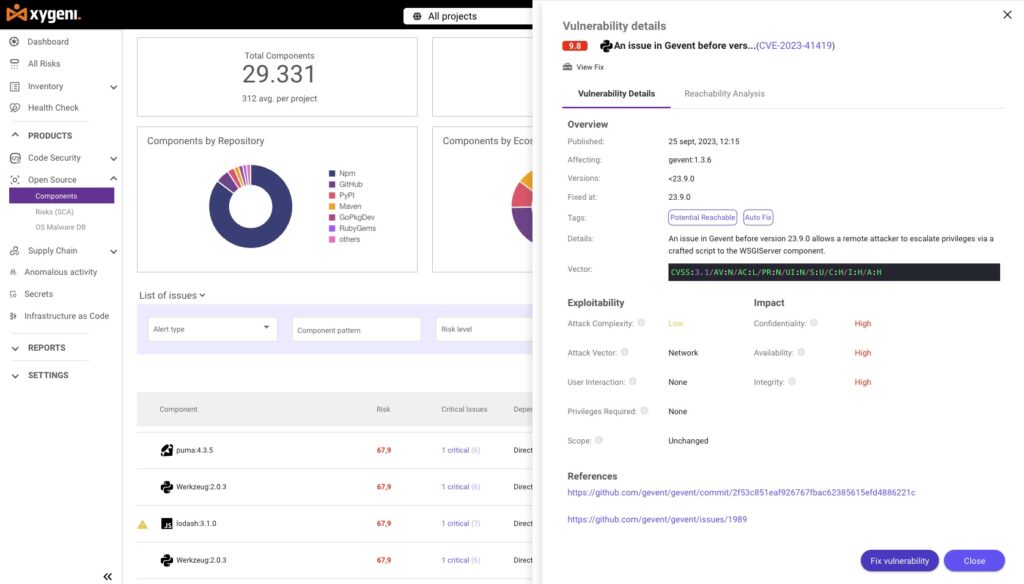
ไม่ใช่ทุกช่องโหว่ที่จะเป็นเรื่องเร่งด่วน ไซเกนี เครื่องมือสแกนช่องโหว่แบบโอเพนซอร์ส ช่วยให้คุณจัดลำดับความสำคัญของสิ่งที่อันตรายอย่างแท้จริงได้ การวิเคราะห์ความสามารถในการเข้าถึง และ การให้คะแนนความสามารถในการใช้ประโยชน์.
- การวิเคราะห์การเข้าถึงXygeni ช่วยตรวจสอบว่าช่องโหว่นั้นสามารถเข้าถึงได้จริงในโค้ดของคุณหรือไม่ ซึ่งจะช่วยให้ทีมของคุณมุ่งเน้นเฉพาะความเสี่ยงที่คุกคามแอปพลิเคชันของคุณอย่างแท้จริงเท่านั้น
- การให้คะแนนความสามารถในการใช้ประโยชน์Xygeni ใช้ข้อมูลจริงในการคาดการณ์โอกาสที่ช่องโหว่จะถูกโจมตี ซึ่งช่วยให้คุณจัดลำดับความสำคัญของปัญหาที่เร่งด่วนที่สุดและแก้ไขได้ก่อน
โดยการมุ่งเน้นไปที่ความเสี่ยงที่แท้จริง ไซเกนี ช่วยลดเสียงรบกวนและช่วยให้ทีมของคุณทำงานได้อย่างมีประสิทธิภาพ
ก้าวล้ำนำหน้าด้านการปฏิบัติตามกฎระเบียบด้วย Xygeni Oเครื่องมือสแกนช่องโหว่ pen-Source
การปฏิบัติตามกฎระเบียบต่างๆ เช่น GDPR, HIPAA, PCI-DSSและ DORA ไม่จำเป็นต้องยากเสมอไป เครื่องมือสแกนช่องโหว่แบบโอเพนซอร์สของ Xygeni ช่วยให้การปฏิบัติตามกฎระเบียบเป็นเรื่องง่าย โดยการทำให้กระบวนการรักษาความปลอดภัยของซอฟต์แวร์ของคุณเป็นไปโดยอัตโนมัติ
- การตรวจสอบใบอนุญาตXygeni จะติดธงให้กับซอฟต์แวร์โอเพนซอร์สทุกตัว การอนุญาต ตรวจสอบการละเมิดในส่วนประกอบของคุณ ช่วยให้คุณหลีกเลี่ยงความเสี่ยงทางกฎหมาย
- SBOM รุ่นXygeni จะสร้างโดยอัตโนมัติ รายการวัสดุซอฟต์แวร์ (SBOMs)ทำให้คุณมองเห็นทุกส่วนประกอบในซอฟต์แวร์ของคุณได้อย่างชัดเจน
- รายงานพร้อมตรวจสอบไม่ว่าคุณจะต้องการรายงานสำหรับการตรวจสอบภายในหรือการตรวจสอบภายนอก Xygeni ก็สามารถจัดทำรายงานรายละเอียดเกี่ยวกับช่องโหว่และการแก้ไขปัญหา เพื่อให้คุณพร้อมเสมอในการพิสูจน์ว่าปฏิบัติตามข้อกำหนด
ปฏิบัติตามกฎระเบียบ รักษาความปลอดภัย และปล่อยให้... ไซเกนี จัดการการยกของหนัก
ทำไมต้องเลือก Xygeni Oเครื่องมือแก้ไขช่องโหว่ของ pen-Source?
ไซเกนี ไม่ใช่แค่อีกคนหนึ่ง สแกนเนอร์ช่องโหว่. มันเป็น โซลูชั่นที่สมบูรณ์ ออกแบบมาเพื่อช่วยคุณค้นหา จัดลำดับความสำคัญ และแก้ไขช่องโหว่ทั่วทั้งระบบของคุณ ห่วงโซ่อุปทานแบบโอเพนซอร์สโดยการผสานรวมเข้ากับระบบของคุณโดยตรง CI/CD pipelineโดยนำเสนอการแก้ไขปัญหาอัตโนมัติแบบเรียลไทม์ และรับประกันการปฏิบัติตามข้อกำหนด ไซเกนี ช่วยให้คุณรับมือกับภัยคุกคามด้านความปลอดภัยได้ทันท่วงที โดยไม่ลดความเร็วลง.
พร้อมที่จะยกระดับการจัดการช่องโหว่โอเพนซอร์สของคุณไปอีกขั้นแล้วหรือยัง? เริ่มต้นใช้งาน Xygeni วันนี้และปกป้องโค้ดของคุณจากภัยคุกคามต่างๆ commitการเปลี่ยนไปสู่การใช้งานจริง
ต้องการข้อมูลเพิ่มเติม? ดูได้ที่หน้าเว็บไซต์ของเรา รายชื่อเครื่องมือสแกนยอดนิยมประจำปี 2026!

คำถามที่พบบ่อย
ปัจจุบันแพ็กเกจโอเพนซอร์สที่เป็นอันตรายแพร่หลายมากน้อยแค่ไหน?
ผู้โจมตีได้เผยแพร่มัลแวร์จำนวน 454,648 รายการ แพ็กเกจ npm ในปี 2025 เพียงปีเดียว npm ก็เป็นแหล่งที่มาของมัลแวร์โอเพนซอร์สมากกว่า 99% แล้ว นี่ไม่ใช่ความเสี่ยงเฉพาะกลุ่ม แต่เป็นช่องทางการโจมตีหลักในระบบนิเวศโอเพนซอร์สในปัจจุบัน
ระบบจัดเก็บชื่อโดเมนอย่าง npm สามารถป้องกันการจดทะเบียนชื่อโดเมนโดยไม่ได้รับอนุญาต (typosquatting) ได้อย่างสมบูรณ์ด้วยตัวมันเองหรือไม่?
ไม่ ในขณะที่ npm และ PyPI บล็อกชื่อที่คล้ายกันอย่างเห็นได้ชัดบางส่วนในขั้นตอนการลงทะเบียน แต่การศึกษาการตรวจจับในปี 2025 (ConfuGuard) ยืนยันว่ามีการโจมตีที่ทำให้เกิดความสับสนของแพ็กเกจจริง 630 ครั้งที่หลุดเข้าไปในรีจิสทรีที่ใช้งานจริง และแม้แต่เครื่องมือตรวจจับที่ทรงประสิทธิภาพก็ยังคงมีอัตราการแจ้งเตือนผิดพลาดที่สูงอยู่ดี เพราะการแยกแยะแพ็กเกจที่มีชื่อคล้ายกันที่เป็นอันตรายออกจากแพ็กเกจที่มีชื่อคล้ายกันที่ถูกต้องนั้นเป็นเรื่องยากอย่างแท้จริง การป้องกันในระดับรีจิสทรีเพียงอย่างเดียวจึงไม่เพียงพอ
ปัจจุบันการถูกแฮ็กบัญชีผู้ใช้มีความเสี่ยงมากกว่าการจดทะเบียนชื่อบัญชีโดยไม่ได้รับอนุญาตหรือไม่?
การปลอมแปลงชื่อโดเมนโดยการใช้คำผิด และการสร้างความสับสนเกี่ยวกับความสัมพันธ์ของแพ็กเกจ ยังคงเป็นประเภทการโจมตีหลักในปี 2025 แต่การเข้ายึดบัญชีผู้ใช้เพิ่มขึ้น 15.3 เท่าเมื่อเทียบกับปีก่อนหน้า และเป็นอันตรายอย่างยิ่งเพราะเป็นการโจมตีแพ็กเกจที่นักพัฒนาไว้วางใจอยู่แล้ว ซึ่งมียอดดาวน์โหลดหลายล้านครั้ง โดยหลีกเลี่ยงการตรวจสอบอย่างละเอียดที่แพ็กเกจใหม่หรือชื่อที่ไม่คุ้นเคยจะได้รับตามปกติ
AI ทำให้ปัญหานี้แย่ลงหรือไม่?
ใช่ ในสองแง่มุม ผู้โจมตีในปัจจุบันใช้ AI ในการสร้างชื่อที่สะกดผิดจำนวนมากและเพย์โหลดที่ซ่อนเร้นในระดับใหญ่ นอกจากนี้ ผู้ช่วยเขียนโค้ด AI เองก็อาจสร้างชื่อแพ็กเกจที่ไม่มีอยู่จริง ซึ่งเป็นเทคนิคที่เกี่ยวข้องที่เรียกว่า slopsquatting ซึ่งผู้โจมตีสามารถลงทะเบียนล่วงหน้ากับมัลแวร์ได้
Xygeni ป้องกันภัยคุกคามเหล่านี้ได้อย่างไร?
Xygeni ผสานรวมการสแกนช่องโหว่หลายฐานข้อมูล การตรวจจับความสับสนของความสัมพันธ์ของไฟล์ และการปลอมแปลงชื่อโดเมน รวมถึงการจัดลำดับความสำคัญตามความสามารถในการเข้าถึงไว้ในระบบของคุณโดยตรง CI/CD pipelineจากนั้นจะสร้างโดยอัตโนมัติ pull requests เพื่อแก้ไขปัญหาที่ได้รับการยืนยันแล้ว เพื่อตรวจจับและแก้ไขแพ็กเกจที่เป็นอันตรายหรือมีช่องโหว่ก่อนที่จะเข้าสู่ระบบการผลิต
