
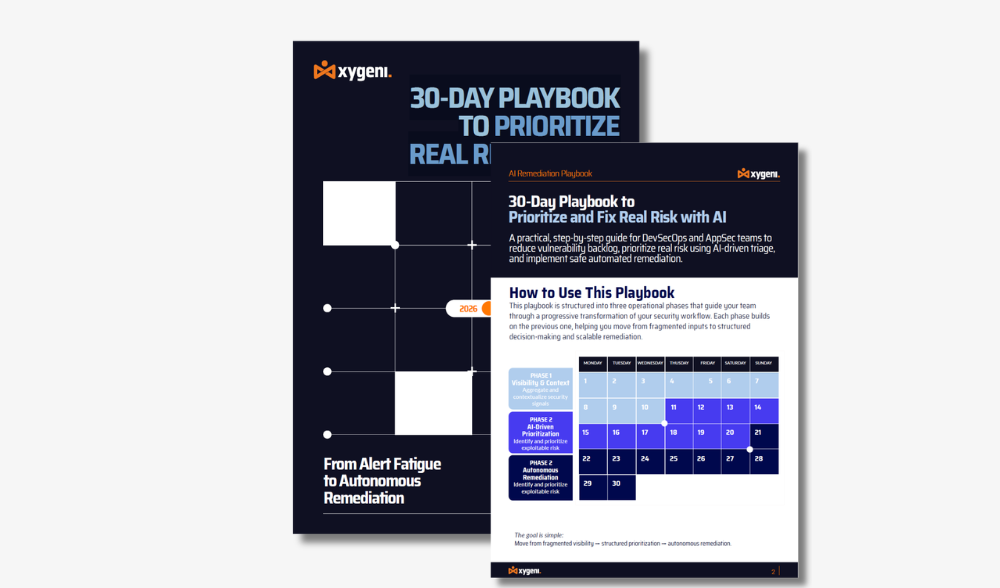
คู่มือปฏิบัติ 30 วันสำหรับทีม DevSecOps และ AppSec เพื่อลดจำนวนช่องโหว่ที่ไม่จำเป็น จัดลำดับความสำคัญของความเสี่ยงที่แท้จริงด้วย AI และนำการแก้ไขปัญหาอัตโนมัติที่ปลอดภัยยิ่งขึ้นมาใช้ทั่วทั้งระบบ SDLC.
จัดลำดับความสำคัญของสิ่งที่สำคัญ และทำให้สิ่งที่ปลอดภัยเป็นระบบอัตโนมัติ คู่มือภาคปฏิบัติเล่มนี้จะอธิบายวิธีการใช้ปัญญาประดิษฐ์ (AI) เพื่อลดความยุ่งยากด้านความปลอดภัยในทุกด้าน SAST, SCAและ CI/CD pipelineเรียนรู้วิธีประเมินความเสี่ยงโดยพิจารณาจากความสามารถในการถูกโจมตีในโลกแห่งความเป็นจริง (EPSS/KEV) และผลกระทบต่อธุรกิจ พร้อมทั้งสร้างวิธีการแก้ไขอัตโนมัติที่มีเสถียรภาพและไม่ทำให้สภาพแวดล้อมการผลิตของคุณเสียหาย
Vibe Coding กำลังเร่งการส่งมอบซอฟต์แวร์ แต่ก็เร่งความเสี่ยงเช่นกัน เนื่องจากโค้ดที่สร้างโดย AI และเอเจนต์อัตโนมัติกำลังเปลี่ยนแปลงการพัฒนา การควบคุมความปลอดภัยของแอปพลิเคชันแบบดั้งเดิมจึงไม่เพียงพอที่จะตรวจจับการดัดแปลงพรอมต์ โค้ดปลอม และการเปิดเผยห่วงโซ่อุปทานอัตโนมัติ หากไม่มีการกำกับดูแลที่เหมาะสม รูปแบบที่ไม่ปลอดภัยสามารถแพร่กระจายไปยังระบบการผลิตด้วยความเร็วของเครื่องจักร เรียนรู้วิธีการรักษาความปลอดภัยของ Vibe Coding ก่อนที่จะกลายเป็นความเสี่ยงด้าน AI ที่ใหญ่ที่สุดขององค์กรของคุณ
ปัจจุบัน AI เป็นหัวใจหลักของกระบวนการทำงานในการพัฒนาซอฟต์แวร์สมัยใหม่ ซึ่งกำลังเปลี่ยนแปลงวิธีการออกแบบและขยายขนาดการรักษาความปลอดภัยแอปพลิเคชันและการโจมตีห่วงโซ่อุปทานซอฟต์แวร์ ขณะที่องค์กรต่างๆ เตรียมพร้อมสำหรับปี 2026 การทำความเข้าใจว่าผู้โจมตีใช้ประโยชน์จากระบบอัตโนมัติ ความไว้วางใจ และเวิร์กโฟลว์ที่ขับเคลื่อนด้วย AI อย่างไรจึงเป็นสิ่งสำคัญ รายงานฉบับนี้ให้การวิเคราะห์เชิงประจักษ์เกี่ยวกับแบบจำลองภัยคุกคาม AppSec ช่วยให้ทีมรักษาความปลอดภัยและ DevSecOps เข้าใจความเสี่ยงที่เกิดขึ้นใหม่และการเปลี่ยนแปลงเชิงป้องกันที่จำเป็นเพื่อให้ก้าวล้ำนำหน้า ตรวจสอบได้เลย!
ค้นพบวิธีลดความซับซ้อนของ AppSec และลดความเหนื่อยล้าจากการแจ้งเตือนด้วยแพลตฟอร์มแบบครบวงจร ทีมพัฒนาสมัยใหม่ต้องเผชิญกับภาระหนักจากเครื่องมือรักษาความปลอดภัยที่กระจัดกระจาย การแจ้งเตือนที่ดังรบกวน และการทำงานแบบแยกส่วน dashboardNS. นี้ ebook เผยให้เห็นว่าเหตุใดองค์กรชั้นนำจึงเปลี่ยนจากการใช้เครื่องมือที่กระจัดกระจายไปสู่แพลตฟอร์มรักษาความปลอดภัยแอปพลิเคชันแบบครบวงจร และการเปลี่ยนแปลงนี้กำลังพลิกโฉมผลลัพธ์ด้านความปลอดภัย ประสบการณ์ของนักพัฒนา และความคล่องตัวทางธุรกิจอย่างไร
อย่าปล่อยให้การตั้งค่า Kubernetes ผิดพลาดเล็กน้อยกลายเป็นช่องโหว่ด้านความปลอดภัยครั้งใหญ่ครั้งต่อไปของคุณ ความเสี่ยงนั้นมีอยู่จริง ไม่ว่าจะเป็นบทบาทที่อนุญาตมากเกินไปหรืออิมเมจที่ไม่ได้สแกน คู่มือนี้จะเจาะลึกถึงช่องโหว่ด้านความปลอดภัยที่สำคัญที่สุดของ Kubernetes ถึง 6 ประเด็น พร้อมด้วยวิธีแก้ไขที่คุณต้องการเพื่อรักษาความปลอดภัย
ค้นพบวิธีการรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์ของคุณด้วยกลยุทธ์ขั้นสูงในการตรวจจับ จัดการ และลดความเสี่ยงในส่วนประกอบโอเพนซอร์ส eBook ให้คำแนะนำจากผู้เชี่ยวชาญเกี่ยวกับการนำการวิเคราะห์องค์ประกอบซอฟต์แวร์ที่มีประสิทธิภาพไปใช้ (SCAเพื่อจัดการกับช่องโหว่ ตรวจสอบให้แน่ใจว่าได้ปฏิบัติตามข้อกำหนด และป้องกันภัยคุกคามที่เกิดขึ้นใหม่ในส่วนประกอบโอเพนซอร์สของคุณ!
กฎหมาย DORA (Digital Operational Resilience Act) กำหนดหลักเกณฑ์ที่เข้มงวด standardเพื่อปรับปรุงความยืดหยุ่นในการดำเนินงานของภาคการเงินทั่วสหภาพยุโรป ในขณะที่องค์กรของคุณเตรียมพร้อมสำหรับการปฏิบัติตามข้อกำหนด DORA ภายในเดือนมกราคม 2025 การทำความเข้าใจข้อกำหนดและการนำโซลูชันที่เหมาะสมมาใช้เป็นสิ่งสำคัญ และ Xygeni สามารถช่วยคุณได้ Xygeni นำเสนอชุดโซลูชันล้ำสมัยที่ออกแบบมาเพื่อให้มั่นใจได้ถึงการปฏิบัติตามกรอบงาน DORA อย่างครอบคลุม แพลตฟอร์มของเราจะช่วยเพิ่มขีดความสามารถของสถาบันของคุณในการจัดการความเสี่ยง...
การโจมตีห่วงโซ่อุปทานซอฟต์แวร์กำลังแพร่หลายและสร้างความเสียหายมากขึ้นเรื่อยๆ โดย Gartner คาดการณ์ว่า 45% ของธุรกิจทั้งหมดจะประสบกับการละเมิดข้อมูลภายในปี 2025 Cybersecurity Ventures ยังเน้นย้ำถึงความร้ายแรงของภัยคุกคามนี้ โดยคาดการณ์ว่าความเสียหายจากการโจมตีห่วงโซ่อุปทานซอฟต์แวร์จะสูงถึง 138 พันล้านดอลลาร์ต่อปีภายในปี 2031 การคาดการณ์ที่น่าตกใจเหล่านี้เน้นย้ำถึงความจำเป็นเร่งด่วนที่องค์กรต่างๆ ต้องให้ความสำคัญกับการป้องกันตนเอง SSCSเรียนรู้วิธีการ!
ค้นพบคู่มือสำคัญในการเลือกเครื่องมือรักษาความปลอดภัยแบบโอเพนซอร์สที่เหมาะสมสำหรับองค์กรของคุณ คู่มือฉบับสมบูรณ์ของเราจะกล่าวถึงแนวโน้มล่าสุด แนวทางปฏิบัติที่ดีที่สุด และข้อควรพิจารณาที่สำคัญ เพื่อช่วยให้คุณตัดสินใจได้อย่างชาญฉลาดcisเสริมศักยภาพทีมของคุณด้วยความรู้เพื่อจัดการและลดความเสี่ยงที่เกี่ยวข้องกับส่วนประกอบโอเพนซอร์สได้อย่างมีประสิทธิภาพ อย่าพลาดแหล่งข้อมูลอันทรงคุณค่านี้ และยกระดับกลยุทธ์ด้านความปลอดภัยซอฟต์แวร์ของคุณ!
ค้นพบกลยุทธ์ในการปกป้องคุณ CI/CD pipelineเพื่อรับมือกับภัยคุกคามที่เกิดขึ้นใหม่ เช่น การโจมตีอุปกรณ์ป้องกันส่วนบุคคล (PPE) ทั้งทางตรงและทางอ้อม การแทรกมัลแวร์ และการปนเปื้อนของสิ่งประดิษฐ์ เป็นต้น
แจกันดอกไม้โรแมนติกนี้ eBookเอกสารนี้เขียนโดย Luis Garcia หัวหน้าฝ่ายขายล่วงหน้าของ Xygeni จะช่วยให้คุณก้าวล้ำหน้าผู้โจมตีด้วยคู่มือผู้เชี่ยวชาญของเราเกี่ยวกับการระบุ การป้องกัน และการตอบสนองต่อความเสี่ยงด้านความปลอดภัย CI/CD pipelines!
รายงานฉบับนี้เน้นย้ำถึงการโจมตีทางไซเบอร์ที่เพิ่มมากขึ้นต่อห่วงโซ่อุปทานซอฟต์แวร์ โดยใช้ประโยชน์จากช่องโหว่ในส่วนประกอบโอเพนซอร์ส และ CI/CD pipelineด้วยกฎระเบียบต่างๆ เช่น DORA และ NIS2 ที่เพิ่มความเข้มงวดในการปฏิบัติตามข้อกำหนด จึงจำเป็นต้องมีมาตรการรักษาความปลอดภัยที่แข็งแกร่ง ยกระดับความปลอดภัยขององค์กรของคุณ software supply chain securityเพื่อสร้างความยืดหยุ่นต่อภัยคุกคามทางไซเบอร์ที่เปลี่ยนแปลงไปในปี 2025 ด้วยคู่มือฉบับสมบูรณ์ของเรา!
ในโลกของการพัฒนาซอฟต์แวร์ที่เปลี่ยนแปลงอย่างรวดเร็ว การรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์จึงกลายเป็นเรื่องสำคัญอย่างยิ่ง eBook ให้คำแนะนำที่ครอบคลุมเกี่ยวกับการทำความเข้าใจและการลดภัยคุกคามต่อห่วงโซ่อุปทานซอฟต์แวร์ โดยเน้นเป็นพิเศษที่ Continuous Integration/Continuous Deployment (CI/CDระบบ...
เปิดเผยข้อมูลเชิงลึกที่สำคัญเกี่ยวกับภูมิทัศน์ที่เปลี่ยนแปลงไปของ Software Supply Chain Securityเจาะลึกถึงความท้าทาย ภัยคุกคาม และแนวโน้มที่คาดการณ์ไว้ในปี 2024 – คู่มือของคุณในการนำทางเครือข่ายความปลอดภัยทางไซเบอร์ที่ซับซ้อน ข้อมูลที่น่าทึ่งในเชิงตัวเลข: ค้นพบภาพรวมเชิงตัวเลขของ software supply chain security – ข้อเท็จจริงที่แสดงให้เห็นถึงความร้ายแรงของสถานการณ์ วิวัฒนาการของผู้กระทำความผิด...