การหยุดชะงักของระบบที่เกิดจากการโจมตีแบบปฏิเสธการให้บริการแบบกระจาย (DDoS) เป็นภัยคุกคามที่สำคัญต่อธุรกิจทุกขนาด ส่งผลให้สูญเสียรายได้ เสียชื่อเสียง และหยุดชะงักของบริการที่จำเป็น หากคุณสงสัยว่าการโจมตี DDoS คืออะไรและทำงานอย่างไร คำตอบคือการโจมตีเหล่านี้จะทำให้ระบบเป้าหมายทำงานหนักเกินไป ด้วยการส่งข้อมูลที่ไม่ถูกต้องจำนวนมาก ทำให้ผู้ใช้ที่ถูกต้องไม่สามารถเข้าถึงทรัพยากรที่สำคัญได้ เพื่อรับมือกับภัยคุกคามที่เพิ่มขึ้นนี้อย่างมีประสิทธิภาพ จำเป็นอย่างยิ่งที่จะต้องเข้าใจการโจมตี DDoS อย่างชัดเจน
ความหมาย:
การโจมตี DDoS คืออะไร? #
การโจมตีแบบปฏิเสธการให้บริการแบบกระจาย (DDoS) คือการขัดขวางการใช้งานเซิร์ฟเวอร์ เครือข่าย หรือบริการออนไลน์ โดยการส่งปริมาณการรับส่งข้อมูลจำนวนมหาศาลจากหลายแหล่งไปยังเป้าหมาย การโจมตีด้วยปริมาณข้อมูลที่เป็นอันตรายนี้ ซึ่งมักดำเนินการผ่านบอทเน็ต จะทำให้ทรัพยากรของเป้าหมายหมดลง ส่งผลให้ผู้ใช้งานทั่วไปไม่สามารถเข้าถึงได้
การโจมตีแบบ DDoS ทำงานอย่างไร? #
การโจมตีแบบปฏิเสธการให้บริการแบบกระจาย (DDoS) ใช้ประโยชน์จากระบบ ช่องโหว่ และข้อจำกัดด้านทรัพยากร นี่คือวิธีการทำงานโดยทั่วไป:
- การติดตั้งบอทเน็ตผู้โจมตีสามารถควบคุมอุปกรณ์จำนวนมากและก่อตั้งเป็นบอทเน็ตได้
- การจราจรเกินพิกัดบอทเน็ตจะส่งข้อมูลจำนวนมหาศาลไปยังเป้าหมายโดยใช้โปรโตคอลต่างๆ เช่น HTTP หรือ UDP
- การหยุดชะงักของบริการ: ระบบทำงานช้าลงหรือเกิดข้อผิดพลาด ส่งผลให้หยุดทำงาน
ประเภทของการโจมตี DDoS #
1. การโจมตีตามปริมาณ #
- น้ำท่วม UDP: โจมตีเป้าหมายด้วยแพ็กเก็ต User Datagram Protocol จำนวนมาก
- การขยาย DNS: ใช้ช่องโหว่ของเซิร์ฟเวอร์ DNS เพื่อขยายปริมาณการโจมตี
- น้ำท่วม ICMP: ใช้คำขอ ping เพื่อตรวจสอบทรัพยากรทั้งหมด
2. โปรโตคอลการโจมตี #
- น้ำท่วมซิน: ใช้ช่องโหว่การเชื่อมต่อ TCP เพื่อโอเวอร์โหลดเซิร์ฟเวอร์
- ปิงแห่งความตายส่งแพ็กเก็ตขนาดใหญ่เกินไปเพื่อทำให้ระบบล่ม
- สเมิร์ฟโจมตี: ใช้แพ็กเก็ต ICMP ปลอมเพื่อโจมตีเครือข่ายด้วยข้อมูลจำนวนมหาศาล
3. การโจมตีเลเยอร์แอปพลิเคชัน #
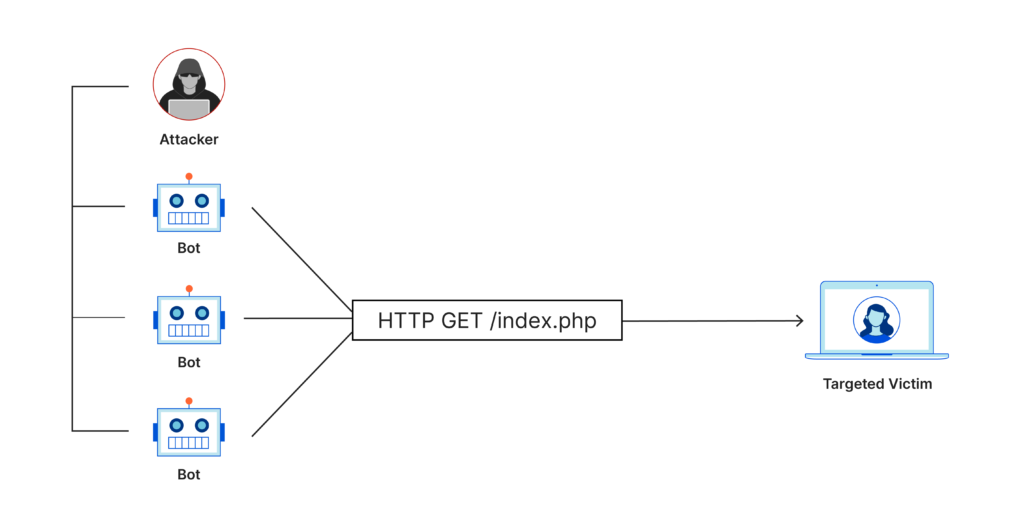
- การโจมตีแบบ HTTP Flood: ทำให้เซิร์ฟเวอร์ทำงานหนักเกินไปด้วยคำขอ HTTP จำนวนมาก
- สโลว์ลอริส: ใช้ทรัพยากรให้หมดโดยการรักษาการเชื่อมต่อให้เปิดอยู่ตลอดเวลา
การโจมตีแบบ DDoS และผลกระทบที่ตามมา #
- กลยุทธ์เบี่ยงเบนความสนใจผู้โจมตีมักใช้การโจมตีประเภทนี้เพื่อเบี่ยงเบนความสนใจของทีมไอที ในขณะที่ทำการโจมตีอื่นๆ เช่น แรนซัมแวร์ หรือการโจรกรรมข้อมูล
- การสูญเสียทางเศรษฐกิจการหยุดทำงานเป็นเวลานานอาจส่งผลเสียต่อธุรกิจ $ 218,000 ต่อชั่วโมง โดยเฉลี่ย (Ponemon Institute).
- อุตสาหกรรมที่มีความเสี่ยงภาคธุรกิจต่างๆ เช่น การเงิน อีคอมเมิร์ซ และการดูแลสุขภาพ มักตกเป็นเป้าหมายของการโจมตี เนื่องจากต้องอาศัยความเสถียรของระบบเป็นอย่างมาก
Xygeni ช่วยป้องกันการโจมตี DDoS ได้อย่างไร #
ของไซเกนี Application Security Posture Management (ASPM) นำเสนอความสามารถขั้นสูงสำหรับการป้องกันการโจมตีแบบปฏิเสธการให้บริการแบบกระจาย (Distributed Denial-of-Service):
- การตรวจสอบแบบเรียลไทม์: ตรวจจับรูปแบบการรับส่งข้อมูลที่ผิดปกติ ซึ่งบ่งชี้ถึงกิจกรรมการโจมตีแบบปฏิเสธการให้บริการแบบกระจาย (Distributed Denial-of-Service)
- การตรวจจับความผิดปกติ: ระบุและบล็อกพฤติกรรมที่ผิดปกติในทุกระดับของเครือข่าย
- การจัดลำดับความสำคัญของความเสี่ยงแบบไดนามิก: ระบุจุดอ่อนที่เสี่ยงต่อการถูกโจมตีด้วย DDoS มากที่สุด
- SSCS สำหรับ CI/CD ความปลอดภัย: ปกป้อง CI/CD pipelineป้องกันไม่ให้ถูกบุกรุกและนำไปใช้สร้างบอทเน็ต หยุดยั้งภัยคุกคาม DDoS ตั้งแต่ต้นตอ
เวลาหยุดทำงานที่ดีที่สุดที่เกิดจากการโจมตีแบบปฏิเสธการให้บริการแบบกระจาย (Distributed Denial of Service) กลยุทธ์การบรรเทาสาธารณภัย #
เครือข่ายการจัดส่งเนื้อหา (CDN)กระจายปริมาณการใช้งานไปยังเซิร์ฟเวอร์หลายเครื่อง เพื่อลดภาระที่เกิดขึ้นกับระบบใดระบบหนึ่ง
หลุมดำ: เปลี่ยนเส้นทางทราฟฟิกที่เป็นอันตรายไปยังเส้นทางว่างเพื่อแยกทราฟฟิกนั้นออก
หลุมยุบ: ส่งข้อมูลการโจมตีไปยังสภาพแวดล้อมที่มีการควบคุมเพื่อทำการวิเคราะห์
จำกัด อัตราจำกัดปริมาณการร้องขอเพื่อป้องกันการโอเวอร์โหลด
ไฟร์วอลล์แอปพลิเคชันเว็บ (WAF): ป้องกันการโจมตีในระดับแอปพลิเคชัน
คำถามที่พบบ่อย #
คำถามที่ 1. อะไรคือแรงจูงใจทั่วไปของผู้โจมตีที่มุ่งเป้าไปที่ธุรกิจขนาดเล็กด้วยการโจมตีแบบ DDoS?
A: ธุรกิจขนาดเล็กมักมีระบบป้องกันที่อ่อนแอ แรงจูงใจอาจรวมถึงการเรียกค่าไถ่ (DDoS เรียกค่าไถ่) การขัดขวางคู่แข่ง หรือเหตุผลทางอุดมการณ์
คำถามที่ 2. วิธีที่ดีที่สุดในการลดผลกระทบจากการโจมตี DDoS คืออะไร?
A: การลดผลกระทบจากการโจมตีแบบปฏิเสธการให้บริการแบบกระจาย (Distributed Denial-of-Service) อย่างมีประสิทธิภาพ จำเป็นต้องใช้แนวทางแบบหลายชั้นที่ผสมผสานกลยุทธ์หลายอย่างเข้าด้วยกัน:
- เทคนิคสำคัญ: การปิดกั้นการเข้าถึง (Blackholing), การจำกัดการเข้าถึง (Sinkholing), การจำกัดอัตราการส่งข้อมูล (Rate limiting) และการใช้เครื่องมือต่างๆ เช่น CDN และ WAF
- โซลูชั่นครบวงจรแพลตฟอร์มอย่างเช่นของ Xygeni ASPM นำเสนอการป้องกันเชิงรุกแบบบูรณาการที่ปรับให้เหมาะสมกับความต้องการ enterprise เพื่อตอบสนองความต้องการและสร้างระบบป้องกันหลายชั้นเพื่อรับมือกับภัยคุกคาม DDoS สมัยใหม่
คำถามที่ 3. การโจมตีแบบ DDoS สามารถกำหนดเป้าหมายไปยังแอปพลิเคชันเฉพาะได้หรือไม่?
A: ใช่ การโจมตี DDoS ระดับแอปพลิเคชัน เช่น การโจมตีแบบ HTTP flood จะมุ่งเป้าไปที่บริการเฉพาะเพื่อทำให้ทรัพยากรหมดไปและขัดขวางการทำงาน
ปกป้องธุรกิจของคุณจากภัยคุกคาม DDoS #
Xygeni ให้การป้องกันการโจมตีแบบ Distributed Denial-of-Service (DDoS) อย่างครอบคลุม พร้อมคุณสมบัติขั้นสูง เช่น การตรวจสอบแบบเรียลไทม์ การตรวจจับความผิดปกติ และ CI/CD pipeline securityสร้างความต่อเนื่องทางธุรกิจและรักษาความไว้วางใจของลูกค้า
???? จองการสาธิตตอนนี้เลย เพื่อรักษาความปลอดภัยให้กับองค์กรของคุณในวันนี้