
ระบบตรวจจับและตอบสนองภัยคุกคาม (TDR) คืออะไร และทำไมจึงมีความสำคัญ?
เนื่องจากภัยคุกคามทางไซเบอร์มีความซับซ้อนมากขึ้น องค์กรต่างๆ จึงจำเป็นต้องมีกลยุทธ์ด้านความปลอดภัยเชิงรุกเพื่อปกป้องสินทรัพย์ดิจิทัลของตน นี่คือจุดที่การตรวจจับและตอบสนองต่อภัยคุกคาม (Threat Detection and Response หรือ TDR) เข้ามามีบทบาท TDR คืออะไร? มันคือกระบวนการด้านความปลอดภัยทางไซเบอร์ที่ออกแบบมาเพื่อระบุ วิเคราะห์ และตอบสนองต่อภัยคุกคามแบบเรียลไทม์ โดยการผสมผสานการตรวจจับภัยคุกคามเข้ากับมาตรการตอบสนองแบบอัตโนมัติหรือแบบแมนนวล TDR จะช่วยลดผลกระทบของการโจมตีทางไซเบอร์ก่อนที่จะสามารถใช้ประโยชน์จากช่องโหว่ได้
TDR พัฒนามาจากเทคโนโลยีรุ่นก่อนๆ เช่น ระบบตรวจจับการบุกรุก (IDS), ระบบจัดการข้อมูลและเหตุการณ์ด้านความปลอดภัย (SIEM) และระบบตรวจจับและตอบสนองปลายทาง (EDR) บริษัทต่างๆ เช่น Cisco และ ไมโครซอฟท์ ได้มีส่วนช่วยในการพัฒนาโซลูชัน TDR ทำให้โซลูชันเหล่านี้มีความสำคัญต่อกลยุทธ์ด้านความปลอดภัยทางไซเบอร์ในยุคปัจจุบัน ด้วยการใช้ประโยชน์จากแมชชีนเลิร์นนิง การวิเคราะห์พฤติกรรม และข้อมูลข่าวกรองด้านภัยคุกคาม TDR ช่วยให้ธุรกิจสามารถตรวจจับและตอบสนองต่อภัยคุกคามทั้งที่รู้จักและที่เกิดขึ้นใหม่ได้อย่างรวดเร็วและมีประสิทธิภาพ
ความหมาย:
ระบบตรวจจับและตอบสนองภัยคุกคาม (TDR) คืออะไร? #
การตรวจจับและตอบสนองต่อภัยคุกคาม (Threat Detection and Response หรือ TDR) เป็นกระบวนการรักษาความปลอดภัยทางไซเบอร์ที่ออกแบบมาเพื่อตรวจจับและตอบสนองต่อภัยคุกคามทางไซเบอร์แบบเรียลไทม์ โดยการตรวจสอบการรับส่งข้อมูลเครือข่าย อุปกรณ์ปลายทาง และกิจกรรมของระบบอย่างต่อเนื่อง TDR จะระบุพฤติกรรมที่น่าสงสัยหรือการโจมตีที่อาจเกิดขึ้น และดำเนินการทันทีเพื่อควบคุมหรือกำจัดภัยคุกคามเหล่านั้น TDR ผสานรวมเทคนิคการตรวจจับขั้นสูงเข้ากับมาตรการตอบสนองแบบอัตโนมัติหรือแบบแมนนวล เพื่อปกป้องสินทรัพย์ดิจิทัลขององค์กร
องค์ประกอบสำคัญของการตรวจจับและการตอบสนองต่อภัยคุกคาม #
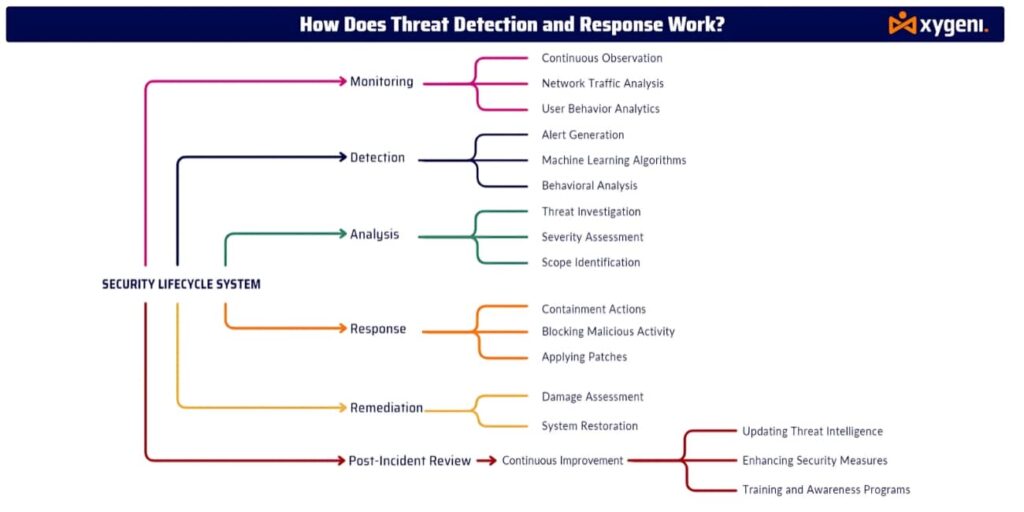
- การตรวจสอบอย่างต่อเนื่อง
ระบบ TDR ตรวจสอบการรับส่งข้อมูลเครือข่าย อุปกรณ์ปลายทาง พฤติกรรมผู้ใช้ และโครงสร้างพื้นฐานด้านไอทีอย่างต่อเนื่องเพื่อตรวจจับกิจกรรมที่น่าสงสัย การเฝ้าระวังอย่างต่อเนื่องนี้ช่วยให้องค์กรสามารถตรวจจับภัยคุกคามที่อาจเกิดขึ้นได้ทันทีที่ปรากฏขึ้น - การตรวจพบ
เครื่องมือ TDR ใช้การผสมผสานของ การวิเคราะห์พฤติกรรม, เรียนรู้เครื่องและ ภัยคุกคามที่ชาญฉลาด เพื่อตรวจจับภัยคุกคามที่อาจหลบเลี่ยงมาตรการรักษาความปลอดภัยแบบดั้งเดิม ซึ่งรวมถึงการระบุความผิดปกติ การรับส่งข้อมูลเครือข่ายที่ผิดปกติ และลายเซ็นมัลแวร์ - การวิเคราะห์ภัยคุกคาม
เมื่อระบบตรวจพบภัยคุกคาม ทีมรักษาความปลอดภัยจะวิเคราะห์ลักษณะ แหล่งที่มา และขอบเขตของการโจมตี พวกเขาจะประเมินผลกระทบที่อาจเกิดขึ้นและระบบที่ได้รับผลกระทบเพื่อกำหนดมาตรการรับมือที่เหมาะสม - ตอบกลับอัตโนมัติ
ระบบ TDR จะตอบสนองต่อภัยคุกคามที่ตรวจพบโดยอัตโนมัติเพื่อลดความเสียหายให้เหลือน้อยที่สุด โดยจะแยกส่วนระบบที่ถูกบุกรุก บล็อกที่อยู่ IP หรือติดตั้งแพทช์โดยไม่ล่าช้า สำหรับภัยคุกคามที่ซับซ้อนกว่านั้น ทีมรักษาความปลอดภัยสามารถเริ่มการตอบสนองด้วยตนเองได้ - การแก้ไขและฟื้นฟู
หลังจากควบคุมภัยคุกคามเฉพาะหน้าได้แล้ว องค์กรต่างๆ จะดำเนินการแก้ไขฟื้นฟูระบบที่ได้รับผลกระทบ ปิดช่องโหว่ และปรับปรุงระบบรักษาความปลอดภัยเพื่อป้องกันเหตุการณ์ในอนาคต - ปรับปรุงอย่างต่อเนื่อง
แพลตฟอร์ม TDR อัปเดตอัลกอริธึมการตรวจจับของตนอย่างสม่ำเสมอด้วยเทคโนโลยีล่าสุด ภัยคุกคามที่ชาญฉลาด และปรับกลไกการตอบสนองเพื่อต่อสู้กับภัยคุกคามทางไซเบอร์ใหม่ๆ และที่เปลี่ยนแปลงไป เพื่อให้มั่นใจว่าองค์กรต่างๆ ยังคงได้รับการปกป้องจากช่องทางการโจมตีที่เกิดขึ้นใหม่
Xygeni สนับสนุนการตรวจจับและตอบสนองต่อภัยคุกคามได้อย่างไร #
Xygeni นำเสนอ การตรวจจับและตอบสนองภัยคุกคามแบบบูรณาการ ความสามารถในการให้การปกป้องที่ครอบคลุมสำหรับการพัฒนาซอฟต์แวร์และห่วงโซ่อุปทานสมัยใหม่ นี่คือวิธีที่ Xygeni ช่วยเสริมประสิทธิภาพ TDR:
- การตรวจจับความผิดปกติ และการตรวจสอบแบบเรียลไทม์
แพลตฟอร์มของ Xygeni ตรวจสอบอย่างต่อเนื่อง CI/CD pipelinesตรวจจับความผิดปกติหรือกิจกรรมที่ไม่ได้รับอนุญาตแบบเรียลไทม์ ซึ่งช่วยให้กระบวนการพัฒนาซอฟต์แวร์ของคุณปลอดภัยและปราศจากภัยคุกคามทางไซเบอร์ - ความลับด้านความปลอดภัย
ของไซเกนี ความลับด้านความปลอดภัย โซลูชันนี้จะตรวจจับและบล็อกการรั่วไหลของข้อมูลสำคัญโดยอัตโนมัติ เช่น คีย์ API รหัสผ่าน และโทเค็น ด้วยการรักษาความปลอดภัยสภาพแวดล้อมการพัฒนาซอฟต์แวร์ของคุณ Xygeni ช่วยป้องกันช่องทางการโจมตีทั่วไปที่เกี่ยวข้องกับการรั่วไหลของข้อมูลลับ - การตอบสนองต่อเหตุการณ์โดยอัตโนมัติ
Xygeni ช่วยแก้ไขภัยคุกคามโดยอัตโนมัติด้วยการแยกSระบบที่ได้รับผลกระทบหรือติดตั้งแพทช์ทันทีที่ตรวจพบภัยคุกคาม ซึ่งจะช่วยหยุดยั้งการแพร่กระจายของภัยคุกคามไปทั่วโครงสร้างพื้นฐานของคุณ - ปรับปรุงอย่างต่อเนื่อง
โดยการใช้ประโยชน์จากระดับโลก ภัยคุกคามที่ชาญฉลาด Xygeni อัปเดตความสามารถในการตรวจจับภัยคุกคามอย่างต่อเนื่อง เพื่อให้มั่นใจว่าองค์กรของคุณก้าวล้ำหน้าภัยคุกคามทางไซเบอร์ที่เปลี่ยนแปลงไปอยู่เสมอ
เหตุใดการตรวจจับและตอบสนองต่อภัยคุกคามจึงมีความสำคัญ? #
ในโลกที่ภัยคุกคามทางไซเบอร์มีความซับซ้อนและต่อเนื่องมากขึ้น การมี... การตรวจจับและตอบสนองภัยคุกคาม ระบบนี้มีความสำคัญอย่างยิ่งสำหรับทุกองค์กร ประโยชน์หลักของ TDR ได้แก่:
- การตรวจหาล่วงหน้าการระบุภัยคุกคามตั้งแต่เนิ่นๆ ช่วยป้องกันเหตุการณ์ด้านความปลอดภัยครั้งใหญ่ได้
- การตอบสนองเชิงรุกการทำให้กระบวนการตอบสนองเป็นไปโดยอัตโนมัติจะช่วยลดช่วงเวลาที่ภัยคุกคามทางไซเบอร์สามารถสร้างความเสียหายได้
- ลดผลกระทบการตรวจจับและการตอบสนองที่รวดเร็วจะช่วยลดความเสียหายที่อาจเกิดขึ้นกับสินทรัพย์ดิจิทัลและชื่อเสียงขององค์กรของคุณให้เหลือน้อยที่สุด
จองการสาธิตวันนี้เพื่อค้นพบว่า Xygeni สามารถเสริมสร้างความสามารถในการตรวจจับและตอบสนองภัยคุกคามขององค์กรของคุณ และรักษาความปลอดภัยของสินทรัพย์ดิจิทัลของคุณจากภัยคุกคามทางไซเบอร์ที่เปลี่ยนแปลงไปได้อย่างไร #
คำถามที่พบบ่อย #
ความแตกต่างระหว่างการตรวจจับและการตอบสนองใน TDR คืออะไร? #
การตรวจจับหมายถึงการระบุถึงกิจกรรมหรือภัยคุกคามที่น่าสงสัย ในขณะที่การตอบสนองเกี่ยวข้องกับการดำเนินการเพื่อควบคุมหรือกำจัดภัยคุกคาม เช่น การแยกSระบบหรือการติดตั้งแพทช์รักษาความปลอดภัย
TDR สามารถทำงานร่วมกับมาตรการรักษาความปลอดภัยทางไซเบอร์ที่มีอยู่ได้อย่างไร? #
โซลูชัน TDR มักจะเสริมส่วนที่มีอยู่เดิม SIEM แพลตฟอร์ม (การจัดการข้อมูลและเหตุการณ์ด้านความปลอดภัย) ช่วยเพิ่มระดับการป้องกันเชิงรุกโดยการตรวจจับและตอบสนองต่อภัยคุกคามแบบเรียลไทม์
TDR รับมือกับภัยคุกคามประเภทใดบ้าง? #
TDR สามารถรับมือกับภัยคุกคามทางไซเบอร์ได้หลากหลายประเภท รวมถึง มัลแวร์, ransomware, ฟิชชิ่ง, การหาประโยชน์แบบซีโร่เดย์และ ภัยคุกคามขั้นสูงแบบต่อเนื่อง (APTs).
ระบบ TDR ของ Xygeni ทำงานอย่างไร? #
Xygeni ผสานรวมเทคโนโลยี TDR เข้ากับการตรวจจับความผิดปกติแบบเรียลไทม์ การจัดการความลับและความสามารถในการตอบสนองอัตโนมัติเพื่อมอบการปกป้องแบบครบวงจรสำหรับสภาพแวดล้อมการพัฒนาซอฟต์แวร์และห่วงโซ่อุปทาน

