
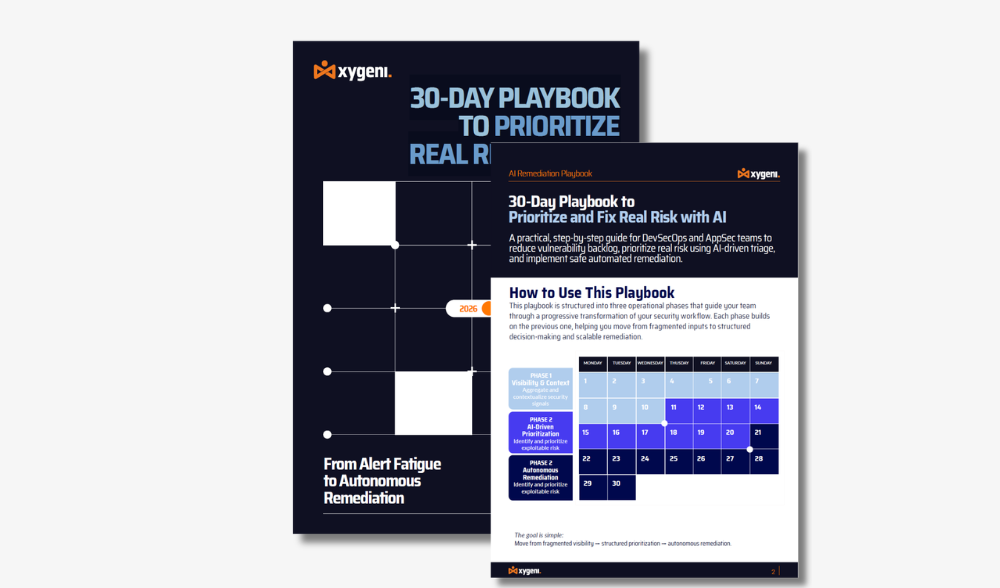
Isang praktikal na 30-araw na playbook para sa mga DevSecOps at AppSec team upang mabawasan ang ingay ng kahinaan, unahin ang totoong panganib gamit ang AI, at ipatupad ang mas ligtas na awtomatikong remediation sa buong SDLC.
Unahin ang mga mahalaga. I-automate ang mga ligtas. Ipapaliwanag ng praktikal na gabay na ito kung paano gamitin ang katalinuhan na pinapagana ng AI upang maalis ang ingay sa seguridad sa buong mundo. SAST, SCA, at CI/CD pipelines. Matutong magbigay ng puntos sa panganib batay sa kakayahang magamit sa totoong mundo (EPSS/KEV) at epekto sa negosyo, habang bumubuo ng matatag at awtomatikong mga remediasyon na hindi makakasira sa iyong kapaligiran sa produksyon.
Pinabibilis ng Vibe Coding ang paghahatid ng software, ngunit pinapabilis din nito ang panganib. Habang binabago ng AI-generated code at mga autonomous agent ang pag-unlad, hindi na sapat ang mga tradisyonal na kontrol ng AppSec upang matukoy ang agarang manipulasyon, halusinasyon ng code, at automated supply chain exposure. Kung walang wastong pamamahala, ang mga hindi ligtas na pattern ay maaaring kumalat sa produksyon nang mabilis. Alamin kung paano i-secure ang Vibe Coding bago pa ito maging pinakamalaking panganib ng AI ng iyong organisasyon.
Ang AI ngayon ay isang pangunahing execution layer sa modernong paghahatid ng software, na humuhubog sa kung paano dinisenyo at pinalalawak ang seguridad ng aplikasyon at mga pag-atake sa supply chain ng software. Habang naghahanda ang mga organisasyon para sa 2026, napakahalagang maunawaan kung paano sinasamantala ng mga attacker ang automation, tiwala, at mga daloy ng trabaho na pinapagana ng AI. Ang ulat na ito ay nagbibigay ng pagsusuri batay sa ebidensya ng modelo ng banta ng AppSec, na tumutulong sa mga koponan ng seguridad at DevSecOps na maunawaan ang mga umuusbong na panganib at ang mga pagbabago sa depensa na kinakailangan upang manatiling nangunguna. Tingnan ito ngayon!
Tuklasin kung paano pasimplehin ang AppSec at alisin ang pagkapagod sa alerto gamit ang mga pinag-isang platform. Ang mga modernong development team ay nalulula sa mga pira-pirasong tool sa seguridad, maingay na alerto, at nakahiwalay na mga lugar. dashboards. Ito ebook ay nagpapakita kung bakit lumilipat ang mga nangungunang organisasyon mula sa pagpapalawak ng mga tool patungo sa mga pinag-isang platform ng seguridad ng aplikasyon—at kung paano binabago ng pagbabagong ito ang mga resulta ng seguridad, karanasan ng developer, at kakayahang umangkop sa negosyo.
Huwag hayaang ang isang simpleng maling pag-configure ng K8s ang maging susunod mong malaking paglabag. Totoo ang mga panganib sa pagitan ng labis na pagpapahintulot sa mga tungkulin at mga hindi na-scan na imahe. Ang gabay na ito ay nagbibigay ng 6 na teknikal na malalim na pagsusuri sa mga pinakamahalagang puwang sa seguridad ng Kubernetes, kumpleto sa mga remedyo na kailangan mo upang manatiling ligtas.
Tuklasin kung paano i-secure ang supply chain ng iyong software gamit ang mga advanced na estratehiya upang matukoy, mapamahalaan, at mabawasan ang mga panganib sa mga open-source na bahagi. Ito eBook nagbibigay ng gabay ng eksperto sa pagpapatupad ng epektibong Pagsusuri ng Komposisyon ng Software (SCA) upang matugunan ang mga kahinaan, matiyak ang pagsunod, at protektahan laban sa mga umuusbong na banta sa iyong mga open-source dependencies!
Mahigpit na itinakda ng DORA Digital Operational Resilience Act standardupang mapabuti ang katatagan sa pagpapatakbo ng sektor ng pananalapi sa buong European Union. Habang naghahanda ang iyong organisasyon para sa pagsunod sa DORA pagsapit ng Enero 2025, mahalaga ang pag-unawa sa mga kinakailangan nito at pagpapatupad ng mga tamang solusyon at matutulungan ka ng Xygeni. Nag-aalok ang Xygeni ng isang hanay ng mga makabagong solusyon na iniayon upang matiyak ang komprehensibong pagsunod sa balangkas ng DORA. Mapapahusay ng aming platform ang mga kakayahan ng iyong institusyon sa pamamahala ng peligro ...
Ang mga pag-atake sa supply chain ng software ay lalong nagiging laganap at mapaminsala, kung saan hinuhulaan ng Gartner na 45% ng lahat ng negosyo ang makakaranas ng paglabag pagdating ng 2025. Higit pang binibigyang-diin ng Cybersecurity Ventures ang bigat ng bantang ito, na tinatayang aabot sa nakakagulat na $138 bilyon ang taunang pinsalang dulot ng mga pag-atake sa supply chain ng software pagsapit ng 2031. Itinatampok ng mga nakababahalang pagtataya na ito ang agarang pangangailangan para sa mga organisasyon na unahin ang kanilang mga pangangailangan. SSCSAlamin kung paano!
Tuklasin ang mahalagang gabay sa pagpili ng tamang Open-Source Security Tool para sa iyong organisasyon. Tinatalakay ng aming komprehensibong gabay ang mga pinakabagong uso, pinakamahuhusay na kasanayan, at mga pangunahing konsiderasyon upang matulungan kang gumawa ng matalinong mga desisyon.cismga ion. Bigyan ang iyong koponan ng kaalaman upang epektibong mapamahalaan at mabawasan ang mga panganib na nauugnay sa mga open-source na bahagi. Huwag palampasin ang mahalagang mapagkukunang ito at pagbutihin ang iyong diskarte sa seguridad ng software!
Tuklasin ang mga estratehiya upang ipagtanggol ang iyong CI/CD pipelinelaban sa mga umuusbong na banta tulad ng Direkta at Hindi Direktang PPE, mga iniksyon ng malware, at pagkalason sa artifact at iba pa.
ito eBook, na isinulat ni Luis Garcia, Head of Pre-Sales ng Xygeni, ay tutulong sa iyo na manatiling nangunguna sa mga umaatake gamit ang aming gabay ng eksperto sa pagtukoy, pagpigil, at pagtugon sa mga panganib sa seguridad sa CI/CD pipelines!
Itinatampok ng ulat na ito ang tumataas na pag-target sa mga supply chain ng software sa pamamagitan ng mga cyberattack, pagsasamantala sa mga kahinaan sa mga open-source dependencies at CI/CD pipelines. Dahil sa mga regulasyon tulad ng DORA at NIS2 na nagpapatindi sa mga kinakailangan sa pagsunod, kinakailangan ang matibay na mga hakbang sa seguridad. Pahusayin ang software supply chain security, tinitiyak ang katatagan laban sa nagbabagong mga banta sa cyber sa 2025 gamit ang aming komprehensibong gabay!
Sa mabilis na umuusbong na mundo ng pagbuo ng software, ang pag-secure ng supply chain ng software ay naging isang kritikal na alalahanin. Ito eBook ay nagbibigay ng komprehensibong gabay sa pag-unawa at pagpapagaan ng mga banta sa supply chain ng software, na may partikular na pokus sa Patuloy na Pagsasama/Patuloy na Pag-deploy (CI/CD) mga sistema...
Tuklasin ang mga mahahalagang pananaw sa umuusbong na tanawin ng Software Supply Chain SecuritySumisid sa mga hamon, banta, at inaasahang mga uso ng 2024 – ang iyong gabay sa pag-navigate sa masalimuot na web ng cybersecurity. Mga Natatanging Katotohanan sa Mga Numero: Tuklasin ang numerikal na tanawin ng software supply chain security – mga katotohanang naglalarawan sa bigat ng sitwasyon. Ebolusyon ng mga Masasamang Aktor...