






Сучасний розвиток відбувається швидко, і безпека повинна розвиватися разом з ним. Ось чому сканування вразливостей програм став ключовим кроком у створенні безпечнішого програмного забезпечення. За допомогою автоматизованого аналізу розробники виявляють недоліки коду, небезпечні залежності та ризики конфігурації перед випуском. Використання передових інструменти сканування вразливостей програм, команди виконують повний сканування вразливостей програм виявляти слабкі місця на ранній стадії, зміцнювати pipelineі запобігти потраплянню проблем у виробництво.
1. Чому сканування вразливостей програм має значення
Кожна нова функція може додати певний ризик. Один неправильно налаштований файл або застаріла залежність можуть поставити під загрозу всю систему. Сканування вразливостей програм допомагає виявляти ці проблеми на ранній стадії, під час розробки та до того, як будь-який реліз надійде до користувачів. Як зазначено в Структура безпечної розробки програмного забезпечення NIST (SP 800-218)Раннє виявлення та автоматизована перевірка є ключем до мінімізації ризиків пошкодження програмного забезпечення та запобігання дороговартісній переробці на подальших етапах життєвого циклу.
При інтеграції в CI/CD pipelineАвтоматизовані перевірки переглядають вихідний код, сторонні компоненти та файли конфігурації для кожної збірки. В результаті розробники отримують швидкий зворотний зв'язок і можуть одразу виправляти проблеми. Крім того, команди, які використовують сучасні інструменти сканування, заощаджують час, зменшують шум сповіщень і випускають програмне забезпечення з більшою впевненістю.
Дотримання послідовності в цьому процесі зміцнює довіру, покращує видимість і забезпечує розвиток безпеки в тому ж темпі.
2. Що таке сканування вразливостей програм?
Сканування вразливостей програм – це процес автоматичного аналізу програм та їх допоміжних ресурсів для виявлення потенційних проблем безпеки. Замість того, щоб чекати до запуску робочої версії, сканування зосереджується на ранніх етапах, таких як написання коду, тестування та перевірка збірки. Згідно з Посібник з тестування OWASP, раннє та безперервне тестування допомагає зменшити ризики, виявляючи слабкі місця перед розгортанням.
Це включає перевірку:
- Такі недоліки інжекції, як SQL injection or міжсайтовий сценарій
- Слабка логіка автентифікації або авторизації
- Застарілі залежності з відомими вразливостями
- Секрети або облікові дані, випадково збережені в коді
- Неправильно налаштовані визначення інфраструктури або робочі процеси
При живлення від правого інструменти сканування вразливостей програм, ці перевірки допомагають командам швидко виявляти слабкі місця, визначати пріоритети виправлень та надавати безпечне програмне забезпечення з самого початку.
3. Як працює сканування вразливостей програм
Під час розробки, інструменти сканування вразливостей програм автоматично перевіряти кодові бази, залежності та конфігураціїВони порівнюють виявлені закономірності з базами даних вразливостей та політиками безпеки, щоб виявити потенційні ризики.
Кожне сканування вразливостей програми систематизує результати за серйозністю, придатністю для використання та впливом. Як наслідок, команди можуть зосередитися на тому, що дійсно важливо, замість того, щоб бути пригніченими хибнопозитивними результатами.
Оскільки все відбувається до розгортання, розробники можуть вирішувати проблеми проактивно, покращуючи як рівень безпеки, так і швидкість доставки.
4. Ключові функції, які слід шукати в інструментах сканування вразливостей програм
Вибір правильних інструментів безпеки суттєво впливає на те, наскільки легко сканування впишеться у ваш щоденний робочий процес. У більшості випадків найкращі варіанти мають кілька простих рис, які допомагають командам працювати швидко та точно.
- Точність: Дайте чіткі та надійні результати без зайвого шуму.
- Автоматизація: Автоматично запускати сканування, коли розробники commit або код злиття.
- Широке охоплення: Перевіряйте код, залежності, контейнери та файли інфраструктури в одному місці.
- Розміщення пріоритетів: Сортуйте результати за реальним впливом, щоб виправлення починалися там, де вони найбільш важливі.
- Інтеграція розробників: Показувати результати безпосередньо в pull requests or dashboards для швидкої дії.
Коли ці функції працюють разом, сканування вразливостей стає частиною нормальної розробки, плавним, швидким та ефективним від першого рядка коду до розгортання.
5. Інтеграція перевірок безпеки в CI/CD
Безпека не повинна уповільнювати розробку. Вбудовування сканування вразливостей програм в CI/CD pipelines гарантує, що кожна збірка перевіряється перед випуском. Щоразу, коли розробник commitУ коді s автоматизоване сканування перевіряє наявність небезпечних залежностей, порушень політик або помилок кодування.
За такого підходу проблеми виявляються одразу після їх виникнення. Крім того, інструменти сканування вразливостей програм може блокувати небезпечні збірки або автоматично відкривати заявки. Цей безперервний процес скорочує час виправлення та забезпечує узгодженість дій команд навколо спільних цілей безпеки.
Зрештою, кожен автоматизований сканування вразливостей програм перетворюється на сітку безпеки, яка підсилює вашу надійність pipeline.
6. Як Xygeni спрощує сканування вразливостей програм
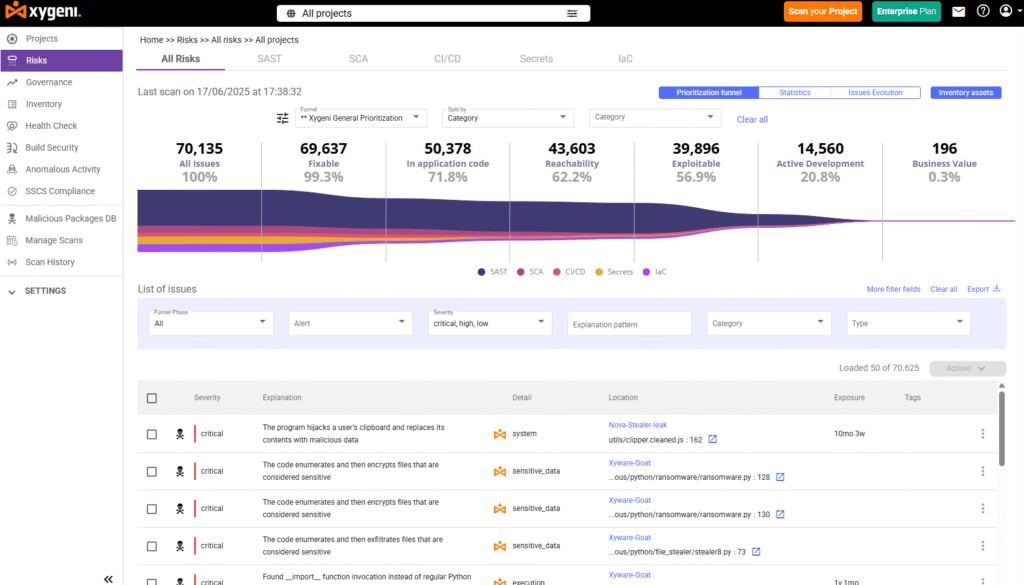
Ксігені забезпечує безперервний захист перед розгортанням, об'єднуючи перевірки безпеки в коді, залежностях та конфігураціях. Його універсальна платформа поєднує SAST, SCA, IaC, Виявлення секретів та запобігання шкідливому програмному забезпеченню, що забезпечує розробникам чітку видимість та автоматизацію на кожному кроці.
Крім того, ці можливості працюють разом для підтримки сканування вразливостей програм по всьому SDLCВони виявляють проблеми на ранній стадії, зменшують шум сповіщень та пришвидшують їх усунення. Як результат, команди можуть зосередитися на створенні функцій, поки перевірки безпеки відбуваються автоматично у фоновому режимі.
Ось як Xygeni допомагає виявляти та запобігати вразливостям протягом усього процесу розробки:
- Штучний інтелект SAST: Знаходить та виправляє проблеми з кодом за допомогою контекстно-залежних рекомендацій.
- SCA з досяжністю та EPSS: Виділяє залежності, які можна використовувати, та пропонує безпечніші версії.
- Безпека секретів: Виявляє та скасовує розкриті ключі або токени, перш ніж вони зможуть завдати шкоди.
- IaC Security: Перевіряє файли Terraform, CloudFormation та Kubernetes на наявність ризикованих конфігурацій.
- Виявлення шкідливих програм: Запобігає потраплянню заражених або підроблених пакетів у ваш ланцюжок постачання програмного забезпечення.
Також ці інструменти безпосередньо підключаються до популярних CI/CD платформи, такі як GitHub, GitLab або Jenkins. Через це перевірки безпеки відбуваються автоматично для кожної збірки. Таким чином, Xygeni стає простим, автоматизованим шаром захисту, який забезпечує вашу SDLC безпечно від початку до кінця.
Можливості сканування вразливостей програм Xygeni по всьому світу SDLC
| SDLC Фаза | Можливості Xygeni | Ключовий фокус |
|---|---|---|
| Код & Commit | SAST (Автоматичне виправлення за допомогою штучного інтелекту) | Виявляє вразливості на рівні коду та застосовує безпечні виправлення, згенеровані штучним інтелектом, безпосередньо в pull requests. |
| Залежності | SCA з досяжністю та EPSS | Знаходить вразливості з відкритим кодом, які можна експлуатувати, визначає пріоритети за ступенем експлуатаційної придатності та автоматизує виправлення. |
| Інфраструктура як код | IaC Security | Аналізує шаблони Terraform, CloudFormation та Kubernetes, щоб запобігти неправильним конфігураціям перед розгортанням. |
| Управління секретами | Секрети безпеки | Виявляє, перевіряє та скасовує розкриті облікові дані в репозиторіях, контейнерах та CI/CD pipelines. |
| Pipeline & Будувати | Build Security | Захищає CI/CD робочі процеси з атестацією, перевіркою цілісності артефактів та відстеженням походження. |
| Шкідливе програмне забезпечення та ланцюг поставок | Виявлення шкідливих програм | Виявляє шкідливі пакети, підроблені залежності та небезпечні артефакти перед інтеграцією. |
| Моніторинг та управління | ASPM & Виявлення аномалій | Централізує видимість, визначає пріоритети сповіщень та виявляє незвичайну активність у коді та pipelines. |
7. Заключні думки
Захист програмного забезпечення починається задовго до його розгортання. Використання правильних інструменти сканування вразливостей програм допомагає розробникам виявляти та виправляти проблеми на ранній стадії, покращуючи як якість, так і швидкість.
Коли безпека стає частиною повсякденної роботи, команди працюють з більшою впевненістю та меншою кількістю несподіванок. З Xygeni додавання цих перевірок до вашого робочого процесу є простим, швидким та адаптованим до масштабування ваших проектів.

