






Найкращі практики DevSecOps: як впровадити практичні масштабовані стратегії DevSecOps
DevSecOps — це більше, ніж просто модне слово, це трансформаційний підхід, який дозволяє командам розробки, безпеки та операцій співпрацювати над швидшим створенням безпечного програмного забезпечення. Якщо ви шукаєте передовий досвід DevSecOps, вивчаєте практичні робочі процеси DevSecOps або цікавитеся, як впровадити DevSecOps, не уповільнюючи розробку, — ви потрапили в потрібне місце.
Як викладено в Керівництво OWASP DevSecOps, вбудовуючи безпеку по всьому SDLC є ключем до побудови довіри, стійкості та швидкості.
Як впровадити DevSecOps: почніть з міцного фундаменту
Розуміння того, як впроваджувати DevSecOps, починається з узгодження людей, процесів та інструменти для всього вашого програмного забезпечення pipeline. Ось як розпочати.
Створіть культуру, яка охоплює практичні DevSecOps
Зруйнуйте розрізненість та сприяйте спільній власності. Практичні DevSecOps процвітають, коли команди розробників, операцій та безпеки працюють разом з першого дня.
Найкраща практика: Проводьте міжфункціональні семінари, призначайте спільні метрики та створюйте робочі процеси розробників із захищеними за замовчуванням параметрами.
Змістіть безпеку вліво за допомогою найкращих практик DevSecOps
Зсув безпеки ліворуч – це лише частина рівняння. Щоб повністю впровадити безпечну розробку без шкоди для швидкості, важливо розуміти, як DevOps та DevSecOps працюють разом. Дізнайтеся про різницю між DevOps та DevSecOps та дізнайтеся, як Xygeni допомагає вам безперешкодно інтегрувати безпеку у вашу pipeline— без уповільнення доставки.
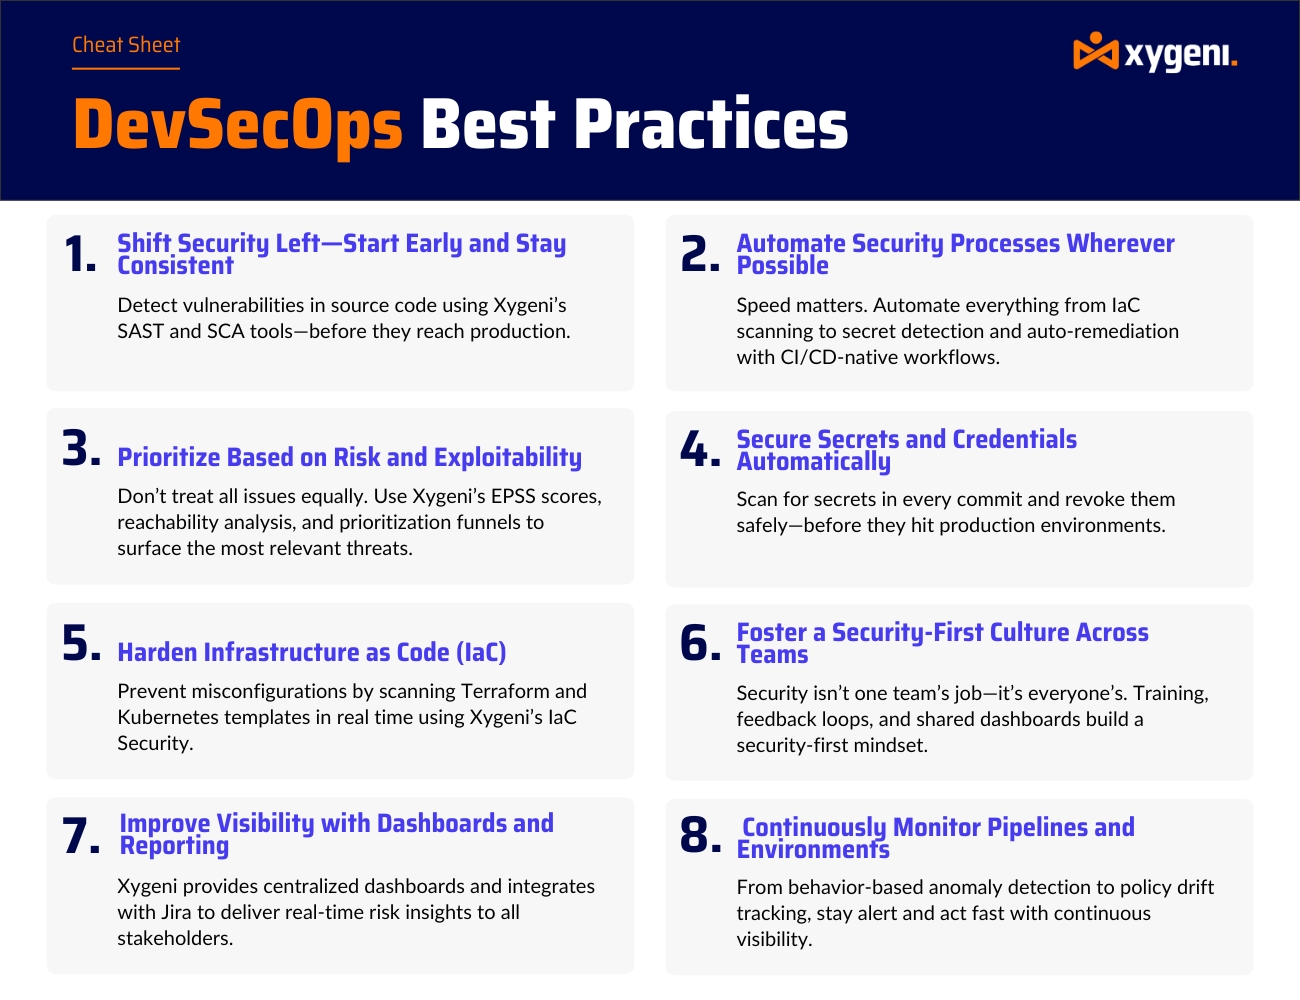
Найкраща практика: Використовуйте Xygeni CI/CD- рідна SAST щоб виявити вразливості до того, як код досягне проміжної стадії.
Глосарій Xygeni
Що таке DevSecOps?
DevSecOps — це практика інтеграції безпеки на кожному етапі життєвого циклу розробки програмного забезпечення, автоматизація перевірок та перетворення безпеки на спільну відповідальність команд розробки, безпеки та операцій.
Найкращі практики DevSecOps: автоматизація та визначення пріоритетів з урахуванням контексту
Після того, як ви заклали фундамент, масштабування безпеки зводиться до інтелектуальної автоматизації та розробки на основі ризиків.cisстворення іонів.
Автоматизуйте тестування безпеки по всій вашій CI/CD
Ручне тестування не встигає за всіма процесами. Найкращі практики DevSecOps вимагають автоматизованих інструментів, які забезпечують безпеку, не блокуючи робочі процеси.
Найкраща практика: Інтегруйте DAST, SCA, таємне сканування та IaC security у вашу збірку pipelineвикористовує Xygeni.
Пріоритетність проблем за допомогою EPSS та оцінювання досяжності
Не всі вразливості однаково важливі. Практичний DevSecOps означає зосередження на тому, що можна експлуатувати, що доступно та що є релевантним.
Найкраща практика: Використовуйте Xygeni Пріоритизація на основі EPSS воронки для зменшення втоми від пильності та вирішення найважливішого.
Практичні DevSecOps для інфраструктури, секретів та моніторингу
Безпека не обмежується рівнем застосунку. Ці рекомендації DevSecOps стосуються найпоширеніших сфер ризику, з якими розробники стикаються щодня.
Автоматично захищати секрети та облікові дані
Навіть досвідчені команди leak secrets. Практичні DevSecOps вимагають автоматизованих інструментів сканування та скасування секретних кодів.
Найкраща практика: Використовуйте Xygeni для виявлення та скасування жорстко закодованих секретів у режимі реального часу — ручна перевірка не потрібна.
Зміцнення інфраструктури як коду (IaC)
IaC шаблони часто проходять перевірки безпеки. Але в найкращих практиках DevSecOps вони проходять таку ж ретельну перевірку, як і код додатків.
Найкраща практика: сканування Terraform, Кубернетеста діаграми Helm з Ксігені IaC security механізм та забезпечувати безпечні значення за замовчуванням.
Видимість та моніторинг: основні найкращі практики DevSecOps
Безпека дієва лише тоді, коли вона видима. Саме тому впровадження DevSecOps завжди включає моніторинг та звітність.
Будувати Dashboardщо відображають реальний ризик
Незалежно від того, чи відображаєте ви журнали аудиту, чи щоденні сповіщення, централізовано dashboardдопомагають масштабувати DevSecOps.
Найкраща практика: Використовуйте Xygeni dashboardдля відстеження вразливостей, стану виправлення та стану відповідності вимогам у режимі реального часу.
Постійний моніторинг Pipelines для аномалій
Загрози не чекають на щотижневі звіти. Використовуйте найкращі практики DevSecOps, які включають моніторинг поведінки в режимі реального часу.
Найкраща практика: Запускати керовані сканування та виявляти pipeline аномалії, такі як підвищення привілеїв або шкідливі зміни робочого процесу за допомогою Xygeni.
Хочете дізнатися більше?
Прочитайте повний розділ про DevSecOps та дізнайтеся, як Xygeni допомагає командам створювати безпечне програмне забезпечення – від коду до хмари.
Чому найкращі практики DevSecOps важливі для сучасних команд
Застосовуючи найкращі практики DevSecOps під час розробки та реалізації pipelineЗавдяки цьому команди можуть безпечно та впевнено постачати програмне забезпечення. Незалежно від того, чи ви новачок у цій сфері, чи вже масштабуєтеся, знання того, як правильно впроваджувати DevSecOps, є важливим для довгострокового успіху.

