






Як директор з інформаційної безпеки, директор з інформаційних технологій або DevOps-інженер, важливо переконатися, що ваша платформа правильно налаштована для забезпечення стабільних та надійних послуг вашим користувачам. Однак неправильні конфігурації можуть виникати з різних причин, починаючи від людської помилки і закінчуючи змінами у вашій інфраструктурі. У цій публікації блогу ми розглянемо, як виявляти та вирішувати проблеми неправильних конфігурацій у вашій програмній DevOps-платформі.
Для початку важливо зрозуміти, що таке неправильна конфігурація та як вона може вплинути на вашу платформу.
Що таке неправильна конфігурація?
Неправильна конфігурація – це відхилення від запланованої конфігурації вашої системи, що може призвести до різних проблем, таких як простої, вразливості системи безпеки та низька продуктивність.
Прикладами неправильних конфігурацій є незахищені гілки коду доставки, відсутність перевірки коду, погані практики контролю доступу, такі як відсутність багатофакторної автентифікації, загальнодоступні сховища в хмарній інфраструктурі, недоліки в CI/CD pipelines, критичні дані, що не шифруються в стані спокою, нестійкі політики паролів та ключі шифрування, що не ротуються.
Як можна виявити неправильні конфігурації?
Існує кілька способів виявлення неправильних конфігурацій у вашій платформі. Один із підходів полягає у використанні інструментів моніторингу, які сповіщають вас про будь-які відхилення від базової конфігурації. Ці інструменти моніторингу можна налаштувати на генерацію сповіщень, коли конфігурація в системі DevOps змінилася, але вона не відповідає очікуваному стану. Інші приклади можуть бути:
- Commit підписанняЩоб уникнути втручання в код та зберегти походження змін у коді, організація може вимагати, щоб усі commitповинні бути підписані автором. Репозиторії коду можуть бути налаштовані таким чином, щоб вимагати підпису commits (наприклад, у pull requests), і про неправильну конфігурацію може бути повідомлено, якщо це не буде застосовано.
- Будувати pipeline має заходи безпекиІснує багато перевірок, які можна інтегрувати в збірку pipeline для покращення безпеки результуючих артефактів. Сканування секретів, виявлення відомих вразливостей у вихідному коді або залежностях, запуск фаззерів, створення специфікації програмного забезпечення (SBOM) тощо. Неправильною конфігурацією тут є відсутність перевірок у pipeline як того вимагає політика цільового програмного забезпечення.
- Відсутність перевірки коду: Перевірки коду – це найвідоміший засіб контролю для уникнення проблем безпеки. Щоб бути ефективними, фахівці з перевірки коду повинні знати, на що звертати увагу під час перевірки на наявність порушень безпеки, таких як бізнес-орієнтовані вразливості або навіть навмисні бекдори. Але з іншого боку, перевірки повинні бути обов'язковими, а їх невиконання має викликати тривогу. Монітори неправильної конфігурації можуть перевіряти, чи потрібні перевірки коду в певні моменти, наприклад, перед об'єднанням... pull request у гілку коду, яка буде використовуватися для доставки.
- Найменший привілейНадмірні права допомагають атакам прогресувати та рухатися вбік. Інструменти та системи повинні надавати мінімальний набір дозволів для виконання необхідної роботи. Детектори неправильної конфігурації можуть допомогти встановити заблоковану конфігурацію, наприклад, шукаючи права адміністратора, коли вони не потрібні, або розблоковані конфігурації за замовчуванням.
- Контролюйте доставку: Жорсткіший контроль над тим, як і де публікуються та споживаються компоненти та образи. Детектор неправильної конфігурації може повідомляти, коли менеджер пакетів використовує публічний репозиторій замість внутрішнього реєстру організації, який може діяти як брандмауер «білого списку», або коли випуск програмного забезпечення не вимагає певного криптографічного захисту, такого як цифрові підписи або сертифікація походження.
Після виявлення неправильної конфігурації наступним кроком буде вирішити проблемуОсь кілька кроків, які ви можете виконати, щоб усунути несправності та виправити неправильні конфігурації:
Як вирішити проблеми з неправильними конфігураціями?
Сучасне програмне забезпечення pipelineінтегрують різні інструменти, починаючи від SCM сховища та створювати інструменти для CI/CD системи та інструменти керування конфігурацією. Неправильні конфігурації цих інструментів відкривають шлях до атаки ланцюга поставок.
Надаються контекстуалізовані процедури виправлення, щоб DevOps-інженери могли швидко виправити неправильну конфігурацію та дізнатися, як уникнути подібних проблем у майбутньому. Ось кілька кроків, які слід врахувати:
- Визначте першопричину неправильної конфігураціїПершим кроком у вирішенні будь-якої проблеми є визначення її першопричини. У разі неправильної конфігурації потрібно визначити, що спричинило відхилення від запланованої конфігурації. Чи була це людська помилка, зміна у вашій інфраструктурі чи помилка у вашому коді? Після визначення першопричини ви можете вжити відповідних заходів для усунення проблеми.
- Відкат до відомої справної конфігураціїЯкщо неправильна конфігурація була спричинена нещодавньою зміною у вашій системі, ви можете вирішити проблему, повернувшись до відомої справної конфігурації. Це передбачає повернення до попередньої версії конфігурації вашої системи, яка має бути стабільною та не містити жодних неправильних конфігурацій.
- Оновіть свою документаціюЯкщо неправильна конфігурація була спричинена відсутністю документації, важливо оновити документацію, щоб уникнути подібних проблем у майбутньому. Це включає оновлення файлів конфігурації вашої системи, а також будь-якої внутрішньої документації чи процедур, що стосуються вашої платформи.
- Впровадити автоматизаціюАвтоматизація може допомогти запобігти неправильним конфігураціям, автоматично виявляючи та виправляючи відхилення від запланованої конфігурації. Це можна зробити за допомогою таких інструментів, як системи керування конфігурацією, які дозволяють вам вказати бажану конфігурацію та автоматично застосувати її до вашої системи.
Як платформа безпеки ланцюга поставок може допомогти вашій організації?
A software supply chain security Платформа допомагає забезпечити безпеку та цілісність вашої компанії, контролюючи весь процес розробки та розповсюдження програмного забезпечення. Це включає:
- Відстеження джерела програмних компонентів.
- Перевірка цілісності випусків програмного забезпечення.
- Виявлення та усунення вразливостей безпеки.
Однією з основних переваг a software supply chain security платформа полягає в тому, що вона може виявляти неправильні конфігурації на ранніх етапах процесу розробки перш ніж вони стануть проблемою. Це тому, що платформа постійно контролює процес розробки програмного забезпечення та сповіщає відповідні команди якщо виявить будь-які відхилення від запланованої конфігурації.
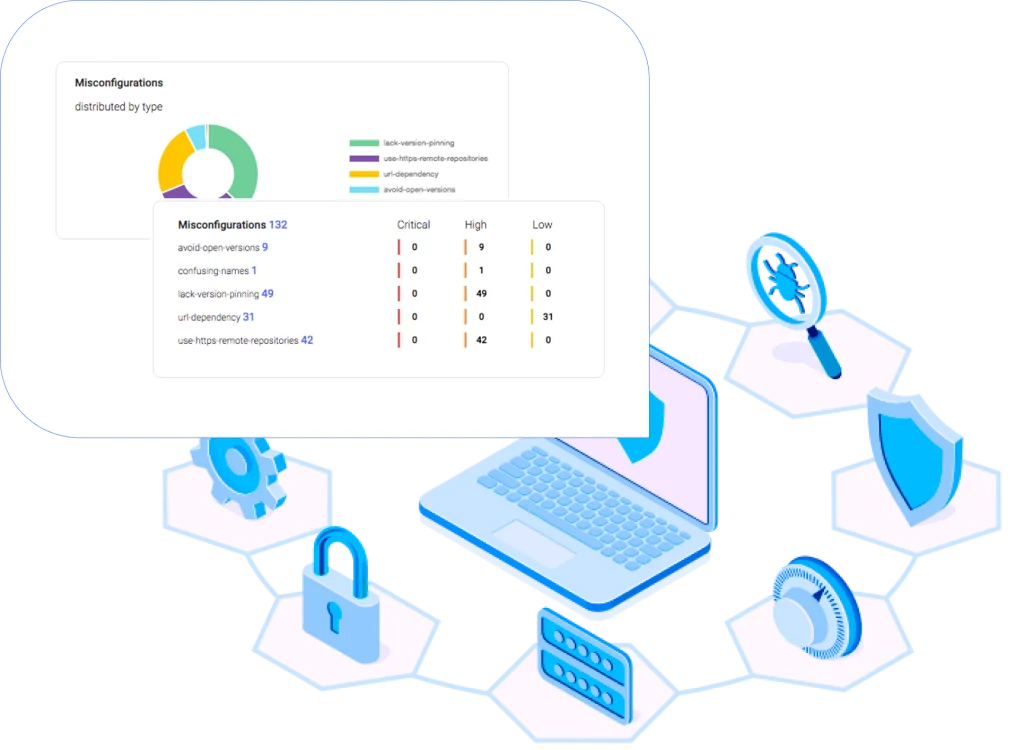
Після виявлення неправильної конфігурації, software supply chain security платформа може допомогти вирішити проблему, надання необхідних інструментів та інформації для вирішення проблемиНаприклад, платформа може надавати детальні журнали або повідомлення про помилки, які можуть допомогти розробникам визначити першопричину проблеми.
Окрім виявлення та усунення неправильних конфігурацій, software supply chain security платформа також може допомогти запобігти виникненню неправильних конфігурацій по-перше. Це можна зробити за допомогою інструменти автоматизації та управління конфігурацією, які гарантують правильність налаштування програмного забезпечення та відсутність будь-яких вразливостей.
На завершення, неправильні конфігурації можуть спричинити серйозні проблеми для вашого програмна платформа DevOps, від простої через вразливості безпеки. За допомогою інструменти моніторингу, виконуючи регулярні аудити та впровадження автоматизації, ви можете швидко та ефективно виявляти та усувати неправильні конфігурації, гарантуючи, що ваша платформа залишається стабільний та надійний для ваших користувачів.
Нарешті, a software supply chain security платформа як Ксігені є важливим інструментом для організацій, які прагнуть забезпечити безпека та цілісність їхнього програмного забезпечення. По постійний моніторинг процес розробки та розповсюдження програмного забезпечення, платформа може виявляти та усувати неправильні конфігурації.
