





Інфраструктура як Code security змінило те, як організації налаштовують та керують інфраструктурою, спростивши автоматизацію та забезпечивши надійність. Однак без найкращих практик «Інфраструктура як код», IaC може створювати ризики безпеки, такі як неправильні конфігурації, проблеми з дотриманням вимог та вплив кіберзагроз. Щоб зменшити ці ризики, організації повинні дотримуватися IaC security найкращі практики, що захищають хмарні середовища з самого початку. Удосконалення IaC security & IaC Кібербезпека допомагає інфраструктурі залишатися надійною, знижує ризики атак і застосовує політики безпеки у великих масштабах.
Що таке IaC Security?
IaC security змінив спосіб налаштування та управління інфраструктурою організаціями, зробивши автоматизацію та узгодженість пріоритетними standardОднак, без найкращих практик «Інфраструктура як код», IaC може створювати серйозні ризики для безпеки, такі як неправильні конфігурації, проблеми з дотриманням вимог та вплив кіберзагроз. Через це дотримання IaC security Дотримання найкращих практик є важливим для захисту хмарних середовищ від вразливостей.
Добре спланований IaC security Такий підхід не просто автоматизує розгортання. Він покращує видимість, застосовує правила безпеки та запобігає несанкціонованим змінам, які можуть поставити під загрозу хмарні середовища. Крім того, додавання IaC security & IaC Інтеграція кібербезпеки в робочі процеси DevOps дозволяє командам активно знаходити вразливості, захищати конфіденційні дані та знижувати ризик атак, спричинених неправильно налаштованою інфраструктурою.
Національний інститут StandardМіністерство стандартів і технологій (NIST) визначає інфраструктуру як Code security як практика управління та налаштування ІТ-інфраструктури за допомогою автоматизації на основі коду, що забезпечує узгодженість та легкість відтворення конфігурацій. Таким чином, дотримання найкращих практик «Інфраструктура як код» допомагає компаніям зменшити прогалини в безпеці, дотримуватися вимог standardта дотримуйтесь суворих політик безпеки протягом усього процесу налаштування.
IaC Security Кращі практики
Команда Стан інфраструктури за 2024 рік згідно з Кодексом (IaC) Звіт визначає безпеку як одну з головних проблем, з якими стикаються організації під час управління хмарною інфраструктурою. Через це компанії повинні впроваджувати найкращі практики «Інфраструктура як код», щоб зменшити ризики, пов’язані з неправильними конфігураціями, порушеннями відповідності та вразливостями безпеки. Аналогічно, OWASP надає основні настанови для інтеграції найкращих практик безпеки в життєвий цикл розробки програмного забезпечення (SDLC), допомагаючи організаціям зменшувати ризики, пов’язані з небезпечними конфігураціями та неякісним розгортанням.
Вбудуйте перевірки безпеки по всьому IaC Процес
Зміцнити IaC security, засоби контролю безпеки повинні бути вбудовані на кожному етапі розробки pipelineЗамість того, щоб чекати на аудити після розгортання, команди повинні сканувати IaC шаблони для виявлення вразливостей перед розгортанням, щоб виявити недоліки безпеки на ранній стадії. Застосовуючи цей превентивний підхід, організації можуть значно покращити IaC кібербезпека та запобігання неправильні конфігурації від будь-якого потрапляння до виробництва.
Забезпечення незмінності інфраструктури
Один з найефективніших IaC security Найкраща практика полягає в тому, щоб інфраструктура залишалася незмінною після розгортання. Іншими словами, після того, як ресурс надано, його не слід змінювати. Зберігаючи незмінність, організації можуть:
- Зменште ризик зміщення конфігурації, яке часто призводить до вразливостей безпеки.
- Запобігання несанкціонованим змінам, переконуватися інфраструктура залишається стабільною.
- Зміцнити інфраструктуру як Code security шляхом обмеження поверхонь атаки.
Контроль версій та журнал аудиту
Контроль версій відіграє вирішальну роль у IaC security & IaC кібербезпека. Він не лише відстежує кожну модифікацію інфраструктури, але й забезпечує перевірку, реєстрацію та затвердження всіх змін. Додатково:
- Ведення журналу аудиту дозволяє командам швидко повернутися до безпечних конфігурацій, якщо виникнуть проблеми безпеки.
- Контроль версій допомагає запобігти несанкціонованим змінам, зменшуючи ризик неправильних конфігурацій.
- Використання Git та інструментів керування версіями інфраструктури забезпечує відстеження всіх змін коду та політик.
Забезпечити дотримання принципу найменших привілеїв (PoLP)
Обмеження прав доступу є критично важливою практикою в галузі інфраструктури, оскільки Кодекс покращує IaC security найкращі практики. Дотримуючись принципу найменших привілеїв (PoLP), організації можуть:
- Мінімізуйте ризики безпеки шляхом переконуватися лише авторизовані користувачі можуть змінювати інфраструктуру.
- Обмежте надмірні дозволи, зменшуючи ризик випадкових або зловмисних змін.
- Зміцнення загального IaC security шляхом застосування суворого контролю доступу на основі ролей.
Впроваджуйте безперервний моніторинг та статичний аналіз
Підтримувати IaC security Згідно з найкращими практиками, організації повинні інтегрувати інструменти статичного аналізу та постійного моніторингу для виявлення вразливостей перед розгортанням.
- Статичний аналіз сканування IaC скрипти для виявлення недоліків безпеки, порушень відповідності та неправильних конфігурацій.
- Моніторинг у режимі реального часу виявляє несанкціоновані зміни інфраструктури, переконуватися політика безпеки продовжує виконуватися.
- Автоматизовані інструменти, такі як Snyk, Checkov або Terrascan, допомагають захистити IaC шаблони, перш ніж вони потраплять у виробництво.
Сканування зображень контейнерів
Багато найкращих практик інфраструктури як коду виходять за рамки конфігурацій і поширюються на контейнеризовані середовища, де незахищені образи становлять ризики для безпеки. Інтеграція сканування образів контейнерів у IaC security найкращі практики допомагають:
- Виявлення застарілого або вразливого програмного забезпечення в образах контейнерів.
- Виявлення жорстко закодованих секретів та потенційного шкідливого програмного забезпечення перед розгортанням образів.
- Переконуватися безпечні конфігурації шляхом сканування зображень за допомогою таких інструментів, як Dagda, Clair, Trivy та Anchore.
За інтеграцією охорона контейнерів в IaC робочих процесів команди можуть запобігти неправильним конфігураціям, які наражають хмарні середовища на ризик атак.
CI/CD Pipeline Security та консолідована звітність
Вбудовування безпеки в CI/CD pipelines є важливим для IaC security найкращі практики. Такий підхід забезпечує:
- Автоматизуйте перевірки безпеки для кожної зміни коду.
- Забезпечте постійне дотримання вимог, не покладаючись на ручні перевірки.
- Ведіть історію відповідності вимогам, щоб швидше відстежувати та усувати проблеми безпеки.
Такі інструменти, як Jenkins, GitHub Actions та GitLab CI/CD інтегрувати перевірки безпеки безпосередньо в розробку pipelineКрім того, такі платформи, як DefectDojo та OWASP Glue, об'єднують аналітичні дані безпеки в єдиному dashboard, що спрощує відстеження та усунення вразливостей у всіх розгортаннях інфраструктури.
Підписання артефактів на предмет цілісності та походження
Щоб забезпечити цілісність IaC конфігурацій, організаціям слід впроваджувати підписування артефактів як частину своїх найкращих практик «Інфраструктура як код». Цей підхід:
- Запобігання втручанню між збиранням та виконанням.
- Перевірте автентичність компонентів інфраструктури перед розгортанням.
- Використовуйте інструменти з відкритим кодом, такі як TUF (The Update Framework), для реалізації безпечних механізмів підписання.
Підписання артефактів гарантує використання лише перевірених, перевірених конфігурацій інфраструктури, що знижує ризик атак на ланцюг поставок. IaC розгортання.
Чому ці IaC Security Найкращі практики мають значення
Дотримуючись цих найкращих практик «Інфраструктура як код», організації можуть:
- Запобігання неправильним конфігураціям безпеки, які наражають хмарні середовища на атаки.
- Покращувати IaC security & IaC кібербезпека шляхом проактивного зниження ризиків.
- Автоматизуйте забезпечення безпеки за допомогою статичного аналізу та CI/CD інтеграція безпеки.
- Забезпечення відповідності, стійкості та захисту хмарної інфраструктури від несанкціонованого доступу.
Вбудовування безпеки в IaC з самого початку це єдиний спосіб підтримувати контроль, запобігати порушенням та забезпечувати безпеку інфраструктури протягом усього її життєвого циклу.
Ксігені IaC Security: Універсальна платформа для інфраструктури як найкращий досвід кодування
Оскільки організації все частіше використовують інфраструктуру як код (IaC) для автоматизації хмарної інфраструктури, ризики безпеки продовжують зростати. Без IaC security Найкращі практики, неправильні конфігурації, розкриті секрети та вразливі залежності створюють серйозні прогалини в безпеці. Отже, компанії повинні інтегрувати IaC заходи кібербезпеки для захисту хмарних середовищ з самого початку. З огляду на це, Xygeni надає універсальну платформу, яка гарантує стійкість, відповідність вимогам та безпеку інфраструктури від коду до хмари.
Виявлення та запобігання неправильним конфігураціям хмари в IaC Security
Безсумнівно, неправильні конфігурації залишаються однією з провідних причин інцидентів безпеки хмарних технологій. Через це командам безпеки потрібні інструменти, які виявляють та зменшують ризики перед розгортанням. Саме тому Xygeni постійно сканує Terraform, Формування хмари, Кубернетес, шаблони для біцепсів та ARM, переконуватися Хмарні середовища дотримуються найкращих практик «Інфраструктура як код». Автоматизуючи забезпечення безпеки, Ксігені дозволяє організаціям:
- Запобігайте неправильно налаштованому сховищу, надмірним правам доступу до IAM та викритим групам безпеки.
- Забезпечте відповідність вимогам, блокуючи ризиковані конфігурації інфраструктури.
- Зменшення кількості ручних перевірок безпеки, підвищення ефективності та збереження IaC security Кращі практики.
Секрети безпеки: Захист конфіденційних даних у IaC
Жорстко закодовані облікові дані в IaC Скрипти надають хмарні середовища несанкціонованому доступу. Як наслідок, організації повинні вживати додаткових запобіжних заходів для захисту своєї інфраструктури. Щоб вирішити цю проблему, Xygeni рішення для безпеки секретів забезпечує захист конфіденційних даних завдяки:
- Сканування репозиторіїв на наявність жорстко закодованих секретів перед розгортанням.
- Блокування небезпечних даних commitз в CI/CD pipelineдля запобігання витоку облікових даних.
- Оповіщення служб безпеки в режимі реального часу для зменшення загроз до їх ескалації.
За інтеграцією IaC security передового досвіду, організації усувають критичний ризик безпеки, яким часто користуються зловмисники.
Всебічний IaC Підтримка фреймворку для покращеної безпеки
Для покращення безпеки в багатохмарних та гібридних середовищах Xygeni пропонує широку сумісність з фреймворками. Відповідно, Xygeni підтримує:
- Terraform – Забезпечує безпеку надання ресурсів у AWS, Azure та GCP.
- Кубернетес та Докер – Виявляє вразливості в конфігураціях Kubernetes та контейнерних середовищах.
- Шаблони для біцепсів та рук – Виявляє неправильні конфігурації в Microsoft Azure.
- CloudFormation – Автоматизує політики безпеки для інфраструктури AWS.
Оскільки Xygeni захищає кілька фреймворків, організації отримують вигоду стабільна безпека в різних хмарних інфраструктурах.
Автоматизоване забезпечення виконання політик безпеки в IaC Робочі процеси
Оскільки ручні перевірки безпеки займають багато часу, додавання IaC security найкращі практики в розробку pipelines є важливим. Щоб спростити процес, Xygeni автоматично застосовує дотримання політик шляхом:
- Виявлення вразливостей, неправильних конфігурацій та порушень відповідності перед розгортанням.
- Блокування ризиків безпеки в CI/CD pipelines, запобігаючи потраплянню незахищеної інфраструктури у виробництво.
- Надання миттєвого зворотного зв'язку розробникам, що допомагає їм виправляти помилки в конфігурації на ранній стадії.
Таким чином, служби безпеки можуть забезпечити IaC кібер-безпеки заходи без порушення робочих процесів розробки.
Сканування зображень контейнерів для IaC кібербезпека
Тому що багато IaC розгортання базуються на контейнерних середовищах, незахищені образи часто створюють приховані ризики. Тому сканування образів контейнерів відіграє вирішальну роль у забезпечення IaC security найкращі практики. Xygeni інтегрує розширене сканування для:
- Аналізуйте образи Docker на наявність застарілого програмного забезпечення та вразливостей.
- Виявляти шкідливе програмне забезпечення, неправильні конфігурації та вразливості безпеки в контейнерних середовищах.
- Заблокуйте розгортання незахищених образів, переконавшись, що інфраструктура є Code security дотримуються найкращих практик у CI/CD pipelines.
Інтегруючи безпеку контейнерів у IaC робочі процеси, команди запобігають неправильним конфігураціям, які наражають хмарні середовища на ризик атак.
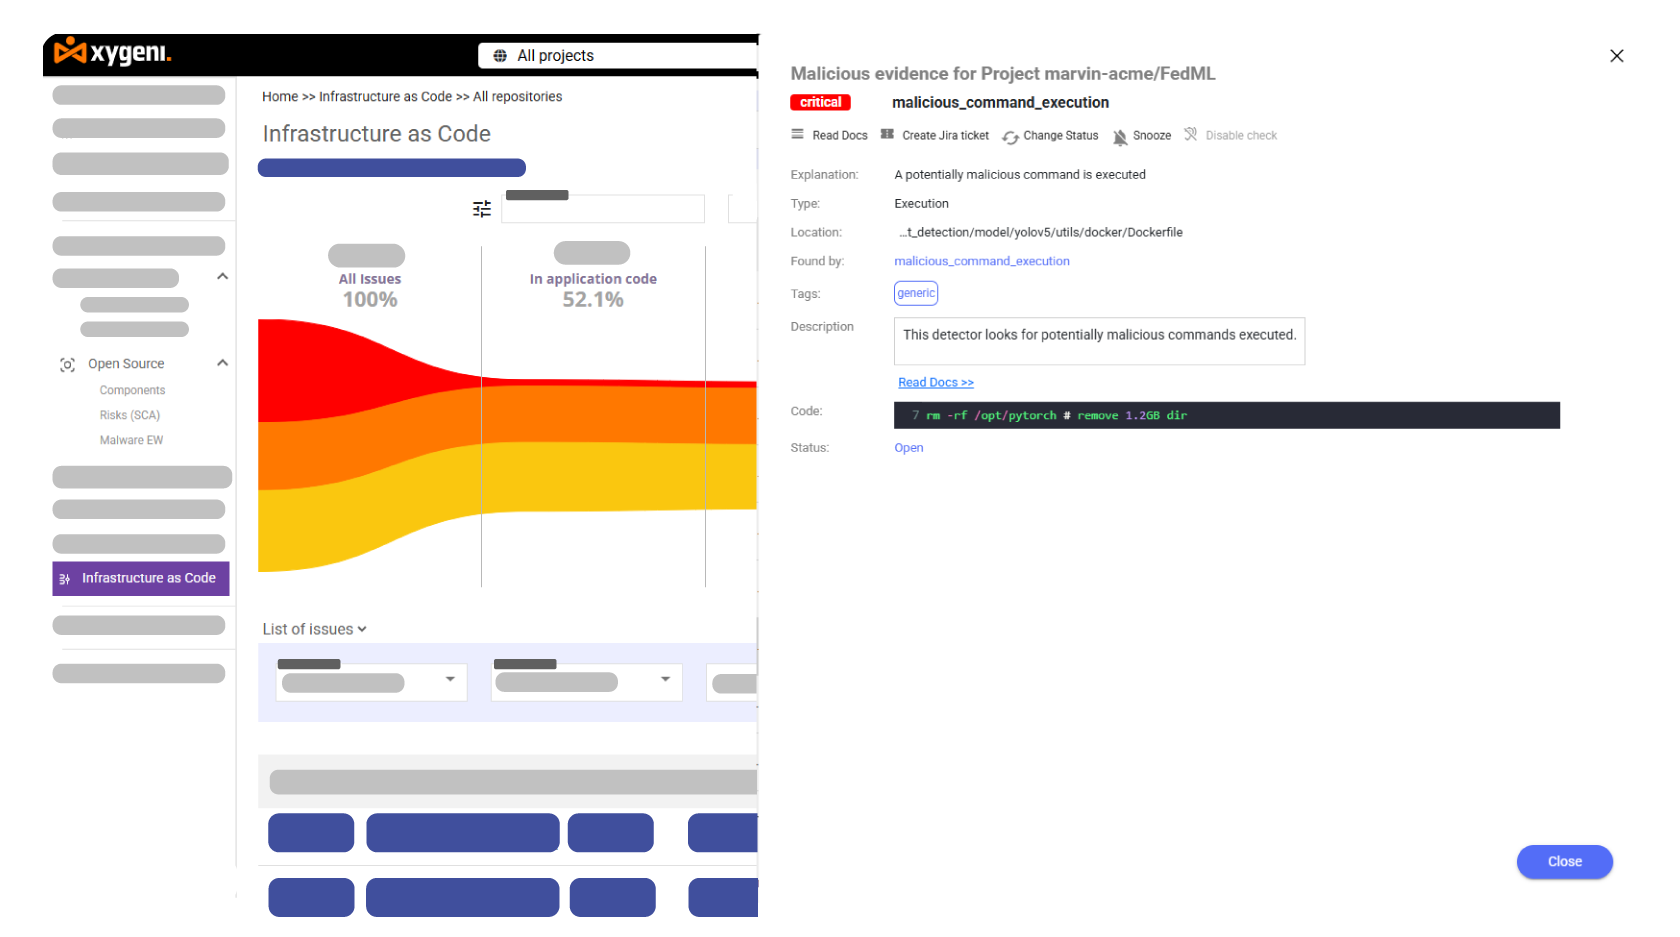
ПрофілактикаШкідливі команди та атаки на ланцюг поставок у IaC
Традиційний IaC security інструменти часто промахуються шкідливі команди та загрози ланцюгу поставок приховано в скриптах інфраструктури. Однак Xygeni посилює безпеку шляхом:
- Виявлення несанкціонованих команд, що створюють бекдори.
- Блокування плутанини із залежностями та впровадження шкідливих пакетів.
- Запобігання втручанню в налаштування інфраструктури шляхом перевірки цілісність артефактів.
В результаті організації усувають приховані вектори атак, перш ніж вони вплинуть на безпеку інфраструктури.
Безперервний моніторинг та захист від загроз у режимі реального часу
Вийти за рамки standard виявлення вразливостей, Xygeni надає аналітику безпеки в режимі реального часу. Зокрема, Xygeni дозволяє командам безпеки:
- ідентифікувати вразливості високого ризику через аналіз досяжності.
- Моніторинг змін інфраструктури для виявлення несанкціонованих модифікацій.
- Скористайтеся кнопкою інтелектуальна загроза щоб запобігти атакам до їхньої ескалації.
Додавши IaC security Завдяки найкращим практикам команди можуть продовжувати покращувати безпеку та зменшувати ризики перед розгортанням.
Чому Xygeni – найкращий вибір для IaC Security
На відміну від традиційних IaC security інструменти, які Xygeni надає:
- Автоматизоване забезпечення виконання Найкращі практики інфраструктури як коду щоб запобігти неправильним конфігураціям.
- Розширені налаштування секрети безпеки щоб усунути ризики розкриття облікових даних.
- Сканування зображень контейнера для захисту хмарних застосунків.
- Повна підтримка для Terraform, Kubernetes, Docker, Bicep та CloudFormation.
- Безперервний моніторинг за допомогою аналіз безпеки в реальному часі для хмарних середовищ.
Захистіть свою інфраструктуру за допомогою Xygeni IaC Security Кращі практики
Оскільки ризики безпеки постійно змінюються, організації повинні інтегрувати найкращі практики «Інфраструктура як код» у свої процеси розробки. З цієї причини Xygeni пропонує універсальну платформу для IaC security & IaC кібербезпека, забезпечуючи захист хмарних середовищ від розробки до розгортання.
Завдяки автоматизованим політикам безпеки, постійному моніторингу та виявленню шкідливих програм, Xygeni допомагає організаціям застосовувати IaC security найкращі практики для усунення ризиків безпеки, перш ніж вони вплинуть на виробництво.
Захистіть свою хмарну інфраструктуру вже сьогодні. Зверніться до нас, щоб дізнатися про найкращі практики Xygeni щодо захисту інфраструктури як коду від розробки до розгортання.