






Атаки на ланцюги постачання програмного забезпечення зростають з безпрецедентною швидкістю. Згідно з SecurityWeek, кількість цих нападів почастішала на 742% за останні три роки, що чітко дало зрозуміти, що традиційних заходів безпеки більше недостатньо. У відповідь на це Рівні ланцюга поставок для програмних артефактів (SLSA) Фреймворк був розроблений, щоб допомогти організаціям зміцнити свої процеси розробки програмного забезпечення від початку до кінця.
Що таке фреймворк SLSA?
Джерело: SLSA
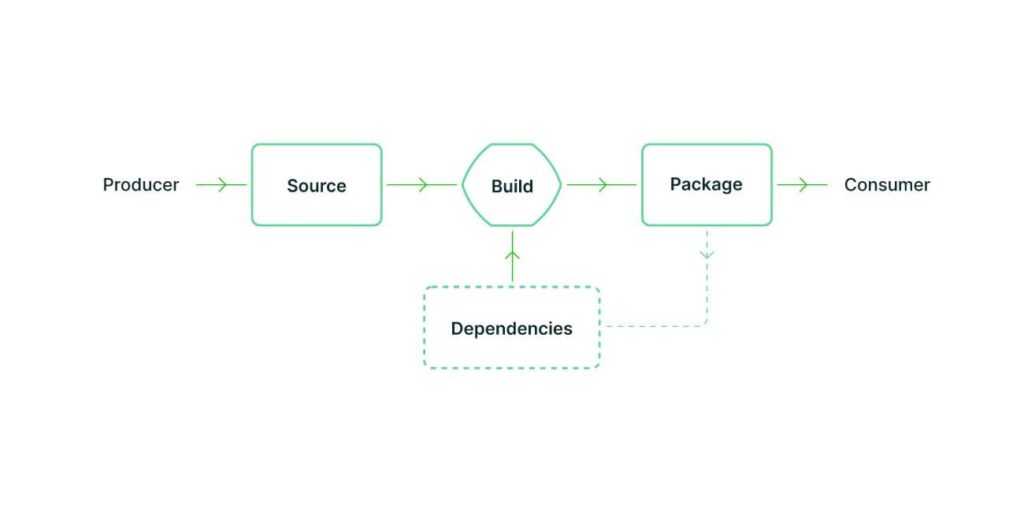
SLSA Рамки (Рівні ланцюга поставок для програмних артефактів), вимовляється як «сальса" — це комплексна система безпеки, яка захищає програмне забезпечення від розробки до розгортання. Вона визначає чотири рівні безпеки, кожен з яких базується на попередньому для покращення безпеки та прозорості програмного забезпечення протягом усього його життєвого циклу.
Ось короткий огляд чотирьох рівнів:
- Рівень 1: Базова цілісність – Забезпечує автоматизоване складання та контрольоване середовище, закладаючи основу для відстеження.
- Рівень 2: Походження – Відстежує походження артефактів програмного забезпечення, забезпечуючи їхнє повернення до джерела.
- Рівень 3: Безпека – Впроваджує засоби контролю доступу та відтворювані збірки для виявлення втручання.
- Рівень 4: Максимальна безпека – Забезпечує найвищий рівень захисту завдяки захищеним від несанкціонованого втручання, герметичній конструкції та суворому контролю походження.
Глосарій безпеки Xygeni
Структура рівнів постачання програмного забезпечення (SLSA) допомагає захистити ланцюжки постачання програмного забезпечення від ризиків безпеки. Вона гарантує безпечне створення та розповсюдження програмного забезпечення, використовуючи прогресивні рівні, які ведуть компанії від базової автоматизації до повністю відстежуваних та захищених від несанкціонованого доступу процесів.
Чому SLSA є критично важливим для CI/CD Pipelines
Як DevOps-практики та CI/CD pipelineприскорюють розробку програмного забезпечення, але також виявляють вразливості. Зловмисники можуть використовувати ці прогалини, впроваджуючи шкідливий код або втручаючи в залежності. Рівні ланцюга постачання для програмних артефактів вирішує ці проблеми, забезпечуючи безпеку, прозорість та перевірку кожного етапу процесу розробки.
- Видимість та відстежуваністьSLSA відстежує кожну зміну та компонент у вашому pipeline, що полегшує раннє виявлення вразливостей.
- Проактивний захистВін виявляє та пом'якшує ризики, перш ніж їх можна буде використати.
- StandardізаціяSLSA надає визнаний standard для захисту артефактів програмного забезпечення, забезпечуючи узгодженість у всіх процесах розробки.
Як Xygeni підтримує дотримання вимог SLSA
Досягнення відповідності SLSA — це не просто перевірка правил безпеки, а захист вашого ланцюжка постачання програмного забезпечення, одночасно забезпечуючи швидкість та ефективність розробки. Для команд DevOps балансування безпеки та швидкості може бути складним завданням, особливо в умовах швидкого розвитку. CI/CD pipelineСаме тут втручається Xygeni, автоматизуючи критично важливі завдання безпеки, щоб гарантувати, що ваш ланцюжок поставок програмного забезпечення відповідає вимогам SLSA та перевищує їх. standardс, не уповільнюючи ваш робочий процес.
1. Автоматизація цілісності збірки – рівень 1 SLSA
Перший крок до забезпечення безпеки програмного забезпечення – це узгодженість. Xygeni інтегрується в CI/CD pipelines, автоматизуючи моніторинг збірок та забезпечуючи, щоб кожна збірка відповідала повторюваному та перевіреному процесу. Усуваючи помилки, що виникають вручну, та зменшуючи ризики безпеки, Xygeni допомагає командам без зусиль досягати відповідності стандарту SLSA Level 1. Це означає, що з самого початку ваші збірки захищені та узгоджені з передового досвіду.
2. Забезпечення походження та простежуваності – рівень 2 SLSA
Знання походження компонентів вашого програмного забезпечення є важливим для безпеки. У рамках SLSA Level 2, Xygeni автоматично відстежує походження кожного артефакту, створюючи незмінні записи, які неможливо змінити. З повним оглядом вашого програмного забезпечення. pipeline, команди можуть відстежувати кожен компонент до його джерела, що полегшує виявлення несанкціонованих змін та запобігання атакам на ланцюг поставок.
3. Посилення контролю безпеки, рівень 3 SLSA
Зі зростанням загроз безпеці стає необхідним посилення захисту. На рівні 3 фреймворку SLSA Xygeni впроваджує розширені засоби контролю безпеки, такі як відстеження залежностей у режимі реального часу та аналіз досяжності. Замість того, щоб перевантажувати команди сповіщеннями, Xygeni фільтрує вразливості, які не можна експлуатувати, дозволяючи розробникам зосередитися на реальних ризиках. Завдяки вбудованим перевіркам залежностей, сторонні компоненти проходять сувору перевірку безпеки перед використанням.
4. Досягнення максимальної безпеки за допомогою герметичних конструкцій, рівень SLSA 4
На рівні 4 фреймворку SLSA безпека програмного забезпечення досягає свого найвищого рівня. standardГерметичні збірки, які запобігають залежності від зовнішніх, неперевірених залежностей, є ключовими для забезпечення безпеки та захисту кожної збірки від несанкціонованого доступу. Xygeni автоматизує цей процес, гарантуючи, що кожен артефакт створюється в контрольованому, ізольованому середовищі. Перевіряючи кожен крок збірки, реєструючи зміни та запобігаючи несанкціонованим модифікаціям, Xygeni забезпечує повну впевненість у цілісності програмного забезпечення, не уповільнюючи розробку.
З Xygeni досягнення відповідності SLSA є простим, автоматизованим та повністю інтегрованим у вашу CI/CD pipelines.
Як Xygeni Build Security Посилює атестації SLSA
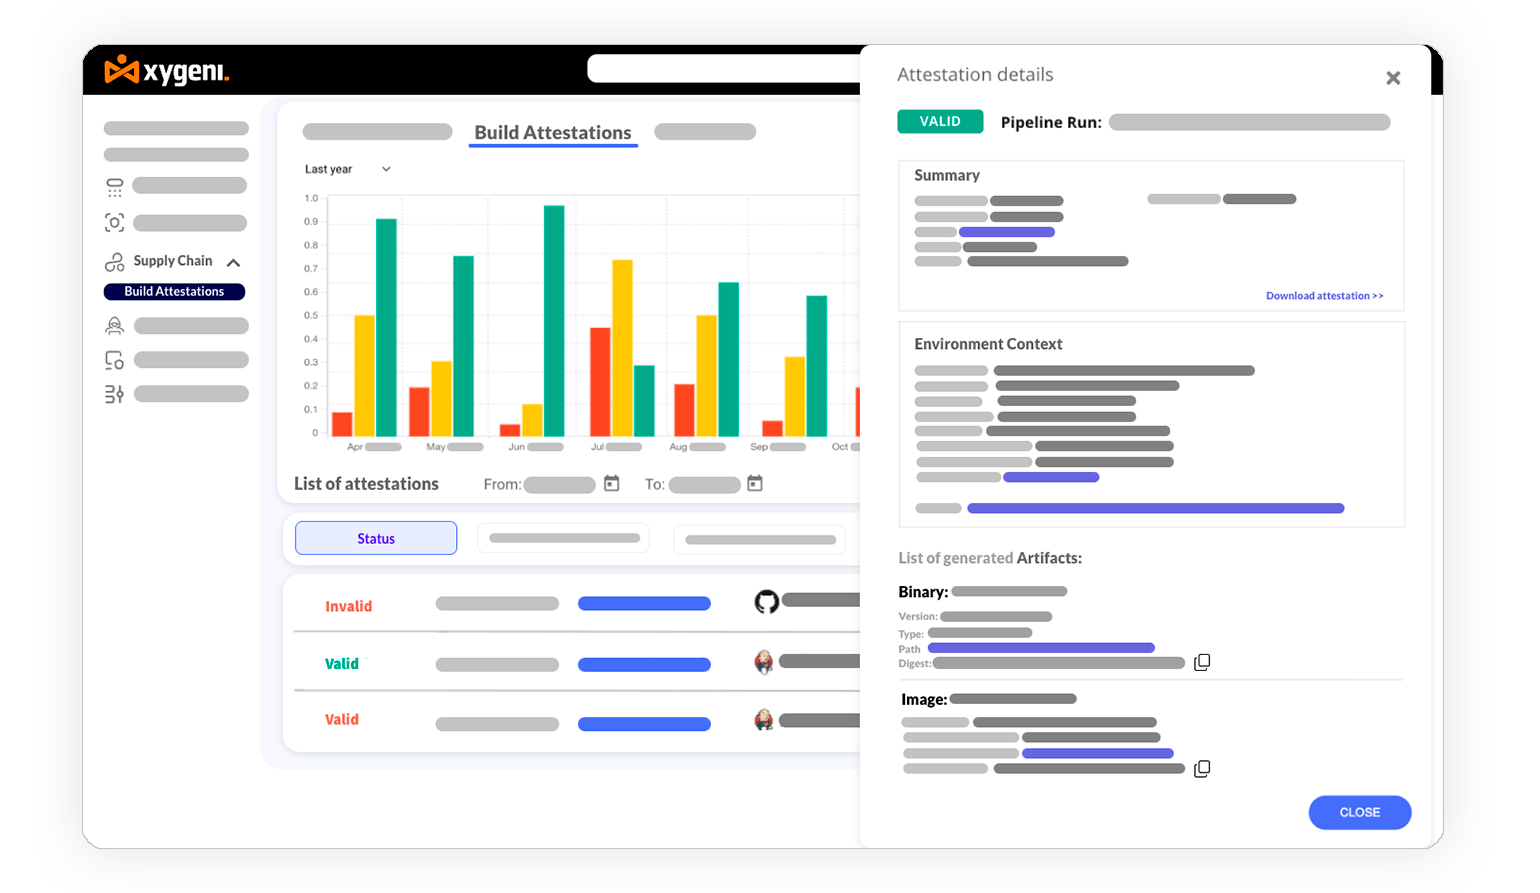
Досягнення рівнів ланцюга поставок для відповідності артефактів програмного забезпечення не обмежується лише моніторингом збірок, воно вимагає походження, перевірки та постійного забезпечення безпеки. Xygeni Build Security спрощує цей процес, автоматизація генерації атестацій, перевірку та управління, що дозволяє легко забезпечити цілісність вашого програмного забезпечення без додаткової роботи для розробників.
Автоматичне створення атестацій
Довіра до програмного забезпечення починається з надійних, перевірених атестацій. SALT (рівень атестацій програмного забезпечення для довіри) від Xygeni автоматично створює атестації, сумісні зі SLSA, для кожної збірки, засвідчуючи її цілісність та відстежуючи її походження. Це гарантує, що кожен крок процесу збірки задокументований, захищений від несанкціонованого доступу та безпечний.
Проста перевірка та централізоване управління
Керування кількома атестаціями pipelineможе бути приголомшливим. З Ксігенікоманди можуть без зусиль перевіряти атестації, забезпечуючи відповідність кожного програмного компонента політикам безпеки. Платформа Xygeni централізує управління атестаціями, забезпечуючи єдине місце для відстеження, аудиту та забезпечення дотримання рівнів ланцюга поставок для програмних артефактів та НІСТ СП 800-204D standards.
Безшовний CI/CD Інтеграція для швидкого впровадження
Безпека має працювати разом із розробниками, а не проти них. Xygeni SALT плавно інтегрується в існуючі CI/CD pipelines, що пропонує доступність через командний рядок (CLI) та автоматизоване забезпечення безпеки. Незалежно від того, чи використовує ваша команда GitHub, GitLab, Jenkins чи Azure DevOps, Xygeni забезпечує перевірку атестації в режимі реального часу, гарантуючи безпеку та повну перевірку збірок у будь-якому середовищі.
Повна відповідність вимогам без перебоїв
Xygeni спрощує дотримання вимог SLSA, гарантуючи, що кожен програмний артефакт підкріплений криптографічно перевіреними атестаціями. Завдяки автоматизованій перевірці, повному відстеженню походження та глибокому CI/CD інтеграції, команди можуть задовольнити найвищі вимоги безпеки standardбез уповільнення розвитку.
З Xygeni Build Security, досягнення відповідності вимогам атестації SLSA є простим, автоматизованим та повністю вбудованим у ваші робочі процеси DevSecOps.
Найкращі практики впровадження структури SLSA
Інтеграція структури Supply-chain Levels for Software Artifacts у ваші робочі процеси вимагає балансування безпеки та ефективності. Починаючи з малого, залучаючи зацікавлені сторони, використовуючи автоматизацію та ітеруючи на основі відгуків, ви можете захистіть свій ланцюжок поставок програмного забезпечення зберігаючи при цьому гнучкість. Ось як Xygeni підтримує кожен крок.
1. Проведіть попередню оцінку
Оцініть ваші поточні процеси розробки програмного забезпечення та виявіть прогалини відносно вимог SLSA. Xygeni допомагає відобразити критичні ресурси та залежності. Він виявляє вразливості та виділяє області для покращення для відповідності SLSA. standards.
2. Залучайте зацікавлених сторін на ранній стадії
Забезпечте підтримку команд розробки, безпеки та операцій, продемонструвавши переваги інтеграції SLSA, такі як зниження ризиків ланцюга поставок. Xygeni надає чіткі звіти, що дозволяє зацікавленим сторонам легко відстежувати прогрес і розуміти цінність SLSA.
3. Почніть з малого та поступово розширюйте
Пілотний проект для тестування практик SLSA у невеликому масштабі. Масштабуйте до більших проектів, коли ваша команда почне працювати комфортніше. Інструменти Xygeni спрощують початок і поступове застосування практик SLSA, починаючи з автоматизованих збірок та відстеження походження вашого програмного забезпечення.
4. Інтегруйте практики SLSA в існуючі робочі процеси
Використовуйте автоматизацію для впровадження практик SLSA у ваш CI/CD pipelines, мінімізуючи ручні зусилля та забезпечуючи узгодженість. Xygeni глибоко інтегрується з CI/CD pipelines, автоматизуючи завдання безпеки, такі як моніторинг збірки, аналіз залежностей та генерація походження.
5. Забезпечте навчання та ресурси
Забезпечте повне розуміння командами вимог SLSA за допомогою навчальних програм та чіткої документації. Xygeni пропонує підтримку з навчанням та адаптацією, надаючи зручні інтерфейси та детальні звіти для легкої адаптації.
6. Регулярно переглядайте та повторюйте
Регулярно переглядайте ефективність практик SLSA та вносьте корективи на основі відгуків. Детальні звіти та аналітика Xygeni дозволяють вам регулярно моніторити та коригувати свої стратегії безпеки.
7. Використовуйте ресурси спільноти SLSA
Спілкуйтеся зі спільнотою SLSA, щоб дізнатися про передовий досвід, та робіть свій внесок, ділячись ним. Xygeni підтримує дотримання вимог та допомагає вашій організації залишатися на зв'язку з ширшими ініціативами щодо безпеки.
8. Моніторинг та забезпечення дотримання вимог
Впроваджуйте моніторинг у режимі реального часу та автоматизовані механізми забезпечення дотримання вимог, щоб забезпечити постійне дотримання вимог SLSA. Xygeni постійно контролює дотримання вимог та надсилає автоматичні сповіщення про будь-які вразливості, особливо в сторонніх компонентах. Засоби забезпечення безпеки інтегровані безпосередньо у вашу систему. CI/CD pipeline.
Забезпечення вашого майбутнього з Xygeni та SLSA
Забезпечення безпеки вашого ланцюжка поставок програмного забезпечення більше не є вибором, це необхідність. Структура SLSA надає вам чіткий план захисту вашого програмного забезпечення, від базової безпеки до розширених методів захисту від несанкціонованого доступу. За допомогою Ксігені, ви можете спростити дотримання вимог та легко розширити свої заходи безпеки, забезпечуючи безпеку, надійність та готовність вашого програмного забезпечення до майбутнього.
Хочете захистити свій ланцюжок поставок програмного забезпечення? Дізнайтеся, як Xygeni може допомогти вам досягти рівнів постачання для програмних артефактів. standardта захистіть свої цифрові системи вже сьогодні.

FAQ: Розуміння структури SLSA для CI/CD Pipelines
Чи SLSA найкращий? Standard та цінності CI/CD Pipelines?
SLSA (рівні постачання програмних артефактів) – одна з найповніших та найширше впроваджених систем безпеки для CI/CD pipelines. Він забезпечує структурований, багаторівневий підхід до захисту розробки програмного забезпечення, зосереджуючись на цілісності збірки, походженні та захисті від несанкціонованого доступу.
Хоча SLSA не єдина standard, він виділяється тим, що:
- Охоплює весь життєвий цикл програмного забезпечення, від цілісності вихідного коду до розгортання.
- Визначає чіткі рівні безпеки (1-4), що робить його адаптивним до різних потреб безпеки.
- Працює разом з іншими системами безпеки, такими як NIST SP 800-204D та OWASP CI/CD Ризики безпеки.
Для організацій, які прагнуть зміцнити CI/CD безпеки, SLSA є чудовим вибором. Однак, залежно від конкретних потреб відповідності, деякі команди можуть також дотримуватися NIST, CISабо галузеві системи безпеки поряд із SLSA.
Хто керує структурою SLSA для CI/CD Pipelines?
SLSA регулюється OpenSSF (Open Source Security Foundation), проект Linux Foundation, присвячений покращенню software supply chain security. OpenSSF тісно співпрацює з Google, GitHub, Microsoft та іншими лідерами галузі для розробки та вдосконалення фреймворку SLSA.
Робоча група SLSA постійно оновлює систему для вирішення нових загроз, узгодження з передовими практиками та покращення впровадження безпеки в CI/CD pipelines. Будь-хто, хто зацікавлений у внеску або слідкуванні за розвитком SLSA, може співпрацювати з OpenSSFгромада та робочі групи.
