






Безпека ваших компонентів з відкритим кодом так само важлива, як і ваш власний вихідний код. Ось чому розмови навколо аналізу складу програмного забезпечення (SCA) та Специфікація матеріалів програмного забезпечення (SBOM) набирають обертів серед команд DevOps та AppSec. Хоча їх часто згадують разом, ска проти sbom Порівняння не полягає у виборі одного над іншим. Натомість вони служать різним, але взаємодоповнюючим цілям у software supply chain security.
У цій публікації пояснюється різниця між sbom проти СКА, показує, як вони працюють разом, і допомагає вам вирішити, як ефективно впровадити обидва. Ви також побачите, як такі інструменти, як Xygeni, спрощують дотримання вимог та автоматизацію за допомогою на основі ска sbom покоління
Глосарій Xygeni
Що SCA?
Аналіз складу програмного забезпечення (SCA) – це основна практика AppSec, яка постійно сканує ваші програми на наявність сторонніх компонентів та компонентів з відкритим кодом.
Зокрема, SCA допомагає вам:
- Виявлення вразливостей у залежностях
- Визначення ризикованих ліцензій
- Оцінити експлуатаційну спроможність та досяжність
- Автоматизуйте виправлення за допомогою безпечніших варіантів виправлень
Крім того, тверда речовина SCA інструмент інтегрується безпосередньо у ваш DevOps pipelineНаприклад, він може сканувати pull requests, забігти всередину CI/CD завдання та попереджати розробників, перш ніж вразливий код потрапить у виробництво. В результаті ска та sbom спільні практики допомагають запобігти загрозам для ланцюга поставок з самого початку.
Глосарій Xygeni
Що SBOM?
Специфікація матеріалів програмного забезпечення (SBOM) — це структурований, машинозчитуваний список усіх компонентів вашої програми, як з відкритим кодом, так і власницьких.
Зазвичай він включає:
- Назви та версії пакетів
- Ліцензії та постачальники
- Відносини залежності
- Хеші та ідентифікатори
Хоча SBOM сам по собі не усуває вразливості, він відіграє вирішальну роль у документуванні програмного забезпечення, яке ви використовуєте. Тому в секторах, де важливі вимоги до дотримання вимог, таких як охорона здоров'я, фінанси чи уряд, SBOMшвидко стають обов'язковими.
SBOM vs SCA: Пояснення основних відмінностей
На перший погляд, ска проти sbom можуть виглядати схожими. Однак вони вирішують зовсім різні проблеми. Давайте розберемо їх:
| особливість | SCA Інструменти | SBOMs |
|---|---|---|
| Мета | ✓ Знайдіть та виправте ризики відкритого коду | ✓ Документуйте вміст вашого програмного забезпечення |
| Автоматизація | ✓ Так, у режимі реального часу та безперервно | ✕ Часто статичний; може вимагати ручного оновлення |
| Покриття безпеки | ✓ Вразливості, можливості використання, ризик ліцензування | ✕ Тільки інвентаризація (без оцінки ризиків) |
| Варіант використання DevOps | ✓ Ворота безпеки, сканування PR, безпека зі зсувом вліво | ✓ Аудит відповідності, гарантія постачальників |
| Відповідність нормативним вимогам | ✓ Рекомендовані | ✓ Часто потрібно (EO 14028, NIST, DoD, FDA) |
Чому SCA та SBOM Працюйте краще разом
Замість того, щоб вибирати між ними, найрозумнішим підходом є використання ска та sbom поруч. Ось чому:
SBOMПотрібні оновлення в режимі реального часу
Створення an SBOM одного разу недостатньо. Наприклад, якщо ваша команда додає або оновлює пакети щотижня, ваш оригінальний SBOM може швидко застаріти. Ось де SCA кроки в ньому автоматично відстежують ваші залежності та зберігають SBOM струм.
SCA Заснований SBOMs є новими Standard
Сучасні інструменти, такі як Xygeni, поєднують ска та sbom, SBOM створюється та оновлюється з реальних SCA сканування. Це економить час і гарантує, що ваш інвентар відображає фактично використовуваний код.
Розробникам потрібно більше, ніж просто список
У той час як SBOM дає вам лише «що» SCA каже вам «ну і що з того». Наприклад, два додатки можуть містити однакову вразливу бібліотеку, але лише один з них фактично використовує небезпечний код. SCA додає контекст досяжності.
Зрештою, поєднуючи SCA sbom можливості, ви отримуєте глибше розуміння, менше хибнопозитивних результатів та кращі результати безпеки.
Переваги комбінування SCA та SBOM у DevOps
При порівнянні SBOM vs SCA, важливо розуміти, що вони ефективніші разом, ніж окремо. Приймаючи стратегію DevOps, яка включає обидва ска та sbom, ваша команда отримує значні переваги, що виходять за рамки поверхневої видимості.
Наприклад, ви отримуєте:
- Більша точність в інвентаризації програмного забезпечення та відстеженні залежностей
- Автоматична відповідність з такими нормативними базами, як NIST та EO 14028
- Пріоритезація на основі ризику використання оцінки експлуатабельності та контексту досяжності
- Менше помилкових спрацьовуваньзавдяки виявленню під час виконання
- Готовий до аудиту SBOM експорт, доступний без додаткових ручних зусиль
Більше того, об'єднана сила ска проти sbom у сучасних робочих процесах дозволяє командам працювати швидше, не втрачаючи контролю. Тому що SCA постійно виявляє зміни та SBOMДокументуючи їх на відповідність вимогам, ви зменшуєте кількість сліпих зон та оптимізуєте виправлення.
В результаті ваші команди безпеки та розробки краще співпрацюють, залишаючись узгодженими з бізнес-цілями та нормативними актами.
SBOM Відповідність вимогам у США та Європі: що вам потрібно знати
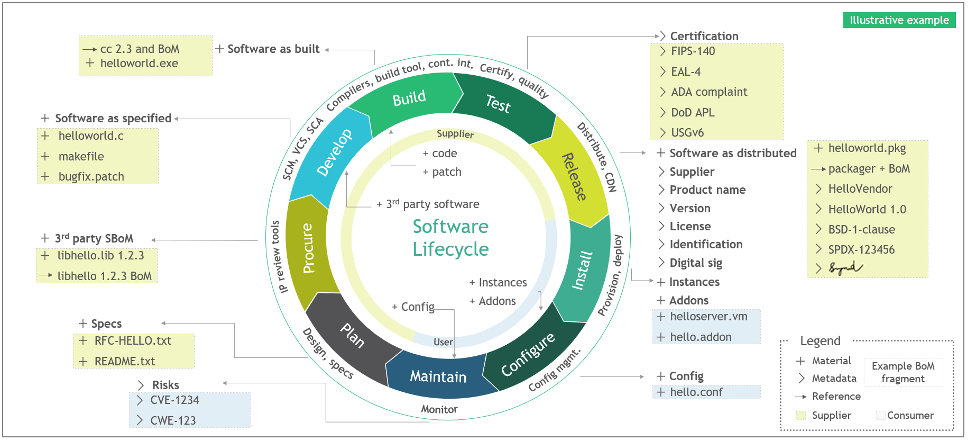
сьогодні, SBOMбільше не є необов'язковими. Вони є нормативна вимога для багатьох організацій як у США, так і в Європі. Згідно з Розпорядження 14028, усі федеральні підрядники США повинні надавати повну та точну SBOM зі своїми програмними продуктами.
Крім того, регуляторні органи, такі як FDA та DoD, мають наказ SBOM використання в охороні здоров'я, обороні та критично важливій інфраструктурі. У Європі тиск також зростає:
- Команда Акт ЄС про захист від кібернетичної інформації Вимагається SBOMдля всього програмного забезпечення з цифровими елементами
- NIS2 посилює правила кібербезпеки для постачальників критичної інфраструктури
- ДОРА забезпечує операційну стійкість у фінансовому секторі
- PCI DSS 4.0 включає безпечні методи розробки та готовність до реагування
Ґрунтуючись на Структурі безпечної розробки програмного забезпечення NIST та цих глобальних мандатах, організації повинні:
- Підтримувати актуальність SBOMs для кожного релізу
- Включити детальні метадані залежностей, такі як версії та ліцензії
- ділитися презентацією, SBOMз партнерами, регуляторами та клієнтами
- Скористайтеся кнопкою SBOMдля підтримки відстеження та усунення вразливостей
Тим не менш, SBOMсамі по собі не скажуть вам, що можна експлуатувати. Ось чому важливо поєднувати їх із сильними SCA можливості. Прийняття SCAНа основі SBOM стратегія забезпечує постійні оновлення, аналітику доступності та повну видимість життєвого циклу.
Поєднуючись SCA та SBOM В єдиній платформі ваша команда випереджає дотримання вимог, одночасно надаючи безпечне програмне забезпечення без затримок.
Як Xygeni з'єднує мости SCA та SBOM
Xygeni об'єднує найкраще з ска проти sbom в одній безшовній платформі, орієнтованій на розробників. Що ще важливіше, вона забезпечує справжню автоматизацію, контекст ризиків та регуляторну підтримку. І все це без необхідності змушувати команди змінювати свої робочі процеси.
безперервна SBOM Генерація через SCA
Замість створення статичних списків, Xygeni автоматично створює та оновлює ваші SBOMвикористовує свій режим реального часу SCA двигун. Зокрема, кожна збірка або pull request запускає точну інвентаризацію та картування ризиків.
Повні метадані та формати відповідності
SBOMвключають версії, ліцензії, постачальників, хеші та навіть транзитивні залежності. Ви можете експортувати їх у форматах CycloneDX або SPDX, що гарантує постійну готовність до аудиту.
Інтеграція робочих процесів DevOps-Native
Оскільки безпека не повинна вас уповільнювати, Xygeni інтегрується у ваш існуючий CI/CD налаштування, незалежно від того, чи використовуєте ви GitHub Actions, GitLab, Bitbucket чи Jenkins.
Аналітика щодо відновлення на основі ризиків
Ксігені SCA виходить за рамки виявлення. Ви отримуєте корисну інформацію, таку як оцінки EPSS, шляхи досяжності та наші Ризик відновлення функція, яка допоможе вибрати безпечні та незламні оновлення.
Спільні та надійні результати
Ви можете безпечно ділитися своїми SBOMіз зовнішніми зацікавленими сторонами, аудиторами або постачальниками. Найголовніше, ви контролюєте, коли і як вони розповсюджуються.
Усе це робить Xygeni ідеальною платформою для команд, які прагнуть спростити дотримання вимог та підвищити зрілість DevSecOps шляхом залучення... ска проти sbom разом під одним дахом.
Порівняйте найкращі SBOM Інструменти на 2025 рік
SBOMзараз є обов'язковими в США та Європі. Але не всі SBOM інструменти пропонують справжній захист. Ознайомтеся з 6 найкращими SBOM інструменти покоління та подивіться, як вони порівнюються.
Заключні думки: SCA vs SBOM Є хибним вибором
Щоб завершити:
- SCA та SBOM не є конкуруючими стратегіями, вони доповнюють одна одну.
- SCA допомагає зрозуміти та виправити те, що є ризикованим.
- SBOM надає вам повний огляд вмісту вашого програмного забезпечення.
- Разом вони створюють сильніший та розумніший підхід до software supply chain security.
Оскільки ризики програмного забезпечення продовжують розвиватися, впровадження сучасних автоматизованих підходів гарантує, що ваша система безпеки залишатиметься проактивною та готовою до аудиту. Незалежно від того, чи ви швидкозростаючий стартап, чи регульована компанія. enterpriseвикористання обох точок зору дає вам повну картину та впевненість у швидких діях, не пропускаючи критичних загроз.
З Xygeni вам не потрібно вибирати між видимістю та дією. Ви отримуєте обидва варіанти, бездоганно інтегровані у ваші існуючі робочі процеси.

